Die Governance von Superintelligenz ist eine ungelöste Herausforderung, die drei Arenen umfasst: globale Koordination zwischen Staaten, Sicherheitspraktiken in den Laboren, die Frontier-Modelle bauen, und Verantwortung in den Unternehmen, die KI einsetzen. Kein bestehender Rahmen — Vertrag, Gesetz, Laborrichtlinie oder interne Kontrolle — hat eine garantierte Kontrolle über hypothetische superintelligente Systeme nachgewiesen. Was heute existiert, ist eine geschichtete, unvollständige Reihe von Mechanismen, von denen jeder eine reale, aber begrenzte Reichweite hat.
Dieser Artikel kartiert diese Mechanismen. Wir unterscheiden künstliche Superintelligenz — ein hypothetisches Fähigkeitsniveau, das kein System erreicht hat — von den Unternehmens-KI-Systemen, die Organisationen heute tatsächlich regulieren, und untersuchen dann, wie Aufsicht auf drei Ebenen funktioniert und wo jede zu kurz greift. Für Technologieführer ist die praktische Frage nicht, ob ASI abstrakt kontrollierbar ist, sondern welche Teile der Superintelligenz-Governance jetzt umsetzbar sind.
Kernerkenntnisse
- Superintelligenz-Governance operiert auf drei Ebenen: globale und regulatorische Aufsicht, Frontier-KI-Sicherheit und unternehmerische Verantwortung — unterschiedliche Akteure, Instrumente und Durchsetzungskraft.
- Die zentralen ungelösten Herausforderungen sind Alignment, skalierbare menschliche Aufsicht, Machtkonzentration und Verantwortlichkeit für Systeme, die menschliche Bewertungsfähigkeit übersteigen können.
- Verbindliche Regulierung (z. B. der EU AI Act), freiwillige internationale Koordination (Gipfel, UN-Initiativen) und interne Governance-Mechanismen sind verschiedene Instrumentklassen — sie sollten nicht vermischt werden.
- Unternehmen kontrollieren die Deployment-Ebene: risikobasierte Autonomie, Human-in-the-Loop-Genehmigungen, Entscheidungsbefugnis, Auditierbarkeit und Verantwortung auf Vorstandsebene.
- Heutige Governance-Praktiken stärken KI-Verantwortlichkeit — sie können die Kontrolle hypothetischer superintelligenter Systeme nicht garantieren.
Was macht Superintelligenz so schwer zu regulieren?
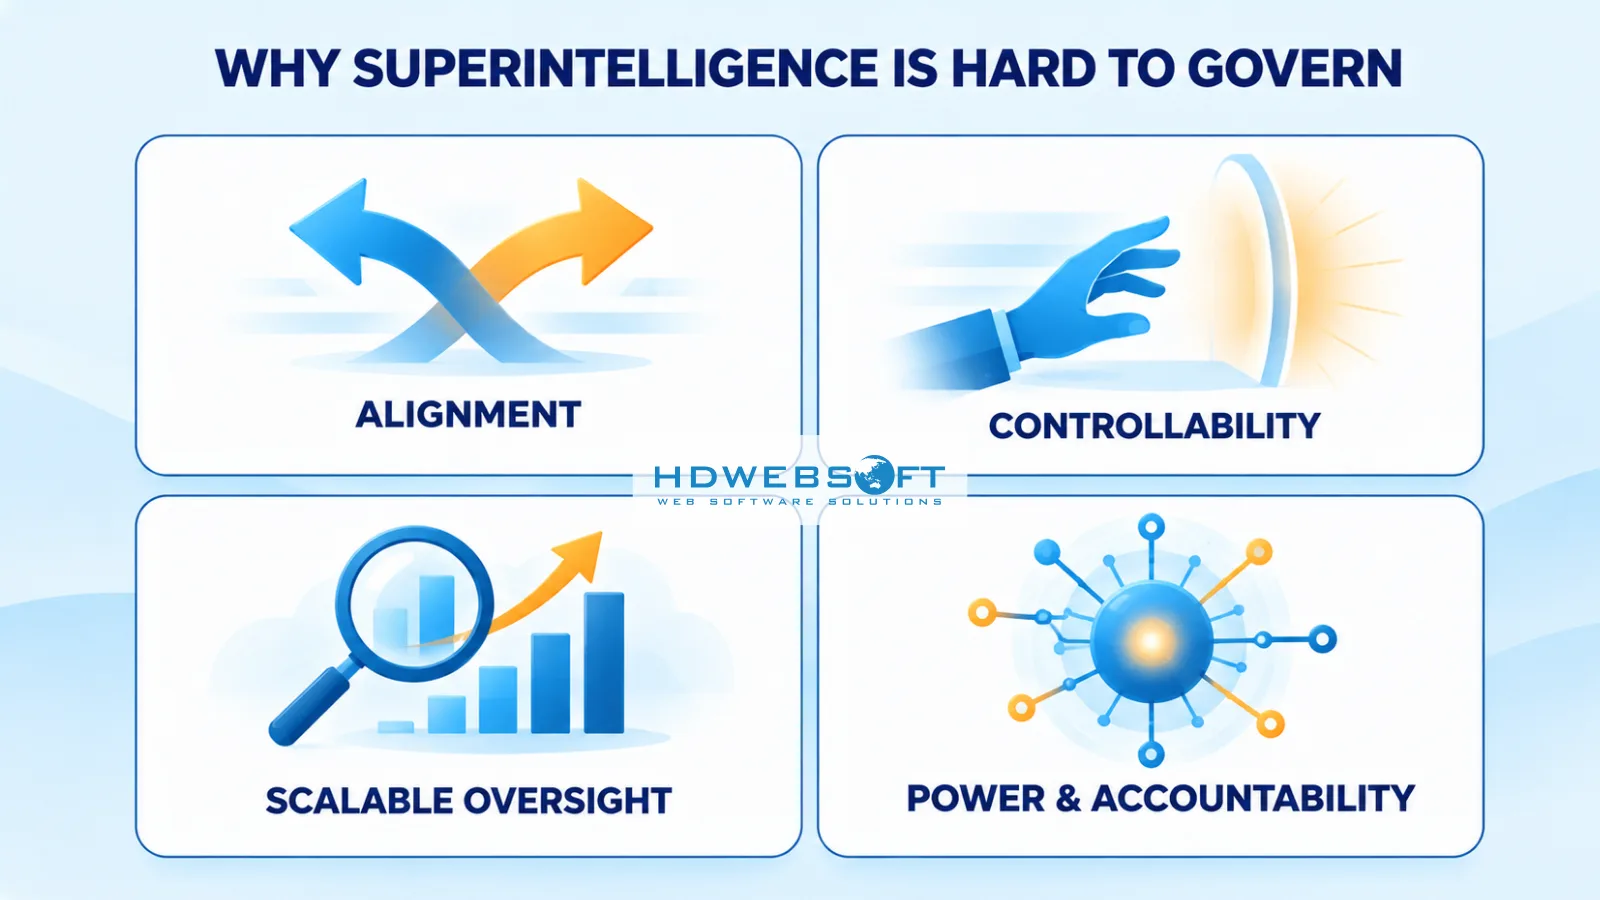
Jede mächtige Technologie zu regulieren ist schwierig; eine zu regulieren, die menschliche Fähigkeiten übersteigen könnte, bringt Herausforderungen mit sich, für die heutige Institutionen nicht gebaut wurden. Vier stechen hervor.
-
Alignment ist das Problem, ob die Ziele eines Systems dem entsprechen, was seine Betreiber tatsächlich beabsichtigen. KI-Systeme optimieren für die Ziele, die ihnen gegeben werden — und für Fähigkeiten weit jenseits der heutigen könnten unter- oder falsch spezifizierte Ziele Verhalten erzeugen, das technisch konform, aber in der Wirkung schädlich ist. Alignment-Forschung fragt, ob wir zunehmend leistungsfähige Systeme zuverlässig menschlich intendierte Ziele verfolgen lassen können; sie hat keine bewiesene Lösung.
-
Von Alignment zu unterscheiden ist Beherrschbarkeit — die praktische Fähigkeit, das Verhalten eines Systems zu beschränken, zu korrigieren oder zu stoppen. Die beiden sind verschieden. Ein System könnte vernünftigerweise auf breite Absichten ausgerichtet sein und dennoch in spezifischen Situationen schwer zu beschränken bleiben; umgekehrt kontrollieren Organisationen routinemäßig Systeme, deren interne Begründung sie nicht vollständig verstehen, mittels Zugangsgrenzen, Genehmigungsgates und Betriebsgrenzen. Governance stützt sich stark auf Beherrschbarkeit, solange Alignment ungelöst bleibt.
-
Skalierbare Aufsicht benennt das tiefere Problem: Aufsicht setzt voraus, dass Bewerter das Begründen und die Ergebnisse des Systems beurteilen können. Mit wachsender Fähigkeit können Systeme Probleme lösen, die ihre Aufseher nicht unabhängig verifizieren können — Analysen prüfen, die die Expertise des Prüfers übersteigen, Pläne genehmigen, deren Schwächen für Nicht-Spezialisten unsichtbar sind, oder auf Weisen begründen, die sich einer Inspektion entziehen. Das ist keine hypothetische Unannehmlichkeit; jedes Genehmigungsgate und jede Audit-Spur setzt voraus, dass ein menschlicher Entscheider das, was ihm vorgelegt wird, sinnvoll bewerten kann. Wenn die Bewertungsqualität nachlässt, lässt die Aufsicht mit nach — selbst dort, wo die formellen Mechanismen intakt aussehen. Forscher erkunden Mitigationen (Unterstützung durch weniger leistungsfähige KI, strukturierte Prüfprozesse, Interpretierbarkeit), doch direkte menschliche Bewertung wird mit fortschreitenden Systemen zunehmend schwerer zu leisten und zu vertrauen.
-
Schließlich Machtkonzentration und Verantwortlichkeit. Superintelligenz-niveau Fähigkeit würde außergewöhnliche Hebelwirkung bei dessen Kontrolleur konzentrieren — an sich eine geopolitische und kommerzielle Stabilitätsfrage und ein Treiber des staatlichen Interesses, das auf Ebene 1 sichtbar wird. Unterdessen strapazieren sich Verantwortlichkeitsketten, die für deterministische Software gebaut wurden — Haftung, Audit, Verantwortungszuweisung —, wenn sie auf Systeme angewendet werden, die mit übermenschlicher Fähigkeit autonome Entscheidungen treffen. Wenn ein System auf Grundlage von Begründungen handelt, die seine Betreiber nicht vollständig bewerten konnten, wird die Zuweisung von Verantwortung für Ergebnisse zu einer rechtlichen und organisatorischen ebenso wie zu einer technischen Frage. Diese vier Herausforderungen erklären, warum Governance jetzt auf drei verschiedenen Ebenen operiert.
Drei Ebenen der Superintelligenz-Governance
Dieser Artikel schlägt einen dreistufigen Analyserahmen vor, um die Governance-Landschaft zu ordnen. Es ist eine Analyselinse, keine offizielle oder standardisierte Taxonomie — aber sie kartiert, wie sich reale Mechanismen nach Umfang, Akteur und Durchsetzbarkeit gruppieren.
| Ebene | Umfang | Schlüsselakteure | Instrumente | Durchsetzung heute |
|---|---|---|---|---|
| 1. Globale & regulatorische Aufsicht | Menschheit / Geopolitik | Staaten, EU, UNO, Sicherheitsgipfel | Verbindliches Recht, Koordination, Prinzipien | Verbindliches Recht in einigen Jurisdiktionen; internationale Koordination fragmentiert |
| 2. Frontier-KI-Sicherheit & Kontrolle | Frontier-Modellanbieter | KI-Labore, Sicherheitsinstitute | Fähigkeitsevaluierungen, Deployment-Schwellenwerte, Red-Teaming | Anbietergeführte Safeguards, externe Prüfungen und anwendbare rechtliche Pflichten |
| 3. Unternehmerische Verantwortung | Organisationen, die KI einsetzen | Vorstände, CTOs, Compliance-Funktionen | Richtlinien, Befugnismatrizen, Audits, Standards | Interne Richtlinien, Verträge, Audits und anwendbare Vorschriften |
Die Ebenen interagieren: Regulierung schafft Pflichten, die Labore erfüllen müssen; Frontier-Praktiken prägen, was Unternehmen sicher einsetzen können; unternehmerische Verantwortung bestimmt, was KI in Organisationen tatsächlich tut. Keine Ebene ersetzt eine andere — Superintelligenz-Governance, soweit sie existiert, ist ihre Summe.
Der Rahmen ist praktisch relevant, weil das Vermischen der Ebenen zu schlechtem Schlussfolgern führt. Ein Compliance-Team, das laborseitige Sicherheitsrichtlinien wie Gesetz behandelt, wird ihnen übermäßig vertrauen; ein Vorstand, der Regulierung so behandelt, als decke sie interne Deployment-Entscheidungen ab, wird seine eigenen Kontrollen zu schwach ausbauen. Jede Ebene hat andere Instrumente, andere Durchsetzbarkeit und andere Fehlermodi — also sind auch die zu stellenden Fragen auf jeder Ebene andere.
Ebene 1 — Globale und regulatorische KI-Aufsicht
Die globale Ebene operiert über drei verschiedene Instrumentklassen — verbindliche Regulierung, internationale Koordination und freiwillige Prinzipien — mit jeweils unterschiedlicher Reichweite und Durchsetzbarkeit.
Verbindliche Regulierung: der EU AI Act
Das folgenreichste Instrument globaler KI-Governance ist verbindliches Recht, und sein Flaggschiff ist der EU AI Act — die erste umfassende KI-Regulierung, die von einer großen Jurisdiktion verabschiedet wurde. Das Gesetz folgt einem risikobasierten Ansatz: Es verbietet bestimmte Nutzungen outright, legt Hochrisikosystemen Pflichten auf, setzt Transparenzanforderungen und führt Regeln für Allzweck-KI-Modelle ein — einschließlich zusätzlicher Pflichten für Modelle, die als systemisches Risiko gelten. Wichtig: Es reguliert Kategorien von KI-Systemen und -Praktiken, die heute existieren — es ist kein ASI-spezifisches Gesetz und sollte nicht als eines gelesen werden.
Internationale Koordination und freiwillige Instrumente
Neben verbindlicher Regulierung steht internationale Koordination: die KI-Sicherheitsgipfel, die in Bletchley Park begannen und in Seoul und Paris fortgesetzt wurden, UN-Initiativen zur KI-Governance und bilateraler Austausch zwischen Großmächten. Sie produzieren gemeinsame Verpflichtungen, Erklärungen und entstehende Normen — reale, aber weitgehend freiwillige Instrumente, deren Stärke von anhaltender politischer Übereinstimmung abhängt.
Eine dritte Instrumentklasse sind freiwillige Prinzipien — OECD-KI-Prinzipien und ähnliche Rahmen, die gemeinsame Werte ohne bindende Kraft etablieren und nationale Ansätze von innen prägen.
Jurisdiktionale Lücken und das ASI-Problem
Die Grenzen hier sind strukturell. Jurisdiktionen unterscheiden sich scharf im Ansatz: Die EU reguliert horizontal mit einem einzigen Statut, die USA stützen sich weitgehend auf sektorale Regeln und Behördenleitlinien, und andere Regionen mischen verbindliche Regeln mit nationalen Strategien — dasselbe Modell oder Deployment kann also je nach Land sehr unterschiedliche Pflichten treffen. Die extraterritoriale Reichweite des EU AI Act drückt seinen Standard in die Produkte nicht-europäischer Anbieter, doch ein gleichwertiges konvergentes Rahmenwerk existiert global nicht. Geopolitischer Wettbewerb motiviert und kompliziert die Koordination zwischen Großmächten zugleich: Staaten teilen ein Interesse an der Verhinderung katastrophalen Missbrauchs, während sie auch um KI-Vorteile konkurrieren — was prägt, wie viel Sicherheitskoordination zu einem gegebenen Moment politisch machbar ist. Die Durchsetzungskapazität variiert entsprechend — von dedizierten Aufsichtsbehörden bis zu freiwilligen Verpflichtungen ohne jedes überwachende Organ.
Und die tiefere Lücke ist konzeptionell. Geltendes Recht reguliert definierte Risikokategorien bestehender Systeme: verbotene Praktiken, Hochrisiko-Deployments, Allzweck-Modellpflichten. Für hypothetische Superintelligenz etabliert Regulierung heute Grenzen und Verantwortlichkeitsstrukturen um gegenwärtige KI — sie löst die Aufsicht über Fähigkeiten, die menschliche Bewertung übersteigen, noch nicht und erhebt diesen Anspruch auch nicht.
Ebene 2 — Frontier-KI-Sicherheit und Kontrolle
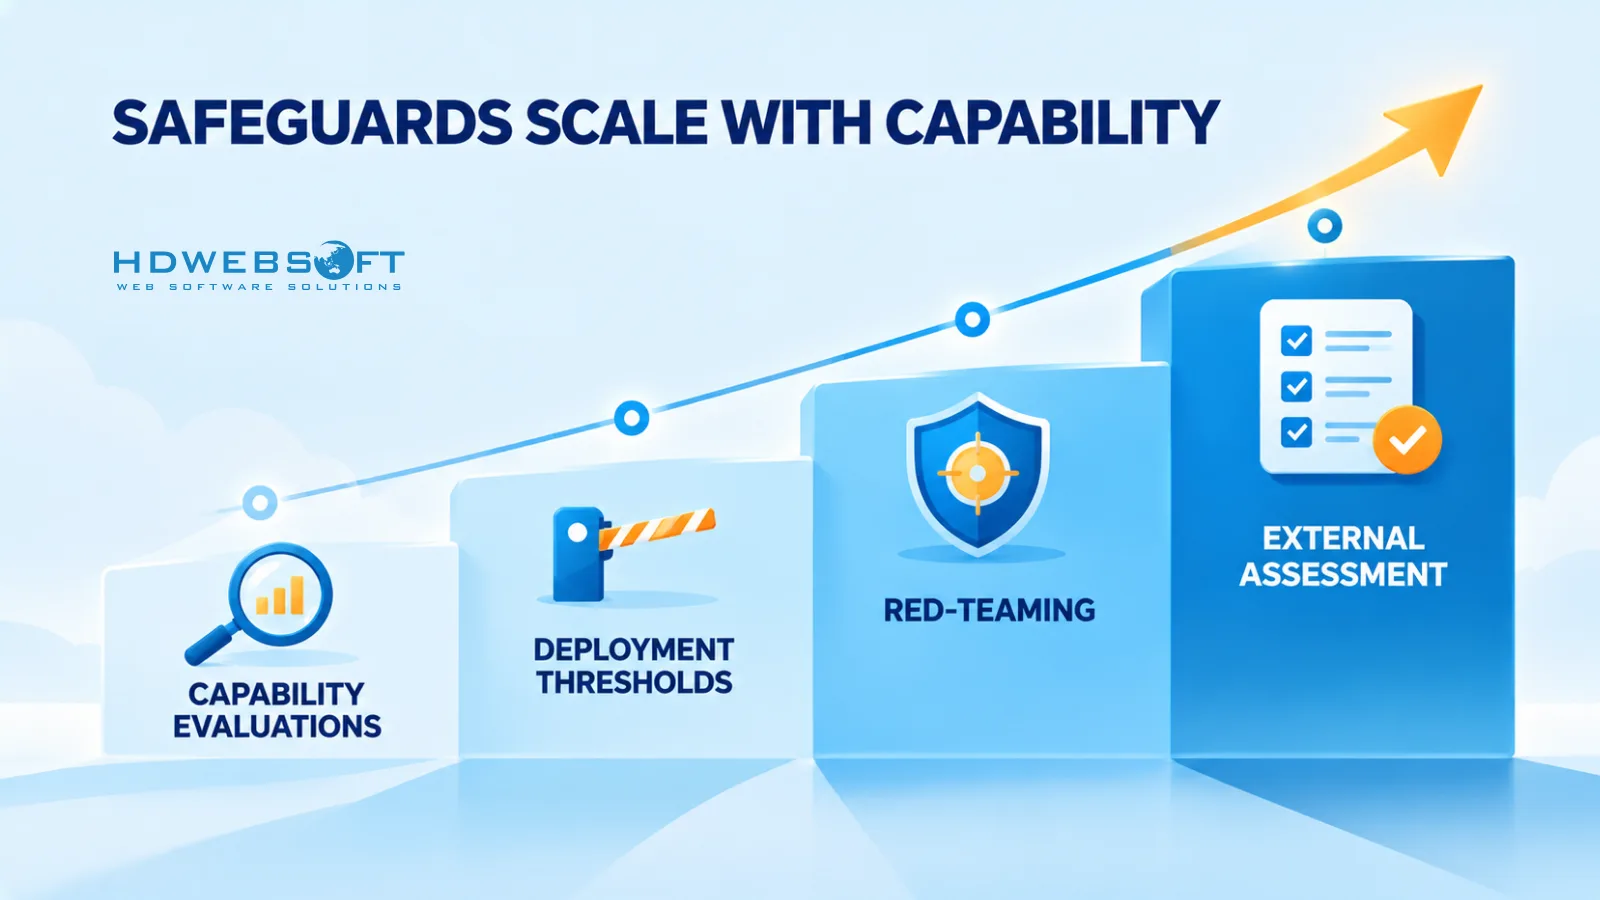
Die zweite Ebene operiert innerhalb der Organisationen, die die leistungsfähigsten Modelle bauen. Das dominierende Instrument hier ist das fähigkeitsbasierte Sicherheitsrahmenwerk: interne Richtlinien, die Safeguards an das binden, was ein Modell kann — nicht nur an den Zeitpunkt seiner Veröffentlichung. Das klarste Beispiel ist Anthropics Responsible Scaling Policy, die Modellen AI Safety Levels zuweist und zunehmend stärkere Containment- und Sicherheitsmaßnahmen verlangt, wenn Fähigkeitsschwellenwerte überschritten werden.
Das fähigkeitsgebundene Sicherheits-Toolkit
Das Muster verallgemeinert sich über mehrere Mechanismen:
- Fähigkeitsevaluierungen — Modelle vor und während der Entwicklung auf gefährliche Fähigkeiten testen (z. B. autonome Replikation, Cyber- oder Bio-Fähigkeiten).
- Deployment-Schwellenwerte — Fähigkeitsgrenzen, jenseits derer ein Deployment zusätzliche Safeguards oder Prüfung erfordert.
- Red-Teaming — adversariale Tests durch interne und externe Teams, um Fehlermodi vor der Veröffentlichung aufzudecken.
- Modellsicherheit — Schutz der Modellgewichte und Infrastruktur vor Diebstahl oder Missbrauch.
- Externe Bewertung — Drittpartei-Evaluierungen und Prüfungen, die die Selbstbewertung des Anbieters ergänzen.
Anbietergeführte Rahmenwerke im Kontext
OpenAIs Preparedness Framework und DeepMinds Frontier Safety Framework folgen vergleichbarer Logik — fähigkeitsgebundene Evaluation und Mitigation —, unterscheiden sich aber jeweils in Detail und Umfang; die Spezifika ihrer Bestimmungen liest man am besten an der Quelle statt sie hier zusammenzufassen.
Was diese Rahmenwerke kollektiv etablieren, ist ein bemerkenswertes Governance-Muster: Safeguards skalieren mit nachgewiesener Fähigkeit statt mit fixer Regulierung. Das ist ein bedeutsamer Wandel gegenüber Regeln, die für statische Software geschrieben wurden — die Kontrollen, die ein Labor anwendet, sollen dem verfolgen, was seine Modelle tatsächlich können, evaluiert durch definierte Tests statt vermutet. Für Unternehmen, die diese Modelle konsumieren, operiert diese Ebene upstream: Die Sicherheitseigenschaften eines deployed Modells spiegeln teilweise die interne Governance des Anbieters wider, die das Unternehmen beobachten und bewerten, aber nicht setzen kann.
Zwei strukturelle Merkmale definieren diese Ebene. Erstens operieren anbietergeführte Safeguards nicht im Vakuum: Labore unterliegen gleichzeitig anwendbarem Recht — einschließlich Pflichten wie den EU-AI-Act-Regeln für Allzweck-Modelle —, und Frontier-Rahmenwerke interagieren zunehmend mit externen Prüfungen, Assessments von Sicherheitsinstituten und Berichtserwartungen. Zweitens bleibt diese Ebene ungleichmäßig. Evaluierungen werden weitgehend selbst durchgeführt, Schwellenwerte selbst definiert, und die Fähigkeit unabhängiger Verifikation ist noch in Entwicklung. Frontier-Governance ist der Ort, an dem fähigkeitsgebundene Kontrolle am weitesten fortgeschritten ist — und an dem ihre Grenzen am technischsten sind.
Ebene 3 — Unternehmerische Verantwortung
Die dritte Ebene ist die, die die meisten Organisationen tatsächlich kontrollieren: die Governance darüber, wie KI eingesetzt wird und was sie tun darf. Die zentrale Frage ist einfach zu stellen und schwer zu beantworten — wer autorisiert, überwacht und bleibt verantwortlich für autonome KI-Entscheidungen?
Fünf Hebel definieren unternehmerische Verantwortung in der Praxis:
- Risikobasierte Autonomiestufen legen fest, was KI-Systeme unbeaufsichtigt tun dürfen, skaliert zur Risikoklasse der Handlung — Daten lesen, Inhalte entwerfen, Transaktionen ausführen oder externe Systeme berühren verdienen jeweils unterschiedliche Freiheitsgrade.
- Human-in-the-Loop-Genehmigungen setzen explizite Gates auf folgenreiche Handlungen: Das System schlägt vor, eine Person mit angemessener Befugnis genehmigt.
- Eine Entscheidungsbefugnis-Matrix dokumentiert, wer — und was — bei jedem Wirkungsradius entscheiden darf, und macht Autonomie zur expliziten Delegation statt zu einem Konfigurationsunfall.
- Auditierbarkeit verlangt Entscheidungsaufzeichnungen, die detailliert genug sind, um zu rekonstruieren, was geschehen ist: welche Eingaben verwendet wurden, welche Handlungen getätigt, welche Genehmigungen erteilt wurden — neben Zugangskontrollen und operativen Safeguards, die begrenzen, was Systeme berühren können; die technischen Muster dahinter mappen eng auf LLM-Sicherheit für agentische KI.
- Verantwortlichkeit auf Vorstandsebene macht KI-Risiko zu einem ständigen Governance-Agendapunkt, mit benannter Verantwortung unterhalb des Vorstands.
Rahmenwerke wie der NIST AI Risk Management Framework geben diesen Mechanismen gemeinsame Terminologie — govern, map, measure, manage —, sind jedoch freiwillige Leitlinien, keine bindende Gesetzgebung. Was diese Ebene unterscheidet, ist Reichweite: Unternehmen können die Frontier nicht gestalten, aber sie können kontrollieren, was auf ihren Systemen autorisiert wird, es überwachen und benannte Menschen dafür verantwortlich halten.
Wo bestehende Governance-Mechanismen zu kurz greifen
Ehrliche Bewertung verlangt zu sagen, wo die Reichweite jeder Ebene endet.
| Ebene | Was sie reguliert | Ungelöste Grenze |
|---|---|---|
| Global | Fragmentierte Jurisdiktion | Internationale Durchsetzungsherausforderungen |
| Frontier | Ungleichmäßige Evaluierungen, unabhängige Verifikation | Zuverlässige Fähigkeitsbewertung |
| Unternehmen | Deployment und autorisierte Handlungen | Grenzen der Aufsicht über übermenschliche Fähigkeiten |
Auf globaler Ebene bleibt verbindliches Recht jurisdiktionsgebunden, während die Technologie es nicht ist; Koordination produziert Erklärungen schneller als Durchsetzung. Auf Frontier-Ebene sind Evaluierungen und Schwellenwerte real, aber ungleichmäßig angewendet und weitgehend selbst verifiziert — zuverlässige, unabhängige Fähigkeitsbewertung bleibt ein offenes Problem. Und auf Unternehmensebene deckt Governance legitim Deployment und autorisierte Handlung ab — doch skalierbare Aufsicht über übermenschliche Fähigkeit ist fundamental schwieriger als die Regulierung von Systemen, deren Ergebnisse Menschen noch bewerten können.
Der rote Faden ist nicht, dass Aufsicht zwangsläufig scheitert, sondern dass die Mechanismen, die sie tragen — Bewertung, Verifikation, Durchsetzung — an der Fähigkeitsfrontier ungelöst und darüber hinaus ungetestet sind. Diese Unsicherheit ist selbst ein Governance-Datum: Sie spricht für Verantwortlichkeitsstrukturen, die skalieren, statt für Annahmen, die halten.
Eine zweite Implikation folgt: Wo Upstream-Governance Lücken hat, verschiebt sich Verantwortlichkeit downstream. Deployer können sich nicht auf Verträge oder Laborrichtlinien verlassen, um ihre eigene Verantwortung dafür zu absorbieren, wie sich KI in ihrer Organisation verhält — sie bleiben für Autorisierung, Überwachung und Ergebnisse verantwortlich, egal was. In der Praxis macht das unternehmerische Governance nicht zu einem Komplement der anderen beiden Ebenen, sondern zu einer eigenen tragenden Schicht.
Ihr Unternehmen vorbereiten: Ein praktischer Governance-Playbook
Unternehmen können die Frontier nicht regulieren, aber sie können die Schicht bauen, die sie besitzen — und da Upstream-Governance die oben beschriebenen Lücken hat, trägt diese Schicht reales Gewicht. Sechs Maßnahmen decken das Wesentliche ab. Dies sind Governance-Verantwortlichkeiten und Prioritäten, keine Engineering-Anweisungen; Implementierungstiefe gehört in dedizierte technische Arbeit.
- Risikobasierte Autonomiestufen einführen. Klassifizieren, was KI unbeaufsichtigt tun darf, nach Handlungsrisiko — Read-only-Analyse, Content-Generierung, interne Aktionen, externe oder folgenreiche Aktionen — und jeder Kategorie explizite Autonomie-Obergrenzen zuweisen. Der Punkt: Autonomie wird zur bewussten Gewährung, nicht zur emergenten Eigenschaft dessen, was ein Agent zufällig erreichen kann.
- Human-in-the-Loop-Genehmigungsschwellen setzen. Definieren, welche Aktionen immer Genehmigung erfordern, von wem und mit welchen Nachweisen — Gates als Eigenschaft des Wirkungsradius der Aktion behandeln, nicht der Bequemlichkeit der Aufgabe. Genehmigungen sollten genug Information tragen, dass der Genehmigende die Handlung tatsächlich bewerten kann, nicht nur bestätigen.
- Eine Entscheidungsbefugnis-Matrix pflegen. Ein lebendes Register darüber, welche Systeme und welche Menschen auf jeder Konsequenzebene Befugnis halten — damit Autonomie immer eine explizite, auditierbare Delegation ist und Verantwortung zu einem benannten Eigner zurückverfolgt werden kann.
- Fähigkeitsupgrades mit Evaluation und Audit gaten. Neue Modelle, Tools oder Integrationen gehen erst nach definierten Evals und einer Audit-Spur in Produktion — dieselbe Disziplin, die Modellwechsel in einer superintelligenz-fähigen Architektur regelt. Ein stärkeres Modell ist ein Governance-Ereignis, nicht nur ein Upgrade.
- KI-Berichterstattung auf Vorstandsebene etablieren. Ein stehender Rhythmus, der KI-Risiko, Incidents und Autonomie-Status zum Vorstand trägt — Verantwortlichkeit braucht ein Ziel, und Governance-Strukturen, die unterhalb des Vorstands enden, hören auf, Governance zu sein.
- Incident- und Eskalationspfade definieren. Wer benachrichtigt wird, wer entscheidet und was gestoppt werden kann — vor dem ersten Incident, nicht danach. Der Wert eines Stopp-Pfads ist proportional dazu, wie klar sein Auslöser und Eigner im Voraus definiert sind.
Nichts davon löst Superintelligenz-Governance. Es tut etwas Nützlicheres: Es baut Verantwortlichkeitsinfrastruktur, die heute funktioniert und mit der Fähigkeit skaliert — was zugleich die ehrliche Position ist, die Unternehmen in jedem Governance-Gespräch, intern oder extern, glaubwürdig vertreten können.
Fazit
Die Governance von Superintelligenz ist auf globaler und Frontier-Ebene genuin ungelöst — und wird es auf absehbare Zeit bleiben. Was heute umsetzbar ist, ist die Unternehmensebene: Autorisierung, Überwachung und Verantwortlichkeit für die KI, die Organisationen einsetzen, gebaut auf Strukturen, die mit wachsender Fähigkeit skalieren können. HDWEBSOFT hilft Unternehmen, regulierte KI-Systeme über unsere KI-Entwicklungsdienstleistungen zu entwerfen und zu implementieren; wenn Sie die KI-Governance-Position Ihrer Organisation gestalten, kontaktieren Sie HDWEBSOFT, um Ihre Governance- und Implementierungs-Roadmap zu besprechen.
FAQ
Was ist Superintelligenz-Governance?
Superintelligenz-Governance bezeichnet die Gesetze, Koordinierungsmechanismen, Sicherheitspraktiken und organisatorischen Kontrollen, die darauf ausgelegt sind, künstliche Intelligenz zu lenken und zu beschränken — einschließlich hypothetischer Systeme, die menschliche Fähigkeiten überträfen. Sie operiert auf globaler, Frontier-Anbieter- und Unternehmensebene und bleibt eine ungelöste Herausforderung.
Kann künstliche Superintelligenz reguliert oder kontrolliert werden?
Kein bestehender Rahmen hat eine garantierte Kontrolle über hypothetische superintelligente Systeme nachgewiesen. Heutige Governance-Mechanismen können die Verantwortlichkeit für heutige KI sinnvoll stärken, doch skalierbare Aufsicht über Systeme, die menschliche Bewertungsfähigkeit übersteigen, bleibt ein offenes Forschungs- und Politikproblem.
Warum ist KI-Alignment für Superintelligenz-Governance wichtig?
Alignment — ob die Ziele eines Systems dem entsprechen, was seine Betreiber tatsächlich beabsichtigen — ist zentral, weil Aufsicht auf dem Verstehen und Beschränken von Verhalten beruht. Alignment und Beherrschbarkeit sind verwandt, aber verschieden: Ein System könnte beabsichtigte Ziele verfolgen und dennoch in der Praxis schwer zu beschränken sein.
Wie unterscheidet sich unternehmerische KI-Governance von Frontier-KI-Governance?
Frontier-KI-Governance betrifft die Labore, die die leistungsstärksten Modelle bauen — Fähigkeitsevaluierungen, Deployment-Schwellenwerte und Sicherheitsmitigationen für die Technologie selbst. Unternehmerische KI-Governance betrifft, wie Organisationen KI einsetzen — wer autonome Handlungen autorisiert, wie sie überwacht werden und wer rechenschaftspflichtig bleibt.
Welche Governance-Kontrollen sollten Unternehmen heute implementieren?
Risikobasierte Autonomiestufen, Human-in-the-Loop-Genehmigungsschwellen für folgenreiche Aktionen, eine Entscheidungsbefugnis-Matrix, Evaluierungs- und Audit-Gates vor Fähigkeitsupgrades, KI-Berichterstattung auf Vorstandsebene und definierte Incident- und Eskalationspfade.