本番環境のNode.jsアプリケーションは、実際のユーザーデータ、実際のシークレット、実際のネットワーク接続、そして数百のサードパーティ依存関係を処理します。この規模でのセキュリティは、動作するコードの上に後から追加するものではなく、パッケージの選択、ランタイムの設定、シークレット管理、インシデント対応のあり方を形作るアーキテクチャ上の課題です。
本番環境におけるNode.jsセキュリティとは、ソフトウェア開発ライフサイクル全体を通じて、Node.jsアプリケーション、その依存関係、およびランタイム環境を不正アクセス、データ漏洩、サプライチェーン攻撃から保護する一連のプラクティス、設定、アーキテクチャ上の決定を指します。
本記事は、本番環境のNode.jsサービスを構築または保守するエンジニアリングチーム向けに、本番環境でのNode.jsセキュリティ確保方法を技術的に深く掘り下げるものです。Node.jsの一般的な脆弱性と基本的な緩和策の基礎的な概要については、Node.jsセキュリティベストプラクティスのコンパニオンガイドをご参照ください。ここでは、本番レベルのセキュリティプログラムを差別化する領域に焦点を当てます:サプライチェーンの完全性、OWASP Top 10:2025のマッピング、Node.js Permission Model、そしてデプロイ可能なセキュリティチェックリストです。
なぜNode.jsセキュリティに本番レベルのアプローチが必要なのか
開発環境では、脆弱な依存関係はターミナルの警告に過ぎません。しかし本番環境では、攻撃者が継続的に探査できる攻撃面となります。npmエコシステムにより、数日で機能豊富なバックエンドを構築できますが、インストールするすべてのパッケージがセキュリティ境界の一部になります。アカウント乗っ取り、タイポスクワッティング、悪意あるメンテナーのいずれであれ、単一の侵害されたパッケージが、ビルドパイプライン、ランタイム、ユーザーのセッションにコードを注入する可能性があります。
2025年9月に発生したnpmのchalkおよびdebugパッケージファミリーの侵害は、これがいかに速く起こり得るかを示しました。これらのライブラリは週間2.6億回以上のダウンロードを誇り、ほとんどのエンジニアが直接確認することのない依存関係ツリーの深い位置に存在しています。悪意あるバージョンは、メンテナーが発見して削除するまで約2時間公開されていましたが、その時間帯にnpm installを実行したCIパイプライン、ビルドサーバー、開発マシンはすべて汚染されたコードを取得していました。
本番環境という文脈は、リスクの規模を変えます。実際のシークレット、実際のユーザーデータ、実際のコンプライアンス義務、実際のトラフィックを扱うことになります。サイドプロジェクトでは理論上の脆弱性が、本番環境では報告対象のインシデントになります。このギャップこそが、本番レベルのNode.jsセキュリティプログラムが「npm auditを実行してフラグを修正する」だけで終わらない理由です。パッケージがプロジェクトに入る方法、ランタイムをロックダウンする方法、認証とデータを保護する方法、そして問題発生時の検知と対応の方法まで、ライフサイクル全体に対応する必要があります。
OWASP Top 10:2025のNode.jsへのマッピング
OWASP Top 10:2025は、Webアプリケーションのセキュリティリスクに関する業界標準の啓発文書の最新版です。2025年版は現代的な攻撃パターンを反映してリストを再構築し、最も顕著にはSoftware Supply Chain FailuresをA03に昇格し、Mishandling of Exceptional ConditionsをA10として新規導入しました。これらのカテゴリをNode.js固有のリスクにマッピングすることで、エンジニアリングチームは優先順位付けの具体的な出発点を得られます。
| OWASP 2025 | Node.js固有のリスク | 緩和策 |
|---|---|---|
| A01 Broken Access Control | 過剰な権限を持つJWTトークン、RBACミドルウェアの欠如、APIルートのIDOR | 最小権限のトークンスコープ、RBACミドルウェア、リソース所有権チェック |
| A02 Security Misconfiguration | 本番でのデバッグモード、オープンなCORS、デフォルトのhelmet設定、冗長なエラーレスポンス | 環境ベースの設定、CORSオリジンのロックダウン、カスタムCSPを伴うhelmet、サニタイズされたエラー出力 |
| A03 Software Supply Chain Failures | npm依存関係の悪用、タイポスクワッティング、メンテナーアカウント乗っ取り、推移的脆弱性の伝播 | lockfiles、npm provenance検証、npm audit signatures、SBOM生成、レジストリ固定 |
| A04 Cryptographic Failures | 弱いパスワードハッシュ、ハードコードされたシークレット、古いTLS、保存時の暗号化の欠如 | Argon2idまたはbcrypt、KMS/Vaultによるシークレット管理、承認された最低TLSバージョン、PIIのフィールドレベル暗号化 |
| A05 Injection | 未サニタイズ入力によるSQL/NoSQLインジェクション、child_processのコマンドインジェクション、レンダリング出力のXSS | Joi/Zodスキーマバリデーション、パラメータ化クエリ(Prisma、Drizzle)、express-mongo-sanitize、出力エンコーディング |
| A06 Insecure Design | 脅威モデリングの欠如、アーキテクチャに組み込まれていないセキュリティコントロール、安全と見なされているサードパーティ統合 | 設計フェーズでのSTRIDE脅威モデリング、新機能のセキュリティレビュー、ゼロトラスト統合パターン |
| A07 Authentication Failures | ローテーションなしの長期間有効なJWT、弱いセッション管理、MFAの欠如、予測可能なトークン | 短いJWT有効期限とリフレッシュトークンローテーション、セキュアなCookieフラグ、MFAの強制、セッション無効化 |
| A08 Software or Data Integrity Failures | 未署名のnpmパッケージ、改ざんされたCIアーティファクト、ビルド構成証明の欠如 | Sigstore provenance、CIパイプライン署名、デプロイ済みアーティファクトの完全性チェック |
| A09 Security Logging and Alerting Failures | 構造化ログの欠如、セキュリティイベントキャプチャの欠如、異常のアラートの欠如 | pino/winstonによる構造化ログ、セキュリティイベントスキーマ、認証失敗とレート制限トリガーのアラート |
| A10 Mishandling of Exceptional Conditions | スタックトレースを漏洩する飲み込まれたエラー、プロセスをクラッシュさせる未処理のPromise拒否、エラーレスポンスでの情報漏洩 | 集中エラーハンドリングミドルウェア、本番レスポンスでのスタックトレース排除、未処理拒否時のグレースフルシャットダウン |
このマッピングは一度完了するチェックリストではありません。Node.jsの文脈で最も重要なカテゴリに対して、すべての新機能、依存関係、設定変更をレビューするためのレンズです。
Node.jsサプライチェーンのセキュリティ確保
サプライチェーンセキュリティは、ほとんどの本番Node.jsアプリケーションが最も弱い領域であり、本ガイドが基礎的なセキュリティ概要と最も異なる部分でもあります。npmレジストリはオープンソースで最大のパッケージエコシステムであり、公開の摩擦の低さが攻撃者にとって魅力的なターゲットとなっています。アカウント乗っ取り、タイポスクワッティング、自動化されたパッケージ生成パイプラインはすべて急増しており、標的となるパッケージはマイナーなものではなく、本番の依存関係ツリーに深く組み込まれたものです。
lockfilesは最初の防御線
コミットされたlockfile(package-lock.jsonまたはpnpm-lock.yaml)は、すべての依存関係を特定のバージョンと完全性ハッシュに固定します。lockfileがない場合、npm installはpackage.jsonの範囲を満たす最新バージョンに解決されるため、悪意ある、または誤って壊れた公開が、あなた側のコード変更なしにビルドに混入する可能性があります。
lockfilesをバージョン管理にコミットしてください。プルリクエストでlockfileの差分をコードと同じようにレビューしてください。マイナーアップデートで新たに推移的依存関係が現れることは、調査すべきシグナルです。
npm audit signaturesでパッケージの完全性を検証
npm auditは依存関係ツリーの既知の脆弱性を特定しますが、ダウンロードしたパッケージが公開者の意図したものであるかを検証しません。そこでnpm audit signaturesの出番です。インストールされたパッケージのレジストリ署名とprovenanceの構成証明を検証し、手元のtarballが公開されたものと一致すること、またprovenanceが利用可能な場合は特定のCIワークフローが特定のコミットからビルドしたことを確認できます。
# Verify registry signatures and provenance attestations
npm audit signatures
CIでゲートステップとして実行してください。パッケージが署名検証に失敗した場合、ビルドを続行すべきではありません。
Sigstore provenanceを持つパッケージを優先
npm provenanceは、公開されたパッケージをそれをビルドした特定のGitHub ActionsまたはGitLab CIの実行に結びつけ、Sigstoreを通じて署名し、公開の透明性台帳に記録します。品質が同等の2つのパッケージから選択する場合、--provenanceで公開しているものを優先してください。パッケージが悪意あるコードを含まないことを保証するものではありませんが、ソースリポジトリ、ビルドプロセス、インストールするアーティファクト間の検証可能なリンクを提供します。
ソフトウェア部品表(SBOM)の生成
SBOMは、推移的依存関係を含むアプリケーションのすべてのコンポーネントの機械可読なインベントリです。npm sbom(npm 9+で利用可能)やcyclonedx-npmなどのツールは、SPDXやCycloneDXなどの標準形式でSBOMを生成します。SBOMにより、依存関係ツリーを手動で追跡することなく「このCVEの影響を受けるか?」に素早く答えられ、エンタープライズの調達やコンプライアンスフレームワークでますます要求されるようになっています。
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
レジストリの固定とインストールスクリプトの制御
.npmrcでレジストリURLを固定し、信頼できないミラーからの偶発的な解決を防ぎます:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=highインストールスクリプトはnpm install中に任意のコードを実行できます。.npmrcでignore-scripts=trueを設定すると無効化されますが、一部のパッケージは機能するためにインストールスクリプトを必要とします。例えば、native addonsをコンパイルしたり、プラットフォーム固有のバイナリをダウンロードしたりするパッケージです。依存関係とワークフローが許す場合にignore-scripts=trueを使用し、グローバルに適用する前に検証してください。重要な依存関係がスクリプト無効で壊れる場合、その依存関係がリスクに見合う価値があるか評価してください。
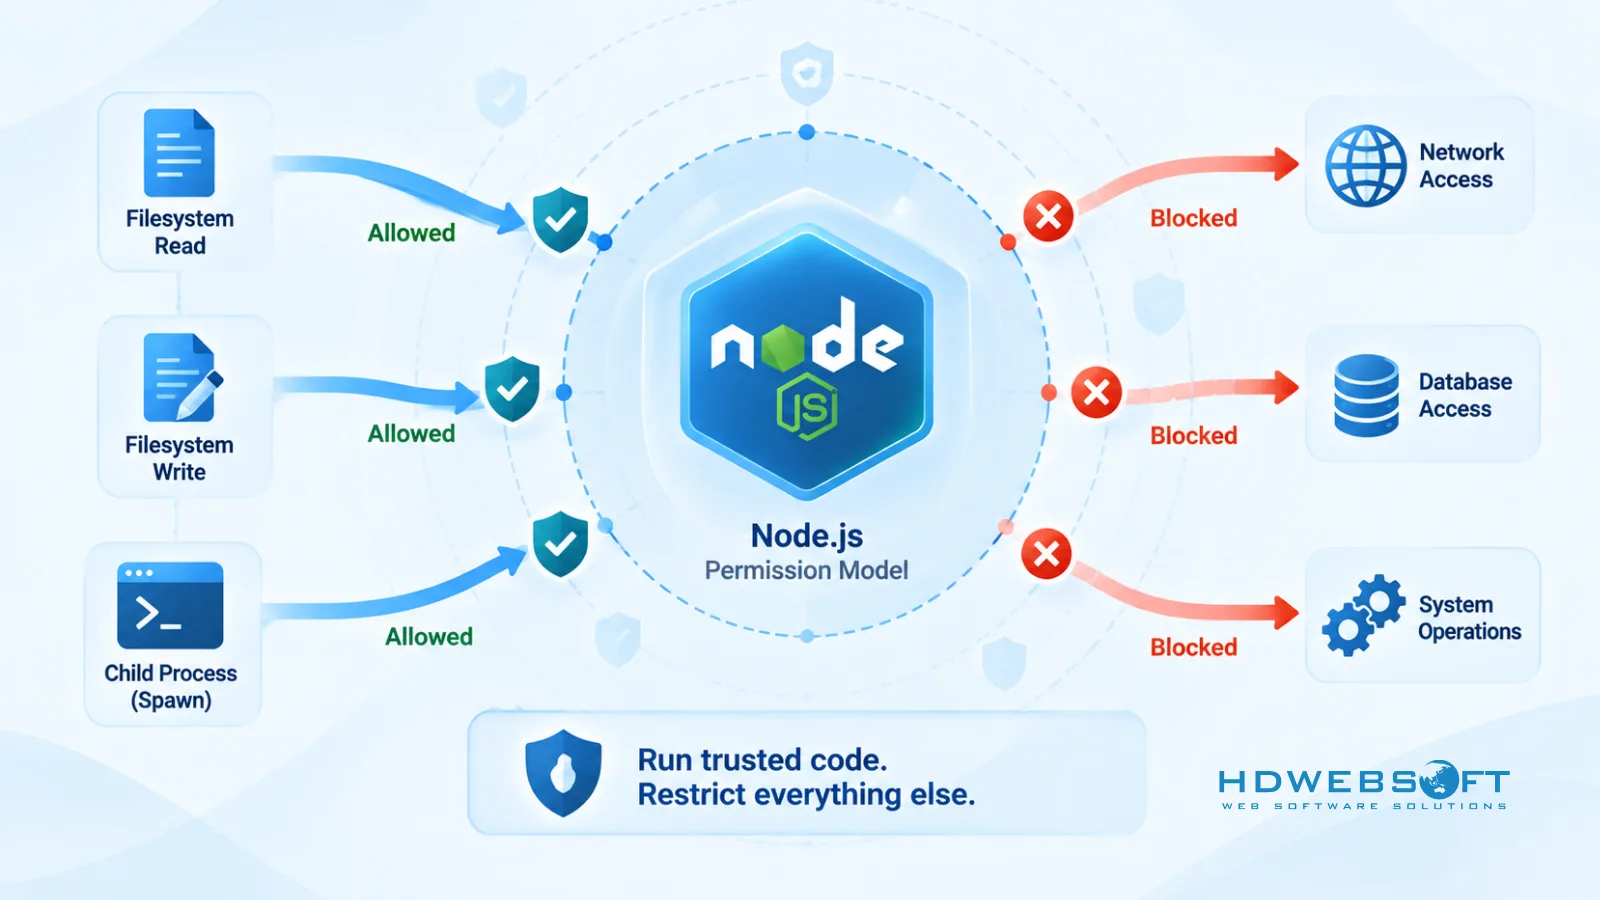
Node.js Permission Model — プロセスレベルのサンドボックス
Node.js Permission Modelは、Node.jsプロセスがアクセスできるシステムリソースを制限する組み込みのメカニズムです。Node.js 22.13.0で安定化し、実験的ではなくなりました。
--permissionフラグを付けてNode.jsを起動すると、プロセスはデフォルトでファイルシステム、child processes、worker threads、native addons、WASI、ランタイムインスペクターへのアクセスを拒否されます。その後、--allow-*フラグを使って選択的にアクセスを許可します:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsPermission Modelとは何か — そして何でないか
Permission Modelはシートベルトアプローチを実装します。信頼されたコードが、明示的に許可されていないファイルの変更やリソースの使用を意図せず行うのを防ぎます。これは被害範囲の限定に有用です。依存関係に/etc/passwdへの書き込みを試みるバグがあれば、Permission Modelがブロックします。
しかし、Permission Modelは完全なセキュリティサンドボックスではありません。公式のNode.jsセキュリティポリシーによれば、Node.jsは実行を求められたあらゆるコードを信頼します。悪意あるコードはパーミッションモデルをバイパスし、その制限なしに任意のコードを実行できます。Permission Modelは、悪意ある、または信頼されていないコードが存在する場合のセキュリティ保証を提供しません。
Permission Modelを多層防御戦略の一層として使用してください。コンテナセキュリティ、非root実行、ネットワーク制御と併用し、いずれかの代替としてではなく補完的に活用してください。
| 側面 | Permission Model | コンテナセキュリティ |
|---|---|---|
| 範囲 | Node.jsプロセスリソース(fs、child_process、workers、addons) | OSレベルの分離(ファイルシステム、ネットワーク、ユーザー、ケイパビリティ) |
| 脅威モデル | 信頼されたコードの事故 | 信頼されていない、または侵害されたプロセス |
| バイパス耐性 | 低 — 悪意あるコードはバイパス可能 | 高 — カーネル強制の分離 |
| 補完的か? | はい — 両方を使用 | はい — 両方を使用 |
認証と認可の堅牢化
認証と認可は、ほとんどの本番インシデントの発生源です。弱いトークンポリシーやアクセス制御チェックの欠落は、1つのリクエストで全ユーザーのデータを露出させる可能性があります。
JWT:短い有効期限とリフレッシュトークンローテーション
長期間有効なJWTは負債です。トークンが盗まれた場合、有効期限まで有効なままです。短いアクセストークン有効期限(15分以下)を使用し、使用のたびにリフレッシュトークンをローテーションしてください。リフレッシュトークンが新しいアクセストークンの発行に使用されたら、新しいリフレッシュトークンを発行し、古いものを無効化します。
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
パスワードハッシュ:Argon2idを優先、bcryptをフォールバック
スタックがサポートする場合はArgon2idを優先してください。Argon2idはGPU攻撃とサイドチャネル攻撃の両方に耐性があるため、OWASP Password Storage Cheat Sheetで推奨されるパスワードハッシュアルゴリズムです。Argon2idが利用できない場合や、既存のパスワードデータベースとの互換性が必要な場合は、bcryptが成熟し広く互換性のある選択肢として残ります。
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
パスワード保存にMD5、SHA1、またはプレーンテキストは絶対に使用しないでください。
レート制限とブルートフォース保護
レート制限はグローバルだけでなく、認証エンドポイントに個別に適用してください。express-rate-limitと@fastify/rate-limitはどちらもルートごとの設定をサポートしています:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
分散システムにおけるサービス間認証
Node.jsサービス間で通信する場合、共有APIキーよりも相互TLSや署名付きサービストークンが強力な保証を提供します。分散Node.jsアーキテクチャでの認証とセキュリティパターンの詳細については、Node.jsマイクロサービスのガイドをご参照ください。
転送時および保存時のデータセキュリティ
TLS設定
TLS 1.3を優先し、互換性要件に基づいて承認された最低TLSバージョンを維持してください。TLS 1.3のみの強制は、まだTLS 1.2を必要とするクライアントや統合を壊す可能性があります。最低TLSバージョンを文書化し、ランタイムやインフラを更新する際に見直してください。
本番でのシークレット管理
本番のシークレット管理に.envファイルに依存しないでください。.envファイルはローカル開発やテストには適していますが、本番のシークレットは専用のシークレットストア(AWS Secrets Manager、Google Secret Manager、HashiCorp Vault、またはプラットフォームの組み込みシークレットストア)で管理すべきです。これらは.envファイルにはないローテーション、監査ログ、アクセス制御を提供します。
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
機密データのフィールドレベル暗号化
PIIや規制対象データについては、レコードを保存する前にフィールドレベル暗号化を検討してください。データベースが侵害された場合の露出を制限します。データベースへの読み取りアクセスを持つ攻撃者は平文ではなく暗号文を見ることになります。
データセキュリティ管理が組織レベルでなぜ重要かというより広い視点については、データセキュリティ管理の分析をご参照ください。
入力バリデーションとインジェクション防御
入力バリデーションはインジェクション攻撃に対する最も信頼できる防御です。すべての入力をビジネスロジックに到達する前に明示的なスキーマに対して検証してください。
JoiまたはZodによるスキーマバリデーション
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });NoSQLインジェクションとパラメータ化クエリ
MongoDBを使用する場合は、express-mongo-sanitizeで入力をサニタイズし、オペレーターインジェクションを防ぎます。SQLデータベースの場合は、ORMやクエリビルダーを通じてパラメータ化クエリを使用してください。Prisma、Drizzle、Knexはすべてデフォルトでパラメータ化します。ユーザー入力をクエリ文字列に決して連結しないでください。
セキュリティヘッダーとサーバー設定
カスタムCSPを伴うhelmet
helmetは適切なデフォルトを設定しますが、本番ではContent-Security-Policyをアプリケーションの実際のリソースオリジンに合わせてカスタマイズすべきです。nonceベースのCSPは静的なものより強力で、攻撃者がXSSベクターを見つけてもインラインスクリプトインジェクションを防ぎます。
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
特定のオリジンにロックされたCORS
本番でcors({ origin: '*' })は決して使用しないでください。許可する正確なオリジンをリストしてください:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Node.jsのコンテナおよびデプロイセキュリティ
非rootユーザーでの実行
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
信頼できるベースイメージの固定と脆弱性スキャン
ベースイメージタグにlatestを使用しないでください。特定のダイジェストに固定し、ベースイメージの更新がビルドを黙って変更しないようにします:
FROM node:22-slim@sha256:<specific-digest>Distrolessおよびスリムイメージはシェルツールやパッケージマネージャーを削除して攻撃面を減らしますが、自動的にセキュアになるわけではありません。Distrolessかどうかにかかわらず、すべてのイメージをTrivy、Grype、またはレジストリの組み込みスキャナーでスキャンしてください。脆弱な依存関係を持つスリムイメージは、依然として脆弱なイメージです。
読み取り専用ファイルシステム
コンテナを読み取り専用のルートファイルシステムで実行し、アプリケーションが必要な箇所にのみ書き込み可能なボリュームをマウントしてください:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appヘルスチェックとグレースフルシャットダウン
ヘルスチェックとグレースフルシャットダウンは主に信頼性の課題ですが、セキュリティ問題を露出させる可能性のある部分的障害状態も防ぎます。アプリが終了する前にデータベース接続を閉じ、新しいリクエストの受け付けを停止するようにしてください。
クラウドデプロイセキュリティのより広い考慮事項については、クラウドデプロイセキュリティのガイドをご参照ください。
監視、ログ、インシデント対応
セキュリティイベントスキーマを伴う構造化ログ
pinoまたはwinstonを一貫したJSONスキーマでセキュリティイベントに使用してください。すべての認証試行、アクセス制御の決定、レート制限トリガー、エラーは、何が起きたかを再構築できる十分なコンテキストと共にログに記録すべきです:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
異常のアラート
ログを中央システム(Datadog、New Relic、CloudWatch、またはELKスタック)に転送し、以下のアラートを設定してください:
- 単一IPからの繰り返しの認証失敗
- 機密エンドポイントでのレート制限しきい値到達
- 予期しないアウトバウンドネットワーク接続
- エラー率の急上昇
- CIでのパッケージ完全性検証の失敗
インシデント対応ランブック
誰に通知するか、認証情報とトークンを取り消す方法、デプロイをロールバックする方法、侵害されたサービスを隔離する方法、影響を受けるユーザーと通信する方法を網羅したランブックを維持してください。ランブックを定期的にテストしてください。テストされていない計画は、プレッシャー下で失敗する計画です。
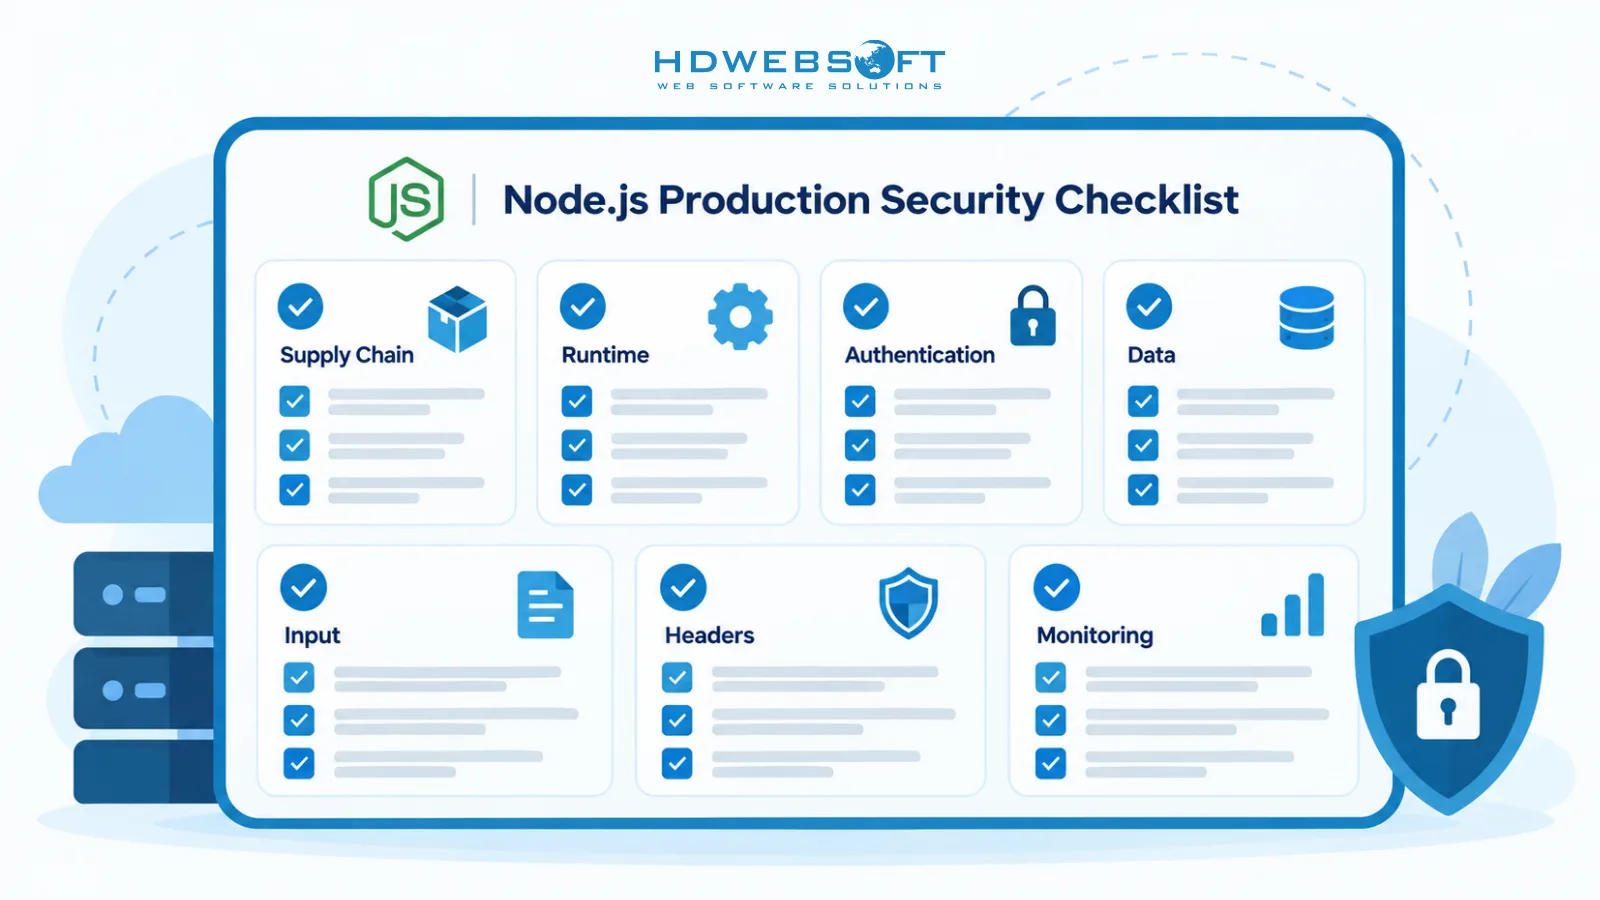
本番向けNode.jsセキュリティチェックリスト
-
サプライチェーン
- すべてのプルリクエストでlockfilesをコミットしてレビュー
- CIでゲートステップとして
npm audit signaturesを実行 - Sigstore provenanceの構成証明を持つパッケージを優先
- すべてのリリースでSBOMを生成して保存
.npmrcでレジストリURLを固定、依存関係が許す場合はignore-scriptsを使用
-
ランタイム
- 非rootユーザーでNode.jsを実行
- 実行可能な箇所でPermission Modelフラグ(
--permission、--allow-fs-*)を適用 - ベースイメージを特定のダイジェストに固定、すべてのイメージをスキャン
- 明示的な書き込み可能マウントを伴う読み取り専用コンテナファイルシステムを使用
-
認証
- 短いJWT有効期限(15分)とリフレッシュトークンローテーション
- パスワードハッシュにArgon2id(成熟したフォールバックとしてbcrypt)
- 管理者および高権限エンドポイントでMFA
- セキュアなCookieフラグ:
httpOnly、secure、sameSite - 認証エンドポイントでレート制限
-
データ
- 互換性要件に基づく承認された最低TLSバージョン
- 本番シークレットはKMS、Vault、またはプラットフォームのシークレットストアに —
.envではなく - PIIまたは規制対象データのフィールドレベル暗号化
-
入力
- すべてのリクエストボディでJoiまたはZodのスキーマバリデーション
- パラメータ化クエリ(Prisma、Drizzle、Knex)
- MongoDB向け
express-mongo-sanitize - レンダリングコンテンツの出力エンコーディング
-
ヘッダー
- カスタムnonceベースCSPを伴う
helmet includeSubDomainsとpreloadを伴うHSTS- 特定のオリジンにロックされたCORS
- カスタムnonceベースCSPを伴う
-
監視
- セキュリティイベントスキーマを伴う構造化JSONログ
- 認証失敗、レート制限到達、完全性失敗のアラート
- テスト済みのインシデント対応ランブック
よくある質問
本番環境でNode.jsのセキュリティを確保するにはどうすればよいですか?
多層的なアプローチが必要です。lockfiles、npm provenance、audit signaturesによるサプライチェーンの完全性、Permission Modelと非root実行によるランタイムサンドボックス、JWTローテーションとArgon2idによる強力な認証、JoiやZodによる入力バリデーション、helmetによるセキュリティヘッダー、そしてインシデント対応計画を含む継続的な監視です。
Node.js Permission Modelとは何ですか?
Node.js Permission Modelは、Node 22.13.0以降で安定した機能であり、--permissionおよび--allow-*フラグを通じてプロセスのファイルシステム、child processes、workers、native addonsへのアクセスを制限します。信頼されたコード向けのシートベルトであり、悪意あるコードに対する完全なセキュリティサンドボックスではありません。
サプライチェーン攻撃からnpmの依存関係を守るにはどうすればよいですか?
lockfilesを使用し、provenanceを検証するためにnpm audit signaturesを実行し、Sigstore provenanceの構成証明を持つパッケージを優先し、SBOMを生成し、.npmrcでレジストリURLを固定し、依存関係とワークフローが許す場合にignore-scriptsでインストールスクリプトを条件付きで無効化します。
最も一般的なNode.jsのセキュリティ脆弱性にはどのようなものがありますか?
OWASP Top 10:2025にマッピングすると、最も一般的なものにはアクセス制御の不備、セキュリティ設定ミス、ソフトウェアサプライチェーンの失敗、暗号化の失敗、インジェクション、認証の失敗が含まれます。Node.js固有のベクターとしてはnpm依存関係の悪用やイベントループのブロックなどがあります。
npm auditだけでNode.jsの依存関係をセキュアにできますか?
いいえ。npm auditは依存関係の既知の脆弱性を特定しますが、パッケージの完全性やprovenanceの検証は行いません。署名とprovenanceの検証にはnpm audit signaturesを使用し、lockfilesをコミットし、Sigstoreの構成証明を持つパッケージを優先し、サプライチェーンの完全な可視性のためにSBOMを生成してください。
Node.js Permission Modelはセキュリティサンドボックスですか?
いいえ。Permission Modelは、信頼されたコードが意図せずスコープ外のリソースにアクセスするのを制限するシートベルトです。モデルをバイパスできる悪意あるコードに対するセキュリティ保証は提供しません。コンテナセキュリティと併用し、代替としてではなく補完的に使用してください。
結論
本番レベルのNode.jsセキュリティは、単一のツールや一回限りの監査ではありません。サプライチェーンの完全性、ランタイムの堅牢化、認証、データ保護、継続的な監視にまたがるプログラムです。OWASP Top 10:2025は優先順位付けのフレームワークを提供し、Permission Modelはランタイム制御の新たな層を提供し、provenance検証やSBOM生成などのサプライチェーンプラクティスがnpm audit単独では埋められないギャップを埋めます。
もしあなたのチームがNode.jsアプリケーションを構築またはスケーリングしており、セキュリティを後付けではなくアーキテクチャ上の課題として扱うパートナーをお探しなら、HDWEBSOFTは10年以上のNode.js開発サービスの経験をお持ちです。セキュアでレジリエントな本番対応のNode.jsアプリケーションを提供するためにどうお手伝いできるか、ぜひお問い合わせください。