แอปพลิเคชัน Node.js ใน production ทำงานด้วยข้อมูลผู้ใช้จริง, secrets จริง, การเชื่อมต่อเครือข่ายจริง และ dependencies ของบุคคลที่สามนับร้อยรายการ ความปลอดภัยในสเกลนี้ไม่ใช่ส่วนเสริมที่วางซ้อนบนโค้ดที่ทำงานอยู่ — แต่เป็นข้อกำหนดระดับสถาปัตยกรรมที่กำหนดวิธีที่คุณเลือกแพ็กเกจ, กำหนดค่า runtime, จัดการ secrets และตอบสนองต่อเหตุการณ์
ความปลอดภัยของ Node.js ใน production หมายถึงชุดของแนวปฏิบัติ, การกำหนดค่า และการตัดสินใจระดับสถาปัตยกรรมที่ปกป้องแอปพลิเคชัน Node.js, dependencies และสภาพแวดล้อม runtime จากการเข้าถึงโดยไม่ได้รับอนุญาต, การละเมิดข้อมูล และการโจมตี supply chain ตลอดวงจรชีวิตการพัฒนาซอฟต์แวร์
บทความนี้เป็นการเจาะลึกทางเทคนิคเกี่ยวกับวิธีรับประกันความปลอดภัยของ Node.js ใน production สำหรับทีมวิศวกรรมที่กำลังสร้างหรือบำรุงรักษาบริการ Node.js ใน production สำหรับภาพรวมพื้นฐานเกี่ยวกับช่องโหว่ทั่วไปของ Node.js และแนวปฏิบัติบรรเทาพื้นฐาน โปรดดูคู่มือประกอบของเราเกี่ยวกับ แนวปฏิบัติความปลอดภัย Node.js ที่นี่เราเน้นที่ด้านที่ทำให้โปรแกรมความปลอดภัยระดับ production แตกต่างออกไป: ความสมบูรณ์ของ supply chain, การจับคู่ OWASP Top 10:2025, Node.js Permission Model และ checklist ความปลอดภัยที่นำไปใช้งานได้จริง
ทำไมความปลอดภัยของ Node.js จึงต้องใช้แนวทางระดับ Production
ในการพัฒนา dependency ที่มีช่องโหว่เป็นเพียงคำเตือนในเทอร์มินัล แต่ใน production มันคือพื้นที่โจมตีที่ฝ่ายตรงข้ามสามารถสำรวจได้อย่างต่อเนื่อง ระบบนิเวศ npm ทำให้สามารถประกอบ backend ที่อุดมด้วยฟีเจอร์ได้ในเวลาไม่กี่วัน แต่ทุกแพ็กเกจที่คุณติดตั้งจะกลายเป็นส่วนหนึ่งของเส้นขอบความปลอดภัยของคุณ แพ็กเกจเดียวที่ถูกบุกรุก — ไม่ว่าจะผ่านการเข้ายึดบัญชี, typosquatting หรือผู้ดูแลที่เป็นอันตราย — สามารถแทรกโค้ดเข้าไปใน build pipeline, runtime และเซสชันของผู้ใช้ของคุณ
การถูกบุกรุก npm chalk และ debug package family ในเดือนกันยายน 2025 แสดงให้เห็นว่าสิ่งนี้เกิดขึ้นเร็วเพียงใด ไลบรารีเหล่านั้นมีการดาวน์โหลดรวมกว่า 2.6 พันล้านครั้งต่อสัปดาห์และอยู่ลึกใน dependency trees ที่วิศวกรส่วนใหญ่ไม่เคยตรวจสอบโดยตรง เวอร์ชันที่เป็นอันตรายอยู่ในระบบประมาณสองชั่วโมงก่อนที่ผู้ดูแลจะพบและลบออก — แต่ CI pipeline, build server หรือเครื่องของนักพัฒนาใดก็ตามที่รัน npm install ในช่วงเวลานั้นก็ดึงโค้ดที่ปนเปื้อนเข้าไป
บริบทของ production เปลี่ยนสิ่งที่เดิมพัน คุณกำลังจัดการกับ secrets จริง, ข้อมูลผู้ใช้จริง, ภาระผูกพันด้านการปฏิบัติตามกฎระเบียบจริง และทราฟฟิกจริง ช่องโหว่ที่เป็นทางทฤษฎีในโปรเจกต์เล็กๆ จะกลายเป็นเหตุการณ์ที่ต้องรายงานใน production ช่องว่างนั้นคือเหตุผลที่โปรแกรมความปลอดภัย Node.js ระดับ production ไม่สามารถหยุดแค่ “รัน npm audit แล้วแก้ไขสิ่งที่มันระบุ” ได้ มันจำเป็นต้องครอบคลุมวงจรชีวิตทั้งหมด: แพ็กเกจเข้าสู่โปรเจกต์ของคุณอย่างไร, runtime ถูกล็อกอย่างไร, authentication และข้อมูลได้รับการปกป้องอย่างไร และคุณตรวจจับและตอบสนองอย่างไรเมื่อเกิดปัญหา
การจับคู่ OWASP Top 10:2025 กับ Node.js
OWASP Top 10:2025 เป็นฉบับล่าสุดของเอกสารมาตรฐานอุตสาหกรรมเกี่ยวกับความเสี่ยงด้านความปลอดภัยของเว็บแอปพลิเคชัน ฉบับปี 2025 ปรับโครงสร้างรายการใหม่เพื่อสะท้อนรูปแบบการโจมตีสมัยใหม่ โดยเฉพาะอย่างยิ่งการยกระดับ Software Supply Chain Failures ขึ้นเป็น A03 และแนะนำ Mishandling of Exceptional Conditions เป็น A10 การจับคู่หมวดหมู่เหล่านี้กับความเสี่ยงเฉพาะของ Node.js ให้จุดเริ่มต้นที่เป็นรูปธรรมสำหรับทีมวิศวกรรมในการจัดลำดับความสำคัญ
| OWASP 2025 | ความเสี่ยงเฉพาะของ Node.js | การบรรเทา |
|---|---|---|
| A01 Broken Access Control | JWT tokens ที่มีสิทธิ์เกินจำเป็น, ขาด RBAC middleware, IDOR ใน API routes | token scopes แบบ least-privilege, RBAC middleware, การตรวจสอบความเป็นเจ้าของทรัพยากร |
| A02 Security Misconfiguration | debug mode ใน production, CORS เปิดกว้าง, การตั้งค่า helmet เริ่มต้น, error responses ที่ละเอียดเกินไป | config ตาม environment, ล็อก CORS origins, helmet กับ CSP ที่กำหนดเอง, การทำความสะอาด error output |
| A03 Software Supply Chain Failures | npm dependency exploits, typosquatting, การเข้ายึดบัญชีผู้ดูแล, การแพร่กระจายช่องโหว่แบบ transitive | Lockfiles, การยืนยัน npm provenance, npm audit signatures, การสร้าง SBOM, การกำหนด registry |
| A04 Cryptographic Failures | การแฮชรหัสผ่านที่อ่อนแอ, secrets ที่ฝังในโค้ด, TLS ที่ล้าสมัย, ขาดการเข้ารหัส at rest | Argon2id หรือ bcrypt, KMS/Vault สำหรับ secrets, กำหนด TLS เวอร์ชันขั้นต่ำที่อนุมัติ, การเข้ารหัสระดับฟิลด์สำหรับ PII |
| A05 Injection | SQL/NoSQL injection ผ่าน input ที่ไม่ได้ทำความสะอาด, command injection ใน child_process, XSS ใน rendered output | การตรวจสอบ schema ด้วย Joi/Zod, parameterized queries (Prisma, Drizzle), express-mongo-sanitize, output encoding |
| A06 Insecure Design | ไม่มี threat modeling, ขาด security controls ที่สอดแทรกในสถาปัตยกรรม, สมมติว่า third-party integrations ปลอดภัย | STRIDE threat modeling ในขั้นตอนออกแบบ, security review สำหรับฟีเจอร์ใหม่, รูปแบบการผสานรวมแบบ zero-trust |
| A07 Authentication Failures | JWT ที่อายุยาวโดยไม่มี rotation, การจัดการ session ที่อ่อนแอ, ขาด MFA, tokens ที่คาดเดาได้ | JWT expiry สั้นพร้อม refresh token rotation, secure cookie flags, การบังคับ MFA, การยกเลิก session |
| A08 Software or Data Integrity Failures | npm packages ที่ไม่ได้ลงนาม, CI artifacts ที่ถูกดัดแปลง, ไม่มี build attestation | Sigstore provenance, CI pipeline signing, การตรวจสอบความสมบูรณ์ของ deployed artifacts |
| A09 Security Logging and Alerting Failures | ไม่มี structured logs, ขาดการจับ security event, ไม่มีการแจ้งเตือนเมื่อเกิด anomalies | structured logging ด้วย pino/winston, security event schema, การแจ้งเตือนเมื่อ auth ล้มเหลวและ trigger rate-limit |
| A10 Mishandling of Exceptional Conditions | errors ที่ถูกกลืนรั่ว stack traces, unhandled promise rejections ที่ทำให้ process ล่ม, การเปิดเผยข้อมูลใน error responses | centralized error-handling middleware, ไม่มี stack traces ใน production responses, graceful shutdown เมื่อเกิด unhandled rejections |
การจับคู่นี้ไม่ใช่ checklist ที่ทำครั้งเดียว แต่เป็นเลนส์สำหรับตรวจสอบทุกฟีเจอร์ใหม่, dependency และการเปลี่ยนแปลงการกำหนดค่าเทียบกับหมวดหมู่ที่สำคัญที่สุดในบริบทของ Node.js
การรักษาความปลอดภัย Supply Chain ของ Node.js
ความปลอดภัยของ supply chain เป็นด้านที่แอปพลิเคชัน Node.js ใน production ส่วนใหญ่อ่อนแอที่สุด และเป็นจุดที่คู่มือนี้แตกต่างจากภาพรวมความปลอดภัยพื้นฐานมากที่สุด npm registry เป็นระบบนิเวศแพ็กเกจที่ใหญ่ที่สุดใน open source และความง่ายในการเผยแพร่ทำให้เป็นเป้าหมายที่น่าสนใจสำหรับผู้โจมตี การเข้ายึดบัญชี, typosquatting และ pipelines สร้างแพ็กเกจอัตโนมัติเพิ่มขึ้นอย่างมากทั้งหมด และแพ็กเกจที่ถูกกำหนดเป้าหมายไม่ใช่แพ็กเกจที่ไม่คุ้นเคย — แต่ฝังลึกใน dependency trees ของ production
Lockfiles คือเส้นป้องกันแรกของคุณ
lockfile ที่ commit (package-lock.json หรือ pnpm-lock.yaml) กำหนดทุก dependency ไปยังเวอร์ชันและ integrity hash เฉพาะ หากไม่มี lockfile npm install จะไปยังเวอร์ชันล่าสุดที่ตรงตามช่วง package.json ของคุณ ซึ่งหมายความว่าการเผยแพร่ที่เป็นอันตรายหรือเสียโดยไม่ได้ตั้งใจสามารถเข้าสู่ build ของคุณได้โดยไม่มีการเปลี่ยนแปลงโค้ดใดๆ จากฝั่งคุณ
commit lockfiles เข้าสู่ version control ตรวจสอบ lockfile diffs ใน pull requests เช่นเดียวกับที่คุณตรวจสอบโค้ด — transitive dependency ใหม่ที่ปรากฏใน minor update เป็นสัญญาณที่ควรตรวจสอบ
ยืนยันความสมบูรณ์ของแพ็กเกจด้วย npm audit signatures
npm audit ระบุช่องโหว่ที่ทราบใน dependency tree ของคุณ แต่ไม่ได้ยืนยันว่าแพ็กเกจที่คุณดาวน์โหลดคือสิ่งที่ผู้เผยแพร่ตั้งใจ นั่นคือจุดที่ npm audit signatures เข้ามา มันยืนยัน registry signatures และ provenance attestations บนแพ็กเกจที่ติดตั้ง ทำให้คุณมั่นใจได้ว่า tarball ที่คุณมีตรงกับสิ่งที่เผยแพร่ และเมื่อมี provenance ให้ใช้ ว่ามันถูกสร้างโดย CI workflow เฉพาะจาก commit เฉพาะ
# Verify registry signatures and provenance attestations
npm audit signatures
รันสิ่งนี้ใน CI เป็น gate step หากแพ็กเกจไม่ผ่านการยืนยันลายเซ็น build ไม่ควรดำเนินต่อ
เลือกแพ็กเกจที่มี Sigstore provenance
npm provenance เชื่อมโยงแพ็กเกจที่เผยแพร่กับ GitHub Actions หรือ GitLab CI run เฉพาะที่สร้างมัน ลงนามผ่าน Sigstore และบันทึกใน public transparency ledger เมื่อคุณมีทางเลือกระหว่างแพ็กเกจสองตัวที่คุณภาพใกล้เคียงกัน ให้เลือกตัวที่เผยแพร่ด้วย --provenance มันไม่ได้รับประกันว่าแพ็กเกจปราศจากโค้ดที่เป็นอันตราย แต่ให้ลิงก์ที่ตรวจสอบได้ระหว่าง source repository, กระบวนการ build และ artifact ที่คุณติดตั้ง
สร้าง Software Bill of Materials
SBOM เป็นรายการ inventory ที่เครื่องอ่านได้ของทุก component ในแอปพลิเคชันของคุณ รวมถึง transitive dependencies เครื่องมือเช่น npm sbom (มีใน npm 9+) หรือ cyclonedx-npm สร้าง SBOMs ในรูปแบบมาตรฐานเช่น SPDX หรือ CycloneDX SBOM ช่วยให้คุณตอบคำถาม “เราได้รับผลกระทบจาก CVE นี้หรือไม่?” ได้อย่างรวดเร็วโดยไม่ต้องติดตาม dependency trees ด้วยมือ และมันถูกกำหนดให้ใช้มากขึ้นโดย enterprise procurement และ compliance frameworks
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
กำหนด registry ของคุณและควบคุม install scripts
กำหนด registry URL ใน .npmrc เพื่อป้องกันการ resolve โดยไม่ได้ตั้งใจจาก mirror ที่ไม่น่าเชื่อถือ:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
install scripts สามารถรันโค้ดใดๆ ในระหว่าง npm install การตั้ง ignore-scripts=true ใน .npmrc จะปิดใช้งาน แต่แพ็กเกจบางตัวต้องการ install scripts เพื่อทำงาน — ตัวอย่างเช่น แพ็กเกจที่คอมไพล์ native addons หรือดาวน์โหลด platform-specific binaries ใช้ ignore-scripts=true เมื่อ dependencies และ workflow ของคุณอนุญาต และตรวจสอบก่อนบังคับใช้ทั่วโลก หาก dependency ที่สำคัญพังเมื่อปิด scripts ให้ประเมินว่า dependency นั้นคุ้มกับความเสี่ยงหรือไม่
Node.js Permission Model — Process-Level Sandboxing
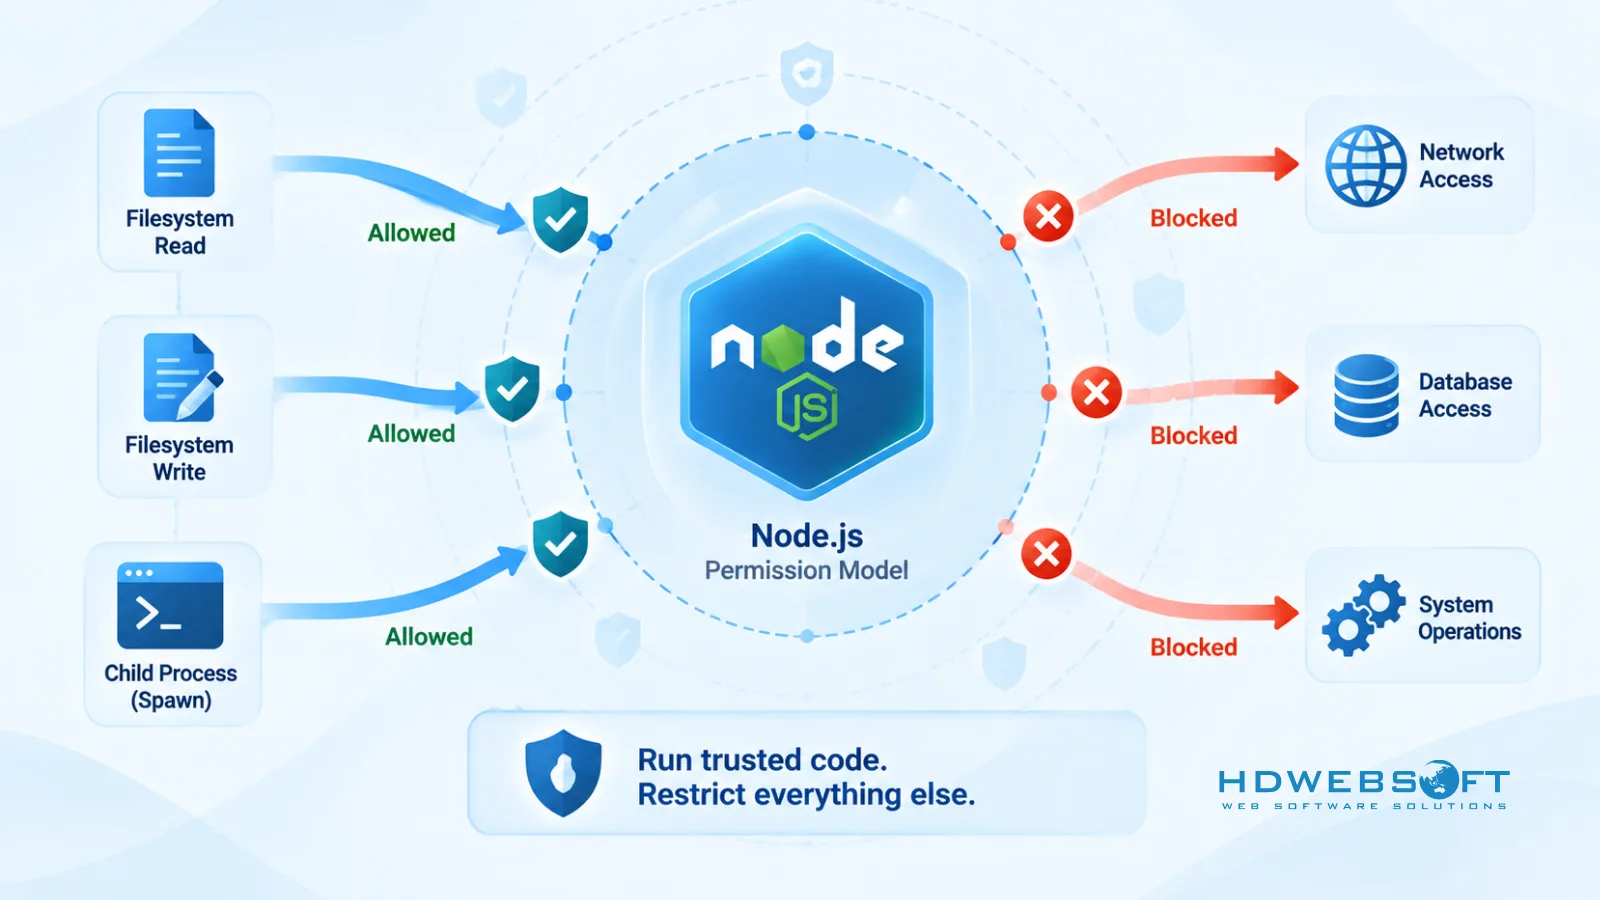
Node.js Permission Model เป็นกลไกในตัวสำหรับจำกัดทรัพยากรระบบที่ Node.js process สามารถเข้าถึงได้ มันกลายเป็นเสถียรใน Node.js 22.13.0 และไม่ใช่ experimental อีกต่อไป
เมื่อคุณเริ่ม Node.js ด้วย flag --permission process จะถูกปฏิเสธการเข้าถึง filesystem, child processes, worker threads, native addons, WASI และ runtime inspector โดยค่าเริ่มต้น จากนั้นคุณให้สิทธิ์การเข้าถึงแบบเลือกได้โดยใช้ flag --allow-*:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsPermission Model คืออะไร — และไม่ใช่อะไร
Permission Model ใช้แนวทางเข็มขัดนิรภัย มันป้องกันโค้ดที่น่าเชื่อถือไม่ให้เปลี่ยนแปลงไฟล์หรือใช้ทรัพยากรที่ไม่ได้รับอนุญาตโดยไม่ได้ตั้งใจ นี่มีประโยชน์สำหรับการจำกัด blast radius: หาก dependency มี bug ที่พยายามเขียนไปยัง /etc/passwd Permission Model จะบล็อกมัน
อย่างไรก็ตาม Permission Model ไม่ใช่ security sandbox เต็มรูปแบบ ตาม Node.js Security Policy อย่างเป็นทางการ Node.js เชื่อถือโค้ดใดๆ ที่ถูกขอให้รัน โค้ดที่เป็นอันตรายสามารถบายพาส permission model และรันโค้ดใดๆ โดยไม่มีข้อจำกัดที่มันกำหนด Permission Model ไม่ได้ให้การรับประกันความปลอดภัยในกรณีที่มีโค้ดที่เป็นอันตรายหรือไม่น่าเชื่อถือ
ใช้ Permission Model เป็นหนึ่งในเลเยอร์ของกลยุทธ์ defense-in-depth — ควบคู่กับ container security, การทำงานแบบ non-root และการควบคุมเครือข่าย — ไม่ใช่ใช้แทนกัน
| ด้าน | Permission Model | Container security |
|---|---|---|
| ขอบเขต | ทรัพยากรของ Node.js process (fs, child_process, workers, addons) | การแยกระดับ OS (filesystem, network, users, capabilities) |
| โมเดลภัยคุกคาม | อุบัติเหตุของโค้ดที่น่าเชื่อถือ | process ที่ไม่น่าเชื่อถือหรือถูกบุกรุก |
| ความต้านทานการบายพาส | ต่ำ — โค้ดที่เป็นอันตรายสามารถบายพาสได้ | สูงกว่า — การแยกที่บังคับโดย kernel |
| ใช้ร่วมกันได้? | ใช่ — ใช้ทั้งคู่ | ใช่ — ใช้ทั้งคู่ |
การเสริมความแข็งแกร่งของ Authentication และ Authorization
authentication และ authorization เป็นจุดที่เหตุการณ์ใน production ส่วนใหญ่เริ่มต้น นโยบาย token ที่อ่อนแอหรือการขาดการตรวจสอบ access control สามารถเปิดเผยข้อมูลของผู้ใช้ทุกคนในคำขอเดียว
JWT: expiry สั้นพร้อม refresh token rotation
JWT ที่อายุยาวเป็นความรับผิดชอบ หาก token ถูกขโมย มันจะยังคงใช้งานได้จนกว่าจะหมดอายุ ใช้ access-token expiry สั้น (15 นาทีหรือน้อยกว่า) และหมุนเวียน refresh tokens ทุกครั้งที่ใช้ เมื่อ refresh token ถูกใช้เพื่อสร้าง access token ใหม่ ให้ออก refresh token ใหม่และยกเลิกอันเก่า
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
การแฮชรหัสผ่าน: เลือก Argon2id, bcrypt เป็นทางเลือกสำรอง
เลือก Argon2id เมื่อ stack ของคุณรองรับ Argon2id เป็นอัลกอริทึมแฮชรหัสผ่านที่แนะนำใน OWASP Password Storage Cheat Sheet เพราะมันต้านทานทั้ง GPU และ side-channel attacks bcrypt ยังคงเป็นตัวเลือกที่โตเต็มและเข้ากันได้กว้างเมื่อ Argon2id ไม่พร้อมใช้งานหรือเมื่อคุณต้องการความเข้ากันได้กับฐานข้อมูลรหัสผ่านที่มีอยู่
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
อย่าใช้ MD5, SHA1 หรือ plain text สำหรับการจัดเก็บรหัสผ่าน
Rate limiting และการป้องกัน brute-force
ใช้ rate limiting กับ authentication endpoints โดยเฉพาะ ไม่ใช่แค่ทั่วโลก express-rate-limit และ @fastify/rate-limit ทั้งคู่รองรับการกำหนดค่าตาม route:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
authentication ระหว่างบริการในระบบกระจาย
เมื่อบริการ Node.js ของคุณสื่อสารกัน mutual TLS หรือ signed service tokens ให้การรับประกันที่แข็งแกร่งกว่า shared API keys สำหรับการดูรูปแบบ authentication และความปลอดภัยในสถาปัตยกรรม Node.js แบบกระจายเพิ่มเติม โปรดดูคู่มือของเราเกี่ยวกับ Node.js microservices
ความปลอดภัยของข้อมูลในการส่งผ่านและพักไว้
การกำหนดค่า TLS
เลือก TLS 1.3 และรักษา TLS เวอร์ชันขั้นต่ำที่อนุมัติตามข้อกำหนดความเข้ากันได้ของคุณ การบังคับใช้ TLS 1.3-only อาจทำให้ clients หรือ integrations ที่ยังต้องการ TLS 1.2 พังได้ บันทึก TLS เวอร์ชันขั้นต่ำของคุณและตรวจสอบเมื่อคุณอัปเดต runtime หรือ infrastructure
การจัดการ secrets ใน production
อย่าพึ่งพาไฟล์ .env สำหรับการจัดการ secrets ใน production ไฟล์ .env เหมาะสำหรับการพัฒนาและทดสอบในเครื่อง แต่ secrets ใน production ควรได้รับการจัดการผ่าน secret store เฉพาะ — AWS Secrets Manager, Google Secret Manager, HashiCorp Vault หรือ secret store ในตัวของแพลตฟอร์มของคุณ สิ่งเหล่านี้ให้การหมุนเวียน, audit logging และ access control ที่ไฟล์ .env ไม่สามารถทำได้
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
การเข้ารหัสระดับฟิลด์สำหรับข้อมูลที่ละเอียดอ่อน
สำหรับ PII หรือข้อมูลที่อยู่ภายใต้กฎระเบียบ ให้พิจารณาการเข้ารหัสระดับฟิลด์ก่อนจัดเก็บ records นี่จำกัดการสัมผัสหากฐานข้อมูลถูกบุกรุก — ผู้โจมตีที่มีสิทธิ์อ่านฐานข้อมูลจะเห็น ciphertext ไม่ใช่ plaintext
สำหรับมุมมองที่กว้างขึ้นเกี่ยวกับเหตุผลที่การจัดการความปลอดภัยข้อมูลมีความสำคัญในระดับองค์กร โปรดดูบทวิเคราะห์ของเราเกี่ยวกับ การจัดการความปลอดภัยข้อมูล
การตรวจสอบ Input และการป้องกัน Injection
การตรวจสอบ input เป็นการป้องกันที่เชื่อถือได้ที่สุดจากการโจมตีแบบ injection ตรวจสอบทุก input เทียบกับ schema ที่ชัดเจนก่อนที่จะถึง business logic ของคุณ
การตรวจสอบ schema ด้วย Joi หรือ Zod
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });NoSQL injection และ parameterized queries
หากคุณใช้ MongoDB ให้ทำความสะอาด inputs เพื่อป้องกัน operator injection ด้วย express-mongo-sanitize สำหรับฐานข้อมูล SQL ให้ใช้ parameterized queries ผ่าน ORM หรือ query builder — Prisma, Drizzle และ Knex ทั้งหมดใช้ parameterize โดยค่าเริ่มต้น อย่าต่อ user input เข้ากับ query string
Security Headers และการกำหนดค่า Server
helmet กับ CSP ที่กำหนดเอง
helmet ตั้งค่าเริ่มต้นที่สมเหตุสมผล แต่สำหรับ production คุณควรกำหนด Content-Security-Policy เองให้ตรงกับ resource origins จริงของแอปพลิเคชัน CSP แบบ nonce แข็งแกร่งกว่าแบบ static เพราะมันป้องกัน inline script injection แม้ผู้โจมตีจะพบ XSS vector
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
CORS ล็อกไปยัง origins เฉพาะ
อย่าใช้ cors({ origin: '*' }) ใน production ระบุ origins ที่อนุญาตทั้งหมด:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
ความปลอดภัยของ Container และ Deployment สำหรับ Node.js
รันเป็น non-root user
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
กำหนด trusted base images และสแกนหาช่องโหว่
อย่าใช้ latest เป็น base image tag กำหนดไปยัง digest เฉพาะเพื่อให้การอัปเดต base image ไม่ได้เปลี่ยน build ของคุณอย่างเงียบๆ:
FROM node:22-slim@sha256:<specific-digest>Distroless และ slim images ลดพื้นที่โจมตีโดยลบ shell tools และ package managers แต่พวกมันไม่ได้ปลอดภัยโดยอัตโนมัติ สแกนทุก image — distroless หรือไม่ก็ตาม — ด้วย Trivy, Grype หรือ built-in scanner ของ registry ของคุณ slim image ที่มี dependency ที่มีช่องโหว่ก็ยังเป็น image ที่มีช่องโหว่อยู่ดี
Filesystem แบบอ่านได้อย่างเดียว
รัน container ของคุณด้วย root filesystem แบบอ่านได้อย่างเดียวและ mount writable volumes เฉพาะที่แอปพลิเคชันต้องการ:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appHealth checks และ graceful shutdown
health checks และ graceful shutdown เป็นข้อกังวลด้านความน่าเชื่อถือเป็นหลัก แต่ยังป้องกันสถานะ partial-failure ที่สามารถเปิดเผยปัญหาความปลอดภัยได้ ตรวจสอบให้แอปของคุณปิดการเชื่อมต่อฐานข้อมูลและหยุดรับคำขอใหม่ก่อนออก
สำหรับข้อความประกอบด้านความปลอดภัยของการ deployment บนคลาวด์ โปรดดูคู่มือของเราเกี่ยวกับ ความปลอดภัยของการ deployment บนคลาวด์
การตรวจสอบ, Logging และการตอบสนองเหตุการณ์
Structured logging กับ security event schema
ใช้ pino หรือ winston กับ JSON schema ที่สม่ำเสมอสำหรับ security events ทุกความพยายาม authentication, การตัดสินใจ access control, การ trigger rate-limit และ error ควรถูกบันทึกด้วยบริบทที่เพียงพอเพื่อสร้างสิ่งที่เกิดขึ้นใหม่:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
การแจ้งเตือนเมื่อเกิด anomalies
ส่งต่อ logs ไปยังระบบกลาง — Datadog, New Relic, CloudWatch หรือ ELK stack — และกำหนดค่าการแจ้งเตือนสำหรับ:
- ความล้มเหลวของ authentication ซ้ำๆ จาก IP เดียว
- การ hit threshold rate-limit บน endpoints ที่ละเอียดอ่อน
- การเชื่อมต่อเครือข่ายขาออกที่ไม่คาดคิด
- การเพิ่มขึ้นของ error rate
- ความล้มเหลวในการยืนยันความสมบูรณ์ของแพ็กเกจใน CI
Incident response runbook
รักษา runbook ที่ครอบคลุม: ใครได้รับการแจ้งเตือน, วิธีเพิกถอน credentials และ tokens, วิธี roll back deployment, วิธีแยกบริการที่ถูกบุกรุก และวิธีสื่อสารกับผู้ใช้ที่ได้รับผลกระทบ ทดสอบ runbook เป็นระยะ — แผนที่ไม่ได้ทดสอบคือแผนที่ล้มเหลวภายใต้แรงกดดัน
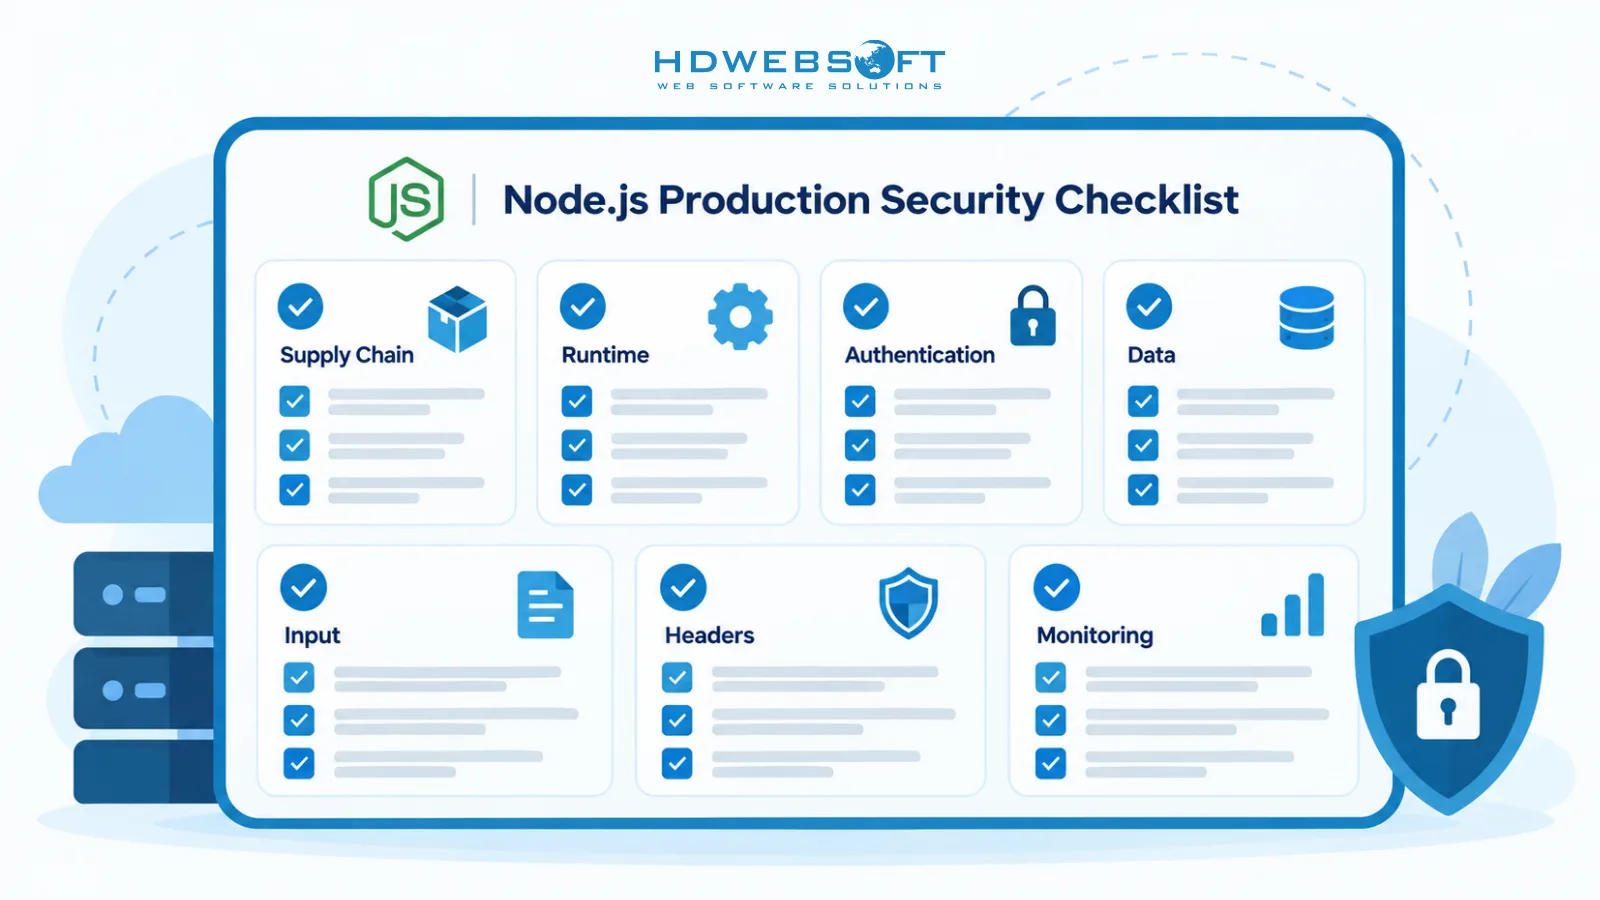
Checklist ความปลอดภัย Node.js สำหรับ Production
-
Supply chain
- Commit และตรวจสอบ lockfiles ในทุก pull request
- รัน
npm audit signaturesใน CI เป็น gate step - เลือกแพ็กเกจที่มี Sigstore provenance attestations
- สร้างและจัดเก็บ SBOM สำหรับทุก release
- กำหนด registry URL ใน
.npmrc; ใช้ignore-scriptsเมื่อ dependencies อนุญาต
-
Runtime
- รัน Node.js เป็น non-root user
- ใช้ Permission Model flags (
--permission,--allow-fs-*) เมื่อเป็นไปได้ - กำหนด base image ไปยัง digest เฉพาะ; สแกนทุก image
- ใช้ container filesystem แบบอ่านได้อย่างเดียวกับ writable mounts ที่ชัดเจน
-
Authentication
- JWT expiry สั้น (15 นาที) พร้อม refresh token rotation
- Argon2id สำหรับการแฮชรหัสผ่าน (bcrypt เป็นทางเลือกสำรองที่โตเต็ม)
- MFA บน admin และ high-privilege endpoints
- Secure cookie flags:
httpOnly,secure,sameSite - Rate limiting บน auth endpoints
-
Data
- TLS เวอร์ชันขั้นต่ำที่อนุมัติตามความต้องการความเข้ากันได้
- Production secrets ใน KMS, Vault หรือ platform secret store — ไม่ใช่
.env - การเข้ารหัสระดับฟิลด์สำหรับ PII หรือข้อมูลที่อยู่ภายใต้กฎระเบียบ
-
Input
- การตรวจสอบ schema ด้วย Joi หรือ Zod บนทุก request body
- Parameterized queries (Prisma, Drizzle, Knex)
express-mongo-sanitizeสำหรับ MongoDB- Output encoding สำหรับ rendered content
-
Headers
helmetกับ CSP แบบ nonce ที่กำหนดเอง- HSTS กับ
includeSubDomainsและpreload - CORS ล็อกไปยัง origins เฉพาะ
-
Monitoring
- Structured JSON logs กับ security event schema
- การแจ้งเตือนสำหรับ auth failures, rate-limit hits และ integrity failures
- Incident response runbook ที่ผ่านการทดสอบ
คำถามที่พบบ่อย
คุณรับประกันความปลอดภัยของ Node.js ใน production ได้อย่างไร?
ต้องใช้แนวทางหลายชั้น: ความสมบูรณ์ของ supply chain ผ่าน lockfiles, npm provenance และ audit signatures; runtime sandboxing ผ่าน Permission Model และการทำงานแบบ non-root; การรับรองตัวตนที่แข็งแกร่งด้วย JWT rotation และ Argon2id; การตรวจสอบ input ด้วย Joi หรือ Zod; security headers ด้วย helmet; และการตรวจสอบอย่างต่อเนื่องพร้อมการวางแผนตอบสนองเหตุการณ์
Node.js Permission Model คืออะไร?
Node.js Permission Model เป็นฟีเจอร์เสถียนตั้งแต่ Node 22.13.0 ที่จำกัดการเข้าถึง process ไปยัง filesystem, child processes, workers และ native addons ผ่าน flag --permission และ --allow-* เป็นเหมือนเข็มขัดนิรภัยสำหรับโค้ดที่น่าเชื่อถือ ไม่ใช่ security sandbox เต็มรูปแบบสำหรับโค้ดที่เป็นอันตราย
คุณรักษาความปลอดภัยของ npm dependencies จาก supply chain attacks ได้อย่างไร?
ใช้ lockfiles, รัน npm audit signatures เพื่อยืนยัน provenance, เลือกแพ็กเกจที่มี Sigstore provenance attestations, สร้าง SBOMs, กำหนด registry URLs ใน .npmrc และปิด install scripts ตามเงื่อนไขด้วย ignore-scripts เมื่อ dependencies และ workflow ของคุณอนุญาต
ช่องโหว่ด้านความปลอดภัยของ Node.js ที่พบบ่อยที่สุดคืออะไร?
เมื่อจับคู่กับ OWASP Top 10:2025 ที่พบบ่อยที่สุด ได้แก่ broken access control, security misconfiguration, software supply chain failures, cryptographic failures, injection และ authentication failures — พร้อมเวกเตอร์เฉพาะของ Node.js เช่น npm dependency exploits และการบล็อก event loop
npm audit เพียงพอที่จะรักษาความปลอดภัยของ Node.js dependencies หรือไม่?
ไม่ npm audit ระบุช่องโหว่ที่ทราบใน dependencies แต่ไม่ยืนยันความสมบูรณ์หรือ provenance ของแพ็กเกจ ให้ใช้ npm audit signatures สำหรับการยืนยันลายเซ็นและ provenance, commit lockfiles, เลือกแพ็กเกจที่มี Sigstore attestations และสร้าง SBOMs เพื่อมองเห็น supply chain อย่างครบถ้วน
Node.js Permission Model เป็น security sandbox หรือไม่?
ไม่ Permission Model เป็นเหมือนเข็มขัดนิรภัยที่จำกัดโค้ดที่น่าเชื่อถือไม่ให้เข้าถึงทรัพยากรนอกขอบเขตโดยไม่ตั้งใจ ไม่ได้ให้การรับประกันความปลอดภัยกับโค้ดที่เป็นอันตรายซึ่งสามารถบายพาสโมเดลนี้ได้ ให้ใช้ควบคู่กับ container security ไม่ใช่ใช้แทนกัน
บทสรุป
ความปลอดภัยของ Node.js ระดับ production ไม่ใช่เครื่องมือเดียวหรือการตรวจสอบครั้งเดียว แต่เป็นโปรแกรมที่ครอบคลุมความสมบูรณ์ของ supply chain, การเสริมความแข็งแกร่งของ runtime, authentication, การปกป้องข้อมูล และการตรวจสอบอย่างต่อเนื่อง OWASP Top 10:2025 ให้กรอบการจัดลำดับความสำคัญ Permission Model ให้เลเยอร์ใหม่ของการควบคุม runtime และแนวปฏิบัติ supply chain เช่นการยืนยัน provenance และการสร้าง SBOM ปิดช่องว่างที่ npm audit อย่างเดียวไม่สามารถทำได้
หากทีมของคุณกำลังสร้างหรือขยายแอปพลิเคชัน Node.js และต้องการพันธมิตรที่ปฏิบัติต่อความปลอดภัยเป็นข้อกำหนดระดับสถาปัตยกรรมแทนที่จะเป็นเรื่องรอง HDWEBSOFT มีประสบการณ์มากกว่าทศวรรษใน บริการพัฒนา Node.js ติดต่อเราเพื่อหารือเกี่ยวกับวิธีที่เราช่วยให้คุณส่งมอบแอปพลิเคชัน Node.js ที่ปลอดภัย, ทนทานและพร้อมสำหรับ production