프로덕션 Node.js 애플리케이션은 실제 사용자 데이터, 실제 시크릿, 실제 네트워크 연결, 그리고 수백 개의 서드파티 의존성을 실행합니다. 이 규모에서 보안은 작동하는 코드 위에 덧붙이는 부가 기능이 아닙니다. 패키지를 선택하고, 런타임을 구성하고, 시크릿을 관리하고, 인시던트에 대응하는 방식을 형성하는 아키텍처적 관심사입니다.
프로덕션에서의 Node.js 보안은 소프트웨어 개발 수명 주기 전반에 걸쳐 Node.js 애플리케이션, 의존성, 런타임 환경을 무단 접근, 데이터 유출, 공급망 공격으로부터 보호하는 일련의 실무, 구성, 아키텍처 결정을 의미합니다.
이 글은 프로덕션 Node.js 서비스를 구축하거나 유지 관리하는 엔지니어링 팀을 위한 프로덕션에서 Node.js 보안을 보장하는 방법에 대한 기술 심층 분석입니다. 일반적인 Node.js 취약점과 기본 완화 실무에 대한 기초적 개요는 Node.js 보안 모범 사례에 대한 동반 가이드를 참조하십시오. 여기서는 프로덕션급 보안 프로그램을 차별화하는 영역에 집중합니다: 공급망 무결성, OWASP Top 10:2025 매핑, Node.js Permission Model, 그리고 배포 가능한 보안 체크리스트입니다.
Node.js 보안에 프로덕션급 접근이 필요한 이유
개발 환경에서 취약한 의존성은 터미널의 경고일 뿐입니다. 하지만 프로덕션에서는 공격자가 지속적으로 탐색할 수 있는 공격 표면이 됩니다. npm 생태계는 며칠 만에 기능이 풍부한 백엔드를 조립할 수 있게 해주지만, 설치하는 모든 패키지가 보안 경계의 일부가 됩니다. 계정 탈취, 오타스쿼팅, 악성 메인테이너 등 어떤 경로를 통하든 단 하나의 손상된 패키지가 빌드 파이프라인, 런타임, 사용자 세션에 코드를 주입할 수 있습니다.
2025년 9월 npm chalk 및 debug 패키지 패밀리 침해 사건은 이러한 일이 얼마나 빨리 발생하는지 보여주었습니다. 이 라이브러리들은 주당 26억 회 이상의 다운로드를 기록하며 대부분의 엔지니어가 직접 검사하지 않는 의존성 트리 깊숙이 자리 잡고 있습니다. 메인테이너가 악성 버전을 발견하고 제거하기 전까지 약 2시간 동안 라이브 상태였지만, 해당 시간 창에 npm install을 실행한 모든 CI 파이프라인, 빌드 서버, 개발자 머신이 오염된 코드를 끌어들였습니다.
프로덕션 환경은 위험의 규모를 바꿉니다. 실제 시크릿, 실제 사용자 데이터, 실제 컴플라이언스 의무, 실제 트래픽을 다루게 됩니다. 사이드 프로젝트에서는 이론적인 취약점이 프로덕션에서는 보고 가능한 인시던트가 됩니다. 이러한 격차가 프로덕션급 Node.js 보안 프로그램이 “npm audit을 실행하고 플래그된 것을 수정”하는 단계에서 멈출 수 없는 이유입니다. 패키지가 프로젝트에 들어오는 방식, 런타임이 잠기는 방식, 인증과 데이터가 보호되는 방식, 그리고 문제가 발생했을 때 감지하고 대응하는 방식을 포함한 전체 수명 주기를 다루어야 합니다.
OWASP Top 10:2025를 Node.js에 매핑
OWASP Top 10:2025는 웹 애플리케이션 보안 위험에 대한 업계 표준 인식 문서의 최신 버전입니다. 2025년 릴리스는 현대의 공격 패턴을 반영하여 목록을 재구성했으며, 가장 주목할 점은 Software Supply Chain Failures를 A03으로 격상하고 Mishandling of Exceptional Conditions를 A10으로 신설한 것입니다. 이러한 카테고리를 Node.js 특유의 위험에 매핑하면 엔지니어링 팀이 우선순위를 정하기 위한 구체적인 출발점을 얻을 수 있습니다.
| OWASP 2025 | Node.js 특유의 위험 | 완화 방법 |
|---|---|---|
| A01 Broken Access Control | 과도한 권한을 가진 JWT 토큰, 누락된 RBAC 미들웨어, API 라우트의 IDOR | 최소 권한 토큰 스코프, RBAC 미들웨어, 리소스 소유권 검증 |
| A02 Security Misconfiguration | 프로덕션의 디버그 모드, 열린 CORS, 기본 helmet 설정, 상세한 오류 응답 | 환경 기반 구성, 잠긴 CORS 오리진, 커스텀 CSP가 포함된 helmet, 정제된 오류 출력 |
| A03 Software Supply Chain Failures | npm 의존성 익스플로잇, 오타스쿼팅, 메인테이너 계정 탈취, 전이적 취약점 전파 | lockfile, npm provenance 검증, npm audit signatures, SBOM 생성, 레지스트리 고정 |
| A04 Cryptographic Failures | 약한 비밀번호 해싱, 하드코딩된 시크릿, 구형 TLS, 미저장 데이터 암호화 누락 | Argon2id 또는 bcrypt, 시크릿용 KMS/Vault, 승인된 최소 TLS 버전, PII 필드 수준 암호화 |
| A05 Injection | 검증되지 않은 입력을 통한 SQL/NoSQL 인젝션, child_process의 명령 인젝션, 렌더링된 출력의 XSS | Joi/Zod 스키마 검증, 매개변수화된 쿼리(Prisma, Drizzle), express-mongo-sanitize, 출력 인코딩 |
| A06 Insecure Design | 위협 모델링 부재, 아키텍처에 내장된 보안 제어 누락, 안전하다고 가정한 서드파티 통합 | 설계 단계의 STRIDE 위협 모델링, 신규 기능에 대한 보안 리뷰, 제로 트러스트 통합 패턴 |
| A07 Authentication Failures | 로테이션 없는 장기 JWT, 약한 세션 관리, MFA 누락, 예측 가능한 토큰 | 짧은 JWT 만료와 리프레시 토큰 로테이션, 보안 쿠키 플래그, MFA 강제, 세션 무효화 |
| A08 Software or Data Integrity Failures | 서명되지 않은 npm 패키지, 변조된 CI 아티팩트, 빌드 증명 부재 | Sigstore provenance, CI 파이프라인 서명, 배포된 아티팩트의 무결성 검증 |
| A09 Security Logging and Alerting Failures | 구조화된 로그 부재, 보안 이벤트 캡처 누락, 이상 징후에 대한 알림 부재 | pino/winston을 활용한 구조화된 로깅, 보안 이벤트 스키마, 인증 실패 및 속도 제한 트리거에 대한 알림 |
| A10 Mishandling of Exceptional Conditions | 스택 트레이스를 유출하는 무시된 오류, 프로세스를 중단시키는 처리되지 않은 promise 거부, 오류 응답의 정보 노출 | 중앙화된 오류 처리 미들웨어, 프로덕션 응답의 스택 트레이스 제거, 처리되지 않은 거부에 대한 우아한 종료 |
이 매핑은 한 번 완료하면 끝나는 체크리스트가 아닙니다. Node.js 컨텍스트에서 가장 중요한 카테고리에 대해 모든 신규 기능, 의존성, 구성 변경을 검토하는 렌즈입니다.
Node.js 공급망 보안
공급망 보안은 대부분의 프로덕션 Node.js 애플리케이션이 가장 취약한 영역이며, 이 가이드가 기초적인 보안 개요와 가장 차별화되는 부분입니다. npm 레지스트리는 오픈소스에서 가장 큰 패키지 생태계이며, 낮은 게시 장벽으로 인해 공격자에게 매력적인 표적이 됩니다. 계정 탈취, 오타스쿼팅, 자동화된 패키지 생성 파이프라인이 모두 급격히 증가했으며, 표적이 되는 패키지는 잘 알려지지 않은 것이 아니라 프로덕션 의존성 트리에 깊이 내장된 것들입니다.
Lockfile은 첫 번째 방어선입니다
커밋된 lockfile(package-lock.json 또는 pnpm-lock.yaml)은 모든 의�성을 특정 버전과 무결성 해시로 고정합니다. lockfile이 없으면 npm install은 package.json 범위를 만족하는 최신 버전으로 해결되며, 이는 악의적이거나 실수로 손상된 게시가 귀하 측의 코드 변경 없이 빌드에 포함될 수 있음을 의미합니다.
lockfile을 버전 관리에 커밋하십시오. 코드를 리뷰하는 것과 같은 방식으로 풀 리퀘스트에서 lockfile diff를 검토하십시오. 마이너 업데이트에서 새로 나타나는 전이적 의존성은 조사할 가치가 있는 신호입니다.
npm audit signatures로 패키지 무결성 검증
npm audit은 의존성 트리의 알려진 취약점을 식별하지만, 다운로드한 패키지가 게시자가 의도한 것인지 검증하지는 않습니다. 여기서 npm audit signatures가 필요합니다. 설치된 패키지의 레지스트리 서명과 provenance 증명을 검증하여, 가진 tarball이 게시된 것과 일치하며, provenance가 제공되는 경우 특정 커밋에서 특정 CI 워크플로에 의해 빌드되었음을 확신할 수 있게 합니다.
# Verify registry signatures and provenance attestations
npm audit signatures
이를 CI에서 게이트 단계로 실행하십시오. 패키지가 서명 검증에 실패하면 빌드를 진행해서는 안 됩니다.
Sigstore provenance가 있는 패키지 선호
npm provenance는 게시된 패키지를 빌드한 특정 GitHub Actions 또는 GitLab CI 실행에 연결하며, Sigstore를 통해 서명되고 공개 투명성 원장에 기록됩니다. 품질이 비슷한 두 패키지 중 선택할 때 --provenance로 게시하는 것을 선호하십시오. 패키지에 악성 코드가 없음을 보장하지는 않지만, 소스 저장소, 빌드 프로세스, 설치하는 아티팩트 간의 검증 가능한 연결을 제공합니다.
소프트웨어 자재 명세서(SBOM) 생성
SBOM은 전이적 의존성을 포함하여 애플리케이션의 모든 컴포넌트에 대한 기계 판독 가능한 인벤토리입니다. npm sbom(npm 9+에서 사용 가능) 또는 cyclonedx-npm과 같은 도구는 SPDX 또는 CycloneDX와 같은 표준 형식으로 SBOM을 생성합니다. SBOM을 사용하면 의존성 트리를 수동으로 추적하지 않고도 “이 CVE의 영향을 받는가?”라는 질문에 빠르게 답할 수 있으며, 엔터프라이즈 조달 및 컴플라이언스 프레임워크에서 점점 더 요구되고 있습니다.
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
레지스트리 고정 및 설치 스크립트 제어
신뢰할 수 없는 미러에서의 우발적 해결을 방지하기 위해 .npmrc에서 레지스트리 URL을 고정하십시오:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
설치 스크립트는 npm install 중에 임의의 코드를 실행할 수 있습니다. .npmrc에 ignore-scripts=true를 설정하면 비활성화되지만, 일부 패키지는 작동하기 위해 설치 스크립트가 필요합니다. 예를 들어 네이티브 애드온을 컴파일하거나 플랫폼별 바이너리를 다운로드하는 패키지가 있습니다. 의존성과 워크플로가 허용할 때 ignore-scripts=true를 사용하고, 전역적으로 적용하기 전에 검증하십시오. 중요한 의존성이 스크립트 비활성화 시 작동하지 않는다면, 해당 의존성이 위험을 감수할 가치가 있는지 평가하십시오.
Node.js Permission Model — 프로세스 수준 샌드박싱
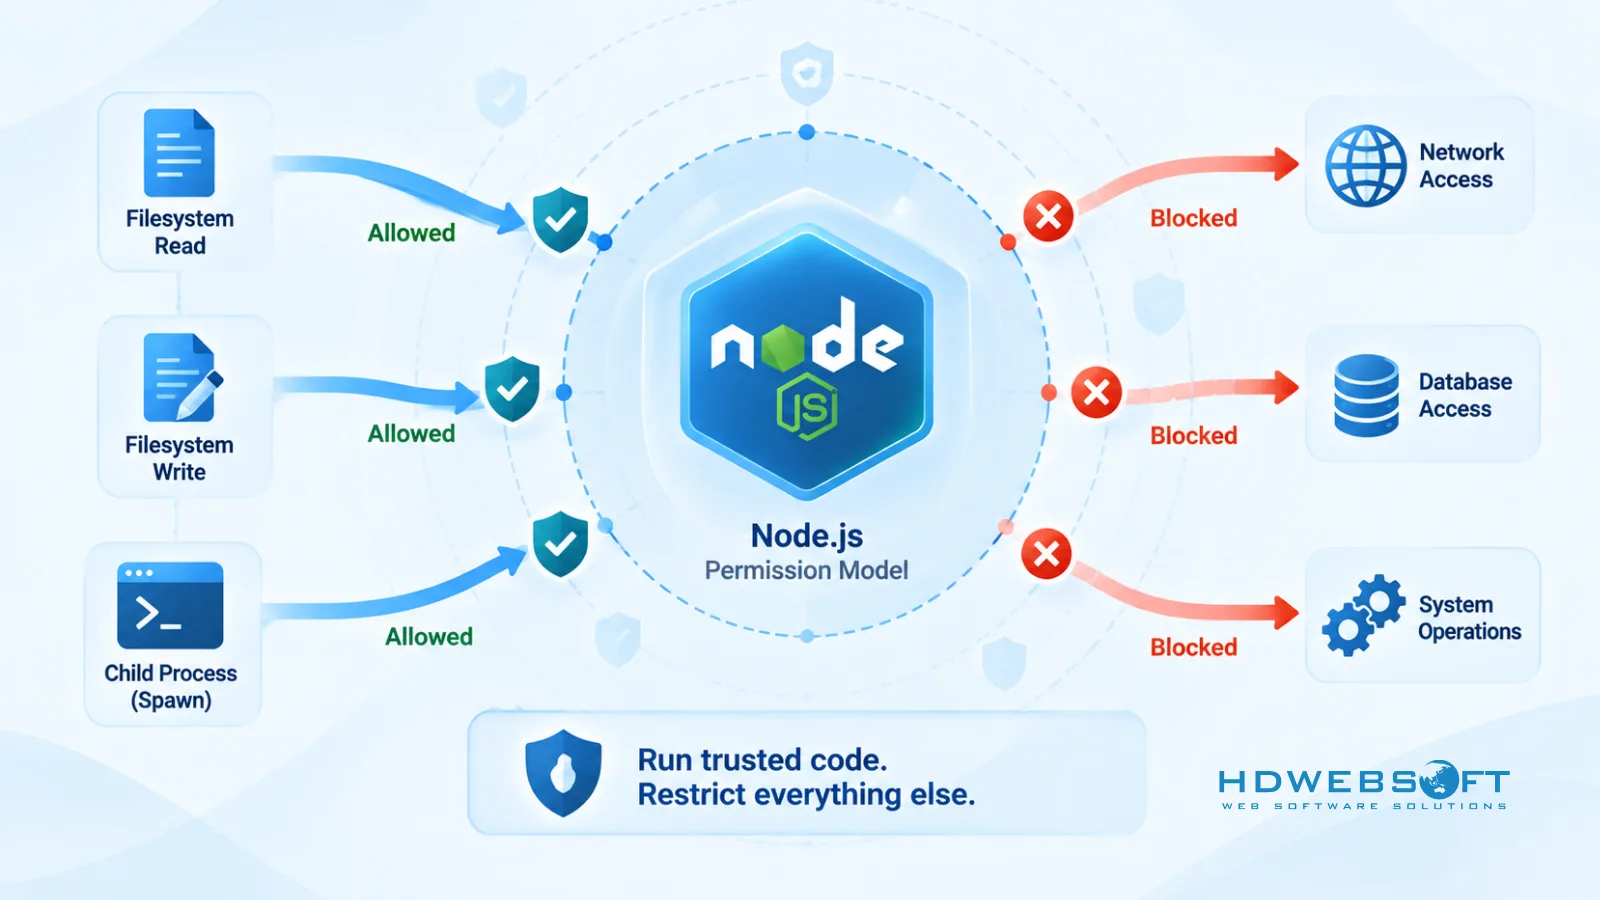
Node.js Permission Model은 Node.js 프로세스가 접근할 수 있는 시스템 리소스를 제한하기 위한 내장 메커니즘입니다. Node.js 22.13.0에서 안정화되었으며 더 이상 실험적이지 않습니다.
--permission 플래그로 Node.js를 시작하면, 프로세스는 기본적으로 파일 시스템, 자식 프로세스, 워커 스레드, 네이티브 애드온, WASI, 런타임 인스펙터에 대한 접근이 거부됩니다. 그런 다음 --allow-* 플래그를 사용하여 선택적으로 접근을 허용합니다:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsPermission Model이 무엇이고, 무엇이 아닌지
Permission Model은 안전벨트 접근 방식을 구현합니다. 신뢰할 수 있는 코드가 의도치 않게 파일을 변경하거나 접근이 명시적으로 부여되지 않은 리소스를 사용하는 것을 방지합니다. 이는 영향 반경을 제한하는 데 유용합니다. 의존성에 /etc/passwd에 쓰려는 버그가 있는 경우 Permission Model이 이를 차단합니다.
하지만 Permission Model은 완전한 보안 샌드박스가 아닙니다. 공식 Node.js Security Policy에 따르면, Node.js는 실행하도록 요청된 모든 코드를 신뢰합니다. 악성 코드는 권한 모델을 우회하고 그 제한 없이 임의의 코드를 실행할 수 있습니다. Permission Model은 악성 또는 신뢰할 수 없는 코드가 존재할 때 보안 보장을 제공하지 않습니다.
Permission Model을 심층 방어 전략의 한 계층으로 사용하십시오. 컨테이너 보안, non-root 실행, 네트워크 제어와 함께 사용하되, 이들 중 어느 것의 대체품으로도 사용하지 마십시오.
| 측면 | Permission Model | 컨테이너 보안 |
|---|---|---|
| 범위 | Node.js 프로세스 리소스(fs, child_process, workers, addons) | OS 수준 격리(파일 시스템, 네트워크, 사용자, 기능) |
| 위협 모델 | 신뢰할 수 있는 코드의 사고 | 신뢰할 수 없거나 손상된 프로세스 |
| 우회 저항성 | 낮음 — 악성 코드가 우회 가능 | 높음 — 커널 강제 격리 |
| 보완적? | 예 — 둘 다 사용 | 예 — 둘 다 사용 |
인증 및 인가 강화
인증과 인가는 대부분의 프로덕션 인시던트가 발생하는 지점입니다. 약한 토큰 정책이나 누락된 접근 제어 검증 하나는 단일 요청으로 모든 사용자의 데이터를 노출할 수 있습니다.
JWT: 짧은 만료와 리프레시 토큰 로테이션
장기 유효한 JWT는 부채입니다. 토큰이 탈취되면 만료될 때까지 유효합니다. 짧은 액세스 토큰 만료(15분 이하)를 사용하고 매 사용마다 리프레시 토큰을 로테이션하십시오. 리프레시 토큰이 새 액세스 토큰을 발급하는 데 사용되면, 새 리프레시 토큰을 발급하고 이전 것을 무효화하십시오.
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
비밀번호 해싱: Argon2id 권장, bcrypt 대안
스택이 지원할 때 Argon2id를 권장하십시오. Argon2id는 GPU 및 사이드 채널 공격 모두에 저항성이 있어 OWASP Password Storage Cheat Sheet에서 권장하는 비밀번호 해싱 알고리즘입니다. Argon2id를 사용할 수 없거나 기존 비밀번호 데이터베이스와의 호환성이 필요한 경우, bcrypt는 성숙하고 폭넓게 호환되는 옵션입니다.
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
비밀번호 저장에 MD5, SHA1 또는 평문을 절대 사용하지 마십시오.
속도 제한 및 무차별 대입 공격 방지
속도 제한은 전역이 아닌 인증 엔드포인트에 특히 적용하십시오. express-rate-limit과 @fastify/rate-limit 모두 라우트별 구성을 지원합니다:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
분산 시스템의 서비스 간 인증
Node.js 서비스가 서로 통신할 때, 상호 TLS 또는 서명된 서비스 토큰이 공유 API 키보다 더 강력한 보장을 제공합니다. 분산 Node.js 아키텍처의 인증 및 보안 패턴에 대한 심층 분석은 Node.js 마이크로서비스에 대한 가이드를 참조하십시오.
전송 및 저장 중 데이터 보안
TLS 구성
TLS 1.3을 권장하며, 호환성 요구사항에 따라 승인된 최소 TLS 버전을 유지하십시오. TLS 1.3 전용을 강제하면 여전히 TLS 1.2가 필요한 클라이언트나 통합이 손상될 수 있습니다. 최소 TLS 버전을 문서화하고 런타임이나 인프라를 업데이트할 때 검토하십시오.
프로덕션 시크릿 관리
프로덕션 시크릿 관리에 .env 파일에 의존하지 마십시오. .env 파일은 로컬 개발과 테스트에 적합하지만, 프로덕션 시크릿은 전용 시크릿 저장소를 통해 관리되어야 합니다. AWS Secrets Manager, Google Secret Manager, HashiCorp Vault 또는 플랫폼의 내장 시크릿 저장소를 사용하십시오. 이들은 .env 파일이 제공할 수 없는 로테이션, 감사 로깅, 접근 제어를 제공합니다.
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
민감 데이터의 필드 수준 암호화
PII 또는 규제 대상 데이터의 경우, 레코드를 저장하기 전에 필드 수준 암호화를 고려하십시오. 이는 데이터베이스가 손상될 경우 노출을 제한합니다. 데이터베이스에 대한 읽기 접근 권한을 가진 공격자는 평문이 아닌 암호문을 보게 됩니다.
데이터 보안 관리가 조직 수준에서 중요한 이유에 대한 더 넓은 관점은 데이터 보안 관리에 대한 분석을 참조하십시오.
입력 검증 및 인젝션 방어
입력 검증은 인젝션 공격에 대한 가장 신뢰할 수 있는 방어 수단입니다. 모든 입력이 비즈니스 로직에 도달하기 전에 명시적 스키마에 대해 검증하십시오.
Joi 또는 Zod를 활용한 스키마 검증
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });NoSQL 인젝션 및 매개변수화된 쿼리
MongoDB를 사용하는 경우, express-mongo-sanitize로 입력을 정제하여 연산자 인젝션을 방지하십시오. SQL 데이터베이스의 경우, ORM 또는 쿼리 빌더를 통해 매개변수화된 쿼리를 사용하십시오. Prisma, Drizzle, Knex는 모두 기본적으로 매개변수화합니다. 사용자 입력을 쿼리 문자열에 결합하지 마십시오.
보안 헤더 및 서버 구성
커스텀 CSP가 포함된 helmet
helmet은 합리적인 기본값을 설정하지만, 프로덕션에서는 애플리케이션의 실제 리소스 오리진에 맞게 Content-Security-Policy를 커스터마이즈해야 합니다. nonce 기반 CSP는 공격자가 XSS 벡터를 발견하더라도 인라인 스크립트 인젝션을 방지하므로 정적 CSP보다 더 강력합니다.
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
특정 오리진으로 잠긴 CORS
프로덕션에서 cors({ origin: '*' })을 절대 사용하지 마십시오. 허용되는 정확한 오리진을 나열하십시오:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Node.js를 위한 컨테이너 및 배포 보안
non-root 사용자로 실행
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
신뢰할 수 있는 기본 이미지 고정 및 취약점 스캔
기본 이미지 태그로 latest를 사용하지 마십시오. 기본 이미지 업데이트가 빌드를 조용히 변경하지 않도록 특정 다이제스트로 고정하십시오:
FROM node:22-slim@sha256:<specific-digest>Distroless 및 slim 이미지는 셸 도구와 패키지 관리자를 제거하여 공격 표면을 줄이지만, 자동으로 안전한 것은 아닙니다. distroless 여부와 관계없이 모든 이미지를 Trivy, Grype 또는 레지스트리의 내장 스캐너로 스캔하십시오. 취약한 의존성이 있는 slim 이미지는 여전히 취약한 이미지입니다.
읽기 전용 파일 시스템
컨테이너를 읽기 전용 루트 파일 시스템으로 실행하고, 애플리케이션에 필요한 곳에만 쓰기 가능한 볼륨을 마운트하십시오:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-app헬스 체크 및 우아한 종료
헬스 체크와 우아한 종료는 주로 안정성 관심사이지만, 보안 문제를 노출할 수 있는 부분 실패 상태를 방지하기도 합니다. 앱이 종료하기 전에 데이터베이스 연결을 닫고 새 요청 수락을 중지하는지 확인하십시오.
더 넓은 클라우드 배포 보안 고려사항은 클라우드 배포 보안에 대한 가이드를 참조하십시오.
모니터링, 로깅, 인시던트 대응
보안 이벤트 스키마를 활용한 구조화된 로깅
pino 또는 winston을 사용하여 보안 이벤트에 대한 일관된 JSON 스키마를 사용하십시오. 모든 인증 시도, 접근 제어 결정, 속도 제한 트리거, 오류는 발생한 일을 재구성할 수 있는 충분한 컨텍스트와 함께 로깅되어야 합니다:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
이상 징후에 대한 알림
로그를 중앙 시스템(Datadog, New Relic, CloudWatch 또는 ELK 스택)으로 전달하고 다음에 대한 알림을 구성하십시오:
- 단일 IP에서의 반복된 인증 실패
- 민감한 엔드포인트의 속도 제한 임계값 도달
- 예상치 못한 아웃바운드 네트워크 연결
- 오류율 급증
- CI에서의 패키지 무결성 검증 실패
인시던트 대응 런북
누구에게 알릴지, 자격 증명과 토큰을 어떻게 폐기할지, 배포를 어떻게 롤백할지, 손상된 서비스를 어떻게 격리할지, 영향받은 사용자와 어떻게 소통할지를 다루는 런북을 유지하십시오. 런북을 주기적으로 테스트하십시오. 테스트되지 않은 계획은 압박 상황에서 실패하는 계획입니다.
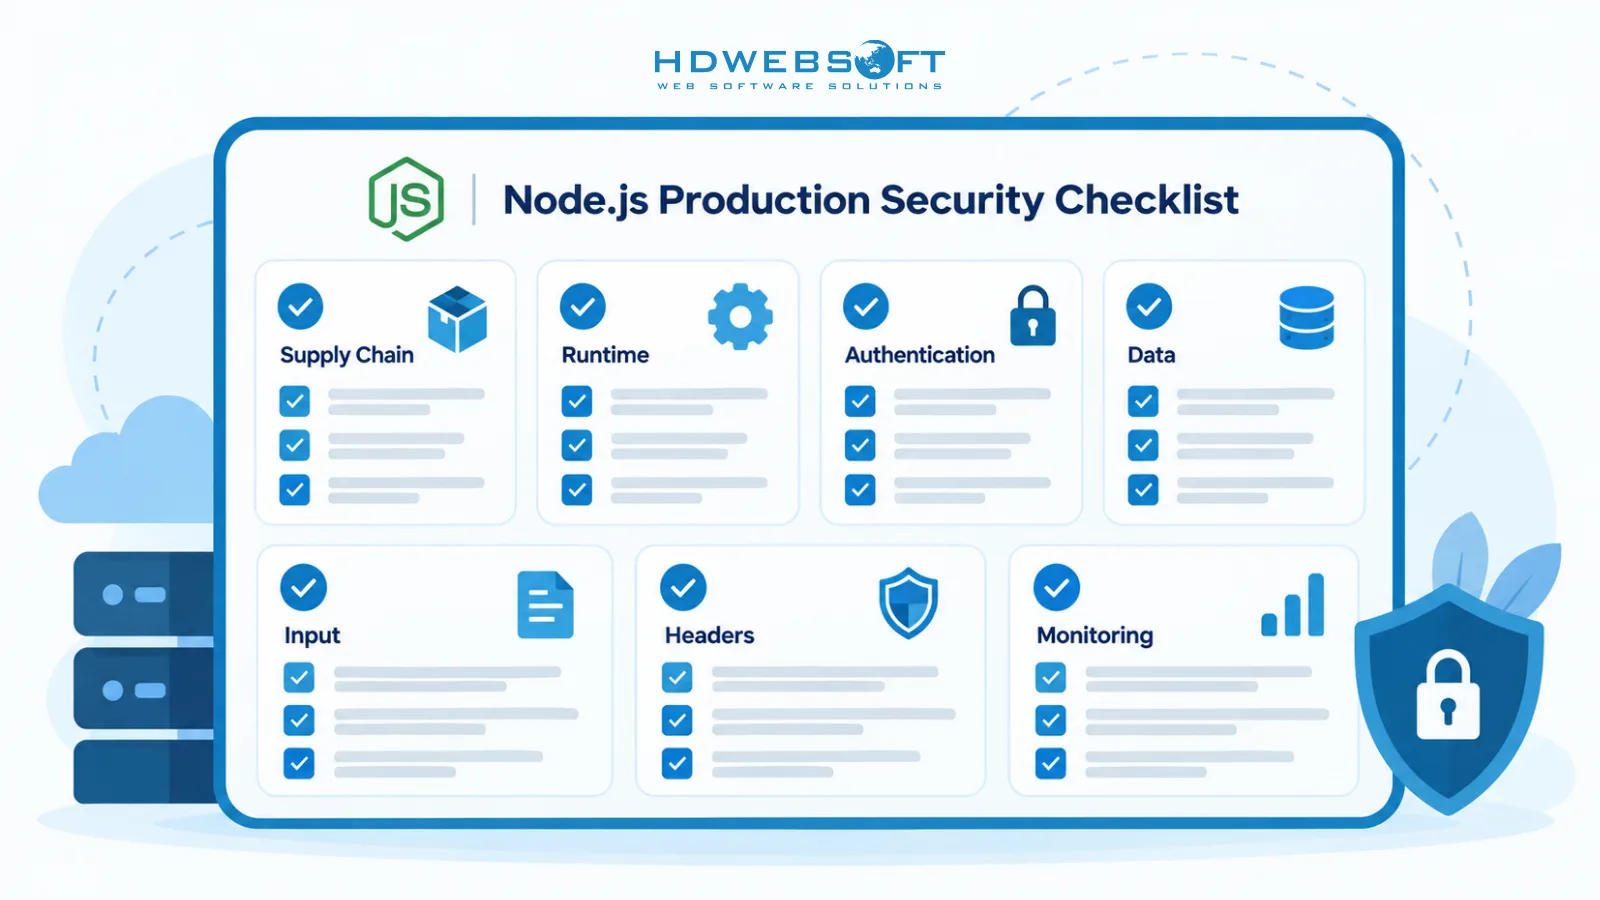
프로덕션을 위한 Node.js 보안 체크리스트
-
공급망
- 모든 풀 리퀘스트에서 lockfile 커밋 및 검토
- CI에서 게이트 단계로
npm audit signatures실행 - Sigstore provenance 증명이 있는 패키지 선호
- 모든 릴리스에 대해 SBOM 생성 및 저장
.npmrc에 레지스트리 URL 고정; 의존성이 허용하는 곳에서ignore-scripts사용
-
런타임
- non-root 사용자로 Node.js 실행
- 가능한 곳에 Permission Model 플래그(
--permission,--allow-fs-*) 적용 - 기본 이미지를 특정 다이제스트로 고정; 모든 이미지 스캔
- 명시적 쓰기 가능 마운트가 있는 읽기 전용 컨테이너 파일 시스템 사용
-
인증
- 리프레시 토큰 로테이션이 포함된 짧은 JWT 만료(15분)
- 비밀번호 해싱용 Argon2id(성숙한 대안으로 bcrypt)
- 관리자 및 고권한 엔드포인트에 MFA
- 보안 쿠키 플래그:
httpOnly,secure,sameSite - 인증 엔드포인트에 속도 제한
-
데이터
- 호환성 요구사항에 기반한 승인된 최소 TLS 버전
- 프로덕션 시크릿은 KMS, Vault 또는 플랫폼 시크릿 저장소에 —
.env가 아닌 - PII 또는 규제 대상 데이터의 필드 수준 암호화
-
입력
- 모든 요청 본문에 Joi 또는 Zod 스키마 검증
- 매개변수화된 쿼리(Prisma, Drizzle, Knex)
- MongoDB용
express-mongo-sanitize - 렌더링된 콘텐츠의 출력 인코딩
-
헤더
- 커스텀 nonce 기반 CSP가 포함된
helmet includeSubDomains및preload가 포함된 HSTS- 특정 오리진으로 잠긴 CORS
- 커스텀 nonce 기반 CSP가 포함된
-
모니터링
- 보안 이벤트 스키마가 포함된 구조화된 JSON 로그
- 인증 실패, 속도 제한 도달, 무결성 실패에 대한 알림
- 테스트된 인시던트 대응 런북
자주 묻는 질문
프로덕션에서 Node.js 보안을 어떻게 보장합니까?
다층 접근 방식이 필요합니다: lockfile, npm provenance, audit signatures를 통한 공급망 무결성; Permission Model과 non-root 실행을 통한 런타임 샌드박싱; JWT 로테이션과 Argon2id를 통한 강력한 인증; Joi 또는 Zod를 통한 입력 검증; helmet을 통한 보안 헤더; 그리고 인시던트 대응 계획을 포함한 지속적 모니터링.
Node.js Permission Model이란 무엇입니까?
Node.js Permission Model은 Node 22.13.0부터 안정화된 기능으로, --permission 및 --allow-* 플래그를 통해 파일 시스템, 자식 프로세스, 워커, 네이티브 애드온에 대한 프로세스 접근을 제한합니다. 신뢰할 수 있는 코드를 위한 안전벨트이지, 악성 코드에 대한 완전한 보안 샌드박스가 아닙니다.
공급망 공격으로부터 npm 의존성을 어떻게 보호합니까?
lockfile을 사용하고, provenance를 검증하기 위해 npm audit signatures를 실행하며, Sigstore provenance 증명이 있는 패키지를 선호하고, SBOM을 생성하고, .npmrc에서 레지스트리 URL을 고정하고, 의존성과 워크플로가 허용할 때 ignore-scripts로 설치 스크립트를 조건부로 비활성화하십시오.
가장 일반적인 Node.js 보안 취약점은 무엇입니까?
OWASP Top 10:2025에 매핑하면, 가장 일반적인 것은 접근 제어 결함, 보안 설정 오류, 소프트웨어 공급망 실패, 암호화 실패, 인젝션, 인증 실패이며, npm 의존성 익스플로잇 및 이벤트 루프 차단과 같은 Node.js 특유의 벡터도 포함됩니다.
npm audit만으로 Node.js 의존성을 보호하기에 충분합니까?
아닙니다. npm audit은 의존성의 알려진 취약점을 식별하지만 패키지 무결성이나 provenance를 검증하지 않습니다. 서명 및 provenance 검증을 위해 npm audit signatures를 사용하고, lockfile을 커밋하고, Sigstore 증명이 있는 패키지를 선호하고, 전체 공급망 가시성을 위해 SBOM을 생성하십시오.
Node.js Permission Model은 보안 샌드박스입니까?
아닙니다. Permission Model은 신뢰할 수 있는 코드가 의도치 않게 범위 외의 리소스에 접근하는 것을 제한하는 안전벨트입니다. 모델을 우회할 수 있는 악성 코드에 대한 보안 보장을 제공하지 않습니다. 컨테이너 보안과 함께 사용하되, 대체품으로 사용하지 마십시오.
결론
프로덕션급 Node.js 보안은 단일 도구나 일회성 감사가 아닙니다. 공급망 무결성, 런타임 강화, 인증, 데이터 보호, 지속적 모니터링에 걸친 프로그램입니다. OWASP Top 10:2025는 우선순위 정하기 위한 프레임워크를 제공하고, Permission Model은 새로운 런타임 제어 계층을 제공하며, provenance 검증과 SBOM 생성 같은 공급망 실무는 npm audit만으로는 닫을 수 없는 격차를 메웁니다.
귀하의 팀이 Node.js 애플리케이션을 구축하거나 확장 중이며 보안을 사후 고려사항이 아닌 아키텍처 관심사로 다루는 파트너가 필요하다면, HDWEBSOFT는 10년 이상의 Node.js 개발 서비스 경험을 제공합니다. 안전하고 탄력적이며 프로덕션 준비가 된 Node.js 애플리케이션을 출시할 수 있도록 지원하는 방법에 대해 문의해 주십시오.