
Una aplicación Node.js en producción maneja datos reales de usuarios, secretos reales, conexiones de red reales y cientos de dependencias de terceros. La seguridad a esta escala no es un complemento añadido sobre el código funcional — es una preocupación arquitectónica que determina cómo selecciona paquetes, configura el runtime, gestiona los secretos y responde a los incidentes.
La seguridad de Node.js en producción se refiere al conjunto de prácticas, configuraciones y decisiones arquitectónicas que protegen una aplicación Node.js, sus dependencias y su entorno de ejecución frente al acceso no autorizado, las filtraciones de datos y los ataques a la cadena de suministro a lo largo del ciclo de vida del desarrollo de software.
Este artículo es un análisis técnico profundo sobre cómo garantizar la seguridad de Node.js en producción, dirigido a equipos de ingeniería que desarrollan o mantienen servicios Node.js en producción. Para una visión general de las vulnerabilidades comunes de Node.js y las prácticas básicas de mitigación, consulte nuestra guía complementaria sobre mejores prácticas de seguridad de Node.js. Aquí nos centramos en las áreas que diferencian un programa de seguridad de nivel producción: integridad de la cadena de suministro, mapeo de OWASP Top 10:2025, el Node.js Permission Model y una lista de verificación de seguridad implementable.
Por qué la seguridad de Node.js exige un enfoque de nivel producción
En desarrollo, una dependencia vulnerable es una advertencia en una terminal. En producción, es una superficie de ataque que un adversario puede explorar continuamente. El ecosistema npm permite ensamblar un backend rico en funcionalidades en cuestión de días, pero cada paquete que instala pasa a formar parte de su perímetro de seguridad. Un único paquete comprometido — ya sea por toma de control de cuenta, typosquatting o un mantenedor malicioso — puede inyectar código en su pipeline de construcción, su runtime y las sesiones de sus usuarios.
El compromiso de septiembre de 2025 de la familia de paquetes npm chalk y debug ilustró la rapidez con la que esto ocurre. Esas bibliotecas registran más de 2.600 millones de descargas semanales combinadas y se encuentran profundas en árboles de dependencias que la mayoría de los ingenieros nunca inspeccionan directamente. Las versiones maliciosas estuvieron activas durante aproximadamente dos horas antes de que el mantenedor las detectara y eliminara — pero cualquier pipeline de CI, servidor de construcción o máquina de desarrollador que ejecutó npm install en esa ventana extrajo el código contaminado.
El contexto de producción cambia lo que está en juego. Se manejan secretos reales, datos reales de usuarios, obligaciones reales de cumplimiento y tráfico real. Una vulnerabilidad que es teórica en un proyecto secundario se convierte en un incidente reportable en producción. Esa brecha es la razón por la que un programa de seguridad de Node.js de nivel producción no puede limitarse a “ejecutar npm audit y corregir lo que señala”. Debe abordar el ciclo completo: cómo entran los paquetes en su proyecto, cómo se bloquea el runtime, cómo se protegen la autenticación y los datos, y cómo detecta y responde cuando algo sale mal.
Mapeo de OWASP Top 10:2025 a Node.js
OWASP Top 10:2025 es la edición más reciente del documento de concientización estándar de la industria sobre riesgos de seguridad en aplicaciones web. La versión de 2025 reestructuró la lista para reflejar los patrones de ataque modernos, destacando en particular la elevación de Software Supply Chain Failures a A03 y la introducción de Mishandling of Exceptional Conditions como A10. Mapear estas categorías a los riesgos específicos de Node.js proporciona a los equipos de ingeniería un punto de partida concreto para la priorización.
| OWASP 2025 | Riesgo específico de Node.js | Mitigación |
|---|---|---|
| A01 Broken Access Control | Tokens JWT sobreprivilegiados, middleware RBAC ausente, IDOR en rutas de API | Ámbitos de token de mínimo privilegio, middleware RBAC, verificaciones de propiedad de recursos |
| A02 Security Misconfiguration | Modo debug en producción, CORS abierto, configuración predeterminada de helmet, respuestas de error verbosas | Configuración basada en entorno, orígenes CORS bloqueados, helmet con CSP personalizado, salida de error saneada |
| A03 Software Supply Chain Failures | Explotación de dependencias npm, typosquatting, toma de control de cuenta de mantenedor, propagación transitiva de vulnerabilidades | Lockfiles, verificación de procedencia npm, npm audit signatures, generación de SBOM, fijación de registro |
| A04 Cryptographic Failures | Hash de contraseñas débil, secretos codificados, TLS desactualizado, cifrado en reposo ausente | Argon2id o bcrypt, KMS/Vault para secretos, versión mínima aprobada de TLS, cifrado a nivel de campo para PII |
| A05 Injection | Inyección SQL/NoSQL mediante entrada no saneada, inyección de comandos en child_process, XSS en salida renderizada | Validación de esquemas con Joi/Zod, consultas parametrizadas (Prisma, Drizzle), express-mongo-sanitize, codificación de salida |
| A06 Insecure Design | Sin modelado de amenazas, controles de seguridad ausentes en la arquitectura, integraciones de terceros asumidas como seguras | Modelado de amenazas STRIDE en la fase de diseño, revisión de seguridad para nuevas funcionalidades, patrones de integración de confianza cero |
| A07 Authentication Failures | JWT de larga duración sin rotación, gestión débil de sesiones, MFA ausente, tokens predecibles | Caducidad corta de JWT con rotación de refresh tokens, flags seguros de cookies, aplicación de MFA, invalidación de sesiones |
| A08 Software or Data Integrity Failures | Paquetes npm sin firmar, artefactos de CI manipulados, sin atestación de construcción | Procedencia Sigstore, firma de pipeline CI, verificaciones de integridad en artefactos desplegados |
| A09 Security Logging and Alerting Failures | Sin logs estructurados, captura ausente de eventos de seguridad, sin alertas sobre anomalías | Logging estructurado con pino/winston, esquema de eventos de seguridad, alertas sobre fallos de autenticación y disparadores de rate-limit |
| A10 Mishandling of Exceptional Conditions | Errores absorbidos que filtran stack traces, promesas rechazadas no manejadas que bloquean el proceso, divulgación de información en respuestas de error | Middleware centralizado de manejo de errores, sin stack traces en respuestas de producción, apagado graceful ante promesas rechazadas no manejadas |
Este mapeo no es una lista de verificación para completar una sola vez. Es una lente para revisar cada nueva funcionalidad, dependencia y cambio de configuración frente a las categorías que más importan en un contexto de Node.js.
Protección de la cadena de suministro de Node.js
La seguridad de la cadena de suministro es el área donde la mayoría de las aplicaciones Node.js en producción son más débiles, y es donde esta guía difiere más de una visión general de seguridad básica. El registro de npm es el ecosistema de paquetes más grande de código abierto, y su baja fricción de publicación lo convierte en un objetivo atractivo para los atacantes. Las tomas de control de cuentas, el typosquatting y los pipelines automatizados de generación de paquetes han aumentado considerablemente, y los paquetes objetivo no son oscuros — están profundamente integrados en los árboles de dependencias de producción.
Los lockfiles son su primera línea de defensa
Un lockfile confirmado (package-lock.json o pnpm-lock.yaml) fija cada dependencia a una versión y un hash de integridad específicos. Sin un lockfile, npm install resuelve a la última versión que satisface los rangos de su package.json, lo que significa que una publicación maliciosa o accidentalmente rota puede llegar a su construcción sin ningún cambio de código por su parte.
Confirme los lockfiles en el control de versiones. Revise los diffs de lockfiles en las pull requests de la misma manera que revisa el código — una nueva dependencia transitiva que aparece en una actualización menor es una señal que merece investigación.
Verifique la integridad de los paquetes con npm audit signatures
npm audit identifica vulnerabilidades conocidas en su árbol de dependencias, pero no verifica que los paquetes que descargó sean lo que el publicador pretendía. Ahí es donde entra npm audit signatures. Verifica las firmas del registro y las atestaciones de procedencia en los paquetes instalados, dándole la confianza de que el tarball que tiene coincide con lo que se publicó y, cuando la procedencia está disponible, que fue construido por un flujo de CI específico desde un commit específico.
# Verify registry signatures and provenance attestations
npm audit signatures
Ejecute esto en CI como un paso de control. Si un paquete falla la verificación de firmas, la construcción no debe continuar.
Prefiera paquetes con procedencia Sigstore
La procedencia de npm vincula un paquete publicado con la ejecución específica de GitHub Actions o GitLab CI que lo construyó, firmada a través de Sigstore y registrada en un libro de transparencia público. Cuando tenga la opción entre dos paquetes de calidad similar, prefiera el que se publica con --provenance. No garantiza que el paquete esté libre de código malicioso, pero sí le proporciona un vínculo verificable entre el repositorio de origen, el proceso de construcción y el artefacto que instala.
Genere un Software Bill of Materials
Un SBOM es un inventario legible por máquina de cada componente de su aplicación, incluidas las dependencias transitivas. Herramientas como npm sbom (disponible en npm 9+) o cyclonedx-npm generan SBOMs en formatos estándar como SPDX o CycloneDX. Un SBOM le permite responder rápidamente a la pregunta “¿estamos afectados por este CVE?” sin rastrear manualmente los árboles de dependencias, y es cada vez más requerido por las adquisiciones empresariales y los marcos de cumplimiento.
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
Fije su registro y controle los scripts de instalación
Fije la URL de su registro en .npmrc para evitar la resolución accidental desde un espejo no confiable:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
Los scripts de instalación pueden ejecutar código arbitrario durante npm install. Establecer ignore-scripts=true en .npmrc los desactiva, pero algunos paquetes requieren scripts de instalación para funcionar — por ejemplo, paquetes que compilan addons nativos o descargan binarios específicos de la plataforma. Utilice ignore-scripts=true cuando sus dependencias y flujo de trabajo lo permitan, y verifique antes de aplicarlo globalmente. Si una dependencia crítica se rompe con los scripts desactivados, evalúe si esa dependencia vale el riesgo.
Node.js Permission Model — Aislamiento a nivel de proceso
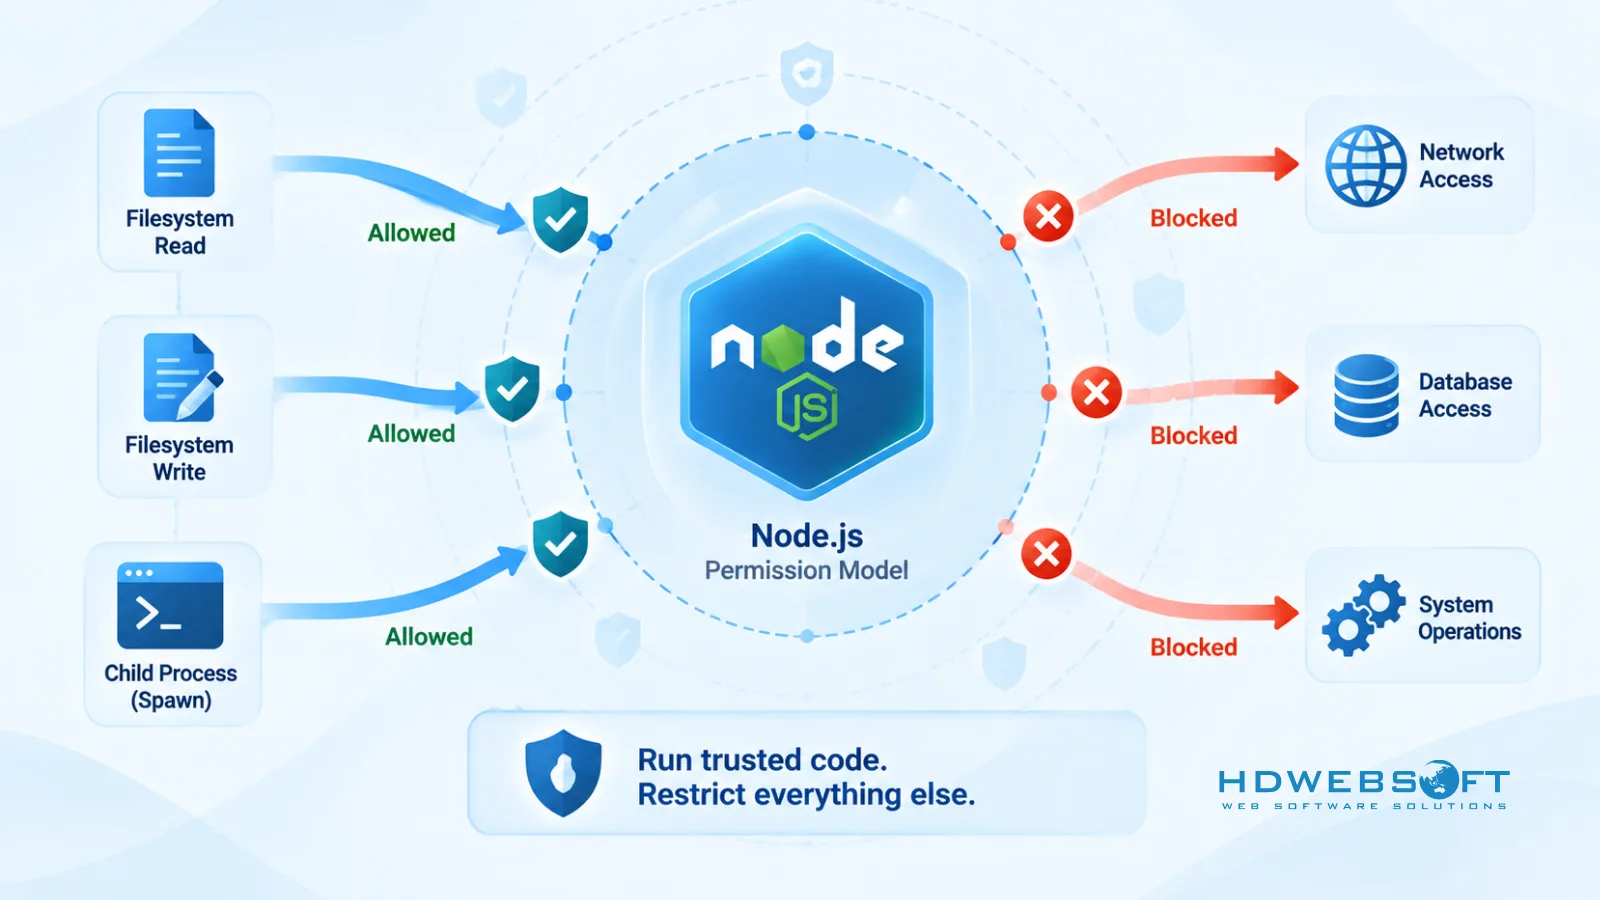
El Node.js Permission Model es un mecanismo integrado para restringir a qué recursos del sistema puede acceder un proceso de Node.js. Se estabilizó en Node.js 22.13.0 y ya no es experimental.
Cuando inicia Node.js con el flag --permission, el proceso no tiene acceso por defecto al sistema de archivos, procesos hijos, hilos de trabajo, addons nativos, WASI ni al inspector del runtime. Luego concede acceso selectivamente mediante flags --allow-*:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsQué es el Permission Model — y qué no es
El Permission Model implementa un enfoque de cinturón de seguridad. Evita que el código confiable modifique involuntariamente archivos o utilice recursos a los que no se le ha concedido acceso explícitamente. Esto es útil para limitar el radio de impacto: si una dependencia tiene un error que intenta escribir en /etc/passwd, el Permission Model lo bloquea.
Sin embargo, el Permission Model no es un sandbox de seguridad completo. Según la Política de Seguridad oficial de Node.js, Node.js confía en cualquier código que se le pida ejecutar. El código malicioso puede eludir el modelo de permisos y ejecutar código arbitrario sin las restricciones que este impone. El Permission Model no proporciona garantías de seguridad en presencia de código malicioso o no confiable.
Utilice el Permission Model como una capa en una estrategia de defensa en profundidad — junto con la seguridad de contenedores, la ejecución sin privilegios de root y los controles de red — no como sustituto de ninguno de ellos.
| Aspecto | Permission Model | Seguridad de contenedores |
|---|---|---|
| Alcance | Recursos del proceso de Node.js (fs, child_process, workers, addons) | Aislamiento a nivel de SO (sistema de archivos, red, usuarios, capacidades) |
| Modelo de amenaza | Accidente de código confiable | Proceso no confiable o comprometido |
| Resistencia a elusión | Baja — el código malicioso puede eludirlo | Mayor — aislamiento aplicado por el kernel |
| ¿Complementario? | Sí — utilice ambos | Sí — utilice ambos |
Fortalecimiento de la autenticación y autorización
La autenticación y la autorización son el origen de la mayoría de los incidentes en producción. Una política de tokens débil o una verificación de control de acceso ausente puede exponer los datos de todos los usuarios en una sola solicitud.
JWT: caducidad corta con rotación de refresh tokens
Los JWT de larga duración son un pasivo. Si se roba un token, permanece válido hasta que caduca. Utilice una caducidad corta del access token (15 minutos o menos) y rote los refresh tokens en cada uso. Cuando se utiliza un refresh token para emitir un nuevo access token, emita un nuevo refresh token e invalide el anterior.
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
Hash de contraseñas: Argon2id preferido, bcrypt como alternativa
Prefiera Argon2id cuando su stack lo soporte. Argon2id es el algoritmo de hash de contraseñas recomendado en la OWASP Password Storage Cheat Sheet porque es resistente tanto a ataques GPU como de canal lateral. bcrypt sigue siendo una opción madura y ampliamente compatible cuando Argon2id no está disponible o cuando se necesita compatibilidad con bases de datos de contraseñas existentes.
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
Nunca utilice MD5, SHA1 ni texto plano para el almacenamiento de contraseñas.
Rate limiting y protección contra fuerza bruta
Aplique rate limiting a los endpoints de autenticación específicamente, no solo de forma global. express-rate-limit y @fastify/rate-limit soportan ambos configuración por ruta:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
Autenticación servicio a servicio en sistemas distribuidos
Cuando sus servicios de Node.js se comunican entre sí, el TLS mutuo o los tokens de servicio firmados proporcionan garantías más sólidas que las API keys compartidas. Para un análisis más profundo de los patrones de autenticación y seguridad en arquitecturas distribuidas de Node.js, consulte nuestra guía sobre microservicios con Node.js.
Seguridad de datos en tránsito y en reposo
Configuración de TLS
Prefiera TLS 1.3 y mantenga una versión mínima aprobada de TLS según sus requisitos de compatibilidad. Forzar exclusivamente TLS 1.3 puede romper clientes o integraciones que aún requieren TLS 1.2. Documente su versión mínima de TLS y revísela cuando actualice su runtime o infraestructura.
Gestión de secretos en producción
No confíe en archivos .env para la gestión de secretos en producción. Los archivos .env son apropiados para el desarrollo y las pruebas locales, pero los secretos de producción deben gestionarse a través de un almacén de secretos dedicado — AWS Secrets Manager, Google Secret Manager, HashiCorp Vault o el almacén de secretos integrado de su plataforma. Estos proporcionan rotación, registro de auditoría y control de acceso que los archivos .env no pueden ofrecer.
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
Cifrado a nivel de campo para datos sensibles
Para datos PII o regulados, considere el cifrado a nivel de campo antes de almacenar los registros. Esto limita la exposición si la base de datos se compromete — un atacante con acceso de lectura a la base de datos ve texto cifrado, no texto plano.
Para una perspectiva más amplia sobre por qué la gestión de la seguridad de los datos importa a nivel organizacional, consulte nuestro análisis sobre gestión de la seguridad de datos.
Validación de entradas y defensa contra inyección
La validación de entradas es la defensa más fiable contra los ataques de inyección. Valide cada entrada contra un esquema explícito antes de que llegue a su lógica de negocio.
Validación de esquemas con Joi o Zod
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });Inyección NoSQL y consultas parametrizadas
Si utiliza MongoDB, saneé las entradas para prevenir la inyección de operadores con express-mongo-sanitize. Para bases de datos SQL, utilice consultas parametrizadas a través de un ORM o constructor de consultas — Prisma, Drizzle y Knex parametrizan por defecto. Nunca concatene entrada de usuario en una cadena de consulta.
Encabezados de seguridad y configuración del servidor
helmet con CSP personalizado
helmet establece valores predeterminados sensatos, pero para producción debe personalizar Content-Security-Policy para que coincida con los orígenes de recursos reales de su aplicación. Un CSP basado en nonce es más sólido que uno estático porque previene la inyección de scripts inline incluso si un atacante encuentra un vector XSS.
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
CORS bloqueado a orígenes específicos
Nunca utilice cors({ origin: '*' }) en producción. Enumere los orígenes exactos que están permitidos:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Seguridad de contenedores y despliegue para Node.js
Ejecución como usuario sin privilegios de root
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
Fijar imágenes base confiables y escanear en busca de vulnerabilidades
No utilice latest como etiqueta de imagen base. Fije a un digest específico para que una actualización de imagen base no cambie silenciosamente su construcción:
FROM node:22-slim@sha256:<specific-digest>Las imágenes distroless y slim reducen la superficie de ataque al eliminar herramientas de shell y gestores de paquetes, pero no son automáticamente seguras. Escanee cada imagen — distroless o no — con Trivy, Grype o el escáner integrado de su registro. Una imagen slim con una dependencia vulnerable sigue siendo una imagen vulnerable.
Sistema de archivos de solo lectura
Ejecute su contenedor con un sistema de archivos raíz de solo lectura y monte volúmenes escribibles solo donde la aplicación los necesite:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appHealth checks y apagado graceful
Los health checks y el apagado graceful son principalmente preocupaciones de fiabilidad, pero también previenen estados de fallo parcial que pueden exponer problemas de seguridad. Asegúrese de que su aplicación cierre las conexiones de base de datos y deje de aceptar nuevas solicitudes antes de salir.
Para consideraciones más amplias sobre la seguridad de despliegue en la nube, consulte nuestra guía sobre seguridad en AWS.
Monitoreo, registro y respuesta a incidentes
Registro estructurado con esquema de eventos de seguridad
Utilice pino o winston con un esquema JSON consistente para eventos de seguridad. Cada intento de autenticación, decisión de control de acceso, disparo de rate-limit y error debe registrarse con suficiente contexto para reconstruir lo que ocurrió:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
Alertas sobre anomalías
Reenvíe los logs a un sistema central — Datadog, New Relic, CloudWatch o un stack ELK — y configure alertas para:
- Fallos repetidos de autenticación desde una sola IP
- Alcanzar el umbral de rate-limit en endpoints sensibles
- Conexiones de red salientes inesperadas
- Picos en la tasa de errores
- Fallos de verificación de integridad de paquetes en CI
Runbook de respuesta a incidentes
Mantenga un runbook que cubra: a quién se notifica, cómo revocar credenciales y tokens, cómo revertir un despliegue, cómo aislar un servicio comprometido y cómo comunicarse con los usuarios afectados. Pruebe el runbook periódicamente — un plan no probado es un plan que falla bajo presión.
Lista de verificación de seguridad de Node.js para producción
-
Cadena de suministro
- Confirmar y revisar lockfiles en cada pull request
- Ejecutar
npm audit signaturesen CI como paso de control - Preferir paquetes con atestaciones de procedencia Sigstore
- Generar y almacenar un SBOM para cada release
- Fijar la URL del registro en
.npmrc; utilizarignore-scriptsdonde las dependencias lo permitan
-
Runtime
- Ejecutar Node.js como usuario sin privilegios de root
- Aplicar flags del Permission Model (
--permission,--allow-fs-*) donde sea factible - Fijar la imagen base a un digest específico; escanear cada imagen
- Utilizar un sistema de archivos de contenedor de solo lectura con montajes escribibles explícitos
-
Autenticación
- Caducidad corta de JWT (15 min) con rotación de refresh tokens
- Argon2id para el hash de contraseñas (bcrypt como alternativa madura)
- MFA en endpoints de administración y alto privilegio
- Flags seguros de cookies:
httpOnly,secure,sameSite - Rate limiting en endpoints de autenticación
-
Datos
- Versión mínima aprobada de TLS según las necesidades de compatibilidad
- Secretos de producción en KMS, Vault o almacén de secretos de la plataforma — no en
.env - Cifrado a nivel de campo para datos PII o regulados
-
Entrada
- Validación de esquemas con Joi o Zod en cada cuerpo de solicitud
- Consultas parametrizadas (Prisma, Drizzle, Knex)
express-mongo-sanitizepara MongoDB- Codificación de salida para contenido renderizado
-
Encabezados
helmetcon CSP personalizado basado en nonce- HSTS con
includeSubDomainsypreload - CORS bloqueado a orígenes específicos
-
Monitoreo
- Logs JSON estructurados con esquema de eventos de seguridad
- Alertas para fallos de autenticación, disparos de rate-limit y fallos de integridad
- Runbook de respuesta a incidentes probado
Preguntas frecuentes
¿Cómo se garantiza la seguridad de Node.js en producción?
Se necesita un enfoque multicapa: integridad de la cadena de suministro mediante lockfiles, npm provenance y audit signatures; aislamiento en tiempo de ejecución mediante el Permission Model y ejecución sin privilegios de root; autenticación robusta con rotación de JWT y Argon2id; validación de entradas con Joi o Zod; encabezados de seguridad con helmet; y monitoreo continuo con planificación de respuesta a incidentes.
¿Qué es el Node.js Permission Model?
El Node.js Permission Model es una función estable desde Node 22.13.0 que restringe el acceso del proceso al sistema de archivos, procesos hijos, workers y addons nativos mediante los flags --permission y --allow-*. Es un cinturón de seguridad para código confiable, no un sandbox de seguridad completo contra código malicioso.
¿Cómo se protegen las dependencias de npm contra ataques a la cadena de suministro?
Utilice lockfiles, ejecute npm audit signatures para verificar la procedencia, prefiera paquetes con atestaciones de procedencia Sigstore, genere SBOMs, fije las URLs del registro en .npmrc y desactive condicionalmente los scripts de instalación con ignore-scripts cuando sus dependencias y flujo de trabajo lo permitan.
¿Cuáles son las vulnerabilidades de seguridad más comunes en Node.js?
Mapeadas a OWASP Top 10:2025, las más comunes incluyen el control de acceso roto, la configuración de seguridad incorrecta, los fallos de la cadena de suministro de software, los fallos criptográficos, la inyección y los fallos de autenticación — con vectores específicos de Node.js como la explotación de dependencias npm y el bloqueo del event loop.
¿Es suficiente npm audit para asegurar las dependencias de Node.js?
No. npm audit identifica vulnerabilidades conocidas en las dependencias pero no verifica la integridad ni la procedencia de los paquetes. Utilice npm audit signatures para la verificación de firmas y procedencia, confirme los lockfiles, prefiera paquetes con atestaciones Sigstore y genere SBOMs para una visibilidad completa de la cadena de suministro.
¿Es el Node.js Permission Model un sandbox de seguridad?
No. El Permission Model es un cinturón de seguridad que restringe el código confiable de acceder involuntariamente a recursos fuera de su alcance. No proporciona garantías de seguridad contra código malicioso, el cual puede eludir el modelo. Utilícelo junto con la seguridad de contenedores, no como sustituto.
Conclusión
La seguridad de Node.js de nivel producción no es una sola herramienta ni una auditoría única. Es un programa que abarca la integridad de la cadena de suministro, el fortalecimiento del runtime, la autenticación, la protección de datos y el monitoreo continuo. OWASP Top 10:2025 le proporciona un marco para la priorización, el Permission Model le ofrece una nueva capa de control del runtime, y las prácticas de cadena de suministro como la verificación de procedencia y la generación de SBOM cierran la brecha que npm audit por sí solo no puede.
Si su equipo está desarrollando o escalando una aplicación Node.js y necesita un socio que trate la seguridad como una preocupación arquitectónica en lugar de una ocurrencia tardía, HDWEBSOFT aporta más de una década de experiencia en servicios de desarrollo Node.js. Contáctenos para analizar cómo podemos ayudarle a entregar aplicaciones Node.js seguras, resilientes y listas para producción.
