Das Outsourcing von Gesundheitssoftware-Entwicklung nach Vietnam funktioniert, wenn drei Grundlagen vor der ersten Codezeile entworfen werden: das Delivery-Modell, das zur Lebensphase Ihres Produkts passt, die Compliance-Haltung, die definiert, wie Patientendaten gehandhabt werden dürfen, und der Kollaborationsrhythmus, der ein Team zwölf Zeitzonen entfernt in Ihrem Release-Loop hält.
Die meisten Artikel zu diesem Thema enden bei der Entscheidung — günstigere Sätze, großer Talentpool, Zeitzonenabdeckung. Dieser Leitfaden setzt nach dieser Entscheidung an. Er ist ein Delivery-Playbook für CTOs, VPs of Engineering und Procurement-Leads, die einen vietnamesischen Partner auswählen, das Engagement strukturieren, einen HIPAA-fähigen Entwicklungszyklus betreiben, mit EHR/EMR-Ökosystemen integrieren und Kosten steuern müssen — ohne die Fehlerbilder aus einem Produktionsvorfall zu lernen.
Die wichtigsten Erkenntnisse
- Outsourcing-Erfolg wird durch das Delivery-Design bestimmt, nicht durch die Entscheidung zum Outsourcen. Derselbe Vendor-Pool produziert sowohl gescheiterte Piloten als auch jahrzehntelange Partnerschaften.
- Dedizierte Teams und ODCs überschneiden sich: Das eine beschreibt, wer die Arbeit leistet, das andere beschreibt, wo und unter wessen Kontrolle. Es sind keine sich ausschließenden Optionen.
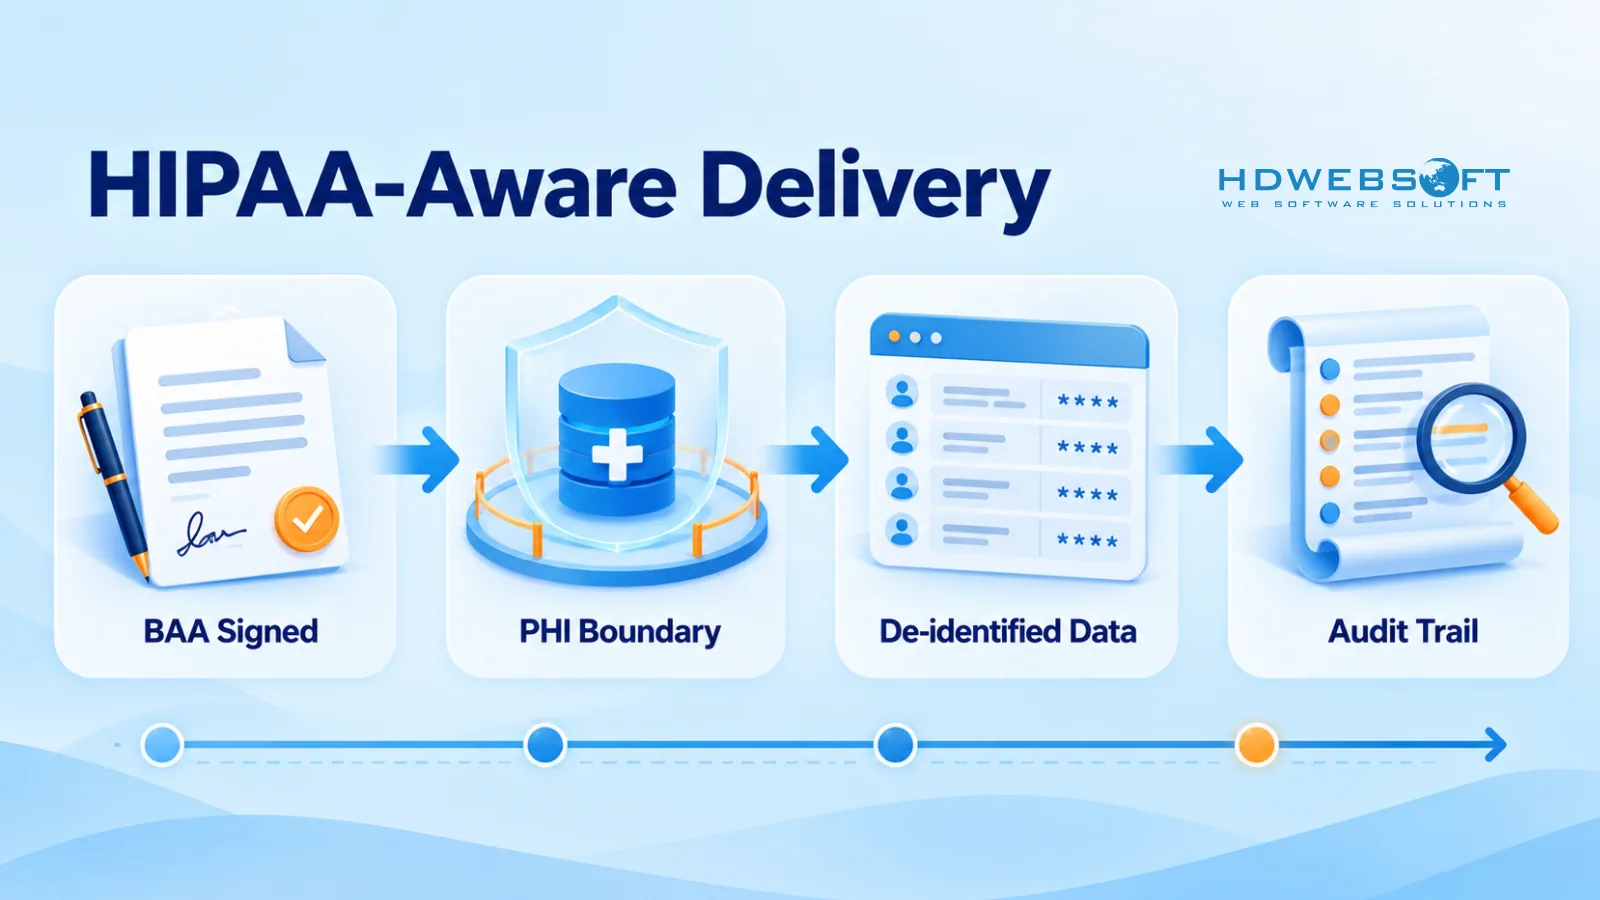
- HIPAA-Bewusstsein muss ab Sprint 0 in die Delivery eingebaut werden — BAA-Umfang, PHI-Zugriffsgrenzen, Audit-Trails. Offshore-Entwicklung liefert Compliance nicht automatisch mit.
- Vendor-Evaluierung funktioniert am besten als Fünf-Säulen-Checkliste mit anforderbarer Evidenz — Policies, Artefakte und Referenzen — nicht als Vergleich von Pitch-Decks.
- Vergleichen Sie Preise über die gesamten Delivery-Kosten: Onboarding, QA, Security-Tooling, Integrationen und Wartung — nicht über plakative Stundensätze.
Warum Vietnam für Gesundheitssoftware-Outsourcing 2027
Vietnams Rolle im Software-Outsourcing ist über die Arbeitsarbitrage-Erzählung hinausgereift. Das Ökosystem, das für Healthcare-Käufer zählt, ist die Engineering-Schicht: Universitäten mit konstantem Informatik-Absolventenvolumen, ein Jahrzehnt Delivery für US-, EU-, japanische und australische Kunden sowie ein Dienstleistungssektor, der westliche Erwartungen an Dokumentation, Reporting und IP-Schutz längst absorbiert hat.
Für Gesundheitsarbeit im Speziellen tragen drei Fähigkeiten das meiste Gewicht. Erstens integrationslastige Delivery-Erfahrung — vietnamesische Teams bauen routinemäßig gegen REST, HL7-v2-Feeds und FHIR-APIs für US- und EU-Healthtech-Kunden, was näher an der Realität von Krankenhaussystemen liegt als Greenfield-App-Arbeit. Zweitens QA-Disziplin — Offshore-QA-Talent ist eine strukturelle Stärke des Marktes, und regulierte Software lebt und stirbt mit der Testabdeckung. Drittens Kommunikationsreife — die Vendor-Basis führt seit Jahren englischsprachige Standups, Sprint-Reviews und Incident-Bridges mit westlichen Käufern durch.
Nichts davon bedeutet, dass alle Vendors gleich sind. Die praktischen Evaluierungsfaktoren behandelt der Checklisten-Abschnitt weiter unten. Und wenn Sie noch früher stehen — abwägen, ob Outsourcing überhaupt zu Ihrer Situation passt — ist der Artikel über die Vor- und Nachteile des Gesundheitssoftware-Outsourcings der richtige Ausgangspunkt; dieser Leitfaden setzt diese Frage als beantwortet voraus und konzentriert sich auf die Umsetzung.
Das Delivery-Modell wählen: Dediziertes Team, ODC oder Fixed-Scope
Die Engagement-Struktur, die Sie unterschreiben, bestimmt alles Weitere: wer Prioritäten steuert, wem die Compliance-Fläche gehört, wie sich Kosten verhalten und wie schmerzhaft ein späterer Übergang wird. Drei Modelle dominieren das Healthcare-Outsourcing nach Vietnam:
| Modell | Kontrolle | Verantwortlichkeiten | Compliance-Überlegungen | Kostenstruktur | Passende Projekte |
|---|---|---|---|---|---|
| Fixed-Scope | Vendor steuert Delivery gegen eine Spec | Vendor besitzt Delivery-Plan; Sie besitzen die Abnahme | Am leichtesten abzugrenzen — keine Produktions-PHI, wenn Daten gestubbt sind; Vertrag definiert Pflichten | Planbar; Change Requests werden bepreist | Begrenzte Deliverables: ein Patientenportal-MVP, ein Integrationsadapter, ein Migrationstool |
| Dediziertes Team | Sie steuern Prioritäten; Vendor stellt und hält das Team | Geteilt: Sie besitzen das Backlog, Vendor besitzt die Teamkapazität | Sie kontrollieren PHI-Grenzen; Vendor muss Ihre Zugriffspolicies in seiner Umgebung durchsetzen | Monatlich pro Seat; skaliert mit Teamgröße | Langlaufende Produkte mit sich entwickelnden Roadmaps — das übliche Muster für Healthtech-Plattformen |
| ODC | Vendor betreibt Operations unter Ihrer Governance | Vendor besitzt Facility, Security, Retention; Sie besitzen die Produktausrichtung | Stärkste Isolationsoption — segregierte Infrastruktur, namentlich festgelegtes Personal, vendor-verwaltete Kontrollen | Team + Infrastruktur-Aufschlag | Regulierte Umfänge, die dedizierte Umgebungen und dokumentierte Kontrollen benötigen |
Zwei Klarstellungen sind wichtiger als die Tabelle. Dediziertes Team und ODC überschneiden sich, statt zu konkurrieren: Ein dediziertes Team beschreibt, wer die Arbeit leistet; ein ODC beschreibt, wo sie stattfindet und unter wessen operativer Kontrolle. Viele Engagements sind faktisch “ein dediziertes Team innerhalb eines ODC” — unterscheiden Sie sie, indem Sie fragen, wer die physische und Netzwerk-Security verwaltet, wer den Gerätezugriff kontrolliert und wo Credentials liegen, statt die Labels als Gegenoptionen zu behandeln. Fixed-Scope scheitert im Gesundheitswesen nur dann sanft, wenn der Scope wirklich begrenzt ist; compliance-schwere Arbeit mit unklaren Datenflüssen widersetzt sich Festpreisen und bestraft beide Seiten über Change Requests.
Für langfristige Gesundheitsprodukte — die übliche Form, sobald eine Plattform ihren Piloten überlebt — gibt Ihnen ein dediziertes Entwicklungsteam Backlog-Kontrolle und Teamkontinuität, ohne eine juristische Person im Ausland gründen zu müssen. Eine repräsentative Anfangsstruktur für ein mittelgroßes Gesundheitsprodukt:
- 1 produktorientierter BA — übersetzt klinische und operative Anforderungen in Stories
- 1 Tech Lead — Architekturverantwortung, Code-Review-Autorität, Security-Gatekeeper
- 4–6 Entwickler — backendlastig bei EHR-Integration; ausgewogen bei patientennahen Aufgaben
- 2 QA-Engineers — einer manuell, einer Automation; Gesundheitsarbeit braucht beides
- 0,5 DevOps — Umgebungsmanagement, Deployment-Pipelines, Secrets-Handling
- Security-Liaison (Teilzeit, kann vendor-seitig sein) — verantwortet Access Reviews und Audit-Log-Hygiene
Skalieren Sie die Dev-Seats, nicht das Gerüst — das Rückgrat aus BA, Lead und QA sollte das Teamwachstum unverändert überstehen.
HIPAA-fähige Delivery ab Sprint 0 aufbauen
HIPAA gilt für Vereinbarungen, nicht für Postleitzahlen. Offshore-Entwicklung ist weder compliant noch non-compliant per se — entscheidend ist, ob das Delivery-System so konstruiert ist, dass PHI-Exposition abgegrenzt, protokolliert und vertraglich geregelt ist. Diese Konstruktion beginnt in Sprint 0, nicht beim ersten Audit.
BAA, Vendor-Verantwortlichkeiten und Vertragsanforderungen
Ein Business Associate Agreement wird relevant, wenn ein Vendor PHI im Auftrag einer Covered Entity erstellt, empfängt, verwahrt oder überträgt — und er kann sogar greifen, wenn das Offshore-Team PHI nur indirekt berührt, etwa über Produktionslogs oder Support-Zugänge. Auslöser ist der Datenkontakt, nicht die Jobbezeichnung. Wenn Ihr Vendor nie PHI sehen wird — vollständig synthetische Daten, kein Produktionszugriff, kein Support-Pfad in Live-Systeme — ist ein BAA eventuell nicht erforderlich; existiert irgendein Zugriffspfad, ist er es.
Die Vertragsebene trägt vier Pflichten, die vor Entwicklungsbeginn explizit sein müssen: der Umfang der erlaubten PHI-Nutzung und -Offenlegung, die Safeguard-Verantwortlichkeiten (administrativ, technisch, physisch), Meldepflichten bei Breaches und Sicherheitsvorfällen inklusive Fristen sowie die Weitergabe gleichwertiger Pflichten an jeden Subunternehmer. Die HHS-Anleitung zu Business-Associate-Vereinbarungen veröffentlicht Muster-BAA-Klauseln, die eine solide Basis für das bilden, was die Rechtsabteilung erwarten sollte — widersetzt sich ein Vendor diesen Klauseln, ist das ein Signal über den Vendor, nicht über HIPAA.
Ein ehrlicher Vorbehalt: Ein unterschriebener BAA macht die Delivery nicht compliant. Er verteilt Haftung. Die operative Substanz steckt in den nächsten zwei Unterabschnitten.
PHI-Handling, Testdaten und Zugriffskontrollen
Bevor irgendeine Entwicklung sensible Daten berührt, braucht das Engagement eine schriftliche PHI-Grenzkarte: welche Umgebungen PHI enthalten dürfen, welche Rollen darauf zugreifen dürfen und welche Datenklassen dauerhaft außerhalb des Offshore-Scopes liegen. Die meisten erfolgreichen Vietnam-Engagements beantworten das konservativ — Produktions-PHI verlässt nie die Kundenumgebung, und das Offshore-Team arbeitet ausschließlich mit de-identifizierten oder synthetischen Datensätzen.
Diese Antwort erzwingt echte Engineering-Arbeit. De-Identifikation ist nicht “die Namensspalte löschen”; realistische synthetische Daten müssen die statistische Form klinischer Daten bewahren — Wertverteilungen, Code-Häufigkeiten, Fehlstellenmuster — sonst baut das Team gegen Fiktion und Integrationsdefekte treten nur in Produktion zutage. Reife Vendors unterhalten eine dedizierte Datenpipeline zum Erzeugen und Aktualisieren von Test-Fixtures und behandeln sie als Deliverable, nicht als nachträglichen Einfall.
Zugriffskontrolle folgt derselben Least-Privilege-Logik: namentliche Accounts pro Engineer, keine geteilten Credentials, rollenbasierte Umgebungszugriffe, VPN- oder Zero-Trust-Zugang zu allem Nicht-Öffentlichen und vierteljährliche, schriftlich dokumentierte Access Reviews. Für Teams, die die compliance-sensiblen Komponenten selbst bauen — Consent-Management, Audit-Logging, PHI-fähige Features — behandelt unser vertiefter Leitfaden zu HIPAA-Compliance-Software die Architekturseite dessen, was diese Kontrollen schützen.
Sichere Entwicklung, Audit-Trails und Incident Response
HIPAA-Bewusstsein innerhalb des SDLC sieht konkret aus, nicht aspirational:
- Secure-Development-Gates — Threat Modeling für PHI-berührende Features, SAST-/Dependency-Scanning in CI, Secrets-Management und Security Review als Definition-of-Done-Element, nicht als Phase.
- Audit-Trails überall — jeder Umgebungszugriff, jede produktionsnahe Aktion und jeder Datenexport wird mit Akteur, Zeitstempel und Begründung protokolliert; Logs werden aufbewahrt und sind reviewbar, auch durch das Compliance-Team des Kunden.
- Incident-Response-Runbook — ein geteiltes, geprobtes Dokument, das definiert, was als Vorfall zählt, wer wen in welchem Zeitfenster benachrichtigt, welche Beweise gesichert werden und wie die Offenlegungspflichten des Vendors unter dem BAA tatsächlich ausgeführt werden.
Der Prüfstein eines Vendors sind hier Artefakte, nicht Vokabular. Verlangen Sie ein echtes Incident-Log (bereinigt), einen geschwärzten Access-Review-Beleg und einen Muster-Security-Gate-Bericht aus einem früheren Sprint. Vendors, die HIPAA-fähige Delivery betreiben, produzieren diese beiläufig; Vendors, die es nicht tun, produzieren stattdessen Erklärungen.
EHR/EMR-Entwicklung und Healthcare-Interoperabilität
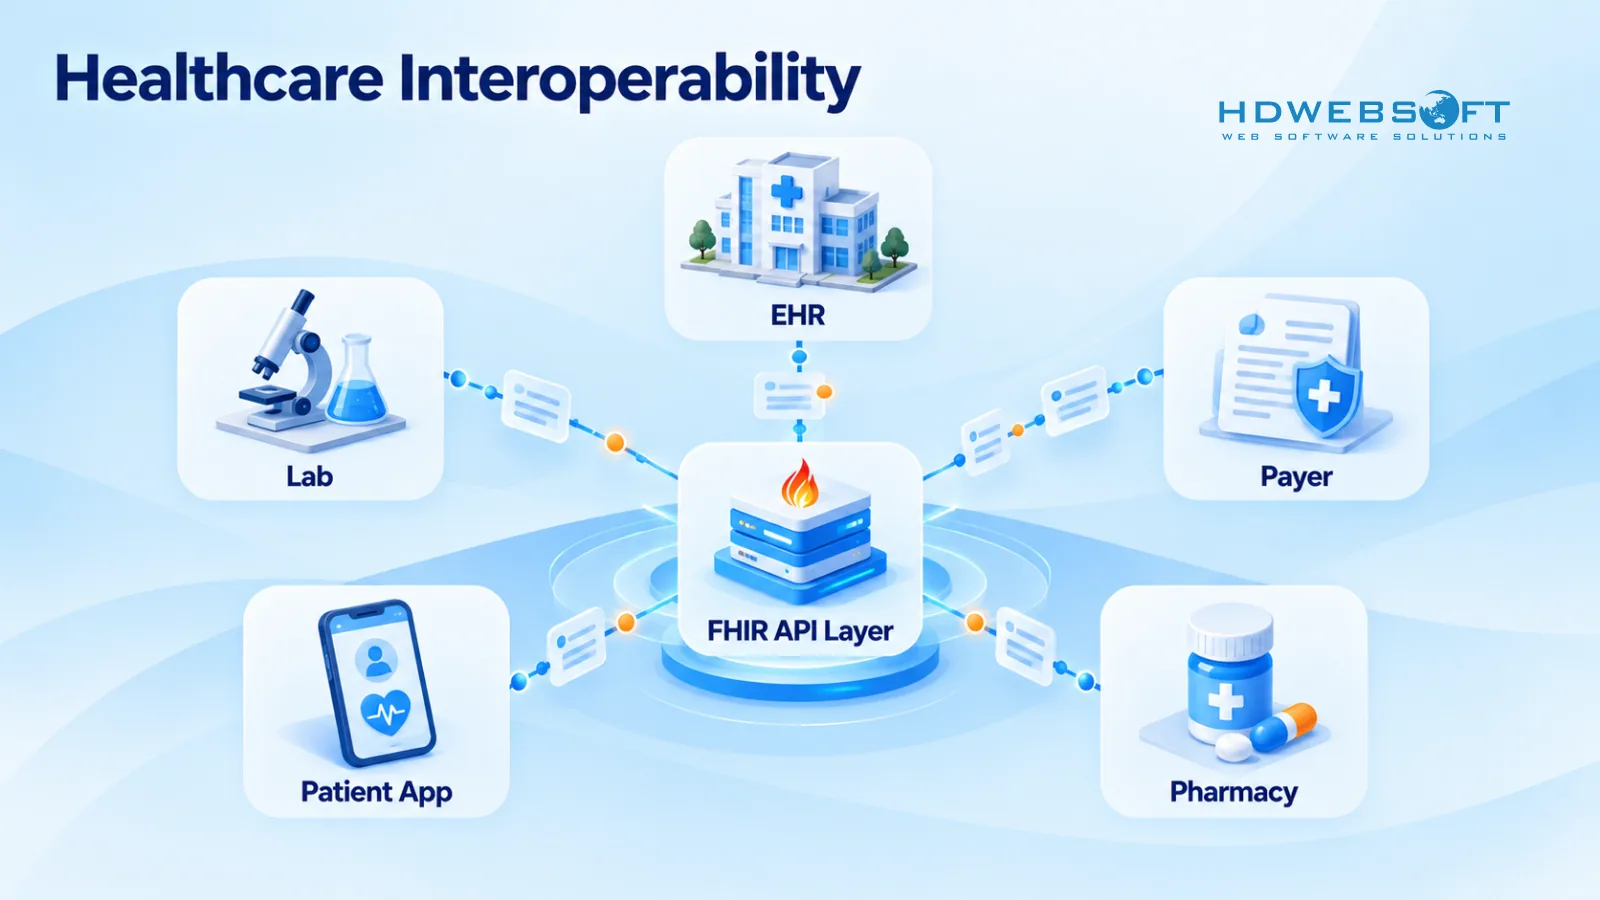
Die meisten Healthcare-Outsourcing-Engagements konvergieren auf dasselbe harte Problem: Ihre Software muss Daten mit Systemen austauschen, die Sie nicht kontrollieren — Krankenhaus-EHRs, Laborsysteme, Payer-Plattformen, Clearinghouses. Das technische Vokabular dieses Austauschs ist standardisiert: Die HL7-FHIR-Spezifikation definiert das Ressourcenmodell (Patient, Observation, Encounter, Claim und hundert weitere) und die REST-artigen API-Muster, über die moderne Gesundheitssysteme Daten bereitstellen.
FHIR-Varianz, Legacy-Feeds und klinischer Workflow-Fit
Was das in der Praxis schwierig macht, ist nicht FHIR selbst, sondern die Varianz drumherum. Reale Integrationsarbeit bedeutet, Ihr Domänenmodell auf FHIR-Ressourcen abzubilden und dann die vendor-spezifischen Dialekte zu handhaben — verschiedene EHRs befüllen verschiedene Felder, implementieren verschiedene Subsets und erzwingen eigenes Auth- und Rate-Limit-Verhalten. Legacy-Systeme fügen HL7-v2-Feeds, Flat-File-Exporte und gelegentlich direkte Datenbankzugriffe hinzu, jede mit eigener Adapter-Disziplin. Klinische Workflow-Kompatibilität zählt genauso viel wie Datenplumbing: Eine technisch perfekte Integration, die Daten dorthin schreibt, wo Kliniker nie hinschauen, ist eine gescheiterte Integration. Und Interoperabilität braucht ihre eigene Testschicht — Konformitätsprüfungen gegen Ressourcenprofile, Contract-Tests gegen gemockte EHR-Endpunkte und Replay-Fixtures aus echten (de-identifizierten) Nachrichtenbeispielen.
Die Interoperabilitäts-Track-Record eines Vendors bewerten
Verlangen Sie bei der Evaluierung eines Vendors für diese Arbeit Artefakte: Muster-Ressourcenmappings, einen Konformitätstest-Bericht und eine Referenz für eine Integration, die in Produktion ging. Wenn Ihr Umfang den Bau oder die Erweiterung der Record-Systeme selbst umfasst — kundenspezifische klinische Module, Datenmigration, Workflow-Werkzeuge über einem EHR — ist das exakt das Territorium von EHR/EMR-Softwareentwicklungsleistungen, wo die Integrationsfläche um Ihre klinischen Workflows herum entworfen wird, statt an Produkt-Defaults nachgerüstet zu werden.
US/EU-Zeitzonenüberlappung und Delivery-Rhythmus managen
Vietnam läuft in einer einzigen Zeitzone (UTC+7) ohne Sommerzeit — was die Mathematik vereinfacht, aber nicht eliminiert, denn Ihre Seite verschiebt sich. Die praktischen Überlappungsfenster, unter Annahme eines Vendor-Teams mit verschobener Arbeitszeit:
| Ihr Standort | Ihr Arbeitsfenster | Vietnamesische Ortszeit | Realistische Überlappung |
|---|---|---|---|
| US East (ET) | 8:00 – 12:00 Uhr | 19:00 – 23:00 Uhr (DST) / 20:00 – 24:00 Uhr (Standard) | ~3–4 Stunden: Ihr Morgen ↔ VN-Abend |
| US West (PT) | 7:00 – 10:00 Uhr | 22:00 – 1:00 Uhr (DST) / 23:00 – 2:00 Uhr (Standard) | ~2–3 Stunden: Ihr früher Morgen ↔ VN-Spätabend |
| Europa (CET) | 9:00 – 14:00 Uhr | 15:00 – 20:00 Uhr (Standard) / 16:00 – 21:00 Uhr (DST) | ~4–5 Stunden: Ihr Vormittag/Mittag ↔ VN-Nachmittag/Abend |
Behandeln Sie diese Tabelle als illustrativ — die tatsächliche Überlappung hängt vom Team-Zeitplan des Vendors ab, und die richtige Antwort wird verhandelt, nicht angenommen. Entscheidend ist, dass irgendein tägliches Fenster existiert und vertraglich für die Rituale geschützt ist, die Synchronität brauchen.
Der Rhythmus, der speziell in der Healthcare-Delivery funktioniert:
- Async-first-Übergaben — schriftlicher End-of-Day-Handoff (was geshipt wurde, was blockiert, was Entscheidung braucht), damit der onshore-Morgen mit Antworten statt Fragen beginnt.
- Täglicher Sync innerhalb der Überlappung — ein kurzes Standup nur für Blocker; Status gehört in den Async-Kanal.
- Eskalationspfad mit Namen und Uhren — wen man bei einem Produktionsproblem außerhalb der Überlappung erreicht, mit definierter Antworterwartung. Im Gesundheitswesen ist “das Team sieht es morgen” kein Eskalationspfad.
- Release-Koordination — Deploy-Fenster innerhalb der Überlappung geplant, mit dem Offshore-Team beim Cutover und der Onshore-Seite bei der klinischen Validierung. Shippen Sie nie in ein Freitags-Vakuum.
Kosten des Gesundheitssoftware-Outsourcings nach Vietnam
Plakative Stundensätze sind die nutzloseste Zahl in einem Outsourcing-Budget — aber Käufer brauchen einen Startrahmen, also hier ein illustrativer. Die Spannen unten spiegeln typisches Marktverhalten für erfahrene Rollen in Vietnams Outsourcing-Sektor zum Zeitpunkt des Schreibens wider; sie sind Referenzspannen für die Planung, keine verifizierten Marktpreise und keine HDWEBSOFT-Preise — tatsächliche Angebote variieren mit Seniorität, Engagement-Dauer, Compliance-Aufwand und Vendor-Marge.
| Rolle | Illustrative Spanne (USD/Stunde) | Hinweise |
|---|---|---|
| Software-Entwickler | $25–45 | Seniorität und Spezialisierung (z. B. Healthcare-Integrationen) bewegen den Satz |
| QA-Engineer | $20–35 | Automation-fähiges QA liegt am oberen Ende |
| Business Analyst | $25–40 | Domänen-versierte BAs (klinische Workflows, Payer-Logik) sind seltener |
| DevOps-Engineer | $30–50 | Teilzeit-Allokation ist bei mittelgroßen Teams die Norm |
| Projektmanager | $30–45 | Oft als Delivery-Overhead ins Engagement gebündelt |
Zwei ehrliche Beobachtungen. Erstens wird Gesundheitsarbeit über generischer App-Entwicklung bepreist — Compliance-Aufwand, Onboarding in Ihr Datenmodell und die Kosten eines stabilen Senior-Teams landen alle im Satz. Zweitens zählt das Preismodell mehr als die Rate Card: Monatliche Seat-Preise bei einem dedizierten Team verhalten sich sehr anders als Festpreisangebote über ein Jahr voller Change Requests.
Das realistische Kostenmodell enthält, was die Rate Card verbirgt:
- Onboarding und Wissenstransfer — 2–4 Wochen reduzierter Produktivität, während das Team Ihre Domäne, Systeme und Constraints absorbiert; budgetieren Sie es, statt so zu tun, als gäbe es das nicht.
- QA- und Testinfrastruktur — Automationsabdeckung bei regulierter Software ist eine Kostenposition, kein Nice-to-have.
- Security- und Compliance-Tooling — isolierte Umgebungen, Credential-Management, Audit-Tooling, regelmäßige Access Reviews.
- Integrationsarbeit — EHR/FHIR-Adapter, Payer-APIs, Labor-Feeds: durchgehend die am wenigsten planbare Position.
- Wartung und Rückgabe — Dokumentationspflege und die Kosten eines zukünftigen Übergangs, egal wer ihn durchführt.
Der Vertrag sollte die unsichtbaren Kosten explizit machen: IP-Eigentum wird Ihnen bei Erstellung zugewiesen (Work-for-hire-Formulierung, die Deliverables und ihre Abhängigkeiten abdeckt), SLAs mit benannten Metriken und Abhilfen, Verantwortungsgrenzen zwischen Vendor und Kunde pro Aktivität festgeschrieben — und Exit-Klauseln zu Kündigungsfrist, Source-Code-Escrow oder kontinuierlichem Repo-Zugang, Anforderungen an Dokumentationsvollständigkeit und Wissensrückgabe-Support. Die Exit-Klausel ist die, die Sie hoffentlich nie brauchen — genau deshalb muss sie geschrieben werden, solange beide Seiten einander noch mögen.
Die Raten bestimmen die Ökonomik des Engagements; Projektbudgets brauchen dennoch ihre eigene Zerlegung. Für Build-Kostenrahmen nach Anwendungstyp — Telemedizin, EHR, Patientenportale, payer-seitige Systeme — und die Compliance- sowie laufenden Kosten dahinter, siehe unseren Leitfaden zu healthcare app development cost.
Übliche Delivery-Risiken und wie man sie reduziert
Gesundheitsspezifische Risiken verdienen gezielte Mitigationen statt generischer Outsourcing-Angst:
- PHI-Exposition → Standardmäßig kein PHI-Zugriff für das Offshore-Team; synthetische Datenpipelines, Least-Privilege-Accounts und vierteljährlich geprüfte Zugriffslogs. Ist PHI-Zugriff wirklich nötig, begrenzen Sie ihn auf namentlich festgelegte Personen in einer isolierten Umgebung.
- Integrationsfehler → Contract-Test jeder externen Schnittstelle ab Sprint 1; pflegen Sie Replay-Fixtures aus de-identifizierten Produktionsnachrichten; behandeln Sie jede EHR-/Payer-Variante als eigenen Adapter, nie als einen generischen Connector.
- Compliance-Drift → Kontrollen verfallen lautlos zwischen Audits. Planen Sie interne Compliance-Reviews in fester Kadenz (vierteljährlich funktioniert), halten Sie BAA und Zugriffskarte zusammen mit dem Code versioniert und machen Sie “wer hat welche Grenze geändert” zu einer beantwortbaren Frage.
- Wissensverlust / Fluktuation → Kontinuitätsklauseln im Vertrag, überlappende Nachfolger mit Übergabezeiträumen und Architekturentscheidungen in ADRs statt im Kopf eines Engineers.
- Vendor-Abhängigkeit → Sie besitzen Repos, Cloud-Accounts und Credentials von Tag eins an. Ein Vendor, der innerhalb Ihrer Infrastruktur operiert, ist deutlich einfacher zu transitionieren als einer, der sie hostet.
Checkliste zur Evaluierung von Gesundheitssoftware-Outsourcing-Vendors
Evaluierungen scheitern, wenn sie Vendor-Präsentationen vergleichen. Der Vergleich von Vendor-Evidenz funktioniert besser — und genau dafür ist diese Checkliste gebaut. Nutzen Sie sie in Interviews und RFPs: Jedes Kriterium ist als Käuferfrage plus dem Artefakt formuliert, das Sie tatsächlich anfordern können.
Healthcare-Domänenexpertise
- “Zeigen Sie uns ein Gesundheitsprodukt, das Ihr Team in Produktion geshipt hat.” → Case Studies mit Spezifika, referenzierbare Kunden und Demo-Zugang oder Screenshots, die echte klinische Workflow-Tiefe zeigen — keine Marketing-Decks.
- “Wer im vorgeschlagenen Team hat schon an regulierter Software gearbeitet?” → Namentliche CVs mit Projekthistorien; eine Teamzusammensetzung, die nach dem Pitch bestehen bleibt, nicht Senior-Gesichter, die in Woche zwei rotieren.
Security- und Compliance-Reife
- “Sind Sie BAA-ready, und wie sieht Ihr PHI-Handling standardmäßig aus?” → Eine Standard-BAA-Haltung, eine schriftliche PHI-Zugriffspolicy, Umgebungsisolationsarchitektur und Incident-Response-Runbooks.
- “Was produzieren Ihre Access Reviews?” → Einen bereinigten Access-Review-Beleg oder Audit-Log-Auszug aus einem echten Engagement — das aufschlussreichste Artefakt, das Sie anfordern können.
Technische und Interoperabilitätsfähigkeiten
- “Führen Sie uns durch eine FHIR- oder HL7-v2-Integration, die Sie geliefert haben.” → Muster-Ressourcenmappings, Konformitätstest-Berichte und eine Referenz für eine Integration, die Produktion überlebte.
- “Wie testen Sie gegen externe Systeme, die Sie nicht kontrollieren?” → Einen Contract-Testing-Ansatz mit gemockten Endpunkten und Replay-Fixtures, nicht “wir testen im Staging des Kunden”.
Delivery-Governance
- “Wie sieht ein Sprint auf Ihrer Seite aus?” → Sprint-Artefakte: Muster-Boards, Definition of Done, Velocity-Reports und wie Blocker über Zeitzonen eskaliert werden.
- “Wie gehen Sie mit Scope-Änderungen um?” → Einen schriftlichen Change-Request-Prozess mit Preismechanik — die Antwort zeigt, ob Governance ein System oder eine Improvisation ist.
Teamstabilität und kommerzielle Transparenz
- “Wie hoch ist Ihre Engineering-Fluktuation, und was passiert, wenn mein Lead geht?” → Tenure-Daten für die vorgeschlagenen Rollen und eine vertragliche Ersatz-/Übergabeklausel.
- “Was ist im Satz enthalten, was nicht?” → Eine Rate Card mit expliziten Inklusionen (Management-Overhead, Tooling, Umgebungen) und Exklusionen, plus IP-, SLA- und Exit-Terms als Entwurf.
Ein Vendor, der mit Artefakten statt Adjektiven antwortet, hat das schon gemacht. Dieses Pattern-Match — Evidenz über Behauptungen — ist die gesamte Checkliste.
Fazit
Das Outsourcing von Gesundheitssoftware-Entwicklung nach Vietnam gelingt durch die Stärke seines Delivery-Designs: das richtige Engagement-Modell, ab Sprint 0 konstruiertes HIPAA-Bewusstsein, Interoperabilität als First-Class-Workstream, ein auf realer Überlappung gebauter Kollaborationsrhythmus und ein Vendor, der nach Evidenz statt Pitch ausgewählt wird. Diese fünf Punkte richtig zu treffen, macht die Geographie zum Implementierungsdetail.
HDWEBSOFT liefert Gesundheitssoftware-Entwicklungsleistungen aus Vietnam für US- und EU-Healthtech-Teams — dedizierte Engineering-Kapazität, gebaut um compliant Delivery, Integrationstiefe und transparente Governance. Wenn Sie einen Build skopen oder Vendors evaluieren, kontaktieren Sie HDWEBSOFT, um Ihr Delivery-Modell zu besprechen.
FAQ
Ist es sicher, die Entwicklung von Gesundheitssoftware nach Vietnam auszulagern?
Ja, wenn Sicherheit konstruiert statt angenommen wird. Ein zuverlässiges Engagement kombiniert einen unterzeichneten BAA, sofern PHI im Umfang liegt, de-identifizierte Testdaten, Least-Privilege-Zugriff, auditierbare Delivery-Artefakte und Vertragsklauseln zu IP, SLAs und Exit. Vietnams ausgereiftes Outsourcing-Ökosystem liefert die Engineering-Kapazität; Ihr Governance-Modell liefert die Sicherheit.
Wie sieht ein HIPAA-fähiger Entwicklungsprozess aus?
Er beginnt vor dem Code: PHI-Zugriff in Sprint 0 abgrenzen, BAA unterzeichnen, isolierte Umgebungen bereitstellen und festlegen, welche Rollen Produktionsdaten sehen dürfen. Während der Delivery bedeutet es Secure-SDLC-Gates, Audit-Logging auf jeder Umgebung, de-identifizierte Testdaten und ein gemeinsames Incident-Response-Runbook. Compliance lebt im Delivery-Prozess, nicht in einem finalen Audit.
Was kostet das Outsourcing von Gesundheitssoftware-Entwicklung nach Vietnam?
Illustrative Blended Rates liegen üblicherweise im Bereich von $25–$45/Stunde pro Engineering-Rolle, variierend mit Seniorität, Compliance-Aufwand und Engagement-Modell. Die ehrliche Vergleichsmetrik sind die gesamten Delivery-Kosten: Onboarding, QA-Automatisierung, Security-Tooling, Integration und Wartung — nicht der plakative Stundensatz.
Dediziertes Team oder ODC — welches Modell passt zu Gesundheitsprojekten?
Sie überschneiden sich, statt zu konkurrieren. Ein dediziertes Team beschreibt, wer die Arbeit leistet; ein ODC beschreibt, wo und unter wessen operativer Kontrolle sie stattfindet. Langlaufende Gesundheitsprodukte passen typischerweise zu einem dedizierten Team; regulierte Umfänge, die isolierte Infrastruktur und vendor-gesteuerte Operations benötigen, passen zu einem ODC-Setup; Fixed-Scope passt zu begrenzten, klar spezifizierten Deliverables.
Kann ein vietnamesisches Team EHR/FHIR-Integrationen bewältigen?
Ja — sofern der Vendor es belegt, nicht nur behauptet. Verlangen Sie FHIR-Resource-Mapping-Beispiele, Konformitäts- und Contract-Test-Berichte sowie Referenzen für Integrationsarbeit an Krankenhaussystemen oder Clearinghouses. Teams mit echter Interoperabilitätstiefe zeigen Artefakte, keine Adjektive.