
Das Gesundheitswesen läuft über Daten — und diese Daten gehören zu den sensibelsten Informationen, die eine Branche verarbeitet. Elektronische geschützte Gesundheitsinformationen (ePHI) fließen durch EHR-Systeme, Patientenportale, Telemedizin-Plattformen und vernetzte Geräte. Jedes dieser Systeme muss den Health Insurance Portability and Accountability Act (HIPAA) einhalten. Für Teams, die Gesundheitssoftware entwickeln oder einkaufen, ist HIPAA kein Häkchen am Projektende. Es ist ein Satz von Designvorgaben, der die Architektur von Tag eins an prägt.
HIPAA-Compliance-Software bezeichnet Gesundheitssoftware, die so konzipiert ist, dass sie die HIPAA Privacy und Security Rules erfüllt. Fähigkeiten wie Zugriffskontrolle, Verschlüsselung, Audit-Logging und Workflows zur Meldung von Datenpannen sind von Anfang an eingebaut. Es gibt kein offizielles “HIPAA-zertifiziert”-Label für Software. Die Regulierung bindet Covered Entities und Business Associates — Software unterstützt deren Compliance-Pflichten oder untergräbt sie. Der Unterschied liegt in konkreten Safeguards und Entwicklungspraktiken.
Dieser Leitfaden erklärt, was HIPAA tatsächlich von Software verlangt, den aktuellen Stand der Security Rule und die Praktiken, die Patientendaten über den gesamten Entwicklungslebenszyklus schützen. Für einen breiteren Blick darauf, wie konforme Gesundheitssysteme entstehen, lesen Sie unseren Leitfaden zur individuellen Gesundheitssoftware-Entwicklung.
Was HIPAA von Gesundheitssoftware verlangt
HIPAA gilt für Covered Entities — Dienstleister, Krankenversicherungen und Clearinghouses. Es gilt auch für Business Associates, die ePHI in deren Auftrag erstellen, empfangen, speichern oder übertragen. Softwareanbieter fallen fast immer in die zweite Kategorie, was sie direkt für Verstöße haftbar macht und sie an Business Associate Agreements (BAAs) bindet.
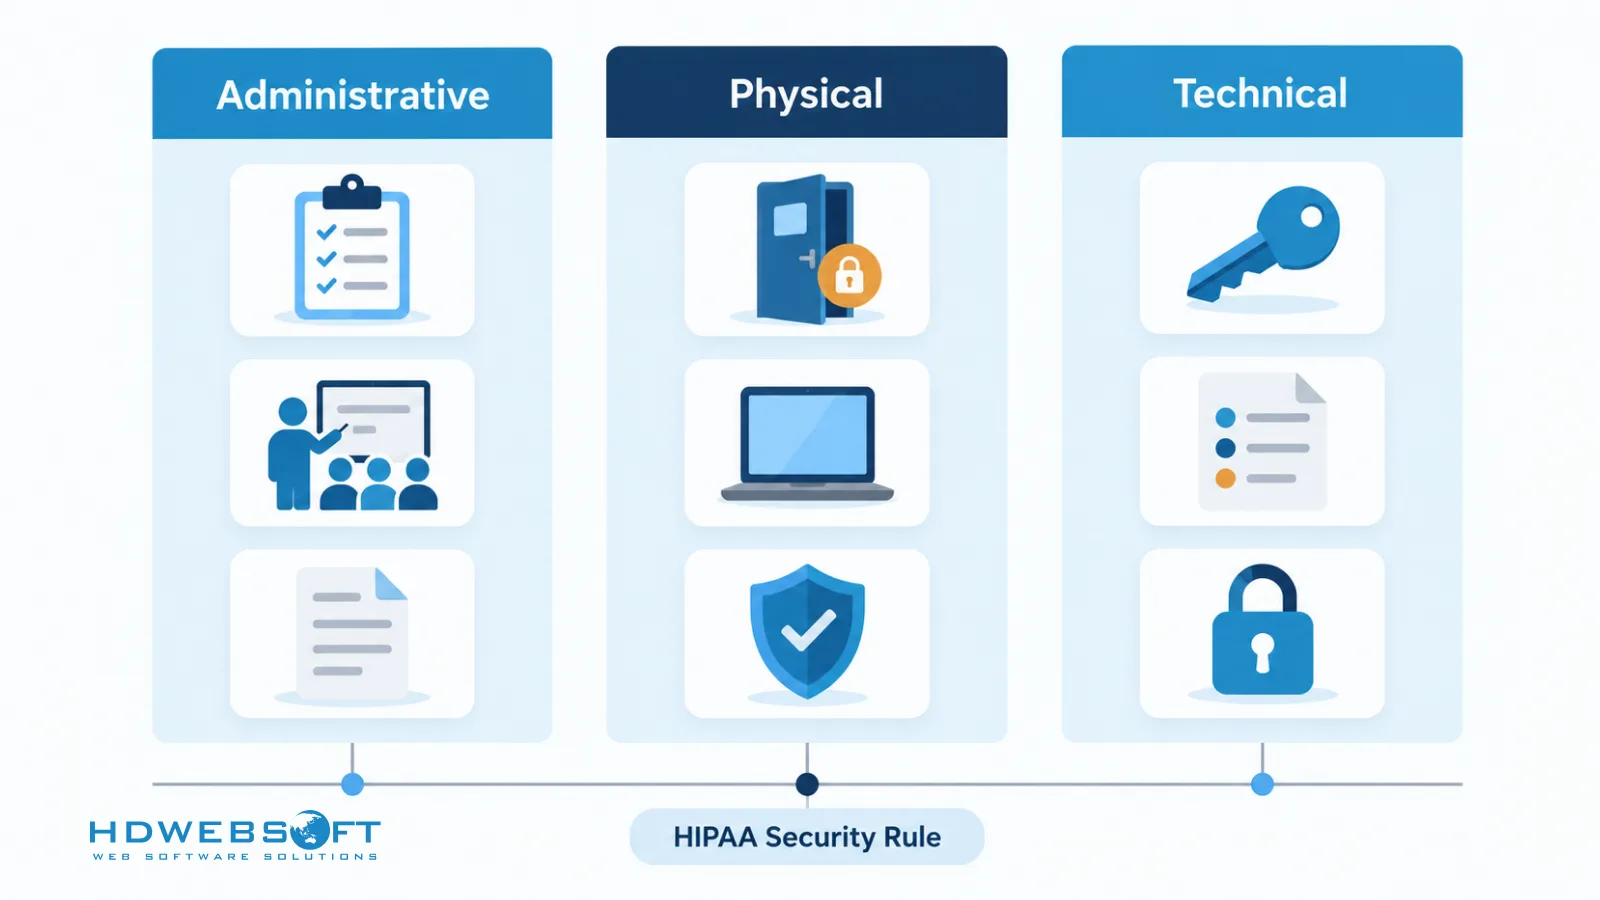
Die HIPAA Security Rule gliedert die Anforderungen in drei Safeguard-Kategorien:
| Safeguard-Kategorie | Abgedeckte Bereiche | Implikationen für Software |
|---|---|---|
| Administrativ | Risikoanalyse, Mitarbeiterschulung, Incident Response, BAAs | Risikoanalyse-Werkzeuge, Schulungsworkflows, Incident-Logging, Anbieterverwaltung |
| Physisch | Zutritts- und Gerätekontrollen | Arbeitsplatzkontrollen, Geräteverschlüsselung, sichere Entsorgungsprozesse |
| Technisch | Zugriffskontrolle, Audit-Kontrollen, Integrität, Authentifizierung, Übertragungssicherheit | RBAC, eindeutige Benutzer-IDs, unveränderliche Audit-Logs, Integritätsprüfungen, MFA, Verschlüsselung bei Übertragung und Speicherung |
Ein im Dezember 2024 vorgeschlagener Security-Rule-Update würde diese Anforderungen deutlich verschärfen — Verschlüsselung und Multi-Faktor-Authentifizierung würden verpflichtend statt “adressierbar”, Netzwerksegmentierung, Asset-Inventare, jährliche Penetrationstests und eine 72-Stunden-Wiederherstellung würden gefordert. Schon bevor die Regel finalisiert ist, machen die Datenpanne-Landschaft im Gesundheitswesen und die aktive Durchsetzung durch die OCR diese Kontrollen zur praktischen Baseline jeder neuen Plattform. Sie überschneiden sich zudem mit den Technologietrends in der medizinischen Softwareentwicklung, die die Gesundheitstechnologie neu formen.
HIPAA-Compliance-Best-Practices für Gesundheitssoftware
Führen Sie eine gründliche Risikoanalyse durch
Jedes konforme Softwareprojekt beginnt mit einer dokumentierten Risikoanalyse. Identifizieren Sie die Bedrohungen, denen die Software ausgesetzt sein kann — Datenpannen, Cyberangriffe, unbefugter Zugriff. Bewerten Sie dann Schwachstellen in Code, Datenspeicherung und Zugriffskontrollen. Priorisieren Sie Risiken nach Schweregrad, damit kritische Probleme zuerst Ressourcen erhalten. Risikoanalyse ist eine administrative HIPAA-Anforderung, und erst die Wiederholung bei Systemänderungen macht sie wirksam.
Implementieren Sie die zentralen technischen Safeguards
Die technischen Safeguards der Security Rule übersetzen sich direkt in Softwarefähigkeiten:
- Datenverschlüsselung — verschlüsseln Sie alle Patientendaten im Ruhezustand und bei der Übertragung mit starken Algorithmen, wobei die Schlüssel sicher verwaltet werden, um unbefugten Zugriff zu verhindern.
- Zugriffskontrolle — implementieren Sie eine strikte rollenbasierte Zugriffskontrolle (RBAC), damit Nutzer nur die Patienteninformationen erreichen, die ihre Rolle erfordert — gestützt auf eindeutige Benutzer-IDs und Notfallzugriffsverfahren.
- Audit-Trails — führen Sie detaillierte, manipulationssichere Protokolle über alle Zugriffe und Änderungen an Patientenakten und prüfen Sie diese regelmäßig, um unbefugte Aktivitäten zu erkennen.
- Business Associate Agreements — jeder Drittanbieterdienst, den die Software nutzt — Cloud-Hosting, Analytics, Messaging — muss unter einer unterzeichneten BAA betrieben werden.
Führen Sie regelmäßige Sicherheitsaudits und Tests durch
Compliance ist kein Zustand am Tag der Veröffentlichung. Schwachstellenanalysen kombinieren automatisierte Scans mit manuellen Tests, um Schwächen aufzudecken, die Scanner übersehen. Code-Reviews und statische Analysen erkennen Sicherheitsfehler während der Entwicklung statt nach dem Release. Regelmäßige Penetrationstests simulieren reale Angriffe, um ausnutzbare Lücken sichtbar zu machen. Der vorgeschlagene Security-Rule-Update macht jährliche Penetrationstests und halbjährliche Schwachstellenscans zu expliziten Anforderungen.
Folgen Sie sicheren Entwicklungspraktiken
Sicherheit muss im Entwicklungslebenszyklus leben, nicht daneben. Umfassende Sicherheitsschulungen befähigen Entwickler, Risiken in ihrer eigenen Arbeit zu erkennen und zu mindern. Secure-Coding-Standards — wie die OWASP-Richtlinien — stellen sicher, dass Sicherheit von Anfang an in Architektur- und Designentscheidungen eingebettet ist. Das ist umso wichtiger beim Bau von Telemedizin-Plattformen, die Patientendaten schützen, über verteilte Berührungspunkte hinweg.
Minimieren und de-identifizieren Sie Daten
Sammeln Sie nur die Patientendaten, die die Software tatsächlich benötigt, und speichern Sie sie nur so lange wie nötig — weniger Daten bedeutet weniger Angriffsfläche bei einer Panne. Anonymisieren oder pseudonymisieren Sie Daten wo immer möglich, damit selbst ein kompromittierter Datensatz nicht zu einzelnen Patienten zurückverfolgt werden kann. Unsere Fallstudie zur Wissens- und Community-Plattform im Gesundheitswesen zeigt, wie dieses Prinzip Plattformen für Patienten-Communities prägt, die sensible Gesundheitsinformationen verarbeiten.
Sichern Sie APIs und Interoperabilität
Gesundheitssoftware tauscht ständig Daten mit EHRs, Geräten und Partnersystemen aus — jede Schnittstelle ist ein potenzieller Expositionspunkt. Entwickeln Sie gut dokumentierte APIs, die Standards für den Gesundheitsdatenaustausch wie HL7 FHIR folgen, mit starker Authentifizierung, Autorisierung und Verschlüsselung auf jeder Verbindung. FHIRs ressourcenbasiertes Design vereinfacht die Integration, während Datenflüsse kontrolliert und auditierbar bleiben.
Bauen Sie Privacy by Design ein
Datenschutzüberlegungen gehören in Architekturentscheidungen, nicht in Patches nach dem Launch. Betten Sie Privacy-Anforderungen in die Designphase ein und führen Sie Datenschutz-Folgenabschätzungen (DSFA) durch, um Risiken zu bewerten, bevor Features ausgeliefert werden. Für Plattformen, die EU-Patienten bedienen, fügt die DSGVO parallele Pflichten hinzu: Pseudonymisierung, Einwilligungsmanagement und Betroffenenrechte. Diese von Anfang an einzuplanen ist deutlich günstiger als nachträgliches Nachrüsten.
Planen Sie Disaster Recovery und Kontinuität
Die Contingency-Plan-Anforderung von HIPAA macht dies zur Compliance-Pflicht, nicht nur zu guter Betriebsführung. Stellen Sie sicher, dass kritische Dienste bei Naturkatastrophen, Cyberangriffen und Ausfällen verfügbar bleiben. Testen Sie Wiederherstellungspläne regelmäßig und aktualisieren Sie sie, wenn sich Bedrohungen und Technologien weiterentwickeln. Die 72-Stunden-Wiederherstellungsanforderung der vorgeschlagenen Regel macht die Recovery-Zeit zu einem expliziten Ziel statt zu einer vagen Vorgabe.
Schulen Sie Nutzer kontinuierlich
Die meisten Datenpannen gehen auf menschliche Fehler zurück, nicht auf technisches Versagen. Kontinuierliche Schulung hält Nutzer, Administratoren und Mitarbeitende im sicheren Umgang mit Daten auf dem neuesten Stand. Phishing-Aufklärung verdient besondere Aufmerksamkeit: Phishing bleibt der häufigste Einstiegspunkt für Angreifer auf Gesundheitssysteme. Kein noch so hohes Maß an Infrastruktursicherheit kompensiert eine Belegschaft, die es nicht erkennt.
Pflegen Sie einen Incident-Response-Plan
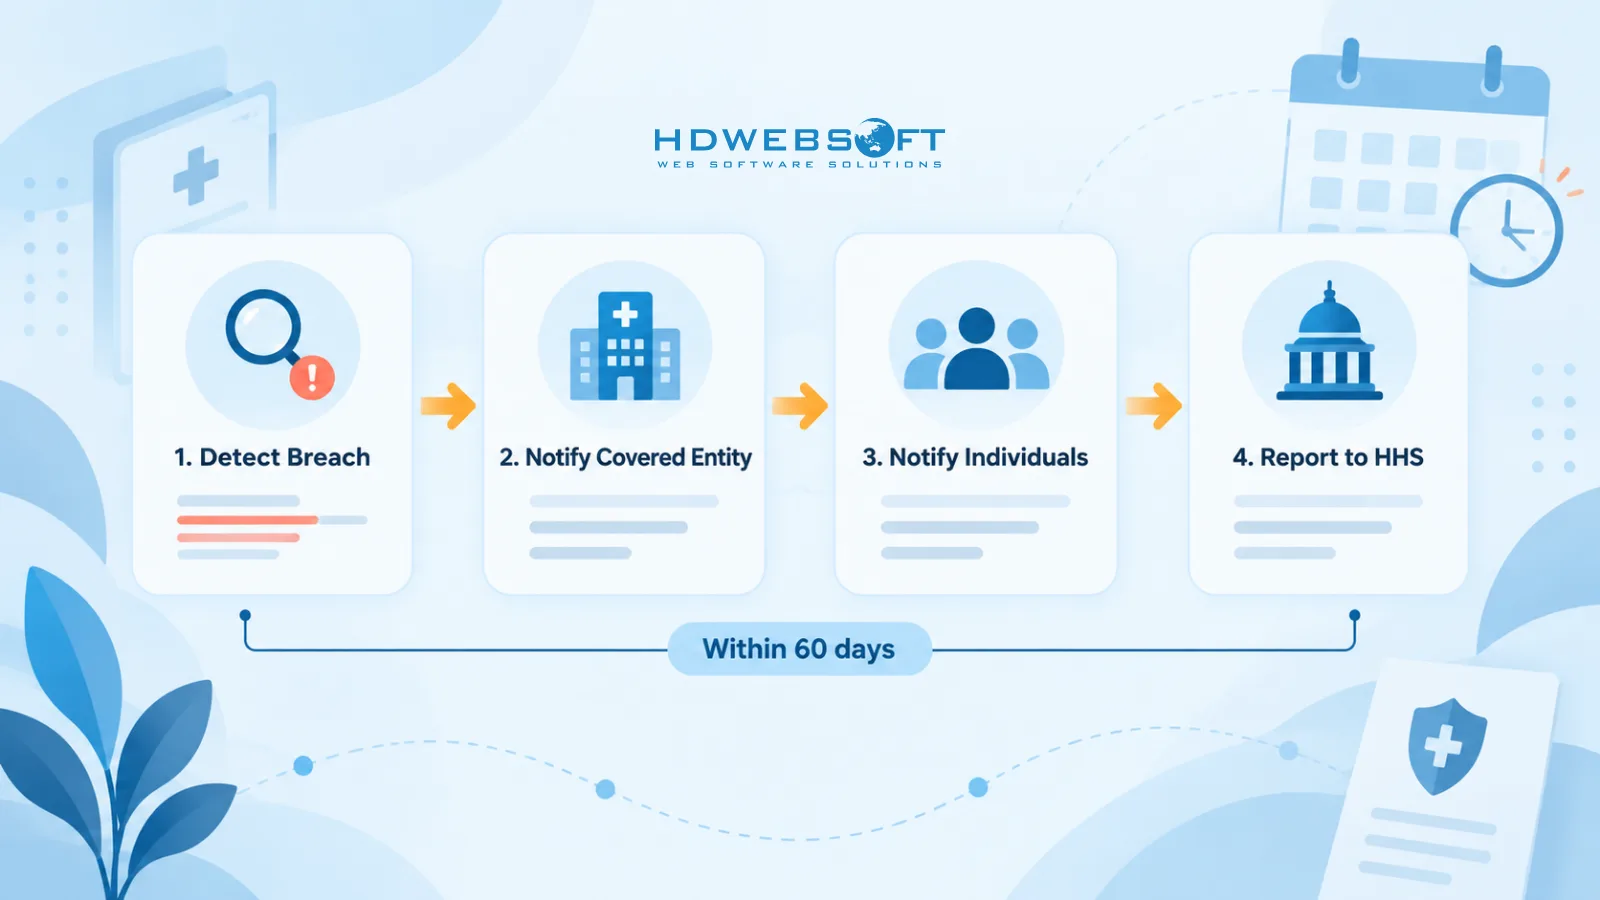
Ein dokumentierter Incident-Response-Plan definiert Schritte, Rollen und Verantwortlichkeiten für den Umgang mit einer Panne — bevor sie eintritt. Nach der HIPAA Breach Notification Rule müssen Covered Entities betroffene Personen innerhalb von 60 Tagen benachrichtigen, das HHS informieren und bei großen Pannen die Medien einschalten. Business Associates müssen die Covered Entity benachrichtigen. Rechtzeitige, korrekte Meldungen hängen von den Audit-Trails und dem Logging ab, die in den vorherigen Abschnitten aufgebaut wurden.
Häufige HIPAA-Compliance-Fehler in Softwareprojekten
- “HIPAA-konform” als Produktbehauptung — es existiert keine Zertifizierung; Compliance liegt darin, wie die Software eingesetzt, konfiguriert und betrieben wird.
- Verschlüsselung als optional behandelt — “adressierbar” bedeutete nie optional, und die vorgeschlagene Regel beseitigt diese Mehrdeutigkeit vollständig.
- Fehlende BAAs mit Subunternehmern — Cloud-Anbieter, Analytics-Tools und Support-Dienstleister brauchen unterzeichnete Vereinbarungen, bevor sie ePHI berühren.
- Audit-Logs, die nie geprüft werden — Logs zu sammeln ohne Überprüfungsprozess erfüllt den Buchstaben der Regel, verfehlt aber ihren Zweck.
- Compliance wird ans Ende gehängt — Zugriffskontrollen und Verschlüsselung in ein fertiges Produkt nachzurüsten kostet ein Vielfaches dessen, sie von Anfang an einzuplanen. Für Organisationen, die Build versus Buy abwägen, erläutert unsere Analyse zu individuellen Gesundheitslösungen und Software-Outsourcing, wie Compliance-Anforderungen in diese Entscheidung einfließen.
Häufig gestellte Fragen
Was ist HIPAA-Compliance-Software?
HIPAA-Compliance-Software ist Gesundheitssoftware, die die Anforderungen der HIPAA Privacy und Security Rules erfüllt — einschließlich Zugriffskontrollen, Verschlüsselung, Audit-Trails und Workflows zur Meldung von Datenpannen. Es gibt keine offizielle HIPAA-Zertifizierung; Software unterstützt die Compliance, aber die Covered Entity oder der Business Associate bleibt dafür verantwortlich, wie sie eingesetzt und genutzt wird.
Verlangt HIPAA Verschlüsselung in Gesundheitssoftware?
Nach der aktuellen Security Rule ist Verschlüsselung eine “adressierbare” Safeguard — erforderlich, sofern eine Organisation nicht dokumentiert, warum eine gleichwertige Alternative angemessen ist. Der Ende 2024 vorgeschlagene Security-Rule-Update würde Verschlüsselung verpflichtend machen. Verschlüsselung von Anfang an einzubauen ist daher in jedem Fall der sichere Weg.
Welche technischen Safeguards verlangt HIPAA?
Die HIPAA Security Rule definiert fünf technische Safeguards: Zugriffskontrolle (eindeutige Benutzer-IDs, Notfallzugriff), Audit-Kontrollen (Aktivitätsprotokollierung), Integritätskontrollen (Schutz von ePHI vor unbefugter Veränderung), Authentifizierung von Personen oder Entitäten und Übertragungssicherheit (Schutz von ePHI bei der Übertragung, einschließlich Verschlüsselung).
Wer muss HIPAA einhalten?
HIPAA gilt für Covered Entities — Gesundheitsdienstleister, Krankenversicherungen und Clearinghouses — sowie für Business Associates, also Anbieter und Softwarefirmen, die geschützte Gesundheitsinformationen in deren Auftrag erstellen, empfangen, speichern oder übertragen. Business Associates müssen eine Business Associate Agreement (BAA) unterzeichnen und haften direkt für Verstöße.
Was passiert, wenn HIPAA-konforme Software eine Datenpanne erleidet?
Die HIPAA Breach Notification Rule verpflichtet Covered Entities, betroffene Personen innerhalb von 60 Tagen zu benachrichtigen und das HHS zu informieren. Bei Pannen mit 500 oder mehr betroffenen Personen müssen zudem prominente Medien informiert werden. Business Associates müssen die Covered Entity benachrichtigen. Deshalb sind Incident-Response-Planung und vollständige Audit-Trails Pflicht, nicht optional.
Ist HIPAA-Compliance eine einmalige Aufgabe?
Nein. HIPAA-Compliance ist kontinuierlich: Risikoanalysen müssen bei Systemänderungen wiederholt werden, Audit-Logs erfordern laufende Überprüfung, Mitarbeitende brauchen regelmäßige Schulungen und Anbieter müssen unter aktuellen BAAs bleiben. Der vorgeschlagene Security-Rule-Update fügt explizite Anforderungen wie jährliche Penetrationstests und halbjährliche Schwachstellenscans hinzu.
Fazit
HIPAA-Compliance in Gesundheitssoftware ist eine Engineering-Disziplin, kein Etikett. Organisationen, die es richtig machen, behandeln die Safeguards der Security Rule als Design-Inputs — Verschlüsselung, Zugriffskontrolle, Auditierbarkeit und Incident-Bereitschaft sind ab der ersten Architekturentscheidung eingebaut. Sie halten Compliance als laufende betriebliche Praxis aufrecht statt als Launch-Meilenstein.
HDWEBSOFT ist ein nach ISO 9001 und ISO/IEC 27001 zertifiziertes Unternehmen mit Erfahrung im Bau sicherer, compliance-bereiter Gesundheitsanwendungen. Wenn Sie ein Gesundheitssoftware-Projekt planen, entdecken Sie unsere Dienstleistungen für Gesundheitssoftware-Entwicklung oder kontaktieren Sie uns, um zu besprechen, wie wir helfen können.
