
La sanidad funciona con datos, y esos datos están entre la información más sensible que maneja cualquier industria. La información de salud protegida electrónica (ePHI) circula por EHR, portales de pacientes, plataformas de telesalud y dispositivos conectados. Cada uno de esos sistemas debe cumplir con la Health Insurance Portability and Accountability Act (HIPAA). Para los equipos que desarrollan o adquieren software sanitario, HIPAA no es una casilla al final del proyecto. Es un conjunto de restricciones de diseño que moldean la arquitectura desde el primer día.
El software de cumplimiento HIPAA es software sanitario diseñado para satisfacer las HIPAA Privacy y Security Rules. Capacidades como el control de acceso, el cifrado, el registro de auditoría y los flujos de notificación de brechas se incorporan desde el inicio. No existe una etiqueta oficial de “certificado HIPAA” para el software. La normativa obliga a las entidades cubiertas y a los socios comerciales: el software respalda sus obligaciones de cumplimiento o las socava. La diferencia está en salvaguardas y prácticas de desarrollo concretas.
Esta guía explica qué exige realmente HIPAA al software, el estado actual de la Security Rule y las prácticas que mantienen protegidos los datos de pacientes durante todo el ciclo de desarrollo. Para una visión más amplia de cómo se construyen los sistemas sanitarios conformes, consulte nuestra guía sobre desarrollo de software sanitario a medida.
Qué Exige HIPAA al Software Sanitario
HIPAA se aplica a las entidades cubiertas: proveedores, planes de salud y clearinghouses. También se aplica a los socios comerciales que crean, reciben, mantienen o transmiten ePHI en su nombre. Los proveedores de software casi siempre pertenecen a la segunda categoría, lo que los hace directamente responsables de las infracciones y los vincula mediante Business Associate Agreements (BAA).
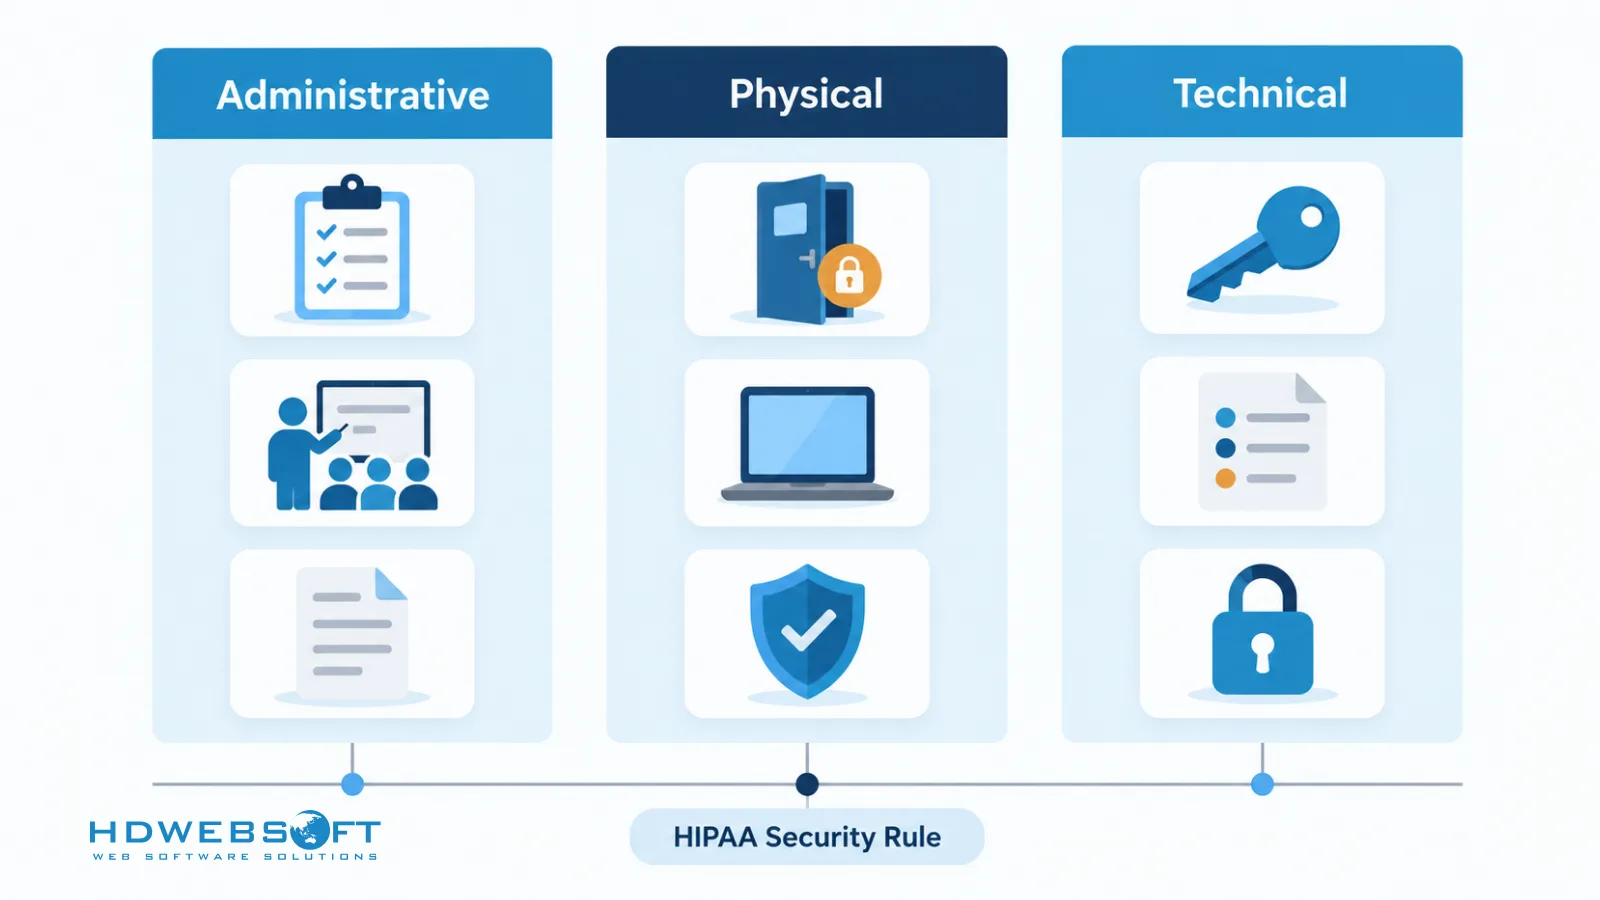
La HIPAA Security Rule organiza los requisitos en tres categorías de salvaguardas:
| Categoría de salvaguarda | Qué cubre | Implicaciones para el software |
|---|---|---|
| Administrativas | Análisis de riesgos, formación del personal, respuesta a incidentes, BAA | Herramientas de evaluación de riesgos, flujos de formación, registro de incidentes, gestión de proveedores |
| Físicas | Controles de acceso a instalaciones y dispositivos | Controles de estaciones de trabajo, cifrado de dispositivos, flujos de eliminación segura |
| Técnicas | Control de acceso, controles de auditoría, integridad, autenticación, seguridad en la transmisión | RBAC, ID de usuario únicos, registros de auditoría inmutables, comprobaciones de integridad, MFA, cifrado en tránsito y en reposo |
Una actualización propuesta de la Security Rule publicada en diciembre de 2024 endurecería estos requisitos de forma significativa: haría obligatorios el cifrado y la autenticación multifactor en lugar de “abordables”, exigiría segmentación de red, inventarios de activos, pruebas de penetración anuales y capacidad de restauración en 72 horas. Incluso antes de que la norma sea definitiva, el panorama de brechas en la sanidad y la aplicación activa por parte de la OCR convierten estos controles en la base práctica de cualquier plataforma nueva. También se cruzan con las tendencias de desarrollo de software médico que están transformando la tecnología sanitaria.
Mejores Prácticas de Cumplimiento HIPAA para el Software Sanitario
Realice una Evaluación de Riesgos Exhaustiva
Todo proyecto de software conforme comienza con una evaluación de riesgos documentada. Identifique las amenazas que el software puede afrontar: brechas de datos, ciberataques, accesos no autorizados. Después evalúe las vulnerabilidades en el código, el almacenamiento de datos y los controles de acceso. Priorice los riesgos por gravedad para que los problemas críticos reciban recursos primero. El análisis de riesgos es un requisito administrativo de HIPAA, y repetirlo a medida que el sistema evoluciona es lo que le da sentido.
Implemente las Salvaguardas Técnicas Esenciales
Las salvaguardas técnicas de la Security Rule se traducen directamente en capacidades de software:
- Cifrado de datos — cifre todos los datos de pacientes en reposo y en tránsito con algoritmos robustos, gestionando las claves de cifrado de forma segura para impedir accesos no autorizados.
- Control de acceso — implemente un control de acceso basado en roles (RBAC) estricto para que los usuarios solo accedan a la información de pacientes que su función requiere, respaldado por ID de usuario únicos y procedimientos de acceso de emergencia.
- Registros de auditoría — mantenga registros detallados e inviolables de todos los accesos y cambios en los historiales de pacientes, y revíselos periódicamente para detectar actividad no autorizada.
- Business Associate Agreements — cualquier servicio de terceros que el software utilice — alojamiento en la nube, analítica, mensajería — debe operar bajo un BAA firmado.
Ejecute Auditorías y Pruebas de Seguridad Periódicas
El cumplimiento no es un estado del día de lanzamiento. Las evaluaciones de vulnerabilidad combinan el análisis automatizado con pruebas manuales para descubrir debilidades que los escáneres pasan por alto. Las revisiones de código y el análisis estático detectan fallos de seguridad durante el desarrollo en lugar de después del lanzamiento. Las pruebas de penetración periódicas simulan ataques reales para exponer brechas explotables. Según la actualización propuesta de la Security Rule, las pruebas de penetración anuales y los análisis de vulnerabilidades semestrales se convierten en requisitos explícitos.
Siga Prácticas de Desarrollo Seguro
La seguridad debe vivir dentro del ciclo de desarrollo, no junto a él. Una formación en seguridad completa capacita a los desarrolladores para reconocer y mitigar riesgos en su propio trabajo. Los estándares de codificación segura — como las directrices OWASP — garantizan que la seguridad esté integrada en las decisiones de arquitectura y diseño desde el principio. Esto importa aún más al construir plataformas de telesalud que protegen los datos de pacientes en puntos de contacto remotos.
Minimice y Desidentifique los Datos
Recopile solo los datos de pacientes que el software realmente necesita, y consérvelos únicamente el tiempo necesario: menos datos significa menos exposición si se produce una brecha. Siempre que sea posible, anonimice o seudonimice los datos para que ni siquiera un conjunto de datos comprometido pueda rastrearse hasta pacientes individuales. Nuestro caso de estudio de la plataforma de conocimiento y comunidades sanitarias muestra cómo este principio da forma a plataformas creadas para comunidades de pacientes que manejan información de salud sensible.
Asegure las API y la Interoperabilidad
El software sanitario intercambia datos constantemente con EHR, dispositivos y sistemas de socios, y cada interfaz es un posible punto de exposición. Desarrolle API bien documentadas que sigan estándares de intercambio de datos sanitarios como HL7 FHIR, con autenticación, autorización y cifrado robustos en cada conexión. El diseño basado en recursos de FHIR simplifica la integración manteniendo los flujos de datos controlados y auditables.
Construya con Privacidad desde el Diseño
Las consideraciones de privacidad pertenecen a las decisiones de arquitectura, no a los parches posteriores al lanzamiento. Integre los requisitos de privacidad en la fase de diseño y ejecute Evaluaciones de Impacto de Protección de Datos (DPIA) para evaluar riesgos antes de lanzar funciones. Para plataformas que atienden a pacientes de la UE, el RGPD añade obligaciones paralelas: seudonimización, gestión del consentimiento y derechos de los interesados. Diseñarlas desde el inicio es mucho más barato que adaptarlas después.
Planifique la Recuperación ante Desastres y la Continuidad
El requisito de plan de contingencia de HIPAA convierte esto en una obligación de cumplimiento, no solo en buenas operaciones. Garantice que los servicios críticos sigan disponibles durante desastres naturales, ciberataques e interrupciones. Pruebe los planes de recuperación con regularidad y actualícelos a medida que evolucionan las amenazas y la tecnología. El requisito de restauración en 72 horas de la norma propuesta convierte el tiempo de recuperación en un objetivo explícito en lugar de una meta difusa.
Forme a los Usuarios de Forma Continua
La mayoría de las brechas se remontan a errores humanos, no a fallos técnicos. La formación continua mantiene a usuarios, administradores y personal al día en el manejo seguro de datos. La concienciación sobre phishing merece especial atención: el phishing sigue siendo el punto de entrada más común para los atacantes que apuntan a sistemas sanitarios. Ninguna cantidad de seguridad de infraestructura compensa a una plantilla que no sabe detectarlo.
Mantenga un Plan de Respuesta a Incidentes
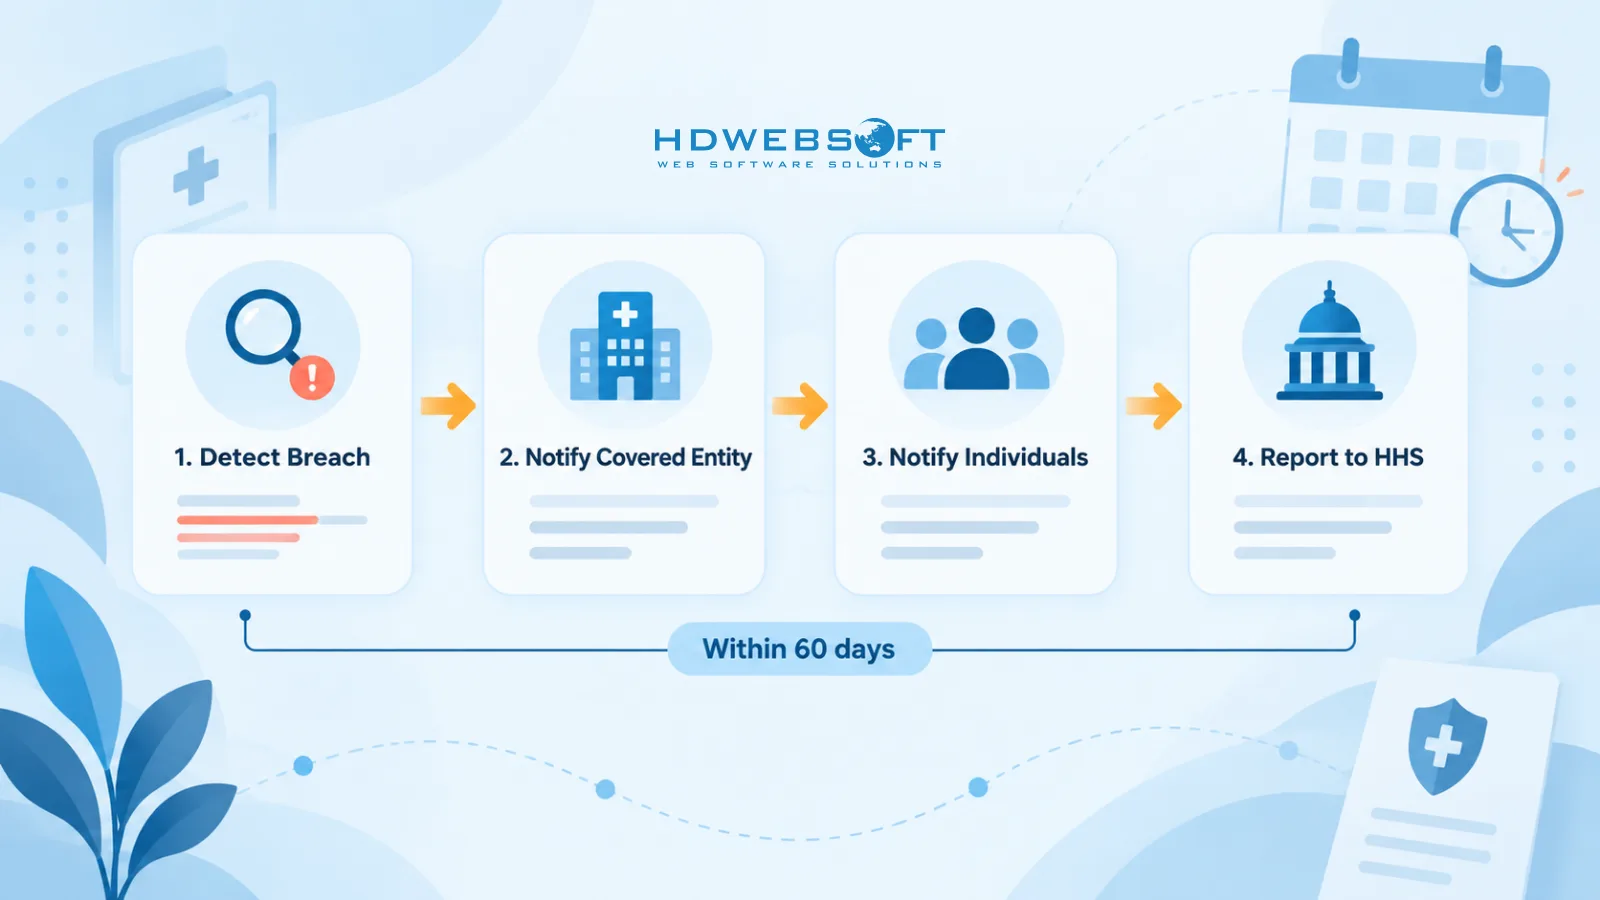
Un plan de respuesta a incidentes documentado define los pasos, roles y responsabilidades para gestionar una brecha antes de que ocurra. Según la HIPAA Breach Notification Rule, las entidades cubiertas deben notificar a las personas afectadas en un plazo de 60 días, informar al HHS y, en el caso de grandes brechas, notificar a los medios. Los socios comerciales deben notificar a la entidad cubierta. La notificación oportuna y precisa depende de los registros de auditoría y el logging construidos en los apartados anteriores.
Errores Comunes de Cumplimiento HIPAA en Proyectos de Software
- Tratar “conforme a HIPAA” como una afirmación de producto — no existe ninguna certificación; el cumplimiento reside en cómo se implementa, configura y opera el software.
- Tratar el cifrado como opcional — “abordable” nunca significó opcional, y la norma propuesta elimina la ambigüedad por completo.
- BAAs ausentes con subcontratistas — los proveedores de nube, herramientas de analítica y proveedores de soporte necesitan acuerdos firmados antes de tocar la ePHI.
- Registros de auditoría que nunca se revisan — recopilar registros sin un proceso de revisión cumple la letra de la norma mientras pierde su propósito.
- Cumplimiento añadido al final — adaptar controles de acceso y cifrado a un producto terminado cuesta varias veces más que diseñarlos desde el inicio. Para organizaciones que sopesan desarrollar o comprar, nuestro análisis sobre soluciones sanitarias a medida y outsourcing de software explica cómo los requisitos de cumplimiento influyen en esa decisión.
Preguntas Frecuentes
¿Qué es el software de cumplimiento HIPAA?
El software de cumplimiento HIPAA es software sanitario diseñado para cumplir los requisitos de las HIPAA Privacy y Security Rules, incluidos controles de acceso, cifrado, registros de auditoría y flujos de notificación de brechas. No existe una certificación HIPAA oficial; el software respalda el cumplimiento, pero la entidad cubierta o el socio comercial sigue siendo responsable de cómo se implementa y utiliza.
¿HIPAA exige cifrado en el software sanitario?
Según la Security Rule vigente, el cifrado es una salvaguarda “abordable”: obligatoria salvo que la organización documente por qué una alternativa equivalente es razonable. La actualización propuesta de la Security Rule publicada a finales de 2024 haría el cifrado obligatorio, por lo que incorporarlo desde el inicio es el camino seguro en cualquier caso.
¿Qué salvaguardas técnicas exige HIPAA?
La HIPAA Security Rule define cinco salvaguardas técnicas: control de acceso (ID de usuario únicos, acceso de emergencia), controles de auditoría (registro de actividad), controles de integridad (proteger la ePHI de alteraciones indebidas), autenticación de personas o entidades y seguridad en la transmisión (proteger la ePHI en tránsito, incluido el cifrado).
¿Quién debe cumplir con HIPAA?
HIPAA se aplica a las entidades cubiertas — proveedores sanitarios, planes de salud y clearinghouses — y a los socios comerciales, los proveedores de software que crean, reciben, mantienen o transmiten información de salud protegida en su nombre. Los socios comerciales deben firmar un Business Associate Agreement (BAA) y son directamente responsables de las infracciones.
¿Qué ocurre cuando un software conforme a HIPAA sufre una brecha?
La HIPAA Breach Notification Rule exige que las entidades cubiertas notifiquen a las personas afectadas en un plazo de 60 días y lo comuniquen al HHS. Para brechas que afectan a 500 o más personas, también deben notificar a los medios de comunicación. Los socios comerciales deben notificar a la entidad cubierta. Por eso la planificación de respuesta a incidentes y los registros de auditoría completos son obligatorios, no opcionales.
¿El cumplimiento de HIPAA es un esfuerzo único?
No. El cumplimiento de HIPAA es continuo: las evaluaciones de riesgo deben repetirse cuando los sistemas cambian, los registros de auditoría requieren revisión constante, el personal necesita formación periódica y los proveedores deben mantener BAAs vigentes. La actualización propuesta de la Security Rule añade requisitos explícitos como pruebas de penetración anuales y análisis de vulnerabilidades semestrales.
Conclusión
El cumplimiento de HIPAA en el software sanitario es una disciplina de ingeniería, no una etiqueta. Las organizaciones que lo hacen bien tratan las salvaguardas de la Security Rule como insumos de diseño: cifrado, control de acceso, auditabilidad y preparación para incidentes incorporados desde la primera decisión de arquitectura. Mantienen el cumplimiento como una práctica operativa continua en lugar de un hito de lanzamiento.
HDWEBSOFT es una empresa certificada ISO 9001 e ISO/IEC 27001 con experiencia en el desarrollo de aplicaciones sanitarias seguras y listas para el cumplimiento. Si está planificando un proyecto de software sanitario, explore nuestros servicios de desarrollo de software sanitario o contáctenos para hablar sobre cómo podemos ayudarle.
