
La sanità funziona grazie ai dati — e questi dati sono tra le informazioni più sensibili che qualsiasi settore gestisca. Le informazioni sanitarie protette elettroniche (ePHI) fluiscono attraverso EHR, portali dei pazienti, piattaforme di telemedicina e dispositivi connessi. Ognuno di questi sistemi deve essere conforme al Health Insurance Portability and Accountability Act (HIPAA). Per i team che sviluppano o acquistano software sanitario, HIPAA non è una casella da spuntare a fine progetto. È un insieme di vincoli di progettazione che modellano l’architettura fin dal primo giorno.
Per software di conformità HIPAA si intende un software sanitario progettato per soddisfare le HIPAA Privacy e Security Rules. Funzionalità come il controllo degli accessi, la crittografia, l’audit logging e i flussi di notifica delle violazioni sono integrate fin dall’inizio. Non esiste un’etichetta ufficiale “certificato HIPAA” per il software. La normativa vincola le covered entities e i business associates: il software supporta i loro obblighi di conformità oppure li compromette. La differenza sta in garanzie e pratiche di sviluppo concrete.
Questa guida spiega cosa richiede realmente HIPAA al software, lo stato attuale della Security Rule e le pratiche che mantengono protetti i dati dei pazienti lungo l’intero ciclo di sviluppo. Per una visione più ampia di come si costruiscono sistemi sanitari conformi, consulta la nostra guida allo sviluppo di software sanitario personalizzato.
Cosa Richiede HIPAA al Software Sanitario
HIPAA si applica alle covered entities — fornitori, piani sanitari e clearinghouse. Si applica anche ai business associates che creano, ricevono, mantengono o trasmettono ePHI per loro conto. I fornitori di software ricadono quasi sempre nella seconda categoria, il che li rende direttamente responsabili delle violazioni e li vincola tramite Business Associate Agreements (BAA).
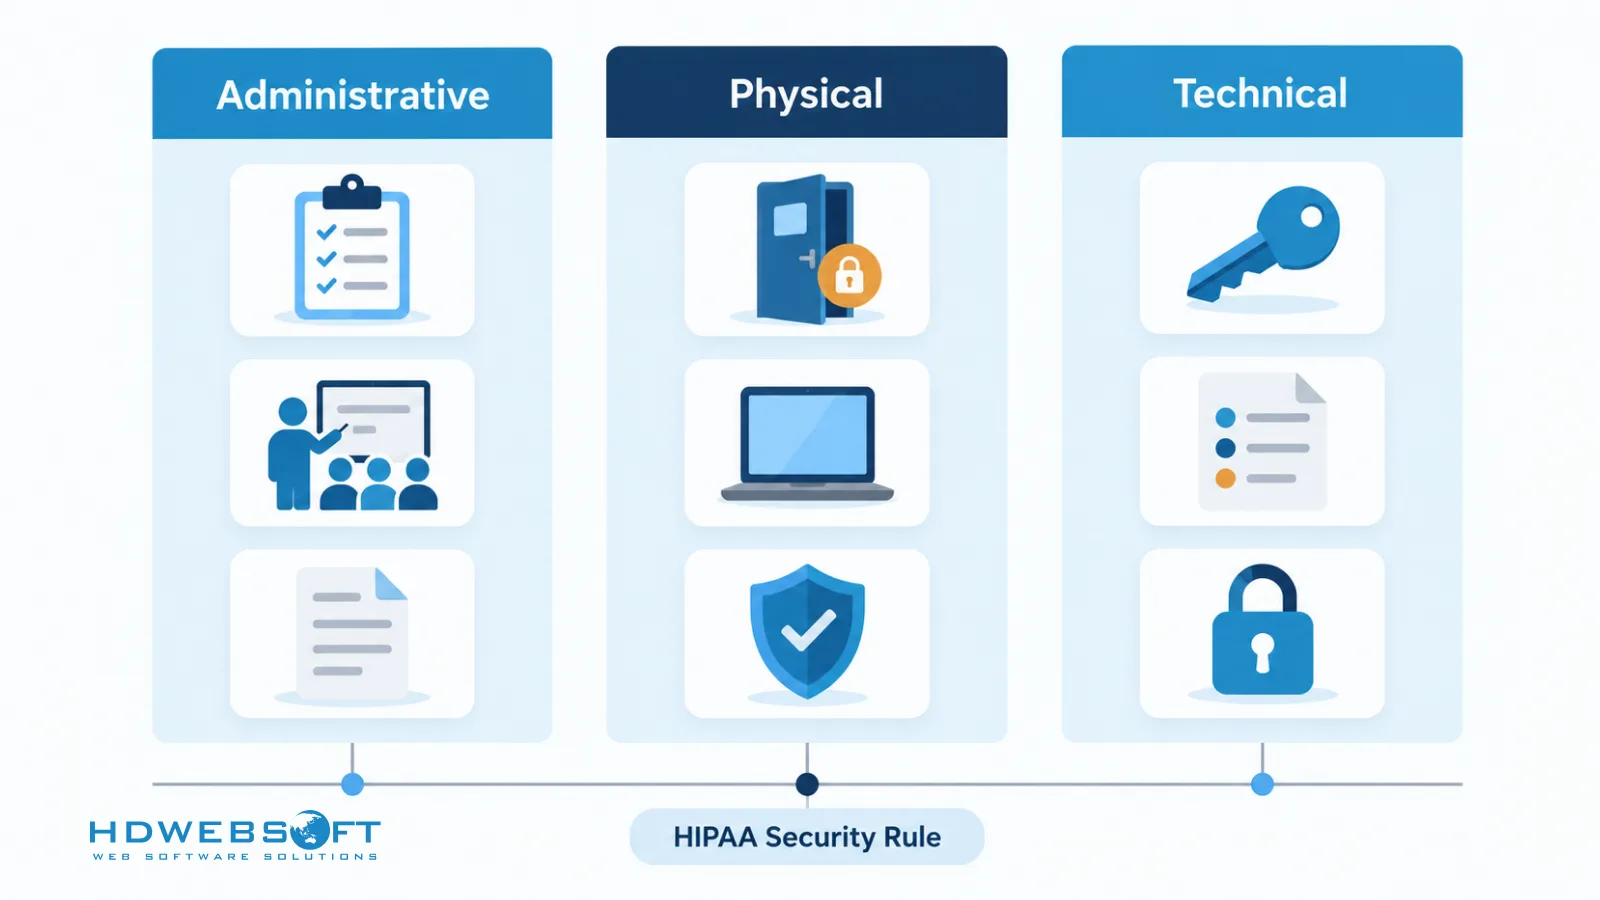
La HIPAA Security Rule organizza i requisiti in tre categorie di garanzie:
| Categoria di garanzia | Cosa copre | Implicazioni per il software |
|---|---|---|
| Amministrative | Analisi del rischio, formazione del personale, risposta agli incidenti, BAA | Strumenti di valutazione del rischio, flussi di formazione, registro degli incidenti, gestione dei fornitori |
| Fisiche | Controlli di accesso a strutture e dispositivi | Controlli delle workstation, crittografia dei dispositivi, procedure di smaltimento sicuro |
| Tecniche | Controllo degli accessi, controlli di audit, integrità, autenticazione, sicurezza della trasmissione | RBAC, ID utente univoci, log di audit immutabili, controlli di integrità, MFA, crittografia in transito e a riposo |
Un aggiornamento proposto della Security Rule pubblicato a dicembre 2024 rafforzerebbe significativamente questi requisiti: renderebbe obbligatorie crittografia e autenticazione a più fattori anziché “addressable”, richiederebbe segmentazione di rete, inventari degli asset, penetration test annuali e capacità di ripristino in 72 ore. Anche prima che la regola sia finalizzata, il panorama delle violazioni sanitarie e l’attiva enforcement dell’OCR rendono questi controlli la baseline pratica di ogni nuova piattaforma. Si intrecciano inoltre con le tendenze dello sviluppo di software medico che stanno rimodellando la tecnologia sanitaria.
Best Practice di Conformità HIPAA per il Software Sanitario
Conduci una Valutazione del Rischio Approfondita
Ogni progetto software conforme inizia con una valutazione del rischio documentata. Identifica le minacce che il software può affrontare — violazioni dei dati, attacchi informatici, accessi non autorizzati. Poi valuta le vulnerabilità nel codice, nell’archiviazione dei dati e nei controlli di accesso. Dai priorità ai rischi in base alla gravità, così i problemi critici ricevono per primi le risorse. L’analisi del rischio è un requisito amministrativo di HIPAA, ed è la ripetizione man mano che il sistema evolve a renderla significativa.
Implementa le Garanzie Tecniche Fondamentali
Le garanzie tecniche della Security Rule si traducono direttamente in funzionalità software:
- Crittografia dei dati — crittografa tutti i dati dei pazienti a riposo e in transito con algoritmi robusti, gestendo le chiavi di crittografia in modo sicuro per impedire accessi non autorizzati.
- Controllo degli accessi — implementa un rigoroso controllo degli accessi basato sui ruoli (RBAC) in modo che gli utenti raggiungano solo le informazioni dei pazienti richieste dal loro ruolo, supportato da ID utente univoci e procedure di accesso di emergenza.
- Audit trail — mantieni registri dettagliati e a prova di manomissione di tutti gli accessi e le modifiche alle cartelle cliniche, e riesaminali regolarmente per individuare attività non autorizzate.
- Business Associate Agreements — qualsiasi servizio di terze parti utilizzato dal software — cloud hosting, analytics, messaggistica — deve operare sotto un BAA firmato.
Esegui Audit di Sicurezza e Test Regolari
La conformità non è uno stato del giorno del lancio. Le valutazioni delle vulnerabilità combinano scansioni automatizzate e test manuali per scoprire debolezze che gli scanner non rilevano. Le code review e l’analisi statica individuano i difetti di sicurezza durante lo sviluppo anziché dopo il rilascio. I penetration test periodici simulano attacchi reali per esporre falle sfruttabili. Con l’aggiornamento proposto della Security Rule, penetration test annuali e scansioni delle vulnerabilità semestrali diventano requisiti espliciti.
Segui Pratiche di Sviluppo Sicuro
La sicurezza deve vivere dentro il ciclo di sviluppo, non accanto ad esso. Una formazione completa sulla sicurezza fornisce agli sviluppatori la capacità di riconoscere e mitigare i rischi nel proprio lavoro. Gli standard di codifica sicura — come le linee guida OWASP — assicurano che la sicurezza sia incorporata nelle decisioni di architettura e design fin dall’inizio. Questo conta ancora di più quando si costruiscono piattaforme di telemedicina che proteggono i dati dei pazienti attraverso punti di contatto remoti.
Minimizza e De-Identifica i Dati
Raccogli solo i dati dei pazienti di cui il software ha realmente bisogno, e conservali solo per il tempo necessario: meno dati significa meno esposizione in caso di violazione. Ove possibile, anonimizza o pseudonimizza i dati in modo che nemmeno un dataset compromesso possa essere ricondotto a singoli pazienti. Il nostro case study sulla piattaforma di conoscenza e comunità sanitarie mostra come questo principio dia forma a piattaforme costruite per comunità di pazienti che gestiscono informazioni sanitarie sensibili.
Proteggi API e Interoperabilità
Il software sanitario scambia costantemente dati con EHR, dispositivi e sistemi partner — ogni interfaccia è un potenziale punto di esposizione. Sviluppa API ben documentate che seguano gli standard di scambio dei dati sanitari come HL7 FHIR, con autenticazione, autorizzazione e crittografia forti su ogni connessione. Il design basato sulle risorse di FHIR semplifica l’integrazione mantenendo i flussi di dati controllati e verificabili.
Costruisci la Privacy fin dal Design
Le considerazioni sulla privacy appartengono alle decisioni di architettura, non alle patch post-lancio. Integra i requisiti di privacy nella fase di progettazione e conduci Data Protection Impact Assessments (DPIA) per valutare i rischi prima che le funzionalità vadano in produzione. Per le piattaforme che servono pazienti UE, il GDPR aggiunge obblighi paralleli: pseudonimizzazione, gestione del consenso e diritti degli interessati. Progettarli fin dall’inizio costa molto meno che adattarli in seguito.
Pianifica Disaster Recovery e Continuità
Il requisito del piano di contingenza di HIPAA rende tutto ciò un obbligo di conformità, non solo una buona operatività. Assicurati che i servizi critici restino disponibili durante calamità naturali, attacchi informatici e interruzioni. Testa regolarmente i piani di ripristino e aggiornali man mano che minacce e tecnologie evolvono. Il requisito di ripristino in 72 ore della regola proposta rende il tempo di recovery un obiettivo esplicito anziché un traguardo vago.
Forma gli Utenti in Modo Continuo
La maggior parte delle violazioni riconduce a errori umani, non a guasti tecnici. La formazione continua mantiene utenti, amministratori e personale aggiornati sulla gestione sicura dei dati. La consapevolezza sul phishing merita un’attenzione particolare: il phishing resta il punto di ingresso più comune per gli attaccanti che prendono di mira i sistemi sanitari. Nessun livello di sicurezza dell’infrastruttura compensa una forza lavoro che non sa riconoscerlo.
Mantieni un Piano di Risposta agli Incidenti
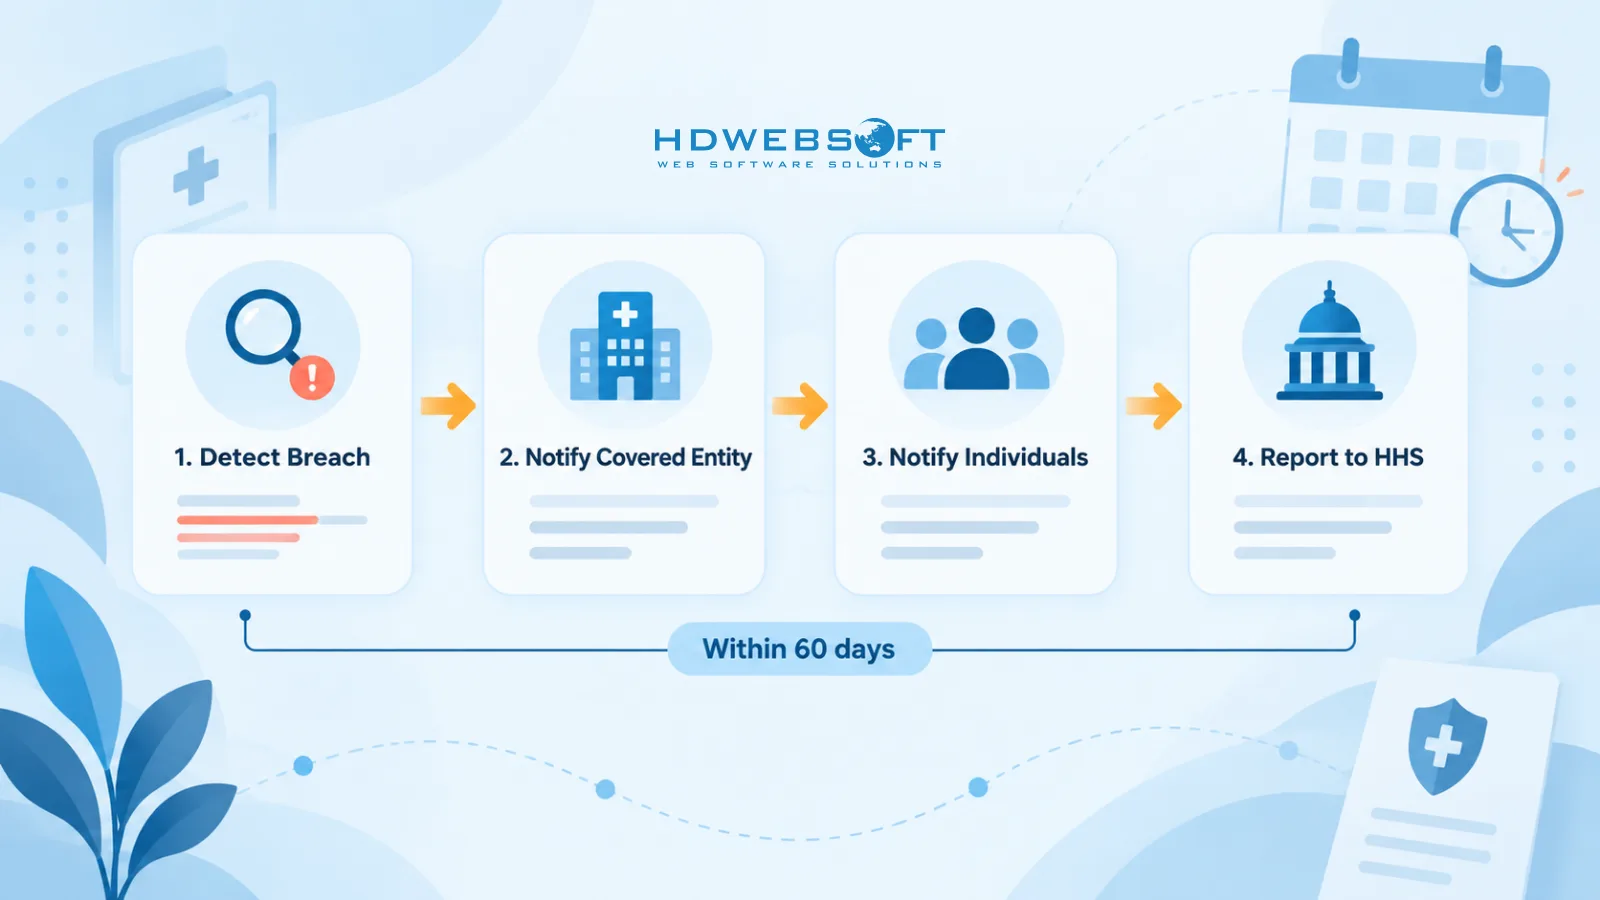
Un piano di risposta agli incidenti documentato definisce passaggi, ruoli e responsabilità per gestire una violazione prima che accada. Secondo la HIPAA Breach Notification Rule, le covered entities devono notificare le persone interessate entro 60 giorni, informare l’HHS e, per le violazioni di grandi dimensioni, avvisare i media. I business associates devono notificare la covered entity. Una notifica tempestiva e accurata dipende dagli audit trail e dal logging costruiti nelle sezioni precedenti.
Errori Comuni di Conformità HIPAA nei Progetti Software
- Trattare “conforme a HIPAA” come un claim di prodotto — non esiste alcuna certificazione; la conformità risiede in come il software viene distribuito, configurato e gestito.
- Trattare la crittografia come opzionale — “addressable” non ha mai significato opzionale, e la regola proposta elimina del tutto l’ambiguità.
- BAA mancanti con i subappaltatori — cloud provider, strumenti di analytics e fornitori di supporto hanno bisogno di accordi firmati prima di toccare le ePHI.
- Log di audit mai revisionati — raccogliere log senza un processo di revisione soddisfa la lettera della regola mancandone lo scopo.
- Conformità aggiunta alla fine — adattare controlli di accesso e crittografia a un prodotto finito costa un multiplo rispetto a progettarli fin dall’inizio. Per le organizzazioni che valutano build versus buy, la nostra analisi su soluzioni sanitarie personalizzate e outsourcing del software spiega come i requisiti di conformità influenzano quella decisione.
Domande Frequenti
Che cos’è un software di conformità HIPAA?
Un software di conformità HIPAA è un software sanitario progettato per soddisfare i requisiti delle HIPAA Privacy e Security Rules — inclusi controlli di accesso, crittografia, audit trail e flussi di notifica delle violazioni. Non esiste una certificazione HIPAA ufficiale; il software supporta la conformità, ma la covered entity o il business associate resta responsabile di come viene distribuito e utilizzato.
HIPAA richiede la crittografia nel software sanitario?
Secondo la Security Rule attuale, la crittografia è una garanzia “addressable” — obbligatoria a meno che l’organizzazione non documenti perché un’alternativa equivalente è ragionevole. L’aggiornamento proposto della Security Rule pubblicato a fine 2024 renderebbe la crittografia obbligatoria, quindi integrarla fin dall’inizio è in ogni caso la strada sicura.
Quali sono le garanzie tecniche richieste da HIPAA?
La HIPAA Security Rule definisce cinque garanzie tecniche: controllo degli accessi (ID utente univoci, accesso di emergenza), controlli di audit (registrazione delle attività), controlli di integrità (protezione delle ePHI da alterazioni improprie), autenticazione di persone o entità e sicurezza della trasmissione (protezione delle ePHI in transito, inclusa la crittografia).
Chi deve conformarsi a HIPAA?
HIPAA si applica alle covered entities — fornitori di servizi sanitari, piani sanitari e clearinghouse — e ai business associates, i fornitori e produttori di software che creano, ricevono, mantengono o trasmettono informazioni sanitarie protette per loro conto. I business associates devono firmare un Business Associate Agreement (BAA) e sono direttamente responsabili delle violazioni.
Cosa succede quando un software conforme a HIPAA subisce una violazione?
La HIPAA Breach Notification Rule richiede alle covered entities di notificare le persone interessate entro 60 giorni e di informare l’HHS. Per le violazioni che riguardano 500 o più persone, devono essere informati anche i media. I business associates devono notificare la covered entity. Ecco perché la pianificazione della risposta agli incidenti e audit trail completi sono obbligatori, non opzionali.
La conformità HIPAA è uno sforzo una tantum?
No. La conformità HIPAA è continua: le valutazioni del rischio devono essere ripetute quando i sistemi cambiano, i log di audit richiedono una revisione costante, il personale necessita di formazione regolare e i fornitori devono rimanere coperti da BAA in vigore. L’aggiornamento proposto della Security Rule aggiunge requisiti espliciti come penetration test annuali e scansioni delle vulnerabilità semestrali.
Conclusione
La conformità HIPAA nel software sanitario è una disciplina ingegneristica, non un’etichetta. Le organizzazioni che la gestiscono bene trattano le garanzie della Security Rule come input di progettazione — crittografia, controllo degli accessi, auditabilità e prontezza agli incidenti integrate dalla prima decisione architetturale. Mantengono la conformità come pratica operativa continua anziché come traguardo di lancio.
HDWEBSOFT è un’azienda certificata ISO 9001 e ISO/IEC 27001 con esperienza nella costruzione di applicazioni sanitarie sicure e pronte alla conformità. Se stai pianificando un progetto di software sanitario, scopri i nostri servizi di sviluppo di software sanitario o contattaci per discutere di come possiamo aiutarti.
