วงการสุขภาพขับเคลื่อนด้วยข้อมูล และข้อมูลเหล่านั้นอยู่ในกลุ่มข้อมูลที่ละเอียดอ่อนที่สุดที่อุตสาหกรรมใดจัดการ ข้อมูลสุขภาพที่ได้รับการคุ้มครองในรูปแบบอิเล็กทรอนิกส์ (ePHI) ไหลผ่านระบบ EHR พอร์ทัลผู้ป่วย แพลตฟอร์ม telehealth และอุปกรณ์ที่เชื่อมต่อ ระบบเหล่านี้ทุกระบบต้องปฏิบัติตาม Health Insurance Portability and Accountability Act (HIPAA) สำหรับทีมที่สร้างหรือซื้อซอฟต์แวร์สุขภาพ HIPAA ไม่ใช่ช่องทำเครื่องหมายตอนท้ายโปรเจกต์ แต่เป็นชุดข้อจำกัดด้านการออกแบบที่กำหนดสถาปัตยกรรมตั้งแต่วันแรก
ซอฟต์แวร์ที่สอดคล้อง HIPAA หมายถึงซอฟต์แวร์สุขภาพที่ได้รับการออกแบบทางวิศวกรรมให้ตรงตาม HIPAA Privacy และ Security Rules ความสามารถอย่างการควบคุมการเข้าถึง การเข้ารหัส การบันทึกการตรวจสอบ และเวิร์กโฟลว์การแจ้งเตือนการละเมิดถูกสร้างขึ้นตั้งแต่เริ่มต้น ไม่มีป้าย “HIPAA certified” อย่างเป็นทางการสำหรับซอฟต์แวร์ กฎระเบียบผูกมัด covered entities และ business associates — ซอฟต์แวร์ไม่ว่าจะสนับสนุนภาระผูกพันด้านการปฏิบัติตามของพวกเขา หรือบ่อนทำลายมัน ความแตกต่างอยู่ที่มาตรการป้องกันและแนวปฏิบัติในการพัฒนาที่เฉพาะเจาะจง
คู่มือนี้อธิบายว่า HIPAA ต้องการอะไรจากซอฟต์แวร์จริงๆ สถานะปัจจุบันของ Security Rule และแนวปฏิบัติที่รักษาความปลอดภัยข้อมูลผู้ป่วยตลอดวงจรการพัฒนา สำหรับภาพรวมที่กว้างขึ้นเกี่ยวกับการสร้างระบบสุขภาพที่สอดคล้อง ดูคู่มือการพัฒนาซอฟต์แวร์สุขภาพแบบกำหนดเองของเรา
HIPAA กำหนดอะไรบ้างสำหรับซอฟต์แวร์สุขภาพ
HIPAA ใช้กับ covered entities — ผู้ให้บริการ แผนสุขภาพ และ clearinghouses รวมถึงใช้กับ business associates ที่สร้าง รับ เก็บรักษา หรือส่ง ePHI ในนามของพวกเขา ผู้ขายซอฟต์แวร์เกือบทั้งหมดอยู่ในหมวดที่สอง ซึ่งทำให้พวกเขารับผิดชอบโดยตรงต่อการละเมิดและถูกผูกมัดด้วย Business Associate Agreements (BAA)
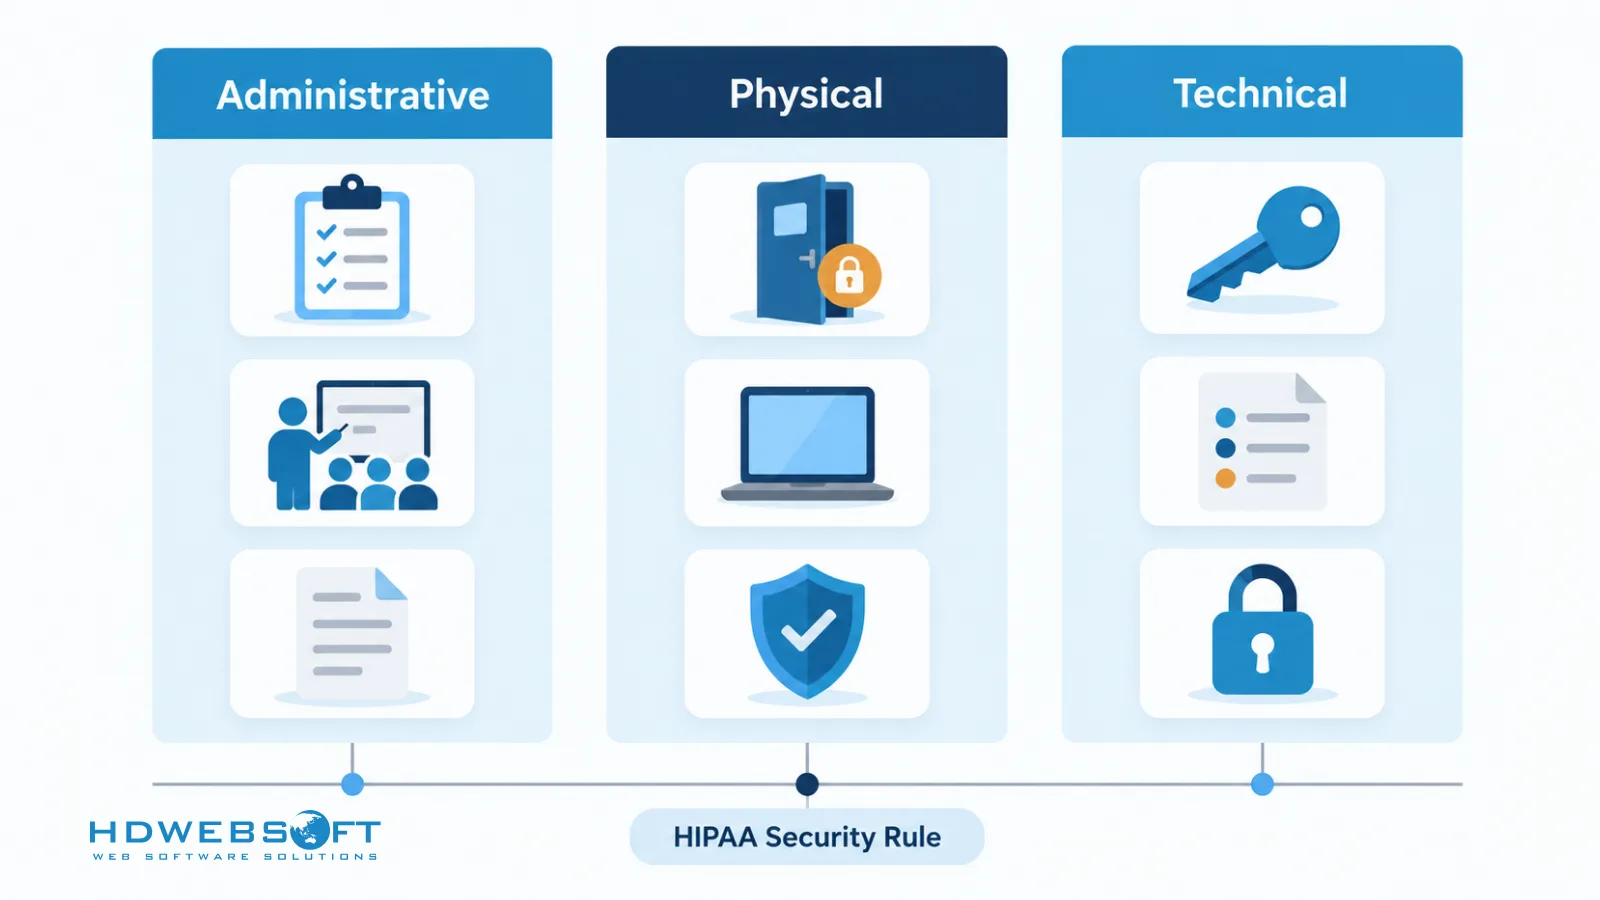
HIPAA Security Rule จัดระเบียบข้อกำหนดเป็นสามหมวดมาตรการป้องกัน:
| หมวดมาตรการป้องกัน | ครอบคลุมอะไร | ผลกระทบต่อซอฟต์แวร์ |
|---|---|---|
| ด้านการบริหาร | การวิเคราะห์ความเสี่ยง การฝึกอบรมพนักงาน การตอบสนองต่อเหตุการณ์ BAA | เครื่องมือประเมินความเสี่ยง เวิร์กโฟลว์การฝึกอบรม การบันทึกเหตุการณ์ การจัดการผู้ขาย |
| ด้านกายภาพ | การควบคุมการเข้าถึงสถานที่และอุปกรณ์ | การควบคุมเวิร์กสเตชัน การเข้ารหัสอุปกรณ์ กระบวนการทำลายที่ปลอดภัย |
| ด้านเทคนิค | การควบคุมการเข้าถึง การควบคุมการตรวจสอบ ความสมบูรณ์ การรับรองตัวตน ความปลอดภัยในการส่งข้อมูล | RBAC ID ผู้ใช้เฉพาะตัว audit log ที่แก้ไขไม่ได้ การตรวจสอบความสมบูรณ์ MFA การเข้ารหัสระหว่างส่งและจัดเก็บ |
การแก้ไข Security Rule ที่เสนอซึ่งเผยแพร่ในเดือนธันวาคม 2024 จะกระชับข้อกำหนดเหล่านี้อย่างมีนัยสำคัญ — ทำให้การเข้ารหัสและการรับรองตัวตนหลายปัจจัยเป็นข้อบังคับแทนที่จะเป็น “addressable” กำหนดให้มีการแบ่งส่วนเครือข่าย บัญชีทรัพย์สิน penetration test ประจำปี และความสามารถในการกู้คืนภายใน 72 ชั่วโมง แม้ก่อนที่กฎจะมีผลบังคับ ภูมิทัศน์การละเมิดข้อมูลของวงการสุขภาพและการบังคับใช้อย่างแข็งขันของ OCR ทำให้การควบคุมเหล่านี้เป็นเส้นฐานในทางปฏิบัติของทุกแพลตฟอร์มใหม่ ยังตัดกับเทรนด์การพัฒนาซอฟต์แวร์ทางการแพทย์ที่กำลังเปลี่ยนโฉมเทคโนโลยีสุขภาพอีกด้วย
แนวปฏิบัติด้านการปฏิบัติตาม HIPAA สำหรับซอฟต์แวร์สุขภาพ
ดำเนินการประเมินความเสี่ยงอย่างละเอียด
ทุกโปรเจกต์ซอฟต์แวร์ที่สอดคล้องเริ่มต้นด้วยการประเมินความเสี่ยงที่บันทึกเป็นเอกสาร ระบุภัยคุกคามที่ซอฟต์แวร์อาจเผชิญ — การละเมิดข้อมูล การโจมตีทางไซเบอร์ การเข้าถึงโดยไม่ได้รับอนุญาต จากนั้นประเมินช่องโหว่ในโค้ด การจัดเก็บข้อมูล และการควบคุมการเข้าถึง จัดลำดับความเสี่ยงตามความรุนแรงเพื่อให้ปัญหาสำคัญได้รับทรัพยากรก่อน การวิเคราะห์ความเสี่ยงเป็นข้อกำหนดด้านการบริหารของ HIPAA และการทำซ้ำเมื่อระบบพัฒนาคือสิ่งที่ทำให้มันมีความหมาย
ใช้งานมาตรการป้องกันทางเทคนิคหลัก
มาตรการป้องกันทางเทคนิคของ Security Rule แปลงเป็นความสามารถของซอฟต์แวร์โดยตรง:
- การเข้ารหัสข้อมูล — เข้ารหัสข้อมูลผู้ป่วยทั้งหมดทั้งขณะจัดเก็บและส่งด้วยอัลกอริทึมที่แข็งแกร่ง พร้อมจัดการคีย์เข้ารหัสอย่างปลอดภัยเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
- การควบคุมการเข้าถึง — ใช้งาน role-based access control (RBAC) อย่างเข้มงวดเพื่อให้ผู้ใช้เข้าถึงเฉพาะข้อมูลผู้ป่วยที่บทบาทของตนต้องการ รองรับด้วย ID ผู้ใช้เฉพาะตัวและขั้นตอนการเข้าถึงฉุกเฉิน
- Audit trail — รักษาบันทึกที่ละเอียดและป้องกันการแก้ไขของการเข้าถึงและการเปลี่ยนแปลงเวชระเบียนทั้งหมด และตรวจสอบเป็นประจำเพื่อตรวจจับกิจกรรมที่ไม่ได้รับอนุญาต
- Business Associate Agreements — บริการภายนอกใดๆ ที่ซอฟต์แวร์สัมผัส — cloud hosting, analytics, messaging — ต้องดำเนินการภายใต้ BAA ที่ลงนามแล้ว
ดำเนินการตรวจสอบและทดสอบความปลอดภัยเป็นประจำ
การปฏิบัติตามไม่ใช่สถานะของวันเปิดตัว การประเมินช่องโหว่ผสมผสานการสแกนอัตโนมัติกับการทดสอบด้วยตนเองเพื่อเปิดเผยจุดอ่อนที่เครื่องสแกนพลาด Code review และ static analysis จับข้อบกพร่องด้านความปลอดภัยระหว่างการพัฒนาแทนที่จะเป็นหลังรีลีส Penetration test เป็นระยะจำลองการโจมตีจริงเพื่อเปิดโปงช่องว่างที่ถูกแสวงประโยชน์ได้ ภายใต้การแก้ไข Security Rule ที่เสนอ penetration test ประจำปีและการสแกนช่องโหว่ทุกครึ่งปีจะกลายเป็นข้อกำหนดชัดเจน
ปฏิบัติตามแนวทางการพัฒนาที่ปลอดภัย
ความปลอดภัยต้องอยู่ภายในวงจรการพัฒนา ไม่ใช่อยู่ข้างๆ การฝึกอบรมความปลอดภัยที่ครอบคลุมช่วยให้นักพัฒนาพร้อมรับรู้และลดความเสี่ยในงานของตนเอง มาตรฐานการเขียนโค้ดที่ปลอดภัย — เช่นแนวทาง OWASP — รับประกันว่าความปลอดภัยถูกฝังอยู่ในการตัดสินใจด้านสถาปัตยกรรมและการออกแบบตั้งแต่เริ่มต้น สิ่งนี้ยิ่งสำคัญเมื่อสร้างแพลตฟอร์ม telehealth ที่ปกป้องข้อมูลผู้ป่วยข้ามจุดสัมผัสระยะไกล
ลดและทำข้อมูลให้ไม่ระบุตัวตน
รวบรวมเฉพาะข้อมูลผู้ป่วยที่ซอฟต์แวร์ต้องการจริงๆ และเก็บรักษาเฉพาะตราบเท่าที่จำเป็น — ข้อมูลน้อยลงหมายถึงการเปิดเผยน้อยลงหากเกิดการละเมิด เมื่อเป็นไปได้ ให้ทำข้อมูลให้ไม่ระบุตัวตนหรือใช้นามแฝง เพื่อให้แม้ชุดข้อมูลที่ถูกบุกรุกก็ไม่สามารถสืบย้อนกลับไปยังผู้ป่วยแต่ละคนได้ กรณีศึกษาแพลตฟอร์มความรู้และชุมชนสุขภาพของเราแสดงให้เห็นว่าหลักการนี้กำหนดรูปแบบแพลตฟอร์มที่สร้างขึ้นสำหรับชุมชนผู้ป่วยที่จัดการข้อมูลสุขภาพอันละเอียดอ่อนอย่างไร
รักษาความปลอดภัย API และ Interoperability
ซอฟต์แวร์สุขภาพแลกเปลี่ยนข้อมูลกับ EHR อุปกรณ์ และระบบพันธมิตรอย่างต่อเนื่อง — ทุกอินเทอร์เฟซคือจุดที่อาจถูกเปิดเผย พัฒนา API ที่มีเอกสารครบถ้วนซึ่งเป็นไปตามมาตรฐานการแลกเปลี่ยนข้อมูลสุขภาพอย่าง HL7 FHIR พร้อมการรับรองตัวตน การอนุญาต และการเข้ารหัสที่แข็งแกร่งในทุกการเชื่อมต่อ การออกแบบแบบ resource-based ของ FHIR ทำให้การผสานรวมง่ายขึ้นพร้อมกับรักษาการไหลของข้อมูลให้ควบคุมได้และตรวจสอบได้
สร้าง Privacy by Design
การพิจารณาความเป็นส่วนตัวอยู่ในการตัดสินใจด้านสถาปัตยกรรม ไม่ใช่แพตช์หลังเปิดตัว ฝังข้อกำหนดความเป็นส่วนตัวในขั้นตอนการออกแบบ และดำเนินการ Data Protection Impact Assessments (DPIA) เพื่อประเมินความเสี่ยงด้านความเป็นส่วนตัวก่อนที่ฟีเจอร์จะถูกส่งมอบ สำหรับแพลตฟอร์มที่ให้บริการผู้ป่วย EU GDPR เพิ่มภาระผูกพันคู่ขนาน — การใช้นามแฝง การจัดการความยินยอม และสิทธิของเจ้าของข้อมูล — ซึ่งออกแบบไว้ตั้งแต่แรกถูกกว่าการปรับปรุงทีหลังมาก
วางแผน Disaster Recovery และความต่อเนื่อง
ข้อกำหนดแผนฉุกเฉินของ HIPAA ทำให้สิ่งนี้เป็นภาระผูกพันด้านการปฏิบัติตาม ไม่ใช่เพียงการดำเนินงานที่ดี รับประกันว่าบริการสำคัญยังคงใช้งานได้ในระหว่างภัยธรรมชาติ การโจมตีทางไซเบอร์ และการหยุดทำงาน ทดสอบแผนกู้คืนเป็นประจำและอัปเดตเมื่อภัยคุกคามและเทคโนโลยีพัฒนา ข้อกำหนดการกู้คืน 72 ชั่วโมงของกฎที่เสนอทำให้เวลาในการกู้คืนเป็นเป้าหมายที่ชัดเจนแทนที่จะเป็นเป้าหมายที่คลุมเครือ
ฝึกอบรมผู้ใช้อย่างต่อเนื่อง
การละเมิดส่วนใหญ่สืบย้อนไปถึงข้อผิดพลาดของมนุษย์ ไม่ใช่ความล้มเหลวทางเทคนิค การฝึกอบรมอย่างต่อเนื่องทำให้ผู้ใช้ ผู้ดูแลระบบ และพนักงานทันสมัยเกี่ยวกับการจัดการข้อมูลอย่างปลอดภัย การตระหนักรู้เรื่อง phishing สมควรได้รับความสนใจเป็นพิเศษ — phishing ยังคงเป็นจุดเข้าที่พบบ่อยที่สุดสำหรับผู้โจมตีที่มุ่งเป้าระบบสุขภาพ ไม่มีระดับความปลอดภัยโครงสร้างพื้นฐานใดชดเชยกำลังคนที่มองไม่เห็นมันได้
รักษาแผนตอบสนองต่อเหตุการณ์
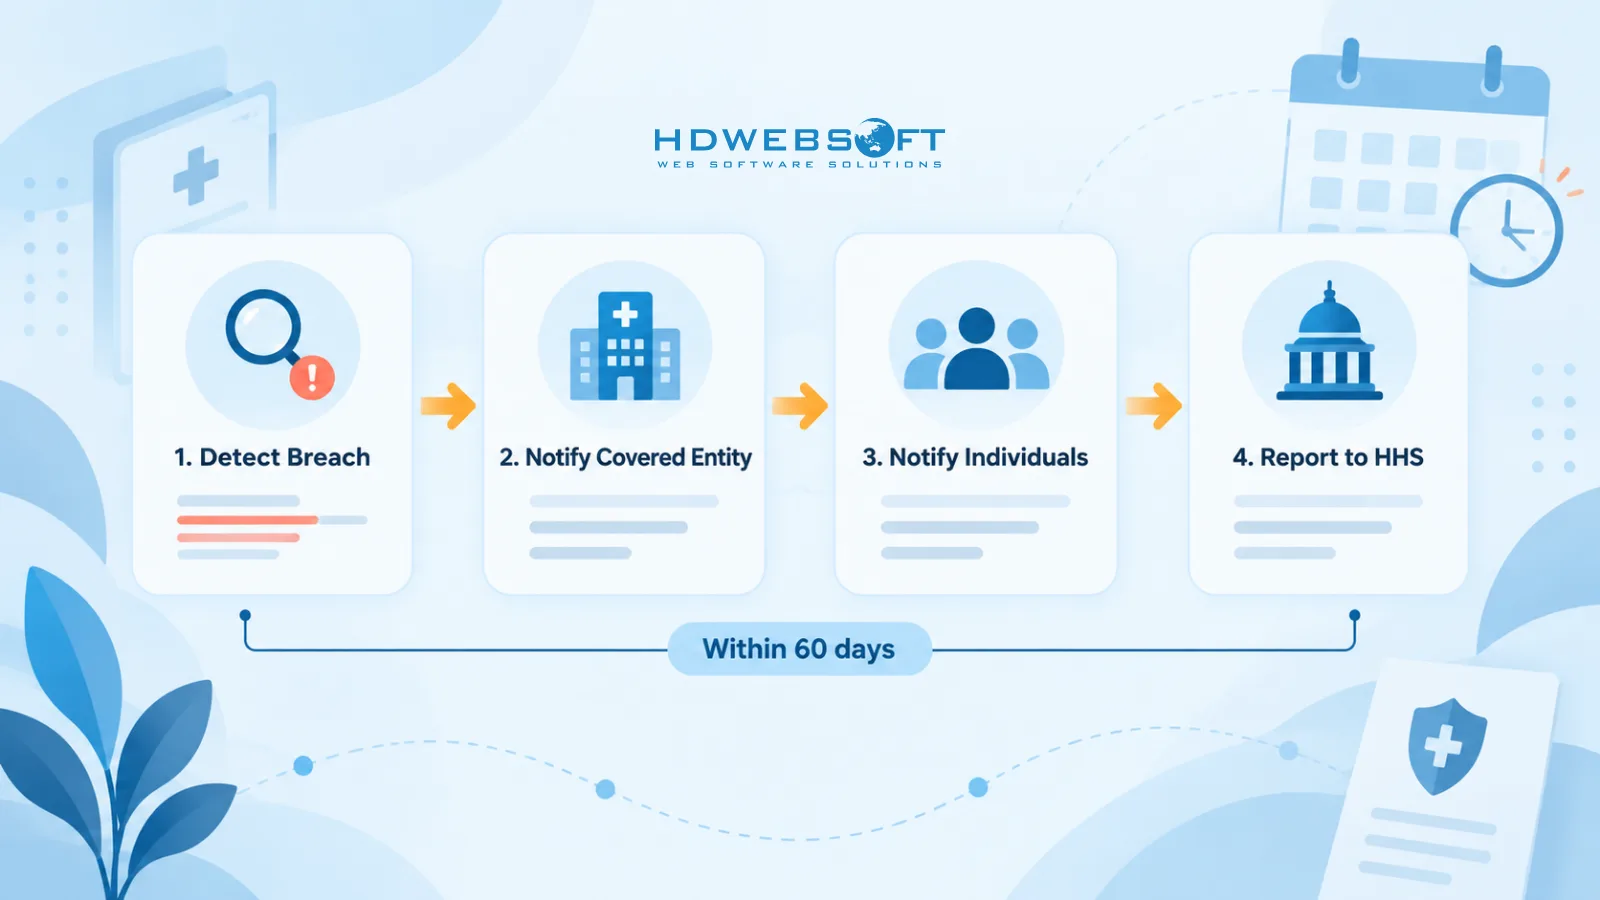
แผนตอบสนองต่อเหตุการณ์ที่บันทึกเป็นเอกสารกำหนดขั้นตอน บทบาท และความรับผิดชอบในการจัดการการละเมิดก่อนที่จะเกิดขึ้น ภายใต้ HIPAA Breach Notification Rule covered entities ต้องแจ้งบุคคลที่ได้รับผลกระทบภายใน 60 วัน รายงานต่อ HHS และสำหรับการละเมิดขนาดใหญ่ต้องแจ้งสื่อมวลชน Business associates ต้องแจ้ง covered entity การรายงานที่ทันเวลาและถูกต้องขึ้นอยู่กับ audit trail และการบันทึกที่สร้างไว้ในรายการก่อนหน้า
ข้อผิดพลาดด้านการปฏิบัติตาม HIPAA ที่พบบ่อยในโปรเจกต์ซอฟต์แวร์
- ถือว่า “สอดคล้อง HIPAA” เป็นการอ้างสินค้า — ไม่มีการรับรองใดๆ; การปฏิบัติตามอยู่ที่วิธีการติดตั้ง กำหนดค่า และดำเนินการซอฟต์แวร์
- ถือว่าการเข้ารหัสเป็นทางเลือก — “addressable” ไม่เคยหมายถึงทางเลือก และกฎที่เสนอกำจัดความคลุมเครือนี้ออกทั้งหมด
- ขาด BAA กับผู้รับเหมาช่วง — cloud provider เครื่องมือ analytics และผู้ให้บริการสนับสนุนต้องมีข้อตกลงที่ลงนามแล้วก่อนสัมผัส ePHI
- Audit log ที่ไม่เคยถูกตรวจสอบ — การเก็บ log โดยไม่มีกระบวนการตรวจสอบตรงตามตัวอักษรของกฎแต่พลาดวัตถุประสงค์
- การปฏิบัติตามที่เพิ่มเข้ามาตอนท้าย — การปรับการควบคุมการเข้าถึงและการเข้ารหัสเข้ากับผลิตภัณฑ์ที่เสร็จแล้วมีต้นทุนสูงกว่าการออกแบบตั้งแต่แรกหลายเท่า สำหรับองค์กรที่ชั่งน้ำหนักระหว่างสร้างหรือซื้อ การวิเคราะห์ของเราเกี่ยวกับโซลูชันสุขภาพแบบกำหนดเองและการ outsource ซอฟต์แวร์ครอบคลุมว่าข้อกำหนดการปฏิบัติตามมีผลต่อการตัดสินใจนั้นอย่างไร
คำถามที่พบบ่อย
ซอฟต์แวร์ที่สอดคล้อง HIPAA คืออะไร?
ซอฟต์แวร์ที่สอดคล้อง HIPAA คือซอฟต์แวร์สุขภาพที่ออกแบบมาให้ตรงตามข้อกำหนดของ HIPAA Privacy และ Security Rules รวมถึงการควบคุมการเข้าถึง การเข้ารหัส audit trail และเวิร์กโฟลว์การแจ้งเตือนการละเมิดข้อมูล ไม่มีการรับรอง HIPAA อย่างเป็นทางการ ซอฟต์แวร์สนับสนุนการปฏิบัติตาม แต่ covered entity หรือ business associate ยังคงรับผิดชอบต่อวิธีการติดตั้งและใช้งาน
HIPAA กำหนดให้มีการเข้ารหัสในซอฟต์แวร์สุขภาพหรือไม่?
ภายใต้ Security Rule ปัจจุบัน การเข้ารหัสเป็นมาตรการแบบ “addressable” — จำเป็นเว้นแต่องค์กรจะบันทึกเหตุผลว่าทางเลือกที่เท่าเทียมนั้นเหมาะสม การแก้ไข Security Rule ที่เสนอเมื่อปลายปี 2024 จะทำให้การเข้ารหัสเป็นข้อบังคับ ดังนั้นการสร้างการเข้ารหัสตั้งแต่เริ่มต้นจึงเป็นเส้นทางที่ปลอดภัยไม่ว่าอย่างไร
HIPAA กำหนดมาตรการป้องกันทางเทคนิคอะไรบ้าง?
HIPAA Security Rule กำหนดมาตรการป้องกันทางเทคนิค 5 ประการ: การควบคุมการเข้าถึง (ID ผู้ใช้เฉพาะตัว การเข้าถึงฉุกเฉิน), การควบคุมการตรวจสอบ (บันทึกกิจกรรม), การควบคุมความสมบูรณ์ (ป้องกัน ePHI จากการแก้ไขที่ไม่เหมาะสม), การรับรองตัวตนบุคคลหรือหน่วยงาน และความปลอดภัยในการส่งข้อมูล (ป้องกัน ePHI ระหว่างส่ง รวมถึงการเข้ารหัส)
ใครต้องปฏิบัติตาม HIPAA?
HIPAA ใช้กับ covered entities — ผู้ให้บริการสุขภาพ แผนสุขภาพ และ clearinghouses — และกับ business associates ซึ่งเป็นผู้ขายและผู้ให้บริการซอฟต์แวร์ที่สร้าง รับ เก็บรักษา หรือส่งข้อมูลสุขภาพที่ได้รับการคุ้มครองในนามของพวกเขา Business associates ต้องลงนาม Business Associate Agreement (BAA) และรับผิดชอบโดยตรงต่อการละเมิด
จะเกิดอะไรขึ้นเมื่อซอฟต์แวร์ที่สอดคล้อง HIPAA ถูกละเมิดข้อมูล?
HIPAA Breach Notification Rule กำหนดให้ covered entities แจ้งบุคคลที่ได้รับผลกระทบภายใน 60 วัน และรายงานต่อ HHS สำหรับการละเมิดที่กระทบ 500 คนขึ้นไป ต้องแจ้งสื่อมวลชนด้วย Business associates ต้องแจ้ง covered entity นี่คือเหตุผลที่การวางแผนตอบสนองต่อเหตุการณ์และ audit trail ที่สมบูรณ์เป็นสิ่งบังคับ ไม่ใช่ฟีเจอร์เสริม
การปฏิบัติตาม HIPAA เป็นงานครั้งเดียวหรือไม่?
ไม่ใช่ การปฏิบัติตาม HIPAA เป็นเรื่องต่อเนื่อง: การประเมินความเสี่ยงต้องทำซ้ำเมื่อระบบเปลี่ยนแปลง audit log ต้องได้รับการตรวจสอบอย่างต่อเนื่อง พนักงานต้องได้รับการฝึกอบรมเป็นประจำ และผู้ขายต้องอยู่ภายใต้ BAA ที่มีผลบังคับ การแก้ไข Security Rule ที่เสนอยังเพิ่มข้อกำหนดชัดเจน เช่น penetration test ประจำปีและการสแกนช่องโหว่ทุกครึ่งปี
สรุป
การปฏิบัติตาม HIPAA ในซอฟต์แวร์สุขภาพเป็นวินัยทางวิศวกรรม ไม่ใช่ป้ายกำกับ องค์กรที่ทำถูกต้องถือว่ามาตรการป้องกันของ Security Rule เป็น input การออกแบบ — การเข้ารหัส การควบคุมการเข้าถึง ความสามารถในการตรวจสอบ และความพร้อมต่อเหตุการณ์ที่ฝังอยู่ตั้งแต่การตัดสินใจด้านสถาปัตยกรรมครั้งแรก พวกเขารักษาการปฏิบัติตามเป็นแนวปฏิบัติในการดำเนินงานอย่างต่อเนื่องแทนที่จะเป็นเหตุการณ์สำคัญตอนเปิดตัว
HDWEBSOFT เป็นบริษัทที่ได้รับการรับรอง ISO 9001 และ ISO/IEC 27001 ที่มีประสบการณ์ในการสร้างแอปพลิเคชันสุขภาพที่ปลอดภัยและพร้อมด้านการปฏิบัติตาม หากคุณกำลังวางแผนโปรเจกต์ซอฟต์แวร์สุขภาพ สำรวจบริการพัฒนาซอฟต์แวร์สุขภาพของเรา หรือติดต่อเราเพื่อพูดคุยว่าเราสามารถช่วยเหลือได้อย่างไร