La externalización del desarrollo de software sanitario a Vietnam funciona cuando tres fundamentos se diseñan antes de la primera línea de código: el modelo de entrega que se ajusta a la etapa de vida de su producto, la postura de cumplimiento que define cómo se pueden manejar los datos de pacientes, y la cadencia de colaboración que mantiene a un equipo a doce zonas horarias dentro de su ciclo de releases.
La mayoría de los artículos sobre este tema se detienen en la decisión — tarifas más baratas, gran pool de talento, cobertura horaria. Esta guía retoma después de esa decisión. Es un playbook de entrega para CTOs, VPs de Ingeniería y responsables de compras que necesitan seleccionar un socio vietnamita, estructurar la colaboración, ejecutar un ciclo de desarrollo compatible con HIPAA, integrarse con ecosistemas EHR/EMR y gobernar el coste — sin aprender los modos de fallo de un incidente en producción.
Puntos clave
- El éxito de la externalización lo determina el diseño de la entrega, no la decisión de externalizar. El mismo pool de proveedores produce tanto pilotos fracasados como alianzas de una década.
- Los equipos dedicados y los ODC se solapan: el primero describe quién hace el trabajo, el segundo describe dónde y bajo cuyos controles. No son opciones mutuamente excluyentes.
- La conciencia HIPAA debe integrarse en la entrega desde el Sprint 0 — alcance del BAA, límites de acceso a PHI, trazas de auditoría. El desarrollo offshore no proporciona cumplimiento automáticamente.
- La evaluación de proveedores funciona mejor como un checklist de cinco pilares con evidencia que puede solicitar — políticas, artefactos y referencias — no como una comparación de presentaciones.
- Compare precios por coste total de entrega: onboarding, QA, herramientas de seguridad, integraciones y mantenimiento — no por tarifas horarias de cabecera.
Por qué Vietnam para la externalización de software sanitario en 2027
El papel de Vietnam en la externalización de software ha madurado más allá de la narrativa del arbitraje laboral. El ecosistema que importa a los compradores sanitarios es la capa de ingeniería: universidades que producen un volumen constante de graduados en informática, una década de entregas para clientes de EE. UU., Europa, Japón y Australia, y un sector de servicios que ya ha absorbido las expectativas occidentales sobre documentación, reporting y protección de IP.
Para el trabajo sanitario en concreto, tres capacidades pesan más. Primero, experiencia de entrega con fuerte carga de integración — los equipos vietnamitas construyen habitualmente sobre REST, feeds HL7 v2 y APIs FHIR para clientes healthtech de EE. UU. y Europa, más cerca de la realidad de los sistemas hospitalarios que el desarrollo de apps desde cero. Segundo, disciplina de QA — el talento QA offshore es una fortaleza estructural del mercado, y el software regulado vive o muere por la cobertura de pruebas. Tercero, madurez de comunicación — la base de proveedores lleva años ejecutando standups, sprint reviews y puentes de incidentes en inglés con compradores occidentales.
Nada de esto significa que todos los proveedores sean iguales. Los factores prácticos de evaluación se cubren en la sección del checklist más abajo. Y si aún está en una fase anterior — sopesando si la externalización encaja en su situación — el artículo sobre las ventajas y desventajas de la externalización de software sanitario es el punto de partida correcto; esta guía asume que esa pregunta está resuelta y se centra en la ejecución.
Elegir un modelo de entrega: equipo dedicado, ODC o alcance fijo
La estructura de colaboración que firme determina todo lo que viene después: quién controla las prioridades, quién posee la superficie de cumplimiento, cómo se comportan los costes y cuán dolorosa será una transición futura. Tres modelos dominan la externalización sanitaria a Vietnam:
| Modelo | Control | Responsabilidades | Consideraciones de cumplimiento | Estructura de costes | Proyectos ideales |
|---|---|---|---|---|---|
| Alcance fijo | El proveedor gestiona la entrega contra una especificación | El proveedor posee el plan de entrega; usted posee la aceptación | El más fácil de acotar — sin PHI de producción si los datos están simulados; el contrato define las obligaciones | Predecible; cambios tarifados | Entregables acotados: un MVP de portal de pacientes, un adaptador de integración, una herramienta de migración |
| Equipo dedicado | Usted dirige prioridades; el proveedor suministra y retiene el equipo | Compartidas: usted posee el backlog, el proveedor posee la capacidad del equipo | Usted controla los límites de PHI; el proveedor debe hacer cumplir sus políticas de acceso en su entorno | Mensual por plaza; escala con el tamaño del equipo | Productos de larga duración con roadmaps cambiantes — el patrón habitual en plataformas healthtech |
| ODC | El proveedor opera bajo su gobernanza | El proveedor posee instalaciones, seguridad y retención; usted posee la dirección del producto | La opción de aislamiento más fuerte — infraestructura segregada, personal nominal, controles gestionados por el proveedor | Equipo + prima de infraestructura | Alcances regulados que necesitan entornos dedicados y controles documentados |
Dos aclaraciones importan más que la tabla. El equipo dedicado y el ODC se solapan, no compiten: un equipo dedicado describe quién hace el trabajo; un ODC describe dónde ocurre y bajo cuyos controles operativos. Muchas colaboraciones son efectivamente “un equipo dedicado dentro de un ODC” — distinga preguntando quién gestiona la seguridad física y de red, quién controla el acceso a dispositivos y dónde viven las credenciales, en lugar de tratar las etiquetas como opciones opuestas. El alcance fijo solo funciona suavemente en sanidad cuando el alcance está genuinamente acotado; el trabajo con fuerte carga de cumplimiento y flujos de datos poco claros se resiste al precio fijo y castiga a ambas partes con solicitudes de cambio.
Para productos sanitarios de horizonte largo — la forma habitual una vez que una plataforma sobrevive a su piloto — un equipo de desarrollo dedicado le da control del backlog y continuidad del equipo sin constituir una entidad legal en el extranjero. Una estructura inicial representativa para un producto sanitario de tamaño medio:
- 1 BA orientado a producto — traduce requisitos clínicos y operativos en historias
- 1 tech lead — propiedad de la arquitectura, autoridad de revisión de código, guardián de seguridad
- 4–6 desarrolladores — con peso en backend si el trabajo es integración EHR; equilibrados si es de cara al paciente
- 2 ingenieros QA — uno manual, uno de automatización; el trabajo sanitario necesita ambos
- 0.5 DevOps — gestión de entornos, pipelines de despliegue, manejo de secretos
- Enlace de seguridad (parcial, puede ser del proveedor) — posee las revisiones de acceso y la higiene del registro de auditoría
Escale las plazas de desarrollo, no el andamiaje — la espina de BA, lead y QA debe sobrevivir intacta al crecimiento del equipo.
Construir una entrega compatible con HIPAA desde el Sprint 0
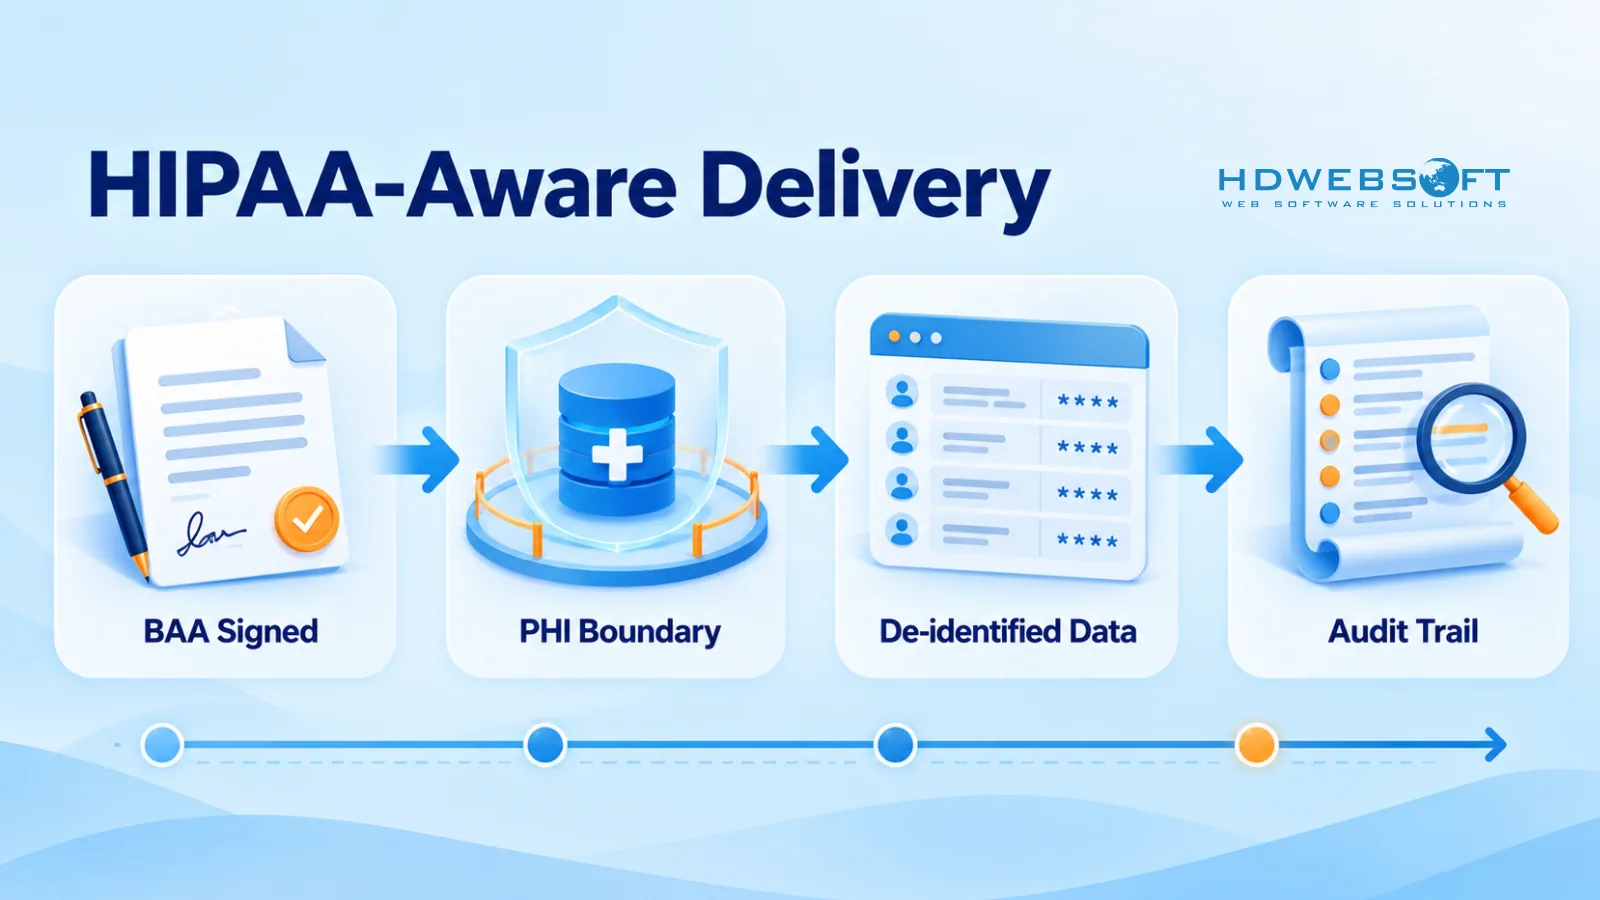
HIPAA se aplica a los acuerdos, no a los códigos postales. El desarrollo offshore no es conforme ni no conforme por sí mismo — lo que importa es si el sistema de entrega está diseñado para que la exposición a PHI esté acotada, registrada y gobernada contractualmente. Esa ingeniería empieza en el Sprint 0, no en la primera auditoría.
BAA, responsabilidades del proveedor y requisitos contractuales
Un Business Associate Agreement se vuelve relevante cuando un proveedor crea, recibe, mantiene o transmite PHI en nombre de una entidad cubierta — y puede aplicar incluso si el equipo offshore solo toca PHI indirectamente, como a través de logs de producción o acceso de soporte. El detonante es el contacto con los datos, no el cargo. Si su proveedor nunca verá PHI — datos totalmente sintéticos, sin acceso a producción, sin vía de soporte a sistemas en vivo — puede que el BAA no sea necesario; si existe cualquier vía de acceso, lo es.
La capa contractual lleva cuatro obligaciones que deben ser explícitas antes de empezar el desarrollo: el alcance del uso y divulgación permitida de PHI, las responsabilidades de salvaguarda (administrativas, técnicas, físicas), los deberes de notificación de brechas e incidentes de seguridad con sus plazos, y el traslado de obligaciones equivalentes a cualquier subcontratista. La guía del HHS sobre acuerdos de business associate publica disposiciones de BAA de muestra que son una base sólida de lo que el asesor legal debería esperar ver — si un proveedor se resiste a estas cláusulas, es una señal sobre el proveedor, no sobre HIPAA.
Una advertencia honesta: firmar un BAA no hace que la entrega sea conforme. Asigna responsabilidad. La sustancia operativa está en las dos subsecciones siguientes.
Manejo de PHI, datos de prueba y controles de acceso
Antes de que cualquier desarrollo toque datos sensibles, la colaboración necesita un mapa de límites de PHI por escrito: qué entornos pueden contener PHI, qué roles pueden acceder a ellos y qué clases de datos están permanentemente fuera del alcance del equipo offshore. La mayoría de las colaboraciones exitosas en Vietnam responden esto de forma conservadora — el PHI de producción nunca sale del entorno del cliente, y el equipo offshore trabaja exclusivamente con datasets desidentificados o sintéticos.
Esa respuesta obliga a trabajo de ingeniería real. La desidentificación no es “eliminar la columna del nombre”; los datos sintéticos realistas necesitan preservar la forma estadística de los datos clínicos — distribuciones de valores, frecuencias de códigos, patrones de ausencia — o el equipo construye sobre ficción y los defectos de integración solo afloran en producción. Los proveedores maduros mantienen un pipeline de datos dedicado a generar y refrescar fixtures de prueba, y lo tratan como un entregable, no como una ocurrencia tardía.
El control de acceso sigue la misma lógica de mínimo privilegio: cuentas nominales por ingeniero, sin credenciales compartidas, acceso a entornos basado en roles, entrada VPN o zero-trust a todo lo no público, y revisiones de acceso trimestrales documentadas por escrito. Para los equipos que construyen los propios componentes sensibles al cumplimiento — gestión de consentimiento, registro de auditoría, funciones conscientes de PHI — nuestra guía más profunda sobre software de cumplimiento HIPAA cubre el lado arquitectónico de lo que estos controles protegen.
Desarrollo seguro, trazas de auditoría y respuesta a incidentes
La conciencia HIPAA dentro del SDLC se ve concreta, no aspiracional:
- Puertas de desarrollo seguro — modelado de amenazas para funciones que tocan PHI, escaneo SAST/de dependencias en CI, gestión de secretos y revisión de seguridad como elemento del Definition-of-Done, no como una fase.
- Trazas de auditoría en todas partes — cada acceso a entorno, cada acción adyacente a producción y cada exportación de datos registrada con actor, marca de tiempo y justificación; logs conservados y revisables, incluso por el equipo de cumplimiento del cliente.
- Manual de respuesta a incidentes — un documento compartido y ensayado que define qué cuenta como incidente, quién notifica a quién y en qué ventana, qué evidencia se preserva y cómo se ejecutan realmente los deberes de divulgación del proveedor bajo el BAA.
La prueba de un proveedor aquí son los artefactos, no el vocabulario. Pida ver un registro de incidentes real (sanitizado), un registro de revisión de acceso redactado y un informe de puerta de seguridad de muestra de un sprint pasado. Los proveedores que ejecutan entregas compatibles con HIPAA producen estos documentos con naturalidad; los que no, producen explicaciones en su lugar.
Desarrollo EHR/EMR e interoperabilidad sanitaria
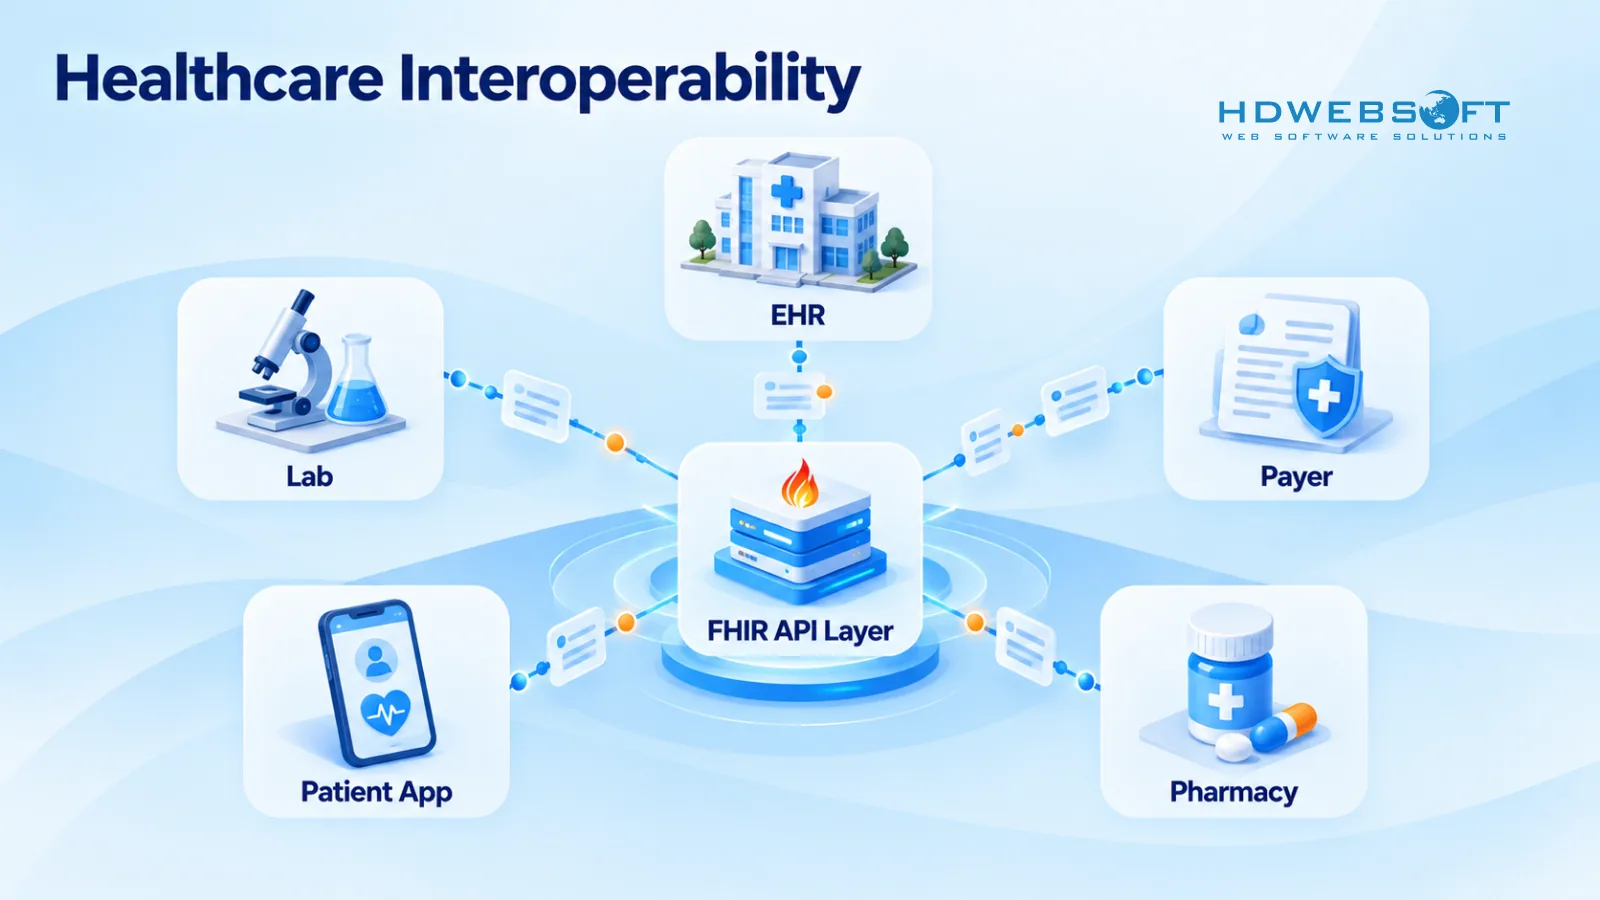
La mayoría de las colaboraciones de externalización sanitaria convergen en el mismo problema duro: su software debe intercambiar datos con sistemas que usted no controla — EHR hospitalarios, sistemas de laboratorio, plataformas de pagadores, clearinghouses. El vocabulario técnico de ese intercambio está estandarizado: la especificación HL7 FHIR define el modelo de recursos (Patient, Observation, Encounter, Claim y un centenar más) y los patrones de API estilo REST por los que los sistemas sanitarios modernos exponen datos.
Varianza de FHIR, feeds legacy y ajuste al flujo clínico
Lo que hace difícil esto en la práctica no es FHIR en sí sino la varianza a su alrededor. El trabajo de integración real significa mapear su modelo de dominio sobre recursos FHIR y luego manejar los dialectos específicos de cada proveedor — distintos EHR pueblan campos distintos, implementan subconjuntos distintos e imponen comportamientos propios de autenticación y rate-limit. Los sistemas legacy añaden feeds HL7 v2, exportaciones de archivos planos y ocasionalmente lecturas directas de base de datos, cada una exigiendo su propia disciplina de adaptador. La compatibilidad con el flujo clínico importa tanto como la fontanería de datos: una integración técnicamente perfecta que escribe datos donde los clínicos nunca miran es una integración fallida. Y la interoperabilidad necesita su propia capa de pruebas — chequeos de conformidad contra perfiles de recursos, pruebas de contrato contra endpoints EHR simulados, y fixtures de replay construidos a partir de muestras de mensajes reales (desidentificadas).
Evaluar el historial de interoperabilidad de un proveedor
Al evaluar un proveedor para este trabajo, pida artefactos: muestras de mapeo de recursos, un informe de pruebas de conformidad y una referencia de una integración que llegó a producción. Si su alcance incluye construir o extender los propios sistemas de registro — módulos clínicos personalizados, migración de datos, herramientas de flujo de trabajo sobre un EHR — ese es exactamente el territorio de los servicios de desarrollo de software EHR/EMR, donde la superficie de integración se diseña alrededor de sus flujos clínicos en lugar de adaptarse a los valores por defecto de un producto.
Gestionar el solapamiento horario con EE. UU./Europa y la cadencia de entrega
Vietnam funciona en una única zona horaria (UTC+7) sin horario de verano — lo que simplifica las cuentas pero no las elimina, porque su lado sí cambia. Las ventanas de solapamiento prácticas, asumiendo un equipo de proveedor con horario desplazado:
| Su ubicación | Su ventana laboral | Hora local en Vietnam | Solapamiento realista |
|---|---|---|---|
| EE. UU. Este (ET) | 8:00 AM – 12:00 PM | 7:00 – 11:00 PM (DST) / 8:00 PM – 12:00 AM (estándar) | ~3–4 horas: su mañana ↔ tarde VN |
| EE. UU. Oeste (PT) | 7:00 – 10:00 AM | 10:00 PM – 1:00 AM (DST) / 11:00 PM – 2:00 AM (estándar) | ~2–3 horas: su madrugada ↔ noche VN |
| Europa (CET) | 9:00 AM – 2:00 PM | 3:00 – 8:00 PM (estándar) / 4:00 – 9:00 PM (DST) | ~4–5 horas: su mañana/mediodía ↔ tarde/noche VN |
Trate esta tabla como ilustrativa — el solapamiento real depende del horario del equipo del proveedor, y la respuesta correcta se negocia, no se asume. Lo que importa es que exista alguna ventana diaria y esté contractualmente protegida para los rituales que necesitan sincronía.
La cadencia que funciona específicamente en la entrega sanitaria:
- Entregas asíncronas primero — handoff escrito al final del día (qué se entregó, qué está bloqueado, qué necesita decisión) para que la mañana onshore empiece con respuestas, no preguntas.
- Sincronización diaria dentro del solapamiento — un standup corto solo para bloqueos; el estado va en el canal asíncrono.
- Ruta de escalado con nombres y relojes — a quién contactar ante un problema de producción fuera del solapamiento, con una expectativa de respuesta definida. En sanidad, “el equipo lo verá mañana” no es una ruta de escalado.
- Coordinación de releases — ventanas de despliegue programadas en el solapamiento, con el equipo offshore presente para el corte y el lado onshore presente para la validación clínica. Nunca lance en un vacío de viernes.
Costes de la externalización de software sanitario en Vietnam
Las tarifas horarias de cabecera son el número menos útil de un presupuesto de externalización — pero los compradores necesitan un marco de partida, así que aquí hay uno ilustrativo. Los rangos siguientes reflejan el comportamiento típico del mercado para roles con experiencia en el sector de externalización vietnamita a fecha de redacción; son rangos de referencia para planificación, no tarifas de mercado verificadas ni precios de HDWEBSOFT — los presupuestos reales varían con la seniority, la duración de la colaboración, la carga de cumplimiento y el margen del proveedor.
| Rol | Rango ilustrativo (USD/hora) | Notas |
|---|---|---|
| Desarrollador de software | $25–45 | La seniority y la especialización (p. ej., integraciones sanitarias) mueven la tarifa |
| Ingeniero QA | $20–35 | El QA con capacidad de automatización se sitúa en el extremo alto |
| Analista de negocio | $25–40 | Los BAs con dominio (flujos clínicos, lógica de pagadores) son más escasos |
| Ingeniero DevOps | $30–50 | La asignación a tiempo parcial es la norma en equipos medianos |
| Project manager | $30–45 | A menudo incluido en la colaboración como overhead de entrega |
Dos observaciones honestas. Primero, el trabajo sanitario se tarifa por encima del desarrollo de apps genérico — el overhead de cumplimiento, el onboarding a su modelo de datos y el coste de mantener un equipo senior estable aterrizan en la tarifa. Segundo, el modelo de precios importa más que la tarifa: el precio mensual por plaza en un equipo dedicado se comporta muy diferente a las ofertas fijas tras un año de solicitudes de cambio.
El modelo de costes realista incluye lo que la tarifa oculta:
- Onboarding y transferencia de conocimiento — 2–4 semanas de productividad reducida mientras el equipo absorbe su dominio, sistemas y restricciones; presupuéstelo en lugar de fingir que no existe.
- QA e infraestructura de pruebas — la cobertura de automatización en software regulado es una línea de coste, no un extra.
- Herramientas de seguridad y cumplimiento — entornos aislados, gestión de credenciales, herramientas de auditoría, revisiones de acceso periódicas.
- Trabajo de integración — adaptadores EHR/FHIR, APIs de pagadores, feeds de laboratorio: consistentemente la partida menos predecible.
- Mantenimiento y devolución — actualización de documentación y el coste de una transición futura, la realice quien la realice.
El contrato debe hacer explícitos los costes invisibles: propiedad de IP asignada a usted en el momento de creación (lenguaje work-for-hire que cubra los entregables y sus dependencias), SLAs con métricas y remedios nombrados, límites de responsabilidad entre proveedor y cliente especificados por actividad — y cláusulas de salida que cubran periodo de preaviso, escrow de código fuente o acceso continuo al repositorio, requisitos de completitud de la documentación y soporte de devolución de conocimiento. La cláusula de salida es la que espera no usar nunca, y precisamente por eso debe redactarse mientras ambas partes aún se aprecian.
Las tarifas fijan la economía del engagement; los presupuestos de proyecto siguen necesitando su propia descomposición. Para conocer los rangos de coste de desarrollo por tipo de aplicación — telemedicina, EHR, portales de pacientes, sistemas del lado del pagador — y los costes de cumplimiento y recurrentes detrás de cada uno, consulte nuestra guía sobre healthcare app development cost.
Riesgos de entrega comunes y cómo reducirlos
Los riesgos específicos de sanidad merecen mitigaciones dirigidas en lugar de ansiedad genérica por la externalización:
- Exposición de PHI → Por defecto, sin acceso a PHI para el equipo offshore; pipelines de datos sintéticos, cuentas de mínimo privilegio y logs de acceso revisados trimestralmente. Si el acceso a PHI es genuinamente necesario, acótelo a individuos nominales dentro de un entorno aislado.
- Fallos de integración → Prueba de contrato de cada interfaz externa desde el Sprint 1; mantenga fixtures de replay a partir de mensajes de producción desidentificados; trate cada variante de EHR/pagador como su propio adaptador, nunca un conector genérico.
- Deriva de cumplimiento → Los controles decaen silenciosamente entre auditorías. Programe revisiones internas de cumplimiento con cadencia fija (trimestral funciona), mantenga el BAA y el mapa de acceso versionados junto al código, y convierta “quién cambió qué límite” en una pregunta respondible.
- Pérdida de conocimiento / rotación → Cláusulas de continuidad en el contrato, reemplazos solapados con periodos de traspaso, y decisiones de arquitectura registradas en ADRs en lugar de vivir en la cabeza de un ingeniero.
- Dependencia del proveedor → Usted posee los repos, las cuentas cloud y las credenciales desde el día uno. Un proveedor que opera dentro de su infraestructura es mucho más fácil de transicionar que uno que la hospeda.
Checklist de evaluación de proveedores de externalización de software sanitario
Las evaluaciones fallan cuando comparan presentaciones de proveedores. Comparar evidencia funciona mejor — y es para lo que está construido este checklist. Úselo en entrevistas y RFPs: cada criterio está formulado como una pregunta de comprador más el artefacto que realmente puede solicitar.
Experiencia en el dominio sanitario
- “Muéstrennos un producto sanitario que su equipo haya lanzado a producción.” → Casos de éxito con detalles, clientes referenciables y acceso a demo o capturas que muestren profundidad real de flujo clínico — no presentaciones de marketing.
- “¿Quién del equipo propuesto ha trabajado antes en software regulado?” → CVs nominales con historiales de proyecto; una composición de equipo que persiste tras el pitch, no caras senior que rotan en la segunda semana.
Madurez en seguridad y cumplimiento
- “¿Están preparados para un BAA, y cómo es su manejo de PHI por defecto?” → Una postura de BAA estándar, una política escrita de acceso a PHI, arquitectura de aislamiento de entornos y manuales de respuesta a incidentes.
- “¿Qué producen sus revisiones de acceso?” → Un registro de revisión de acceso sanitizado o un extracto de log de auditoría de una colaboración real — el artefacto más revelador que puede pedir.
Capacidades técnicas y de interoperabilidad
- “Explíquennos una integración FHIR o HL7 v2 que hayan entregado.” → Muestras de mapeo de recursos, informes de pruebas de conformidad y una referencia de una integración que sobrevivió a producción.
- “¿Cómo prueban contra sistemas externos que no controlan?” → Un enfoque de contract-testing con endpoints simulados y fixtures de replay, no “probamos en el staging del cliente”.
Gobernanza de la entrega
- “¿Cómo es un sprint de su lado?” → Artefactos de sprint: tableros de muestra, Definition of Done, informes de velocidad y cómo se escalan los bloqueos entre zonas horarias.
- “¿Cómo gestionan los cambios de alcance?” → Un proceso escrito de solicitudes de cambio con mecánica de precios — la respuesta revela si la gobernanza es un sistema o una improvisación.
Estabilidad del equipo y transparencia comercial
- “¿Cuál es su rotación de ingeniería, y qué pasa cuando mi lead se va?” → Datos de permanencia para los roles propuestos y una cláusula contractual de reemplazo/traspaso.
- “¿Qué incluye la tarifa y qué no?” → Una tarifa con inclusiones explícitas (overhead de gestión, herramientas, entornos) y exclusiones, más términos de IP, SLA y salida en forma de borrador.
Un proveedor que responde con artefactos en lugar de adjetivos ya ha hecho esto antes. Ese patrón — evidencia sobre afirmaciones — es todo el checklist.
Conclusión
La externalización del desarrollo de software sanitario a Vietnam tiene éxito por la fuerza de su diseño de entrega: el modelo de colaboración adecuado, la conciencia HIPAA diseñada desde el Sprint 0, la interoperabilidad tratada como un workstream de primera clase, una cadencia de colaboración construida sobre el solapamiento real, y un proveedor seleccionado por evidencia en lugar de por pitch. Acerte esos cinco y la geografía se convierte en un detalle de implementación.
HDWEBSOFT entrega servicios de desarrollo de software sanitario desde Vietnam para equipos healthtech de EE. UU. y Europa — capacidad de ingeniería dedicada construida alrededor de entrega conforme, profundidad de integración y gobernanza transparente. Si está definiendo el alcance de una construcción o evaluando proveedores, contacte con HDWEBSOFT para hablar de su modelo de entrega.
Preguntas frecuentes
¿Es seguro externalizar el desarrollo de software sanitario a Vietnam?
Sí, cuando la seguridad se diseña en lugar de asumirse. Una colaboración fiable combina un BAA firmado cuando hay PHI en el alcance, datos de prueba desidentificados, acceso de mínimo privilegio, artefactos de entrega auditables y cláusulas contractuales que cubren IP, SLA y salida. El ecosistema maduro de externalización de Vietnam aporta la capacidad de ingeniería; su modelo de gobernanza aporta la seguridad.
¿Cómo es un proceso de desarrollo compatible con HIPAA?
Empieza antes del código: delimite el acceso a PHI en el Sprint 0, firme el BAA, aprovisione entornos aislados y defina qué roles pueden ver datos de producción. Durante la entrega significa puertas de secure-SDLC, registro de auditoría en todos los entornos, datos de prueba desidentificados y un manual de respuesta a incidentes compartido. El cumplimiento vive en el proceso de entrega, no en una auditoría final.
¿Cuánto cuesta externalizar el desarrollo de software sanitario en Vietnam?
Las tarifas combinadas ilustrativas suelen estar en el rango de $25–$45/hora por rol de ingeniería, según seniority, carga de cumplimiento y modelo de colaboración. La métrica honesta de comparación es el coste total de entrega: onboarding, automatización de QA, herramientas de seguridad, integración y mantenimiento — no la tarifa por hora de cabecera.
¿Equipo dedicado u ODC — qué modelo encaja en proyectos sanitarios?
Se solapan en lugar de competir. Un equipo dedicado describe quién hace el trabajo; un ODC describe dónde y bajo cuyos controles operativos ocurre el trabajo. Los productos sanitarios de larga duración suelen encajar con un equipo dedicado; los alcances regulados que necesitan infraestructura aislada y operaciones gestionadas por el proveedor encajan con un ODC; el alcance fijo encaja con entregables acotados y bien especificados.
¿Puede un equipo vietnamita manejar integraciones EHR/FHIR?
Sí — siempre que el proveedor lo demuestre, no solo lo afirme. Pida ejemplos de mapeo de recursos FHIR, informes de pruebas de conformidad y contrato, y referencias de trabajos de integración con sistemas hospitalarios o clearinghouses. Los equipos con profundidad real en interoperabilidad muestran artefactos, no adjetivos.