L’outsourcing dello sviluppo di software sanitario in Vietnam funziona quando tre fondamenta sono progettate prima della prima riga di codice: il modello di delivery che si adatta alla fase di vita del vostro prodotto, la postura di conformità che definisce come i dati dei pazienti possono essere gestiti, e la cadenza di collaborazione che mantiene un team a dodici fusi orari dentro il vostro ciclo di release.
La maggior parte degli articoli su questo tema si ferma alla decisione — tariffe più basse, ampio pool di talenti, copertura dei fusi orari. Questa guida riparte dopo quella decisione. È un playbook di delivery per CTO, VP of Engineering e responsabili procurement che devono selezionare un partner vietnamita, strutturare la collaborazione, gestire un ciclo di sviluppo HIPAA-aware, integrarsi con gli ecosistemi EHR/EMR e governare i costi — senza imparare i modi di fallimento da un incidente in produzione.
Punti chiave
- Il successo dell’outsourcing è determinato dal design della delivery, non dalla decisione di esternalizzare. Lo stesso pool di fornitori produce sia piloti falliti che partnership decennali.
- Team dedicati e ODC si sovrappongono: il primo descrive chi fa il lavoro, il secondo descrive dove e sotto i controlli di chi. Non sono scelte mutualmente esclusive.
- La consapevolezza HIPAA deve essere incorporata nella delivery dallo Sprint 0 — perimetro BAA, confini di accesso PHI, audit trail. Lo sviluppo offshore non fornisce automaticamente conformità.
- La valutazione dei fornitori funziona meglio come checklist a cinque pilastri con prove richiedibili — policy, artefatti e referenze — non come confronto tra pitch deck.
- Confrontate i prezzi attraverso il costo totale di delivery: onboarding, QA, strumenti di sicurezza, integrazioni e manutenzione — non le tariffe orarie di copertina.
Perché il Vietnam per l’outsourcing di software sanitario nel 2027
Il ruolo del Vietnam nell’outsourcing software è maturato oltre la narrativa dell’arbitraggio salariale. L’ecosistema che conta per gli acquirenti sanitari è il livello ingegneristico: università che producono un volume costante di laureati in informatica, un decennio di delivery per clienti statunitensi, europei, giapponesi e australiani, e un settore dei servizi che ha già assorbito le aspettative occidentali su documentazione, reporting e protezione dell’IP.
Per il lavoro sanitario in particolare, tre capacità pesano di più. Primo, esperienza di delivery a forte integrazione — i team vietnamiti costruiscono abitualmente su REST, feed HL7 v2 e API FHIR per clienti healthtech statunitensi ed europei, il che è più vicino alla realtà dei sistemi ospedalieri del lavoro su app greenfield. Secondo, disciplina QA — il talento QA offshore è una forza strutturale del mercato, e il software regolamentato vive o muore sulla copertura dei test. Terzo, maturità comunicativa — la base di fornitori gestisce da anni standup, sprint review e incident bridge in inglese con acquirenti occidentali.
Niente di tutto questo significa che tutti i fornitori siano uguali. I fattori pratici di valutazione sono trattati nella sezione checklist qui sotto. E se siete ancora in una fase precedente — a valutare se l’outsourcing si adatta alla vostra situazione — l’articolo sui pro e contro dell’outsourcing di software sanitario è il punto di partenza giusto; questa guida presume quella domanda risolta e si concentra sull’esecuzione.
Scegliere un modello di delivery: team dedicato, ODC o perimetro fisso
La struttura di collaborazione che firmate determina tutto ciò che segue: chi controlla le priorità, chi possiede la superficie di conformità, come si comportano i costi e quanto sarà dolorosa una transizione futura. Tre modelli dominano l’outsourcing sanitario verso il Vietnam:
| Modello | Controllo | Responsabilità | Considerazioni di conformità | Struttura dei costi | Progetti adatti |
|---|---|---|---|---|---|
| Perimetro fisso | Il fornitore gestisce la delivery contro una specifica | Il fornitore possiede il piano di delivery; voi possedete l’accettazione | Il più facile da delimitare — nessun PHI di produzione se i dati sono simulati; il contratto definisce gli obblighi | Prevedibile; richieste di modifica tariffate | Deliverable delimitati: un MVP di portale pazienti, un adattatore di integrazione, uno strumento di migrazione |
| Team dedicato | Voi guidate le priorità; il fornitore fornisce e trattiene il team | Condivise: voi possedete il backlog, il fornitore possiede la capacità del team | Voi controllate i confini PHI; il fornitore deve far rispettare le vostre policy di accesso nel suo ambiente | Mensile per postazione; scala con la dimensione del team | Prodotti di lunga durata con roadmap in evoluzione — il pattern tipico delle piattaforme healthtech |
| ODC | Il fornitore opera sotto la vostra governance | Il fornitore possiede sede, sicurezza, retention; voi possedete la direzione del prodotto | Opzione di isolamento più forte — infrastruttura segregata, personale nominativo, controlli gestiti dal fornitore | Team + premio infrastruttura | Perimetri regolamentati che richiedono ambienti dedicati e controlli documentati |
Due chiarimenti contano più della tabella. Team dedicato e ODC si sovrappongono, non competono: un team dedicato descrive chi fa il lavoro; un ODC descrive dove il lavoro avviene e sotto quali controlli operativi. Molte collaborazioni sono di fatto “un team dedicato dentro un ODC” — distinguetele chiedendo chi gestisce la sicurezza fisica e di rete, chi controlla l’accesso ai dispositivi e dove risiedono le credenziali, invece di trattare le etichette come scelte opposte. Il perimetro fisso fallisce dolcemente in sanità solo quando il perimetro è genuinamente delimitato; il lavoro a forte componente di conformità con flussi di dati poco chiari resiste al prezzo fisso e punisce entrambe le parti attraverso le richieste di modifica.
Per prodotti sanitari a lungo orizzonte — la forma abituale una volta che una piattaforma sopravvive al suo pilota — un team di sviluppo dedicato vi dà controllo del backlog e continuità del team senza costituire un’entità legale all’estero. Una struttura iniziale rappresentativa per un prodotto sanitario di medie dimensioni:
- 1 BA orientato al prodotto — traduce i requisiti clinici e operativi in storie
- 1 tech lead — proprietà dell’architettura, autorità di code review, guardiano della sicurezza
- 4–6 sviluppatori — orientati al backend se il lavoro è integrazione EHR; bilanciati se rivolto al paziente
- 2 ingegneri QA — uno manuale, uno automation; il lavoro sanitario ne ha bisogno di entrambi
- 0.5 DevOps — gestione ambienti, pipeline di deploy, gestione dei secrets
- Liaison sicurezza (part-time, può essere lato fornitore) — gestisce le revisioni degli accessi e l’igiene dei log di audit
Scalate le postazioni dev, non l’impalcatura — la spina dorsale BA, lead e QA dovrebbe sopravvivere invariata alla crescita del team.
Costruire una delivery HIPAA-aware dallo Sprint 0
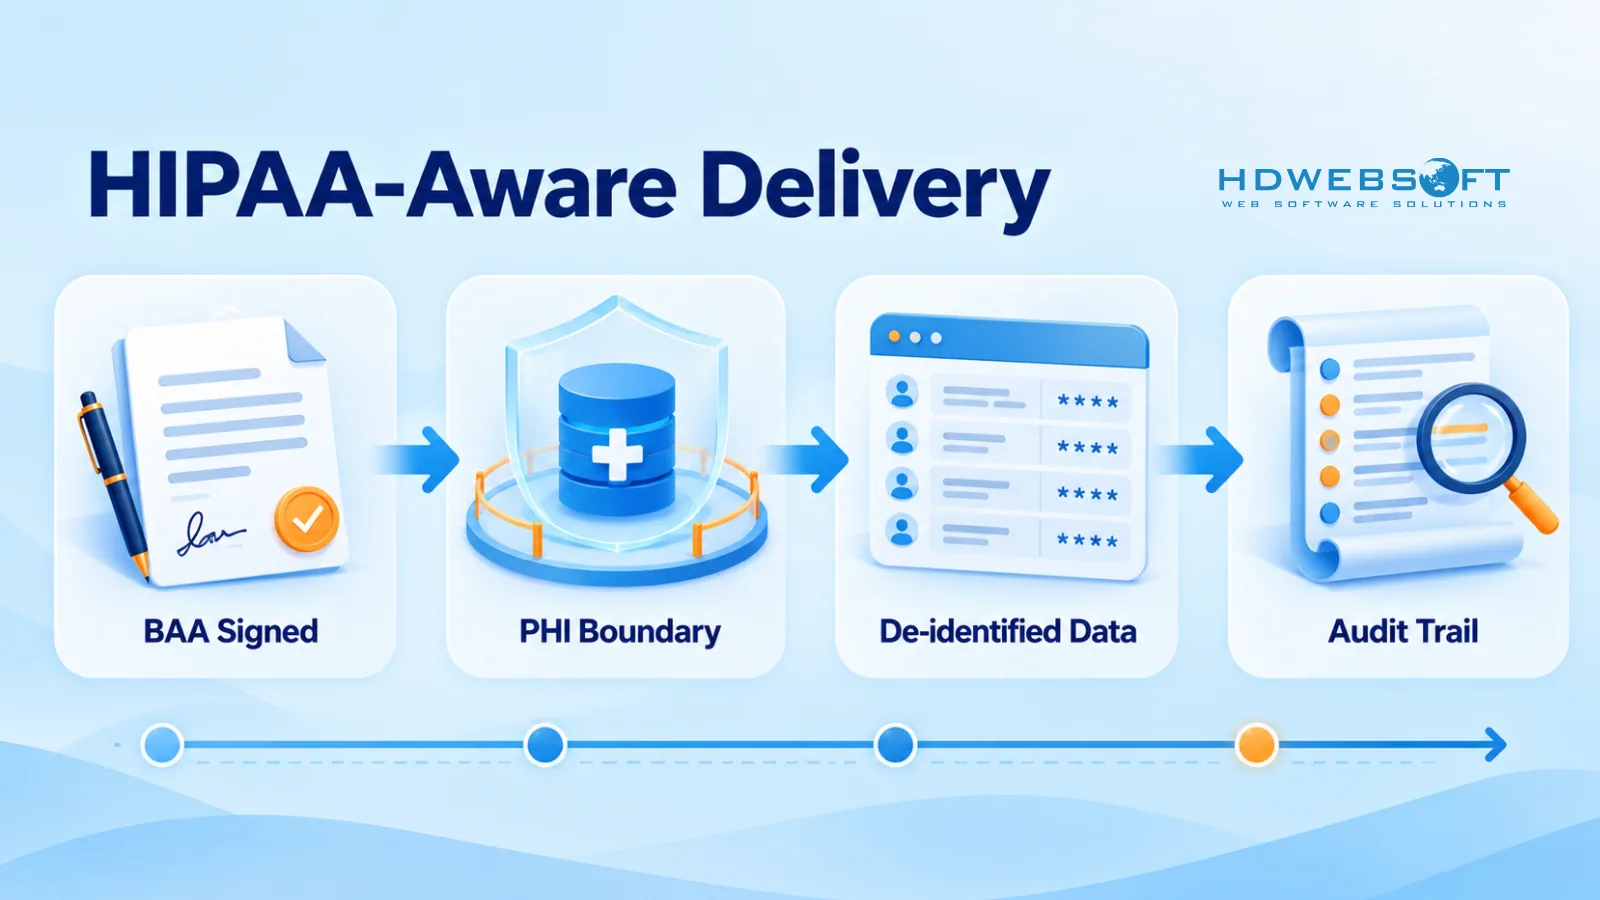
HIPAA si applica agli accordi, non ai codici postali. Lo sviluppo offshore non è conforme né non conforme di per sé — ciò che conta è se il sistema di delivery è progettato in modo che l’esposizione a PHI sia delimitata, registrata e governata contrattualmente. Quell’ingegneria inizia allo Sprint 0, non al primo audit.
BAA, responsabilità del fornitore e requisiti contrattuali
Un Business Associate Agreement diventa rilevante quando un fornitore crea, riceve, mantiene o trasmette PHI per conto di una covered entity — e può applicarsi anche se il team offshore tocca PHI solo indirettamente, ad esempio attraverso log di produzione o accesso di supporto. Il trigger è il contatto con i dati, non il titolo del ruolo. Se il vostro fornitore non vedrà mai PHI — dati completamente sintetici, nessun accesso alla produzione, nessun percorso di supporto verso sistemi live — un BAA potrebbe non essere richiesto; se esiste un qualsiasi percorso di accesso, lo è.
Il livello contrattuale porta quattro obblighi che devono essere espliciti prima dell’inizio dello sviluppo: il perimetro dell’uso e della divulgazione PHI consentita, le responsabilità di salvaguardia (amministrative, tecniche, fisiche), i doveri di notifica di violazioni e incidenti di sicurezza con le relative tempistiche, e il trasferimento di obblighi equivalenti a qualsiasi subappaltatore. La guida HHS sui business associate agreement pubblica clausole BAA di esempio che costituiscono una solida base di ciò che la consulenza legale dovrebbe aspettarsi — se un fornitore resiste a queste clausole, è un segnale sul fornitore, non su HIPAA.
Un avvertimento onesto: firmare un BAA non rende la delivery conforme. Assegna responsabilità. La sostanza operativa sta nelle due sottosezioni successive.
Gestione PHI, dati di test e controlli di accesso
Prima che qualsiasi sviluppo tocchi dati sensibili, la collaborazione ha bisogno di una mappa dei confini PHI scritta: quali ambienti possono contenere PHI, quali ruoli possono accedervi e quali classi di dati sono permanentemente fuori dal perimetro del team offshore. La maggior parte delle collaborazioni vietnamite di successo risponde a questa domanda in modo conservativo — il PHI di produzione non lascia mai l’ambiente del cliente, e il team offshore lavora esclusivamente su dataset de-identificati o sintetici.
Quella risposta impone vero lavoro di ingegneria. La de-identificazione non è “rimuovere la colonna del nome”; dati sintetici realistici devono preservare la forma statistica dei dati clinici — distribuzioni di valori, frequenze dei codici, pattern di mancanza — o il team sta costruendo su finzione e i difetti di integrazione emergono solo in produzione. I fornitori maturi mantengono una pipeline dati dedicata per generare e aggiornare i fixture di test, e la trattano come un deliverable, non come un pensiero tardivo.
Il controllo degli accessi segue la stessa logica del privilegio minimo: account nominativi per ingegnere, nessuna credenziale condivisa, accesso agli ambienti basato sui ruoli, ingresso VPN o zero-trust verso tutto ciò che non è pubblico, e revisioni degli accessi trimestrali documentate per iscritto. Per i team che costruiscono i componenti sensibili alla conformità stessi — gestione del consenso, audit logging, funzionalità PHI-aware — la nostra guida approfondita sul software di conformità HIPAA copre il lato architetturale di ciò che questi controlli proteggono.
Sviluppo sicuro, audit trail e risposta agli incidenti
La consapevolezza HIPAA dentro l’SDLC appare concreta, non aspirazionale:
- Gate di sviluppo sicuro — threat modeling per le funzionalità che toccano PHI, scansione SAST/dipendenze in CI, gestione dei secrets e security review come elemento del Definition-of-Done, non come fase.
- Audit trail ovunque — ogni accesso agli ambienti, ogni azione adiacente alla produzione e ogni esportazione di dati registrata con attore, timestamp e giustificazione; log conservati e revisionabili, anche dal team di conformità del cliente.
- Runbook di risposta agli incidenti — un documento condiviso e provato che definisce cosa conta come incidente, chi notifica chi e in quale finestra, quali prove sono preservate e come i doveri di divulgazione del fornitore sotto il BAA si eseguono realmente.
La prova di un fornitore qui sono gli artefatti, non il vocabolario. Chiedete di vedere un registro incidenti reale (sanitizzato), un record di revisione accessi anonimizzato e un report di security gate di esempio da uno sprint passato. I fornitori che eseguono delivery HIPAA-aware producono questi elementi con disinvoltura; quelli che non lo fanno producono invece spiegazioni.
Sviluppo EHR/EMR e interoperabilità sanitaria
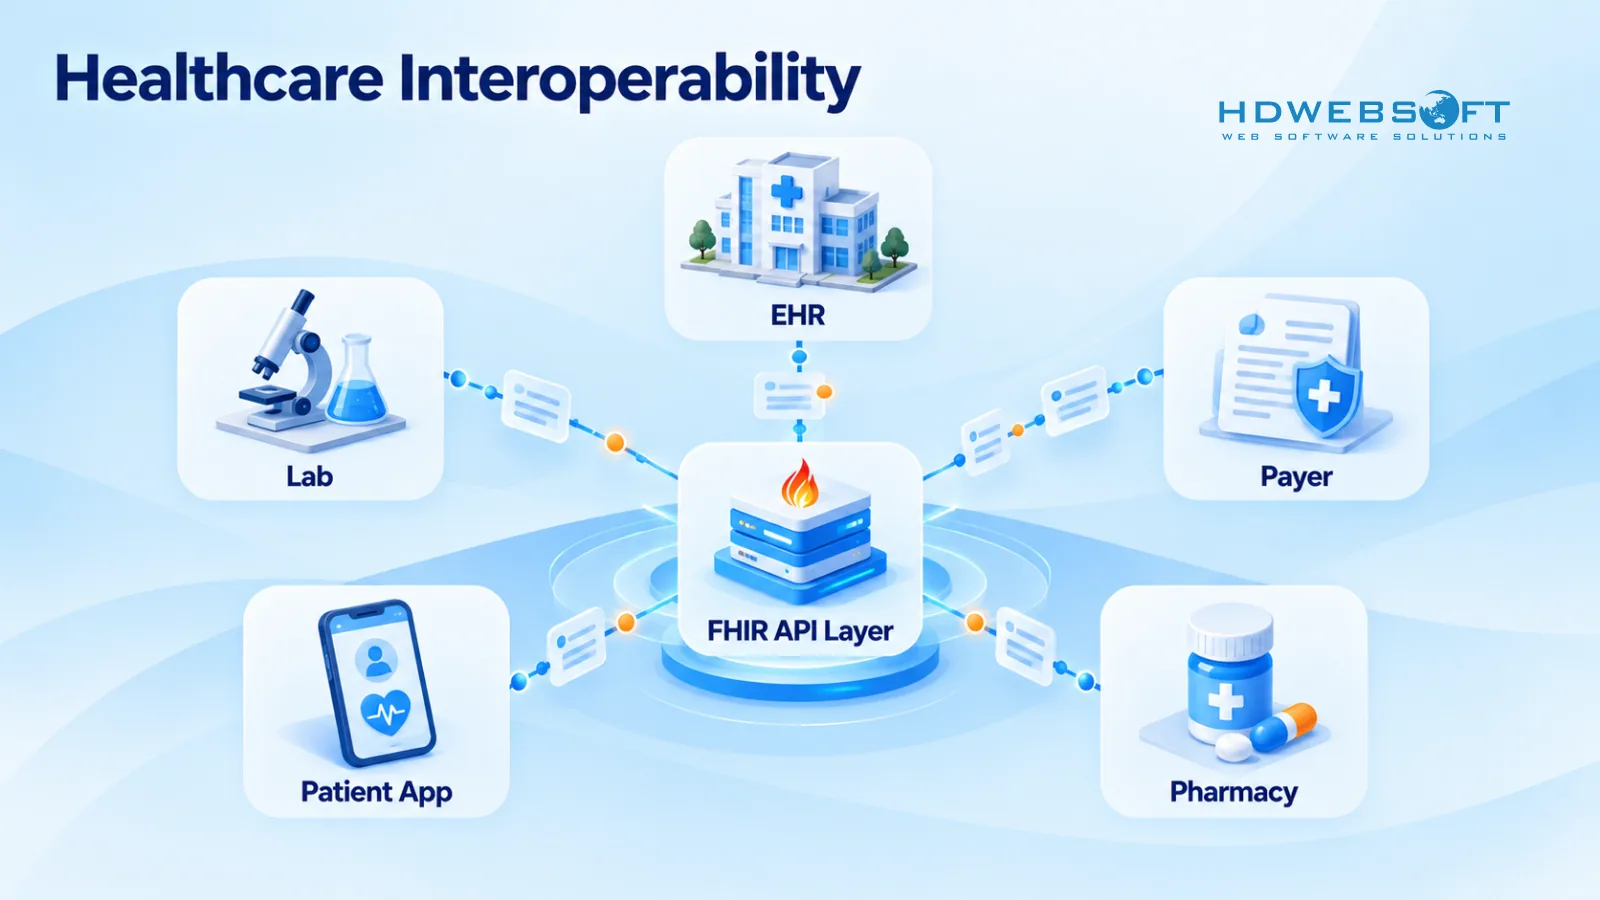
La maggior parte delle collaborazioni di outsourcing sanitario converge sullo stesso problema difficile: il vostro software deve scambiare dati con sistemi che non controllate — EHR ospedalieri, sistemi di laboratorio, piattaforme di pagatori, clearinghouse. Il vocabolario tecnico di quello scambio è standardizzato: la specifica HL7 FHIR definisce il modello di risorse (Patient, Observation, Encounter, Claim e un centinaio di altre) e i pattern API in stile REST attraverso cui i sistemi sanitari moderni espongono i dati.
Varianza FHIR, feed legacy e adattamento al workflow clinico
Ciò che rende questo difficile in pratica non è FHIR stesso ma la varianza intorno ad esso. Il vero lavoro di integrazione significa mappare il vostro modello di dominio sulle risorse FHIR, poi gestire i dialetti specifici dei fornitori — diversi EHR popolano campi diversi, implementano sottoinsiemi diversi e impongono comportamenti propri di autenticazione e rate-limit. I sistemi legacy aggiungono feed HL7 v2, export di file flat e occasionalmente letture dirette del database, ciascuna richiedente la propria disciplina di adattatore. La compatibilità con il workflow clinico conta quanto l’impianto dati: un’integrazione tecnicamente perfetta che scrive dati dove i clinici non guardano mai è un’integrazione fallita. E l’interoperabilità ha bisogno del proprio livello di test — controlli di conformità sui profili delle risorse, test di contratto su endpoint EHR simulati, e fixture di replay costruiti da campioni di messaggi reali (de-identificati).
Valutare il track record di interoperabilità di un fornitore
Quando valutate un fornitore per questo lavoro, chiedete artefatti: campioni di mappatura delle risorse, un report di test di conformità e una referenza per un’integrazione andata in produzione. Se il vostro perimetro include la costruzione o l’estensione dei sistemi di registrazione stessi — moduli clinici personalizzati, migrazione dati, strumenti di workflow sovrapposti a un EHR — quello è esattamente il territorio dei servizi di sviluppo software EHR/EMR, dove la superficie di integrazione è progettata intorno ai vostri workflow clinici anziché retrofitata ai default di un prodotto.
Gestire la sovrapposizione di fuso orario US/UE e la cadenza di delivery
Il Vietnam funziona su un unico fuso orario (UTC+7) senza ora legale — il che semplifica i calcoli ma non li elimina, perché il vostro lato si sposta. Le finestre di sovrapposizione pratiche, assumendo un team fornitore con orario spostato:
| Vostra posizione | Vostra finestra lavorativa | Ora locale Vietnam | Sovrapposizione realistica |
|---|---|---|---|
| US East (ET) | 8:00 – 12:00 | 19:00 – 23:00 (DST) / 20:00 – 24:00 (standard) | ~3–4 ore: vostra mattina ↔ sera VN |
| US West (PT) | 7:00 – 10:00 | 22:00 – 1:00 (DST) / 23:00 – 2:00 (standard) | ~2–3 ore: vostra prima mattina ↔ tarda sera VN |
| Europa (CET) | 9:00 – 14:00 | 15:00 – 20:00 (standard) / 16:00 – 21:00 (DST) | ~4–5 ore: vostra mattina/mezzogiorno ↔ pomeriggio/sera VN |
Trattate questa tabella come indicativa — la sovrapposizione reale dipende dall’orario del team del fornitore, e la risposta giusta si negozia, non si presume. Ciò che conta è che esista qualche finestra quotidiana e sia contrattualmente protetta per i rituali che richiedono sincronia.
La cadenza che funziona specificamente nella delivery sanitaria:
- Handoff async-first — handoff scritto di fine giornata (cosa è stato consegnato, cosa è bloccato, cosa serve decidere) così la mattina onshore inizia con risposte, non domande.
- Sync quotidiano dentro la sovrapposizione — uno standup breve solo per i blocchi; lo stato appartiene al canale asincrono.
- Percorso di escalation con nomi e orologi — chi raggiungere per un problema di produzione fuori dalla sovrapposizione, con un’aspettativa di risposta definita. In sanità, “il team lo vedrà domani” non è un percorso di escalation.
- Coordinamento release — finestre di deploy pianificate nella sovrapposizione, con il team offshore presente per il cutover e il lato onshore presente per la validazione clinica. Non spedite mai in un vuoto di venerdì.
Costi dell’outsourcing di software sanitario in Vietnam
Le tariffe orarie di copertina sono il numero meno utile in un budget di outsourcing — ma gli acquirenti hanno bisogno di un quadro di partenza, quindi eccone uno indicativo. Gli intervalli sotto riflettono il comportamento tipico di mercato per ruoli esperti nel settore outsourcing vietnamita al momento della scrittura; sono intervalli di riferimento per la pianificazione, non tariffe di mercato verificate né prezzi HDWEBSOFT — i preventivi reali variano con seniority, durata della collaborazione, overhead di conformità e margine del fornitore.
| Ruolo | Intervallo indicativo (USD/ora) | Note |
|---|---|---|
| Sviluppatore software | $25–45 | Seniority e specializzazione (es. integrazioni sanitarie) spostano la tariffa |
| Ingegnere QA | $20–35 | Il QA capace di automazione si colloca verso l’estremo alto |
| Business analyst | $25–40 | I BA fluenti nel dominio (workflow clinici, logica dei pagatori) sono più scarsi |
| Ingegnere DevOps | $30–50 | L’allocazione part-time è la norma sui team di media dimensione |
| Project manager | $30–45 | Spesso incluso nella collaborazione come overhead di delivery |
Due osservazioni oneste. Primo, il lavoro sanitario si prezza sopra lo sviluppo di app generico — l’overhead di conformità, l’onboarding nel vostro modello dati e il costo di mantenere un team senior stabile finiscono tutti nella tariffa. Secondo, il modello di prezzo conta più della tariffa: il prezzo mensile per postazione su un team dedicato si comporta molto diversamente dalle offerte fisse dopo un anno di richieste di modifica.
Il modello di costo realistico include ciò che la tariffa nasconde:
- Onboarding e trasferimento di conoscenza — 2–4 settimane di produttività ridotta mentre il team assorbe il vostro dominio, sistemi e vincoli; budgetatelo invece di fingere che non esista.
- QA e infrastruttura di test — la copertura di automazione su software regolamentato è una voce di costo, non un di più.
- Strumenti di sicurezza e conformità — ambienti isolati, gestione credenziali, strumenti di audit, revisioni periodiche degli accessi.
- Lavoro di integrazione — adattatori EHR/FHIR, API dei pagatori, feed di laboratorio: costantemente la voce meno prevedibile.
- Manutenzione e riconsegna — mantenimento della documentazione e costo di una transizione futura, chiunque la esegua.
Il contratto dovrebbe rendere espliciti i costi invisibili: proprietà IP assegnata a voi alla creazione (formulazione work-for-hire che copre i deliverable e le loro dipendenze), SLA con metriche e rimedi nominati, confini di responsabilità tra fornitore e cliente scritti per attività — e clausole di uscita che coprono preavviso, escrow del codice sorgente o accesso continuo al repository, requisiti di completezza della documentazione e supporto alla riconsegna della conoscenza. La clausola di uscita è quella che sperate di non usare mai — ed è esattamente perché deve essere scritta mentre le due parti si apprezzano ancora.
Le tariffe definiscono l’economia dell’engagement; i budget di progetto necessitano comunque di una propria scomposizione. Per i range di costo di sviluppo per tipo di applicazione — telemedicina, EHR, portali pazienti, sistemi lato payer — e i costi di compliance e ricorrenti dietro ciascuno, vedere la nostra guida al healthcare app development cost.
Rischi di delivery comuni e come ridurli
I rischi specifici della sanità meritano mitigazioni mirate anziché ansia generica da outsourcing:
- Esposizione PHI → Di default, nessun accesso PHI per il team offshore; pipeline di dati sintetici, account a privilegio minimo e log di accesso revisionati trimestralmente. Se l’accesso PHI è genuinamente richiesto, delimitatelo a individui nominativi dentro un ambiente isolato.
- Fallimenti di integrazione → Test di contratto di ogni interfaccia esterna dallo Sprint 1; mantenete fixture di replay da messaggi di produzione de-identificati; trattate ogni variante EHR/pagatore come il proprio adattatore, mai un connettore generico.
- Deriva di conformità → I controlli decadono silenziosamente tra un audit e l’altro. Pianificate revisioni di conformità interne a cadenza fissa (trimestrale funziona), tenete BAA e mappa degli accessi versionati insieme al codice, e rendete “chi ha cambiato quale confine” una domanda a cui si può rispondere.
- Perdita di conoscenza / attrition → Clausole di continuità nel contratto, sostituzioni sovrapposte con periodi di passaggio, e decisioni architetturali registrate in ADR anziché vivere nella testa di un ingegnere.
- Dipendenza dal fornitore → Voi possedete repository, account cloud e credenziali dal primo giorno. Un fornitore che opera dentro la vostra infrastruttura è molto più facile da sostituire di uno che la ospita.
Checklist di valutazione dei fornitori di outsourcing software sanitario
Le valutazioni falliscono quando confrontano le presentazioni dei fornitori. Confrontare le prove funziona meglio — ed è ciò per cui questa checklist è costruita. Usatela in colloqui e RFP: ogni criterio è formulato come domanda dell’acquirente più l’artefatto che potete effettivamente richiedere.
Competenza nel dominio sanitario
- “Mostrateci un prodotto sanitario che il vostro team ha rilasciato in produzione.” → Case study con dettagli, clienti referenziabili e accesso demo o screenshot che mostrino vera profondità di workflow clinico — non deck di marketing.
- “Chi nel team proposto ha lavorato prima su software regolamentato?” → CV nominativi con storie di progetto; una composizione del team che persiste dopo il pitch, non facce senior che ruotano nella seconda settimana.
Maturità di sicurezza e conformità
- “Siete pronti per un BAA, e com’è la vostra gestione PHI di default?” → Una postura BAA standard, una policy scritta di accesso PHI, architettura di isolamento degli ambienti e runbook di risposta agli incidenti.
- “Cosa producono le vostre revisioni degli accessi?” → Un record di revisione accessi sanitizzato o un estratto di audit log da una collaborazione reale — l’artefatto più rivelatore che possiate richiedere.
Capacità tecniche e di interoperabilità
- “Illustrateci un’integrazione FHIR o HL7 v2 che avete consegnato.” → Campioni di mappatura delle risorse, report di test di conformità e una referenza per un’integrazione sopravvissuta alla produzione.
- “Come testate contro sistemi esterni che non controllate?” → Un approccio di contract-testing con endpoint simulati e fixture di replay, non “testiamo nello staging del cliente”.
Governance della delivery
- “Com’è uno sprint dal vostro lato?” → Artefatti di sprint: board di esempio, Definition of Done, report di velocity e come i blocchi vengono escalati tra fusi orari.
- “Come gestite i cambi di perimetro?” → Un processo scritto di richieste di modifica con meccanica di prezzo — la risposta rivela se la governance è un sistema o un’improvvisazione.
Stabilità del team e trasparenza commerciale
- “Qual è la vostra attrition di ingegneria, e cosa succede quando il mio lead se ne va?” → Dati di tenure per i ruoli proposti e una clausola contrattuale di sostituzione/passaggio.
- “Cosa è incluso nella tariffa e cosa no?” → Una tariffa con inclusioni esplicite (overhead di gestione, strumenti, ambienti) ed esclusioni, più termini IP, SLA e uscita in forma di bozza.
Un fornitore che risponde con artefatti anziché aggettivi ha già fatto questo lavoro. Quel pattern-match — prove sopra affermazioni — è tutta la checklist.
Conclusione
L’outsourcing dello sviluppo di software sanitario in Vietnam ha successo per la forza del suo design di delivery: il giusto modello di collaborazione, la consapevolezza HIPAA progettata dallo Sprint 0, l’interoperabilità trattata come workstream di prima classe, una cadenza di collaborazione costruita sulla sovrapposizione reale, e un fornitore selezionato per prove anziché per pitch. Azzeccate questi cinque punti e la geografia diventa un dettaglio implementativo.
HDWEBSOFT fornisce servizi di sviluppo di software sanitario dal Vietnam per team healthtech statunitensi ed europei — capacità di ingegneria dedicata costruita attorno a delivery conforme, profondità di integrazione e governance trasparente. Se state definendo il perimetro di una costruzione o valutando fornitori, contattate HDWEBSOFT per parlare del vostro modello di delivery.
FAQ
È sicuro esternalizzare lo sviluppo di software sanitario in Vietnam?
Sì, quando la sicurezza è progettata anziché presunta. Una collaborazione affidabile combina un BAA firmato quando PHI è nel perimetro, dati di test de-identificati, accesso a privilegio minimo, artefatti di delivery verificabili e clausole contrattuali che coprono IP, SLA e uscita. L’ecosistema maturo di outsourcing del Vietnam fornisce la capacità di ingegneria; il vostro modello di governance fornisce la sicurezza.
Come si presenta un processo di sviluppo HIPAA-aware?
Inizia prima del codice: delimitate l’accesso PHI allo Sprint 0, firmate il BAA, provisionate ambienti isolati e definite quali ruoli possono vedere i dati di produzione. Durante la delivery significa gate di secure-SDLC, audit logging su ogni ambiente, dati di test de-identificati e un runbook condiviso di risposta agli incidenti. La conformità vive nel processo di delivery, non in un audit finale.
Quanto costa l’outsourcing dello sviluppo di software sanitario in Vietnam?
Le tariffe combinate indicative rientrano comunemente nella fascia $25–$45/ora per ruolo di ingegneria, variando con seniority, overhead di conformità e modello di collaborazione. La metrica di confronto onesta è il costo totale di delivery: onboarding, automazione QA, strumenti di sicurezza, integrazione e manutenzione — non la tariffa oraria di copertina.
Team dedicato o ODC — quale modello si adatta ai progetti sanitari?
Si sovrappongono anziché competere. Un team dedicato descrive chi fa il lavoro; un ODC descrive dove e sotto quali controlli operativi il lavoro avviene. I prodotti sanitari di lunga durata si adattano tipicamente a un team dedicato; i perimetri regolamentati che necessitano infrastruttura isolata e operazioni gestite dal fornitore si adattano a un ODC; il perimetro fisso si adatta a deliverable delimitati e ben specificati.
Un team vietnamita può gestire integrazioni EHR/FHIR?
Sì — purché il fornitore lo dimostri, non solo lo affermi. Chiedete campioni di mappatura di risorse FHIR, report di test di conformità e contratto, e referenze per lavori di integrazione su sistemi ospedalieri o clearinghouse. I team con vera profondità di interoperabilità mostrano artefatti, non aggettivi.