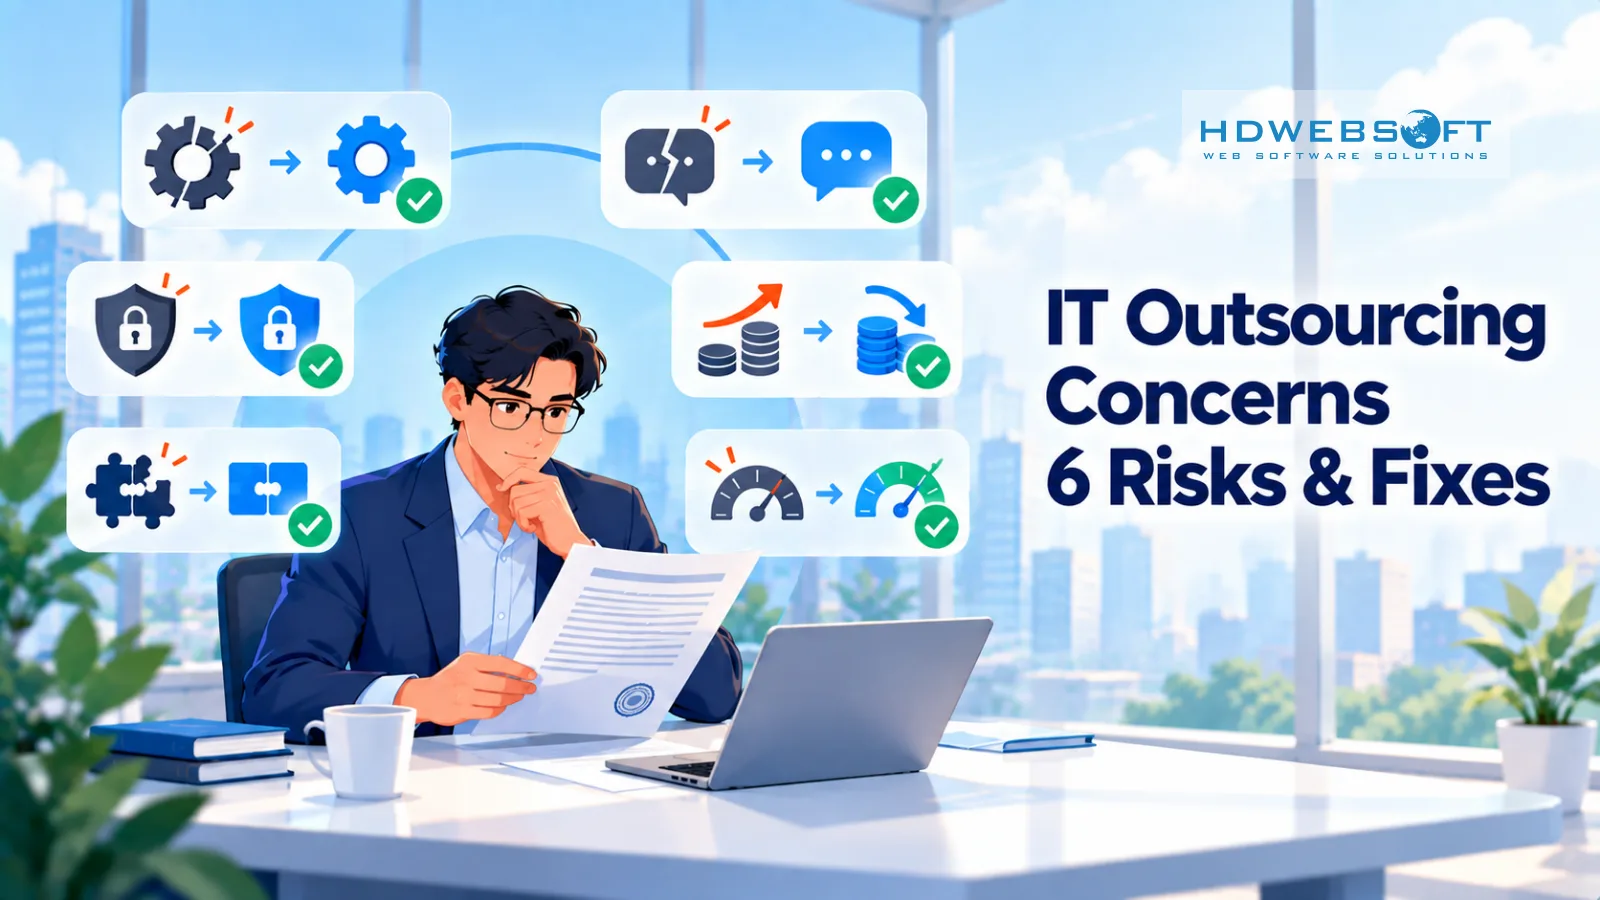
Derrière chaque proposition d’externalisation se cache la même question inconfortable : et si ça tourne mal ? Les craintes sont légitimes — une qualité que vous ne pouvez inspecter, une sécurité que vous ne pouvez vérifier, des coûts qui dérivent, une équipe que vous ne voyez pas. La bonne nouvelle : presque tout cela relève du contrat et de la gouvernance, pas de l’outsourcing en soi — donc cela peut se traiter avant que la première signature ne tombe.
Cet article passe en revue les six craintes que les acheteurs expriment le plus souvent, et l’atténuation concrète pour chacune — les choses à écrire dans l’accord, pas à espérer après coup.
Pourquoi les entreprises hésitent avant d’externaliser
L’IT est la fonction la plus externalisée des entreprises. Dans l’enquête mondiale d’outsourcing de Deloitte, la réduction des coûts a historiquement été l’objectif le plus cité — pourtant les mêmes enquêtes signalent régulièrement le risque qualité, la perte de contrôle et l’exposition sécuritaire comme les principaux freins à l’adoption. L’hésitation est rationnelle ; l’erreur est de la traiter comme un veto plutôt que comme une checklist.
Un acheteur qui nomme ses craintes peut négocier des atténuations. Celui qui les saute récolte une surprise plus tard — et à ce stade, ce n’est plus une crainte, c’est un mode de défaillance. (La version post-mortem de cette liste est dans Pourquoi l’outsourcing IT échoue — dix causes racines et les signaux d’alerte précoces.)
Les 6 craintes — et comment traiter chacune
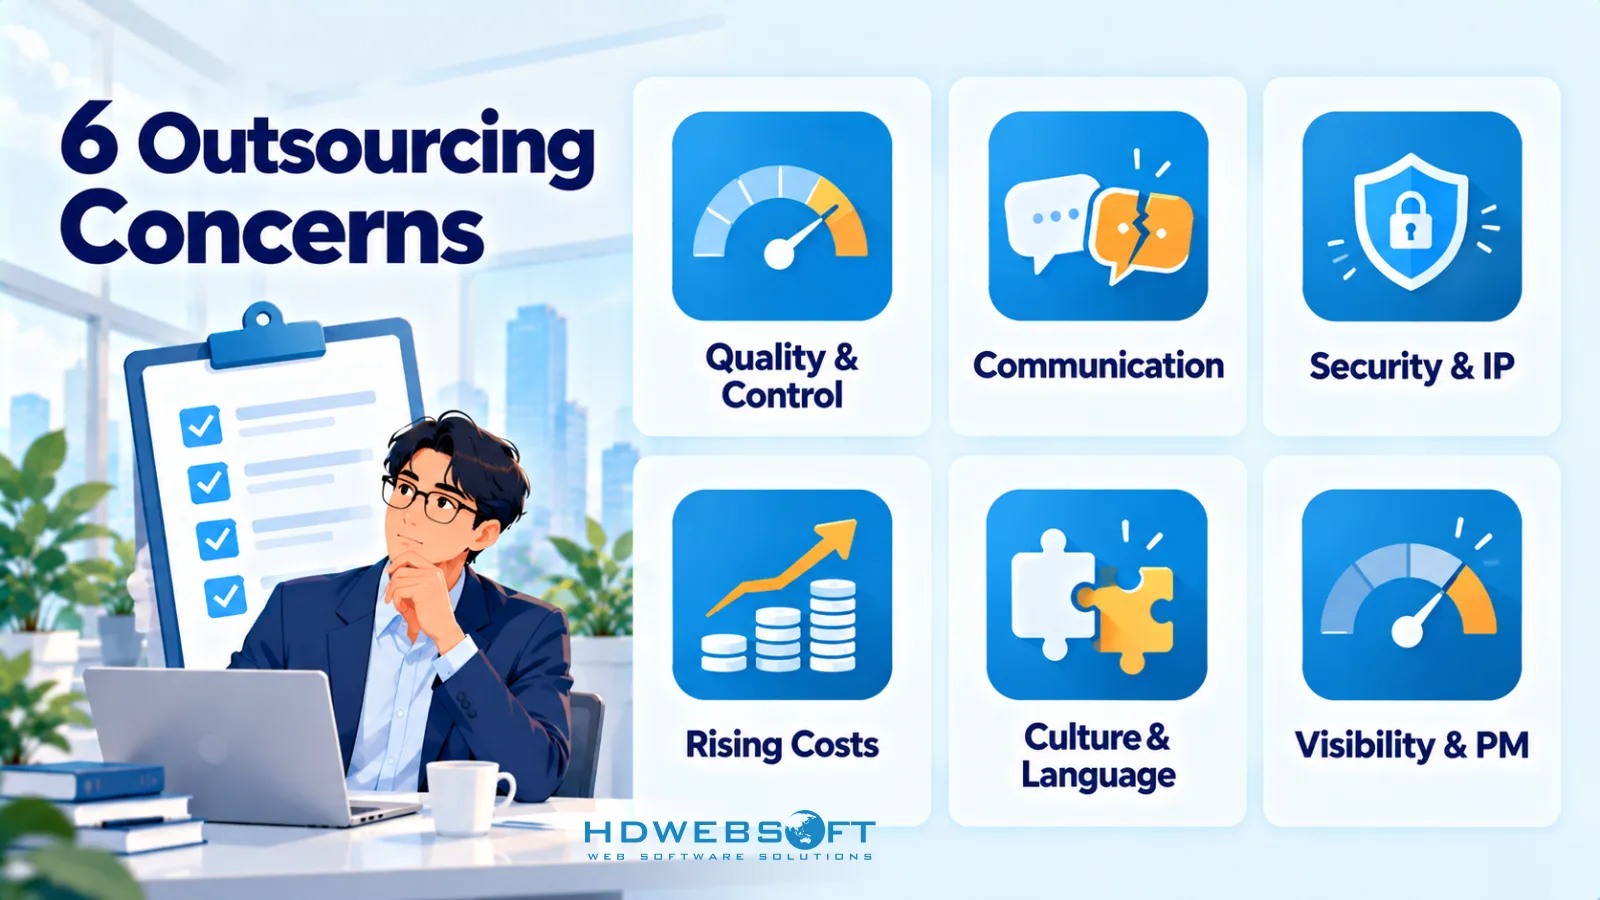
1. Qualité et perte de contrôle
La crainte : Une équipe dispersée utilise des styles de code, des habitudes de test et des standards de documentation différents. Sans personne dans la pièce, vous ne voyez la dérive qu’au moment d’un livrable embarrassant.
À traiter dans le contrat et la mise en place :
- Inscrivez les standards de code, les attentes de couverture de tests et les exigences de documentation dans l’accord — pas dans un slide deck.
- Planifiez des revues de code récurrentes et des audits qualité périodiques comme des livrables, pas comme des faveurs.
- Faites tourner un tracker d’issues partagé que les deux parties voient en temps réel — un bug visible à l’instant où il est signalé n’est pas le même risque qu’un bug découvert à la livraison.
2. Communication et collaboration
La crainte : Les fuseaux horaires, les passations et le problème du « c’était un oui ou un non poli ? ». Le travail cale non pas parce que les gens ne savent pas coder, mais parce que personne n’a clarifié l’exigence.
Traitement :
- Contractez une fenêtre de recouvrement minimale par semaine — deux à trois heures communes suffisent généralement à garder les décisions synchrones. (Où se situe votre prestataire sur l’axe onshore–nearshore–offshore est un choix séparé — la comparaison est dans outsourcing vs offshoring.)
- Faites des mises à jour écrites d’abord la norme : décisions et blocages vont dans un canal partagé, pas dans des réunions que la moitié de l’équipe a ratées.
- Nommez un contact désigné par côté ; une communication à un fil vaut mieux qu’un groupe de dix personnes où personne ne possède la réponse.
3. Sécurité et confidentialité
La crainte : Le code source, les données clients et la roadmap produit quittent vos quatre murs — vers un régime juridique que vous ne connaissez pas complètement, entre les mains de gens que vous ne rencontrerez jamais.
Traitement :
- La cession de PI doit être explicite et perpétuelle dans le contrat — chaque ligne de code vous appartient dès qu’elle est écrite.
- NDA pour chaque membre de l’équipe, pas seulement pour l’entité prestataire ; règles de traitement des données définies (chiffrement, contrôle d’accès, lieu de stockage).
- Demandez les contrôles et certifications de sécurité du prestataire dès le départ — un fournisseur avec une discipline de niveau ISO/IEC 27001 a déjà construit la machinerie qui vous inquiète. Le détail au niveau clause est dans notre guide du contrat d’outsourcing logiciel.
4. Des coûts qui dépassent le devis
La crainte : Le devis était joliment bas ; les change requests sont là où vit la vraie facture. Ou le prix fixe était matelassé pour couvrir le flou que les deux parties connaissaient.
Traitement :
- Resserrez le document de périmètre avant la tarification — les prestataires ne peuvent chiffrer serré que lorsque les exigences le sont.
- Convenez d’un processus de change order avec un délai de traitement et un régime tarifaire définis, pour que « une petite modification » cesse d’être un chèque en blanc.
- Comparez le coût total de l’engagement, pas les taux horaires : un taux bas sur un périmètre lâche coûte plus cher qu’un taux juste sur un périmètre serré.
5. Frictions culturelles et linguistiques
La crainte : La nuance perdue à la traduction, les désaccords tus, les jours fériés qui ne tombent pas en même temps, une culture du « tout va bien » qui cache les blocages.
Traitement :
- Filtrez la maîtrise de la langue de travail dès la sélection — pas l’accent, mais la capacité à exposer un problème clairement par écrit.
- Posez la norme selon laquelle remonter un risque tôt est valorisé ; l’engagement échoue sur les mauvaises nouvelles cachées, pas sur le mauvais anglais.
- Intégrez les calendriers de congés dans le plan de livraison au kickoff, pas après la première date manquée.
6. Visibilité et pilotage projet
La crainte : Vous recevez un deck de statut hebdomadaire au lieu de voir l’état réel du travail. Les jalons passent, les voyants restent verts, puis la date de release bouge.
Traitement :
- Exigez des métriques de progression transparentes — périmètre engagé vs livré, tendances des défauts, cycle time — dans un tableau de bord partagé, pas un mail récapitulatif.
- Convenez d’une cadence de démos où vous voyez du logiciel qui tourne, pas des descriptions de logiciel qui tourne.
- Définissez les chemins d’escalade dans le contrat : qui est saisi, dans quel délai ils doivent répondre, et ce qui arrive si le même problème escalade deux fois.
Craintes vs échecs : savoir dans quelle phase vous êtes
Une crainte est un risque que vous nommez avant de signer ; un échec est ce même risque qui se matérialise parce que personne n’a construit d’atténuation.
Les deux listes se recoupent presque parfaitement — périmètre flou, incitations désalignées, gouvernance faible — et c’est justement le point : le travail fait au moment du contrat est le meilleur prédicteur de la tenue de l’engagement.
Si vous êtes déjà en cours d’engagement et que les signaux d’alerte apparaissent — petits engagements manqués, réponses au niveau des slides, une équipe dont vous ne pouvez nommer personne — lisez Pourquoi l’outsourcing IT échoue pour la version diagnostique de cette liste.
Choisir un prestataire qui répond aux craintes avant que vous ne les posiez
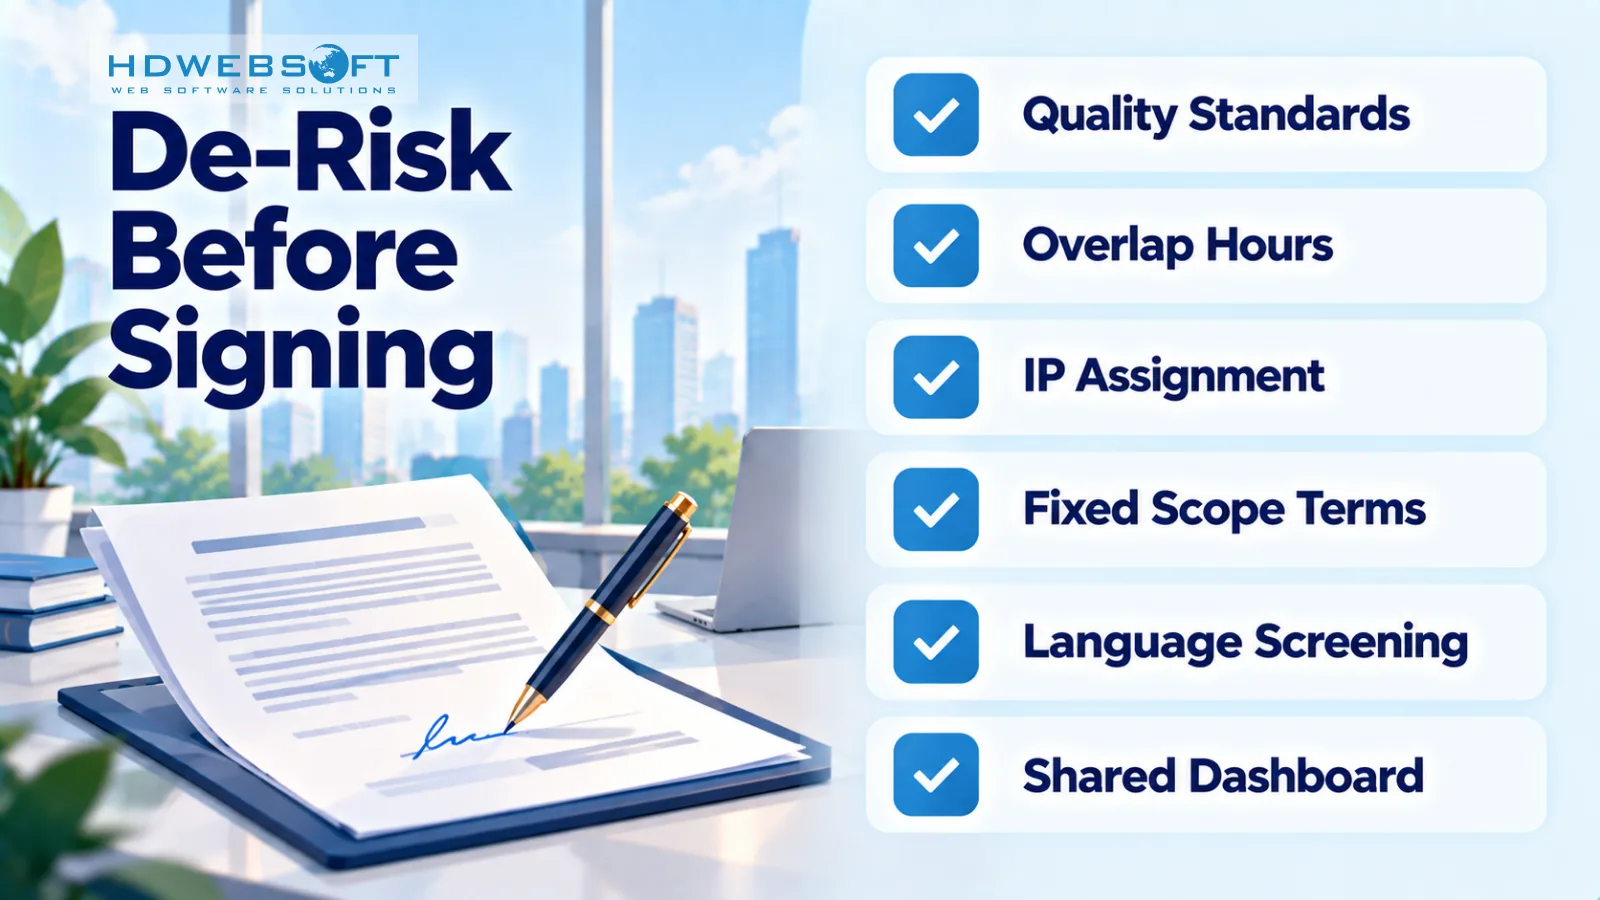
L’atténuation de risque la plus forte est de choisir un prestataire dont le processus est lui-même la réponse. Cherchez des modèles tarifaires transparents, des rôles définis par engagement, une discipline de passation écrite et un portfolio vérifiable — un prestataire qui montre ces choses sans y être invité a moins à cacher. Notre guide sur comment choisir une société d’externalisation logicielle détaille les critères d’évaluation.
Pourquoi HDWEBSOFT pour l’externalisation
14 ans de livraison sur 750 projets, c’est cette discipline en pratique : standards de qualité inscrits au contrat, responsables nommés, tableaux de bord partagés, règles de passation écrites et contrôles de sécurité de niveau ISO appliqués à chaque engagement.
Nos services d’externalisation logicielle couvrent tout le cycle de vie — cadrage, livraison, QA et support post-release — conçus pour que les six craintes ci-dessus soient traitées par défaut, pas sur demande.
Questions fréquemment posées
Quelles sont les plus grandes craintes autour de l’outsourcing IT ?
Les six craintes les plus souvent exprimées par les acheteurs sont une qualité inconstante, des trous de communication, l’exposition de la sécurité et de la propriété intellectuelle, des coûts flous ou croissants, des frictions culturelles et linguistiques, et la perte de visibilité sur le travail. Presque toutes se traitent au moment du contrat — par des standards de qualité écrits, des niveaux de service, des clauses de PI, une tarification transparente et une cadence de reporting convenue.
Comment protéger la qualité d’un projet externalisé ?
Mettez la qualité dans le contrat, pas dans les attentes : précisez les standards de code, les procédures de test et les exigences de documentation ; planifiez des revues de code régulières et des audits qualité périodiques ; et utilisez un système de suivi des bugs partagé pour que les problèmes soient visibles des deux côtés dès qu’ils apparaissent.
Ma propriété intellectuelle est-elle en sécurité en outsourcing ?
Elle peut l’être — si le contrat fait son travail. Exigez une cession de PI explicite et perpétuelle, des NDA pour chaque membre de l’équipe, des règles de traitement des données définies et des contrôles de sécurité adaptés à vos besoins de conformité. Le vrai risque est un libellé de PI flou, pas la géographie du prestataire.
Pourquoi l’outsourcing coûte-t-il souvent plus cher que prévu ?
Généralement parce que le périmètre était flou et que les demandes de changement ont été tarifées à la pièce. Un prix fixe sur des exigences lâches invite au matelassage ; du temps-et-matériaux sur un périmètre lâche invite à la dérive. Resserrez la définition du périmètre, convenez d’un processus de change order et comparez les prestataires sur le coût total de l’engagement — pas sur les taux horaires.
Les différences de langue et de culture comptent-elles vraiment en outsourcing ?
Elles comptent aux marges : participation aux réunions, nuance des exigences, et aisance des ingénieurs à remonter les mauvaises nouvelles. Atténuez-les avec une exigence de langue de travail dès la sélection, des normes de communication écrites d’abord, et quelques heures de recouvrement fixes — pas en exigeant un accent parfait.
Quelle différence entre une crainte d’outsourcing et un échec d’outsourcing ?
Une crainte est un risque que vous anticipez avant de signer ; un échec est ce risque qui se matérialise parce que personne n’a construit d’atténuation. La même courte liste alimente les deux — périmètre flou, incitations désalignées, gouvernance faible — donc le travail d’atténuation fait en amont est le meilleur prédicteur de la tenue de l’engagement.
Conclusion
Les craintes autour de l’outsourcing IT sont réelles — et presque toutes sont solubles au moment de la signature, avec les bonnes clauses, cadences et mécanismes de transparence écrits. Un périmètre flou, une gouvernance faible et des incitations cachées ne sont pas des raisons d’éviter l’outsourcing ; c’est la checklist pour le faire correctement.
Si vous cherchez un prestataire dont le processus par défaut répond déjà à ces six craintes, contactez HDWEBSOFT pour discuter de votre périmètre.