การจัดการความปลอดภัยข้อมูลไม่ใช่ทางเลือกสำหรับองค์กรสมัยใหม่อีกต่อไป มันคือรากฐาน ธุรกิจทุกขนาดกำลังรวบรวมและจัดเก็บข้อมูลที่ละเอียดอ่อนมากกว่าที่เคย ในขณะเดียวกัน อาชญากรไซเบอร์กำลังเร็วขึ้นและซับซ้อนขึ้น หากไม่มีแนวทางที่เป็นระบบต่อความปลอดภัยข้อมูลแบบ managed องค์กรเปิดตัวเองต่อการละเมิด ค่าปรับตามกฎระเบียบ และความเสียหายต่อชื่อเสียงที่แก้ไขไม่ได้
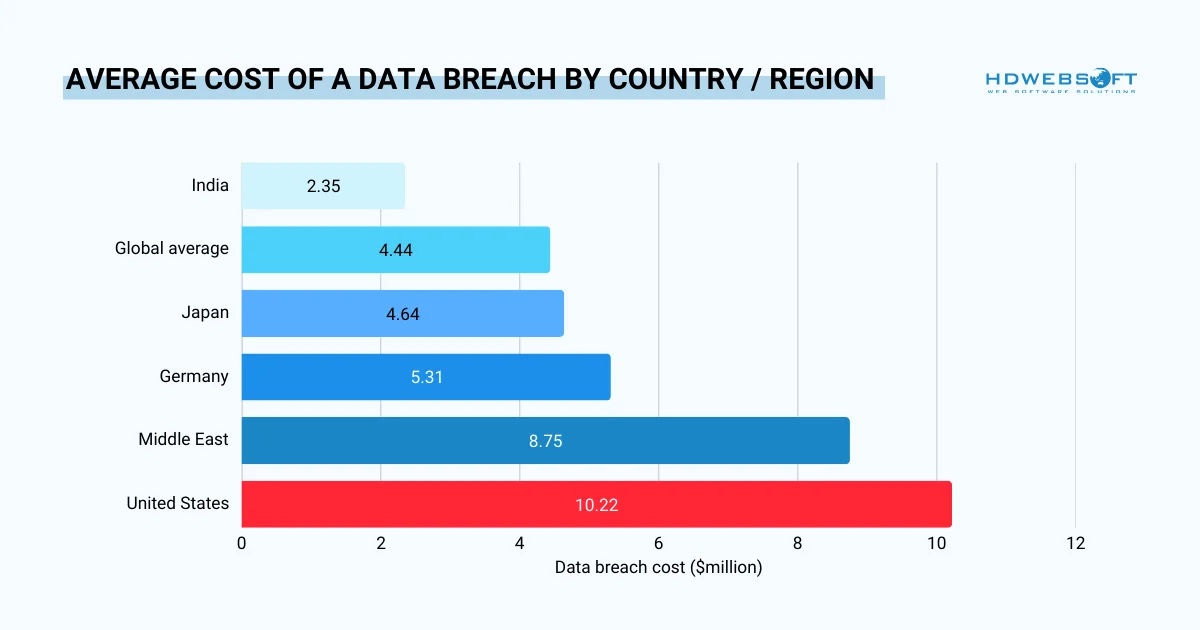
บริษัทจำนวนมากหันไปใช้บริการความปลอดภัยแบบ managedเพื่อเสริมทีมภายใน อย่างไรก็ตาม การสร้างโปรแกรมของตัวเองตั้งแต่ต้นก็สำคัญไม่แพ้กัน ตัวเลขเล่าเรื่องที่ชัดเจน ตามรายงานล่าสุด ต้นทุนเฉลี่ยทั่วโลกของการละเมิดข้อมูลสูงถึง $4.44 ล้าน ยิ่งไปกว่านั้น รายงาน Verizon พบ ransomware ปรากฏใน 44% ของการละเมิด SMB ทั้งหมด
คู่มือนี้ครอบคลุมทุกสิ่งที่องค์กรของคุณต้องรู้: การจัดการความปลอดภัยข้อมูลหมายถึงอะไรจริง ๆ ทำไม CIA Triad เป็นรากฐาน ภัยคุกคายที่อันตรายที่สุดที่ต้องป้องกัน และวิธีสร้างโปรแกรมที่ยืนหยัดได้จริง
การจัดการความปลอดภัยข้อมูลคืออะไร?
ในหัวใจของมัน การจัดการความปลอดภัยข้อมูลคือการปฏิบัติที่เป็นระบบเพื่อปกป้องข้อมูลที่ละเอียดอ่อนจากการเข้าถึงโดยไม่ได้รับอนุญาต การทำเสียหาย การขโมย และการสูญหาย ตลอดวงจรชีวิตทั้งหมด มันผสมนโยบาย เทคโนโลยี และกระบวนการของคนเข้าเป็นโปรแกรมที่ต่อเนื่องและสอดคล้องกัน แทนที่จะเป็นชุดมาตรการครั้งเดียว
ที่สำคัญ มันต่างจากความปลอดภัย IT ทั่วไป ความปลอดภัย IT ทั่วไปปกป้องโครงสร้างพื้นฐาน เช่น เครือข่าย อุปกรณ์ และระบบ การจัดการความปลอดภัยข้อมูลอย่างไรก็ตาม มีข้อมูลเป็นศูนย์กลาง โฟกัสเริ่มจากสินทรัพย์ข้อมูลเอง: มันอยู่ที่ไหน ใครแตะต้อง มันเคลื่อนไหวอย่างไร และเมื่อไหร่ควรลบ
องค์กรโดยทั่วไปทำให้สิ่งนี้เป็นทางการผ่านระบบจัดการข้อมูลที่ปลอดภัย มันคือกรอบควบคุมและการกำกับดูแลที่มีโครงสร้างซึ่งนำความสม่ำเสมอข้ามทีม สถานที่ และสภาพแวดล้อมข้อมูล
สามเสาหลักรองรับทุกโปรแกรมที่มีประสิทธิภาพ:
- คน: การฝึกอบรม ความรับผิดชอบ และวัฒนธรรมที่ให้ความปลอดภัยเป็นอันดับหนึ่ง
- กระบวนการ: นโยบายที่เป็นเอกสาร โปรโตคอลการเข้าถึง และแผนการตอบสนองเหตุการณ์
- เทคโนโลยี: เครื่องมือที่บังคับใช้ ตรวจสอบ และทำให้การควบคุมเป็นอัตโนมัติ
CIA Triad: รากฐานของความปลอดภัยข้อมูล
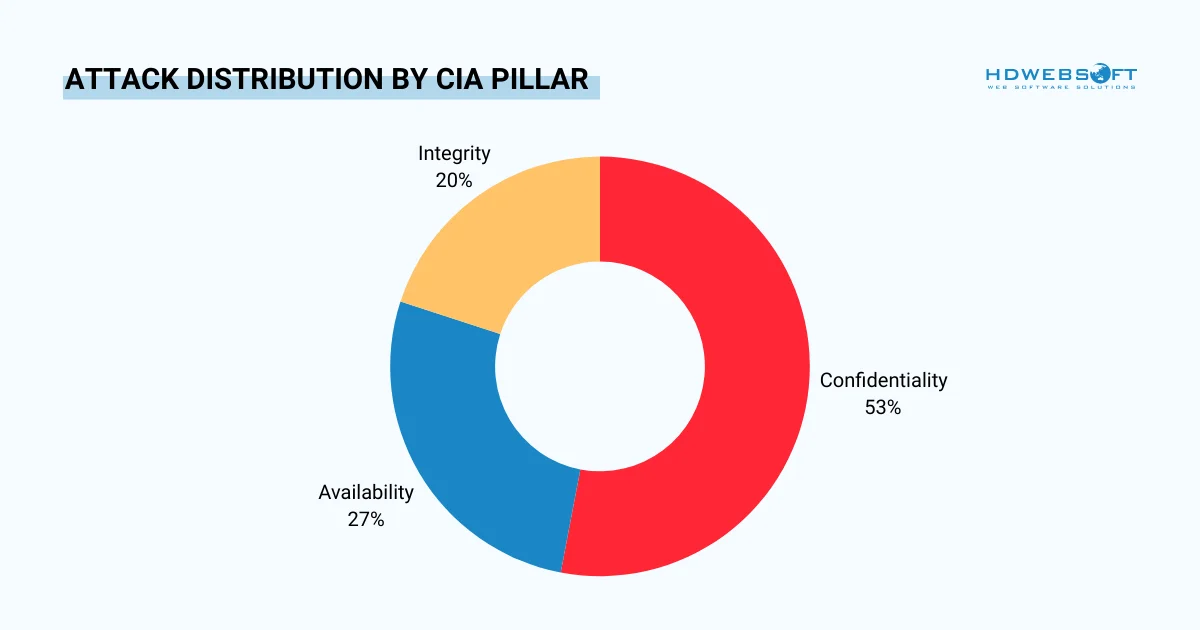
การโจมตีไซเบอร์ทุกครั้ง ไม่มีข้อยกเว้น มุ่งอย่างน้อยหนึ่งในสามหลักการหลัก ทีมการจัดการความปลอดภัยข้อมูลใช้กรอบนี้เพื่อประเมินความอ่อนแอและออกแบบการป้องกัน ดังนั้นการเข้าใจหลักการเหล่านี้จำเป็นก่อนเลือกเครื่องมือหรือเขียนนโยบาย
ความลับ (Confidentiality)
เฉพาะคนและกระบวนการที่ได้รับอนุญาตเท่านั้นที่ควรเข้าถึงหรือแก้ไขข้อมูลที่ละเอียดอ่อน หลักการนี้ขับเคลื่อนการควบคุมการเข้าถึง การเข้ารหัส และโมเดลสิทธิ์น้อยที่สุด (least privilege)
ความสมบูรณ์ (Integrity)
ข้อมูลต้องคงความถูกต้อง น่าเชื่อถือ และปราศจากการแก้ไขโดยไม่ได้รับอนุญาต ตัวอย่างเช่น audit logs, checksums และการจัดการการเปลี่ยนแปลงทั้งหมดรับใช้หลักการนี้
ความพร้อมใช้งาน (Availability)
ข้อมูลที่ละเอียดอ่อนต้องเข้าถึงได้โดยผู้ที่ต้องการ เมื่อพวกเขาต้องการ ตัวอย่างเช่น การป้องกัน DDoS การวางแผนความซ้ำซ้อน และกลยุทธ์สำรองข้อมูลปกป้องเสานี้
ทุกองค์ประกอบ การควบคุม และแนวทางปฏิบัติที่ดีในคู่มือนี้แมปกลับไปยังการปกป้องหนึ่งหรือมากกว่าหนึ่งของสามหลักการนี้ เมื่อประเมินภัยคุกคายหรือเครื่องมือใหม่ใด ๆ ถาม: มันกระทบเสาไหน?
ภัยคุกคายและช่องโหว่ความปลอดภัยข้อมูลที่พบบ่อย
การเข้าใจภูมิทัศน์ภัยคุกคายเป็นข้อกำหนดเบื้องต้นสำหรับการออกแบบการป้องกันที่มีประสิทธิภาพ ภัยคุกคายแบ่งเป็นสองประเภทกว้าง ภายนอกและภายใน และสถิติการจัดการความปลอดภัยข้อมูลปี 2025 แสดงว่าทั้งสองกำลังทวีความรุนแรง
ภัยคุกคายภายนอก
ผู้กระทำภายนอกขับเคลื่อนการละเมิดส่วนใหญ่ อย่างไรก็ตาม กลวิธีของพวกเขากำลังพัฒนาอย่างรวดเร็ว ตามรายงาน Verizon การใช้ประโยชน์จากช่องโหว่เพิ่มขึ้น 34% เมื่อเทียบปีต่อปี และการมีส่วนร่วมของบุคคลที่สามในการละเมิดเพิ่มเป็นสองเท่าจาก 15% เป็น 30% ในปีเดียว
| ประเภทภัยคุกคาย | วิธีทำงาน | เสา CIA ที่มุ่ง | ความแพร่หลายปี 2025 |
|---|---|---|---|
| Ransomware | เข้ารหัสไฟล์และเรียกค่าไถ่เพื่อการเข้าถึง | Availability, Confidentiality | 44% ของการละเมิด |
| Phishing / Social Engineering | หลอกผู้ใช้ให้เปิดเผย credentials หรือกระทำสิ่งที่เป็นอันตราย | Confidentiality | 16% เป็นเวกเตอร์เริ่มต้น |
| Credentials ที่ถูกขโมย | นำข้อมูลล็อกอินที่ถูกบุกรุกมาใช้ซ้ำหรือซื้อ | Confidentiality | 32% ของการโจมตีทั้งหมด |
| Zero-Day Exploits | มุ่งช่องโหว่ก่อนมี patch | ทั้งสาม | +34% เมื่อเทียบปีต่อปี |
| การโจมตี DDoS | ท่วมระบบเพื่อปฏิเสธการเข้าถึงผู้ใช้ที่ถูกต้อง | Availability | 13% ของเวกเตอร์เริ่มต้น |
| การโจมตี Supply Chain | ใช้ประโยชน์จากช่องโหว่ในผู้ขายบุคคลที่สาม | ทั้งสาม | 30% ของการละเมิด |
ภัยคุกคายภายใน
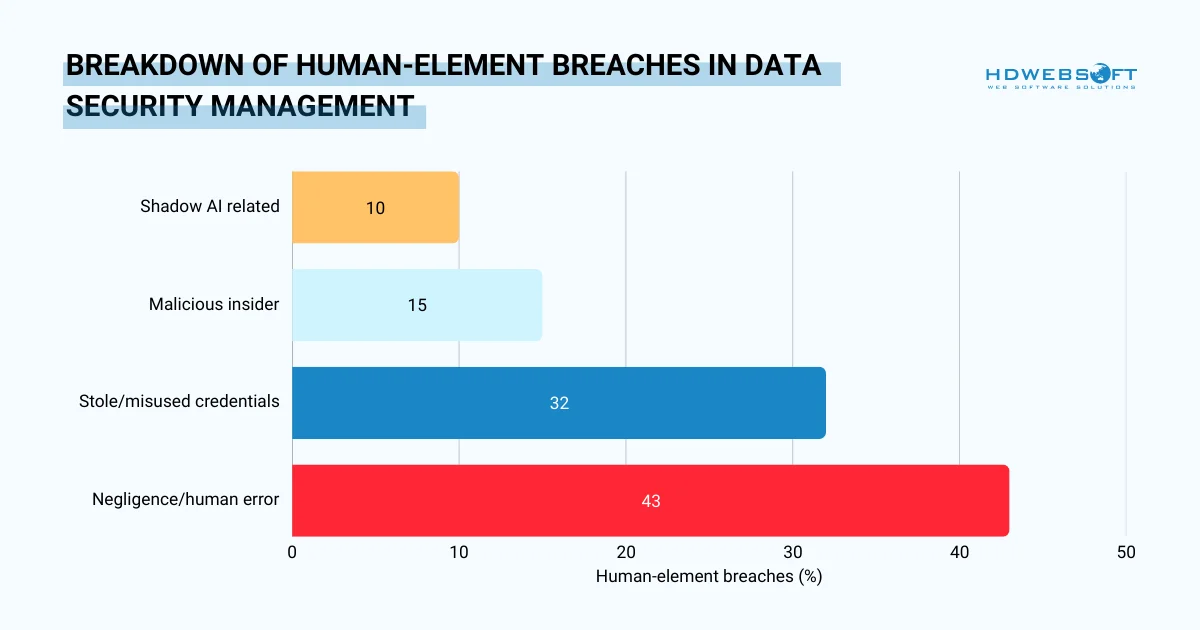
ในทางกลับกัน ความเสี่ยงภายในของการจัดการความปลอดภัยข้อมูลมักถูกประเมินต่ำ แต่พวกมันเป็นหนึ่งในสิ่งที่แพงที่สุดในการแก้ไข อันที่จริง องค์ประกอบของคนยังคงเป็นปัจจัยใน 60% ของการละเมิดทั้งหมด
ผู้ที่มีเจตนาร้ายภายใน
พนักงาน ผู้รับเหมา หรือผู้ขายที่มีการเข้าถึงที่ถูกต้องสามารถใช้มันในทางที่ผิดโดยเจตนา ภัยคุกคายจากภายในมีต้นทุนต่อองค์กรสูงถึง $17.4 ล้านต่อปีต่อธุรกิจ ในปี 2025 ความรู้ลึกของพวกเขาเกี่ยวกับระบบภายใน credentials การเข้าถึง ตำแหน่งข้อมูล จุดบอดความปลอดภัย ทำให้การตรวจจับยากอย่างยิ่ง ต่างจากผู้โจมตีภายนอก ผู้ที่มีเจตนาร้ายภายในไม่จำเป็นต้องทะลุการป้องกันปริมณฑลเพราะพวกเขาอยู่ข้างในแล้ว
ยิ่งไปกว่านั้น การตรวจจับพึ่งพาการตรวจสอบพฤติกรรมอย่างมาก เวลาล็อกอินที่ผิดปกติ การดาวน์โหลดข้อมูลจำนวนมาก หรือการเข้าถึงระบบนอกขอบเขตงานปกติของใครบางคน ล้วนเป็นตัวบ่งชี้ที่ควรระบุ ดังนั้นเครื่องมือ User and Entity Behavior Analytics (UEBA) ถูกออกแบบมาเพื่อเปิดเผยความผิดปกติเหล่านี้ก่อนที่พวกมันจะทวีความรุนแรง
ความประมาทและข้อผิดพลาดของมนุษย์
ไม่ใช่ภัยคุกคายภายในทั้งหมดของการจัดการความปลอดภัยข้อมูลที่เจตนา ระบบที่กำหนดค่าผิด รหัสผ่านที่ใช้ซ้ำ การแชร์ข้อมูลอย่างประมาท และการเปิดเผยโดยไม่ตั้งใจผ่านอีเมลที่ส่งผิดสามารถทำลายได้เท่าการโจมตีที่มุ่งเป้า พนักงานที่มีเจตนาดีซึ่งส่งสเปรดชีตที่ละเอียดอ่อนไปยังผู้รับผิด หรือผู้ดูแล IT ที่ทิ้ง cloud storage bucket เปิดสาธารณะ สามารถกระตุ้นผลกระทบเทียบเท่าการละเมิดโดยเจตนา
นอกจากนี้ การลดเหตุการณ์ที่ขับเคลื่อนด้วยความประมาทต้องการความพยายามคู่ขนานสองอย่าง ประการแรก การควบคุมทางเทคนิค เครื่องมือ DLP การเตือนอีเมล และข้อจำกัดการเข้าถึง สร้างแรงเสียดทานที่จับข้อผิดพลาดก่อนที่พวกมันจะทำความเสียหาย ประการที่สอง วัฒนธรรมความปลอดภัยที่แข็งแกร่งทำให้การจัดการข้อมูลอย่างระมัดระวังเป็นนิสัยรายวัน ไม่ใช่แค่ข้อกำหนดการปฏิบัติตาม
Shadow AI
กำลังเกิดขึ้นในปี 2025 เป็นหมวดความเสี่ยงภายในที่แตกต่าง shadow AI หมายถึงพนักงานที่ใช้เครื่องมือ AI ที่ไม่ได้รับอนุญาตโดยไม่มีการกำกับดูแลหรืออนุมัติจาก IT ตัวอย่างเช่น พวกมันรวม chatbot สาธารณะ ผู้ช่วยเขียน AI และเครื่องมือสร้างโค้ด หากไม่มีการจัดการความปลอดภัยข้อมูลที่เหมาะสม องค์กรมีการมองเห็นน้อยว่าข้อมูลที่ละเอียดอ่อนถูกแชร์หรือประมวลผลผ่านเครื่องมือเหล่านี้อย่างไร
ความเสี่ยงไม่ใช่เครื่องมือเอง แต่สิ่งที่ถูกป้อนเข้าไป พนักงานวางข้อมูลลูกค้า การเงินภายใน ซอร์สโค้ด หรือเอกสารทางกฎหมายลงในแพลตฟอร์มเหล่านี้อย่างประจำ พวกเขาทำโดยไม่คำนึงว่า input อาจถูกใช้ฝึกโมเดลหรือจัดเก็บบนเซิร์ฟเวอร์ของบุคคลที่สาม
ตาม IBM shadow AI เป็นปัจจัยร่วมใน 20% ของการละเมิดทั้งหมดที่ศึกษา เพิ่มค่าเฉลี่ย $670,000 ให้ต้นทุนการละเมิดรวม
องค์ประกอบหลักของระบบจัดการความปลอดภัยข้อมูล
ระบบจัดการความปลอดภัยข้อมูลที่แข็งแกร่งไม่ใช่ผลิตภัณฑ์เดียว แต่เป็นการผสมแบบเป็นชั้นของการควบคุมทางเทคนิคและกระบวนการกำกับดูแล โดยแต่ละอย่างจัดการกับจุดเปิดเผยที่แตกต่าง การข้ามชั้นใดชั้นหนึ่งสร้างช่องว่างที่ผู้โจมตีมองหาอย่างแข็งขัน
การค้นพบและจัดหมวดหมู่ข้อมูล
ก่อนใช้การควบคุมใด ๆ องค์กรต้องรู้ว่ามีข้อมูลอะไรและมันอยู่ที่ไหน การค้นพบเกี่ยวข้องกับการทำสำมะโนสินทรัพย์ข้อมูลอย่างเป็นระบบข้ามระบบภายในองค์กร แพลตฟอร์ม SaaS ฐานข้อมูล และ endpoints หากไม่มีขั้นตอนนี้ ข้อมูลที่ละเอียดอ่อนสามารถมีอยู่ใน file share ที่ถูกลืมหรือระบบ shadow IT ที่อยู่นอกการปกป้องใด ๆ โดยสมบูรณ์
การจัดหมวดหมู่ตามหลังการค้นพบ มันกำหนดระดับความละเอียดอ่อนให้แต่ละสินทรัพย์ข้อมูล โดยทั่วไปสาธารณะ ภายใน ความลับ และจำกัด ตามความเสียหายที่การเปิดเผยมันจะก่อให้เกิด ยิ่งไปกว่านั้น การจัดหมวดหมู่ขับเคลื่อนทุกการตัดสินใจขั้นต่อไป: ใครเข้าถึงข้อมูลได้ มันต้องเข้ารหัสอย่างไร ควรเก็บไว้นานแค่ไหน และการละเมิดที่เกี่ยวข้องต้องรายงานเร็วแค่ไหน
การกำกับดูแลข้อมูลและการเก็บรักษา
การจัดหมวดหมู่ในระบบจัดการความปลอดภัยข้อมูลเพียงอย่างเดียวไม่เพียงพอ องค์กรยังต้องการชั้นกำกับดูแล นั่นคือนโยบายที่กำกับว่าใครเป็นเจ้าของแต่ละประเภทข้อมูล ใครอนุมัติคำขอเข้าถึงได้ และข้อมูลควรเก็บไว้นานแค่ไหน
ดังนั้น การเก็บข้อมูลเกินอายุใช้งานเพิ่มการเปิดเผยโดยไม่มีประโยชน์ ตาม IAPP หลักการลดข้อมูลให้น้อยที่สุดถือว่าองค์กรควรเก็บข้อมูลส่วนบุคคลเพียงเท่าที่จำเป็นเพื่อบรรลุวัตถุประสงค์ที่ระบุ
การควบคุมการเข้าถึงและการจัดการตัวตน
การเข้าถึงโดยไม่ได้รับอนุญาตเป็นสาเหตุหลักที่พบบ่อยที่สุดของการละเมิดข้อมูล credentials ที่ถูกขโมยหรือใช้ในทางที่ผิดคิดเป็น 32% ของการโจมตีทั้งหมด ดังนั้นชั้นการควบคุมการเข้าถึงที่แข็งแกร่งจัดการกับสิ่งนี้โดยตรง
หลักการรากฐานคือ least privilege: ผู้ใช้ควรเข้าถึงเฉพาะข้อมูลและระบบที่บทบาทเฉพาะของพวกเขาต้องการ ไม่มากกว่านั้น เพราะบัญชีที่มีสิทธิ์เกินเป็นความเสี่ยงที่เงียบ เมื่อ credentials ของพนักงานถูกบุกรุก least privilege จำกัดรัศมีความเสียหายของการโจมตี
การควบคุมการเข้าถึงตามบทบาท (RBAC)
RBAC ในระบบจัดการความปลอดภัยข้อมูลผูกสิทธิ์การเข้าถึงกับหน้าที่งานแทนผู้ใช้รายบุคคล เมื่อบทบาทเปลี่ยน ไม่ว่าผ่านการเลื่อนตำแหน่ง การโอนย้าย หรือการออกจากงาน การเข้าถึงสามารถอัปเดตหรือเพิกถอนได้ในการกระทำเดียว นั่นคือเหตุผลที่การทบทวนการเข้าถึงเป็นประจำ อย่างน้อยรายไตรมาส ควรตรวจสอบว่าสิทธิ์ยังตรงกับความรับผิดชอบปัจจุบัน
การตรวจสอบสิทธิ์หลายปัจจัย (MFA) และ SSO
รหัสผ่านอย่างเดียวไม่เพียงพอ MFA ต้องการขั้นตอนยืนยันที่สอง ทำให้การขโมย credentials มีประโยชน์น้อยกว่ามากต่อผู้โจมตี การจับคู่ MFA กับ single sign-on (SSO) ลดความเมื่อยล้ารหัสผ่านขณะรวมศูนย์การจัดการการตรวจสอบสิทธิ์ ตาม Microsoft MFA สามารถบล็อกกว่า 99% ของการโจมตีบัญชีอัตโนมัติ
การเข้ารหัส

การเข้ารหัสแปลงข้อมูลที่อ่านได้เป็น ciphertext ที่ใช้ไม่ได้หากไม่มีกุญแจถอดรหัสที่ถูกต้อง แม้ผู้โจมตีจะทะลุการควบคุมการเข้าถึง ข้อมูลที่เข้ารหัสยังคงไร้ค่าสำหรับพวกเขา นี่ทำให้การเข้ารหัสเป็นแนวป้องกันสุดท้ายและองค์ประกอบที่ไม่ต่อรองได้ของนโยบายระบบจัดการความปลอดภัยข้อมูลใด ๆ
มีสองพื้นที่ครอบคลุมที่สำคัญที่สุด การเข้ารหัสขณะจัดเก็บ (at rest) ปกป้องข้อมูลที่จัดเก็บ ฐานข้อมูล ระบบไฟล์ และข้อมูลสำรอง โดยใช้มาตรฐานเช่น AES-256 ในขณะเดียวกัน การเข้ารหัสขณะส่ง (in transit) ปกป้องข้อมูลที่เคลื่อนข้ามเครือข่าย โดยทั่วไปผ่าน TLS 1.2 หรือสูงกว่า ทั้งสองต้องมี; การรักษาเพียงหนึ่งเดียวทำให้อีกอันเป็นเป้าง่าย
การจัดการกุญแจ
อันที่จริง การเข้ารหัสแข็งแกร่งเท่ากับว่ากุญแจเข้ารหัสถูกปกป้องดีแค่ไหน การจัดการกุญแจที่แย่ — เก็บกุญแจพร้อมข้อมูลที่มันเข้ารหัส หรือไม่หมุนเวียนกุญแจเป็นประจำ — บ่อนทำลายการควบคุมทั้งหมด ดังนั้นองค์กรควรใช้บริการจัดการกุญแจเฉพาะ (KMS) หมุนเวียนกุญแบบตามกำหนดการ และตรวจสอบบันทึกการเข้าถึงกุญแจ
การป้องกันการสูญหายของข้อมูล (DLP)
เครื่องมือ DLP ตรวจสอบการเคลื่อนไหวของข้อมูลข้าม endpoints อีเมล ช่องทางเว็บ และแอปพลิเคชัน SaaS พวกมันตรวจจับเมื่อข้อมูลที่ละเอียดอ่อนกำลังถูกคัดลอก อัปโหลด หรือส่งอีเมลนอกช่องทางที่ได้รับอนุญาต สิ่งที่ดีที่สุดคือเครื่องมือการจัดการความปลอดภัยข้อมูลเหล่านี้สามารถบล็อกการถ่ายโอนแบบเรียลไทม์
การเพิ่มขึ้นของ shadow AI ทำให้ DLP เร่งด่วนขึ้น พนักงานที่วางข้อมูลลับลงในเครื่องมือ AI สาธารณะเป็นเวกเตอร์การขนออกที่เติบโตเร็วที่สุดอันดับหนึ่ง นอกจากนี้ นโยบาย DLP สามารถกำหนดค่าให้ระบุหรือบล็อกการถ่ายโอนเหล่านี้โดยอัตโนมัติ ปิดช่องว่างที่เครื่องมือความปลอดภัยปริมณฑลไม่สามารถจัดการได้
การตรวจสอบ การบันทึก และการตอบสนองเหตุการณ์
การตรวจสอบต่อเนื่องคือสิ่งที่แยกองค์กรที่ตอบสนองออกจากองค์กรที่ยืดหยุ่น หากไม่มีมัน การละเมิดไม่ถูกตรวจพบเป็นเวลาหลายสัปดาห์หรือหลายเดือน มีต้นทุนสูงกว่ามากในท้ายที่สุด ดังนั้นองค์กรที่มีความสามารถตรวจสอบที่เป็นผู้ใหญ่ลดหน้าต่างนั้นอย่างมีนัยสำคัญ
ยิ่งไปกว่านั้น การบันทึกรวมศูนย์ผ่านแพลตฟอร์ม SIEM (Security Information and Event Management) รวบรวมข้อมูลกิจกรรมจากทั่วสภาพแวดล้อม การตรวจจับความผิดปกติด้วย machine learning สามารถเปิดเผยการเปลี่ยนแปลงรูปแบบที่ละเอียด เวลาล็อกอินที่ผิดปกติ การส่งออกข้อมูลขนาดใหญ่ที่ไม่คาดคิด ที่ระบบตามกฎพลาด
การวางแผนตอบสนองเหตุการณ์
การตรวจสอบในระบบจัดการความปลอดภัยข้อมูลจับภัยคุกคาย; การตอบสนองเหตุการณ์ควบคุมพวกมัน ทุกองค์กรต้องการแผนตอบสนองที่เป็นเอกสารก่อนเหตุการณ์เกิด ไม่ใช่หลัง
แผนควรกำหนดเส้นทาง escalation ที่ชัดเจน มอบหมายบทบาท และระบุไทม์ไลน์การแจ้งเตือนที่ GDPR, HIPAA หรือกฎระเบียบอื่นเรียกร้อง บวกกับการฝึกซ้อม tabletop เป็นประจำทดสอบแผนเทียบสถานการณ์ที่สมจริง
การสำรองและกู้คืนข้อมูล
ข้อมูลสำรองที่เชื่อถือได้คือเครือข่ายนิรภัยสุดท้าย โดยเฉพาะเทียบ ransomware ซึ่งตอนนี้ปรากฏใน 44% ของการละเมิดทั้งหมด หากไม่มีข้อมูลสำรองที่ทดสอบ องค์กรที่เผชิญ ransomware เผชิญทางเลือกไบนารี: จ่ายค่าไถ่หรือสูญเสียข้อมูล ผลลัพธ์ใดก็ไม่ยอมรับได้
เพื่อข้อมูลของคุณ กลยุทธ์สำรองข้อมูลที่มีประสิทธิภาพปฏิบัติตามกฎ 3-2-1: รักษาสำเนาข้อมูลสามชุด ข้ามสองสื่อประเภทต่างกัน พร้อมสำเนาหนึ่งชุดเก็บนอกสถานที่หรือออฟไลน์
ที่สำคัญ ข้อมูลสำรองต้องถูกทดสอบ ข้อมูลสำรองที่ไม่เคยถูกกู้คืนไม่ใช่ข้อมูลสำรอง; มันคือสมมติฐานที่ไม่ได้ทดสอบ Recovery Time Objectives (RTO) และ Recovery Point Objectives (RPO) ควรถูกกำหนดและพิสูจน์ระหว่างการฝึกซ้อมเป็นประจำ
วิธีนำการจัดการความปลอดภัยข้อมูลไปใช้
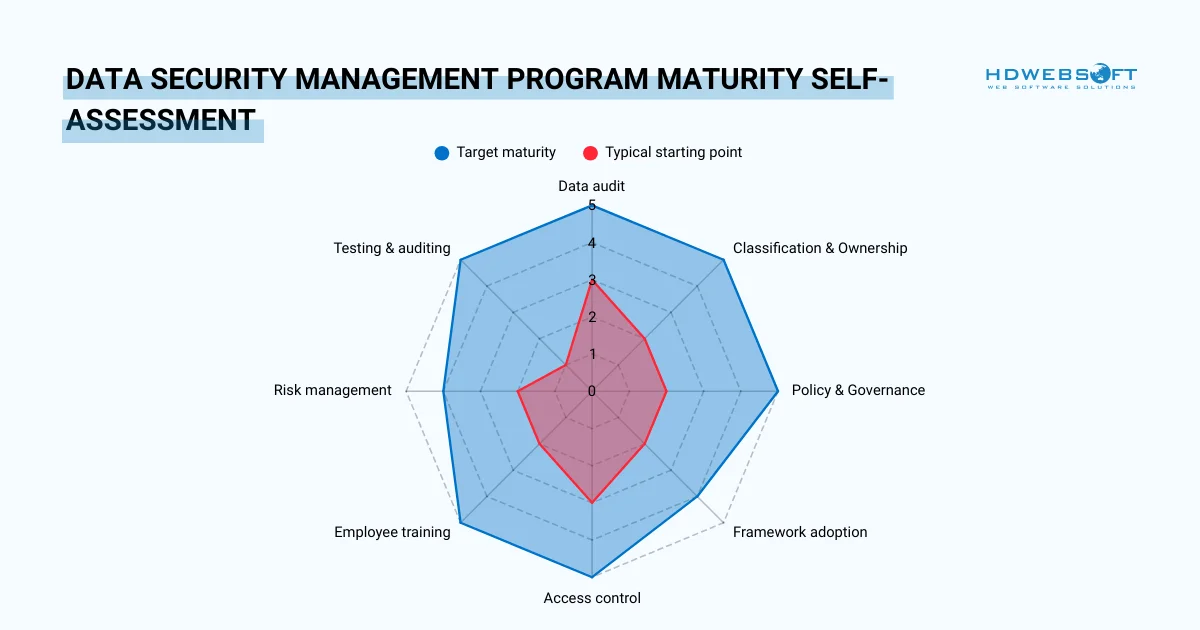
การตั้งโปรแกรมการจัดการความปลอดภัยข้อมูลต้องการมากกว่าการใช้งานเครื่องมือ มันเรียกร้องแนวทางที่มีโครงสร้างและเป็นเฟส — สร้างนโยบายก่อนเทคโนโลยี และการกำกับดูแลก่อนระบบอัตโนมัติ
ขั้นตอนด้านล่างสะท้อนแนวทางปฏิบัติที่ดีของความปลอดภัยข้อมูลแบบ managed ที่พิสูจน์แล้วข้าม NIST, ISO 27001 และ CIS Controls
1. ดำเนินการตรวจสอบข้อมูล
จัดหมวดหมู่สิ่งที่คุณมีก่อนใช้การควบคุมใด ๆ ตัวอย่างเช่น ระบุสินทรัพย์ที่ละเอียดอ่อน ที่พวกมันอยู่ และใครมีการเข้าถึงปัจจุบัน
2. สร้างนโยบายที่เป็นทางการ
จัดทำเอกสารนโยบายระบบจัดการความปลอดภัยข้อมูลของคุณ จากนั้นรับการอนุมัติจากผู้บริหารและสื่อสารทั่วองค์กร
3. นำกรอบที่ได้รับการยอมรับมาใช้
ใช้ NIST CSF, ISO/IEC 27001 หรือ CIS Controls เป็นกระดูกสันหลังเชิงโครงสร้าง เพราะกรอบเหล่านี้ให้จุดเริ่มต้นที่พิสูจน์แล้วและตรวจสอบได้
4. บังคับใช้ Least Privilege และการควบคุมการเข้าถึง
นำ RBAC, MFA และ SSO ไปใช้ข้ามทุกระบบ ทบทวนและเพิกถอนสิทธิ์การเข้าถึงที่ไม่จำเป็นอย่างสม่ำเสมอ
5. ฝึกอบรมพนักงานอย่างต่อเนื่อง
เซสชัน onboarding ครั้งเดียวไม่เพียงพอ ดังนั้นสำคัญที่จะสร้างวัฒนธรรมความตระหนักด้านความปลอดภัยที่ต่อเนื่อง
6. ดำเนินกระบวนการจัดการความเสี่ยงแบบวงจร
ระบุความเสี่ยง → ประเมินและประเมินค่า → ใช้การควบคุม → ตรวจสอบ → ทำซ้ำ การจัดการความเสี่ยงไม่เคยเป็นงานที่เสร็จสิ้น
7. ทดสอบและตรวจสอบเป็นประจำ
การทดสอบเจาะระบบ การประเมินความอ่อนแอ และการตรวจสอบภายในรักษาโปรแกรมให้ทันสมัย
เกี่ยวกับความปลอดภัยข้อมูลแบบ Managed
องค์กรที่ขาดความเชี่ยวชาญภายในมักหันไปหาผู้ให้บริการความปลอดภัยข้อมูลแบบ managed ที่รู้จักในชื่อ ผู้ให้บริการความปลอดภัยแบบ managed (MSSPs) บริการเหล่านี้จัดการการตรวจสอบ การตรวจจับภัยคุกคาย และการตอบสนองเหตุการณ์ภายนอก การแลกเปลี่ยนคือต้นทุนเทียบการควบคุม — แต่สำหรับทีมความปลอดภัยที่เล็ก โมเดล managed สามารถลดเวลาเฉลี่ยในการควบคุมการละเมิดอย่างมาก
กรอบและเครื่องมือการจัดการความปลอดภัยข้อมูล
การเลือกกรอบและเครื่องมือที่ถูกต้องให้โครงสร้างและขนาดแก่โปรแกรมความปลอดภัยข้อมูลแบบ managed ของคุณ กรอบให้ “อะไรและทำไม” — เครื่องมือจัดการ “อย่างไร”
กรอบความปลอดภัย
สามกรอบสร้างกระดูกสันหลังของโปรแกรมการจัดการความปลอดภัยข้อมูลองค์กรอย่างสม่ำเสมอ พวกมันเสริมกัน ไม่ใช่แข่งกัน
| กรอบ | เหมาะสำหรับ | จุดแข็งหลัก |
|---|---|---|
| NIST CSF | ทุกองค์กร | แมปห้าฟังก์ชันหลัก: Identify, Protect, Detect, Respond, Recover |
| ISO/IEC 27001 | องค์กรที่มองหาการรับรองระดับสากล | ได้รับการยอมรับทั่วโลก; ให้หลักฐานที่ตรวจสอบได้ของ ISMS ที่เป็นทางการ |
| CIS Controls | SMB และทีมที่มีทรัพยากรจำกัด | การควบคุมที่จัดลำดับความสำคัญ นำไปปฏิบัติได้ จัดอันดับตามผลกระทบ |
เครื่องมือแยกตามหมวด
เทคโนโลยีสนับสนุนโปรแกรมของคุณ; อย่างไรก็ตาม มันไม่แทนที่นโยบายหรือการฝึกอบรม ดังนั้นการใช้งานเครื่องมืออย่างมีกลยุทธ์ข้ามหมวดเหล่านี้เป็นสิ่งจำเป็น:
การตรวจจับและตอบสนอง
แพลตฟอร์ม SIEM เช่น Splunk และ Microsoft Sentinel ให้การบันทึกรวมศูนย์และการแจ้งเตือนแบบเรียลไทม์ อย่าลืมจับคู่พวกมันกับเครื่องมือ endpoint detection and response (EDR) เพื่อการครอบคลุมกว้างข้ามอุปกรณ์
การเข้าถึงและตัวตน
แพลตฟอร์ม IAM เช่น Okta หรือ Azure AD บังคับใช้นโยบายการควบคุมการเข้าถึงในระดับขนาด พวกมันยังให้ audit trail ที่ HIPAA และ GDPR เรียกร้อง ตัวจัดการรหัสผ่านและ passkey ที่ต้าน phishing ลดความเสี่ยง credentials เพิ่มเติม
การปกป้องข้อมูล
โซลูชัน DLP ในระบบจัดการความปลอดภัยข้อมูลป้องกันการเคลื่อนไหวของข้อมูลโดยไม่ได้รับอนุญาตข้าม endpoints อีเมล และช่องทางเว็บ เครื่องมือเข้ารหัสรักษาข้อมูลขณะจัดเก็บและส่ง ร่วมกัน การควบคุมเหล่านี้จัดการกับความลับ (Confidentiality) — เสาแรกของ CIA Triad — โดยตรง
คำถามที่พบบ่อย
การจัดการความปลอดภัยข้อมูลคืออะไร?
การจัดการความปลอดภัยข้อมูลหมายถึงกระบวนการปกป้องข้อมูลจากการเข้าถึงโดยไม่ได้รับอนุญาต การละเมิด และการสูญหาย โดยใช้เครื่องมือเช่นการเข้ารหัส การควบคุมการเข้าถึง ระบบตรวจสอบ และนโยบายความปลอดภัย
ต้นทุนของการละเลยการจัดการความปลอดภัยข้อมูลคืออะไร?
ต้นทุนรวมถึงความสูญเสียทางการเงิน เวลาหยุดทำงาน ค่าปรับตามกฎระเบียบ การสูญเสียลูกค้า และความเสียหายต่อชื่อเสียงระยะยาว ต้นทุนเหล่านี้มักเกินการลงทุนที่จำเป็นสำหรับระบบความปลอดภัยที่เหมาะสม
ทำไมความปลอดภัยข้อมูลจึงสำคัญสำหรับธุรกิจ?
ความปลอดภัยข้อมูลรับประกันความต่อเนื่องของธุรกิจ ปกป้องความไว้วางใจของลูกค้า และป้องกันความเสี่ยงทางการเงินและกฎหมาย ในสภาพแวดล้อมดิจิทัลสมัยใหม่ มันสำคัญต่อการรักษาข้อได้เปรียบในการแข่งขัน
บริษัทสามารถปรับปรุงการจัดการความปลอดภัยข้อมูลได้อย่างไร?
บริษัทสามารถปรับปรุงความปลอดภัยโดยนำกลยุทธ์เชิงรุกมาใช้ เช่นการตรวจสอบต่อเนื่อง การตรวจจับภัยคุกคายด้วย AI โซลูชันความปลอดภัยบน cloud และการตรวจสอบระบบเป็นประจำ
ข้อคิดสุดท้าย
ความปลอดภัยข้อมูลแบบ managed ไม่ใช่โครงการที่มีวันสิ้นสุด มันคือโปรแกรมต่อเนื่องที่พัฒนาควบคู่กับภัยคุกคาย เทคโนโลยี และความคาดหวังด้านกฎระเบียบ องค์กรที่ปฏิบัติต่อมันเป็นรากฐาน ไม่ใช่เชิงตอบสนอง คือองค์กรที่ควบคุมการละเมิดเร็วขึ้น จ่ายน้อยลงเมื่อเหตุการณ์เกิด และรักษาความไว้วางใจของลูกค้าในระยะยาว
ต้นทุนของการไม่ลงมือทำ
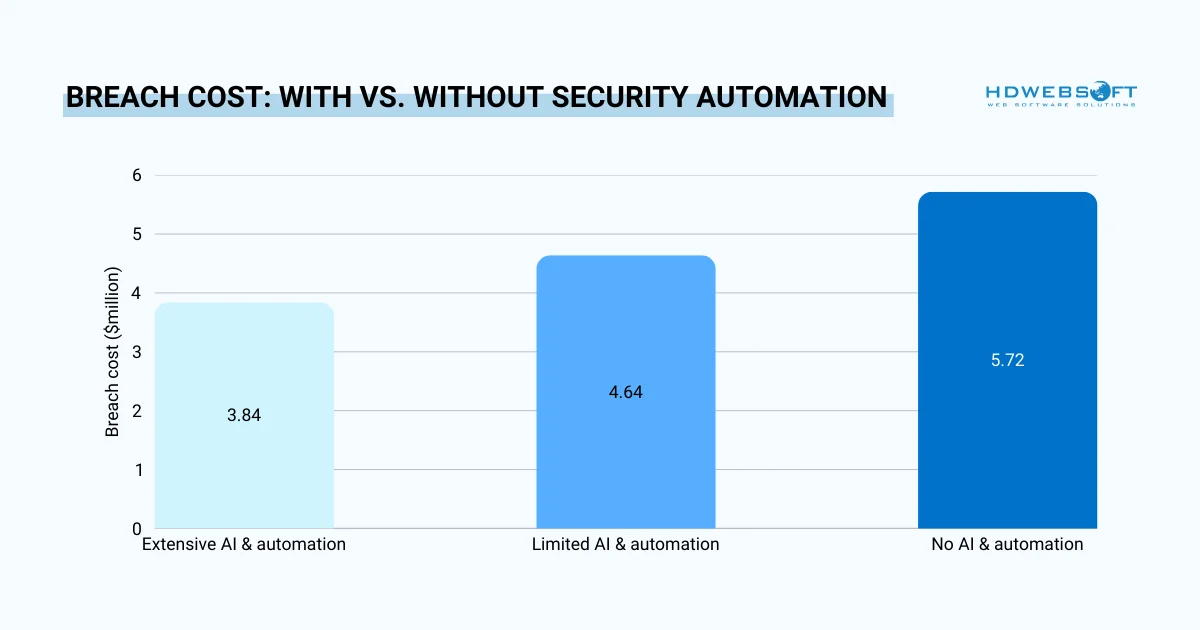
รายงานปี 2025 ของ IBM พบว่าองค์กรที่ใช้ AI และระบบอัตโนมัติอย่างกว้างขวางในความปลอดภัยประหยัดค่าเฉลี่ย $1.9 ล้านต่อการละเมิดเทียบกับองค์กรที่ไม่ใช้ การลงทุนในโปรแกรมการจัดการความปลอดภัยข้อมูลที่มีโครงสร้างคืนทุนให้ตัวเองหลายเท่า
เริ่มด้วยการตรวจสอบข้อมูล สร้างนโยบายของคุณ เลือกกรอบ ฝึกอบรมคนของคุณ จากนั้นปรับปรุงซ้ำ เพราะภูมิทัศน์ภัยคุกคายไม่เคยหยุดเปลี่ยน และการป้องกันของคุณก็ไม่ควรเช่นกัน การเป็นพันธมิตรกับผู้ให้บริการความปลอดภัยไซเบอร์ที่เชื่อถือได้เช่น HDWEBSOFT สามารถช่วยองค์กรนำและรักษากลยุทธ์ความปลอดภัยข้อมูลที่มีประสิทธิภาพในทุกขั้นตอน
พร้อมเสริมความแข็งแกร่งโปรแกรมการจัดการความปลอดภัยข้อมูลของคุณหรือไม่? ติดต่อ HDWEBSOFT เพื่อปรึกษาฟรีเกี่ยวกับการสร้างกรอบความปลอดภัยข้อมูลที่ปลอดภัยและเป็นไปตามกฎระเบียบที่ปรับให้เหมาะกับองค์กรของคุณ