La gestione della sicurezza dei dati non è più facoltativa per le organizzazioni moderne; è fondamentale. Le aziende di ogni dimensione raccolgono e archiviano più informazioni sensibili che mai. Allo stesso tempo, i criminali informatici diventano sempre più rapidi e sofisticati. Senza un approccio formale alla sicurezza dei dati gestita, le organizzazioni si espongono a violazioni, sanzioni normative e danni reputazionali irreversibili.
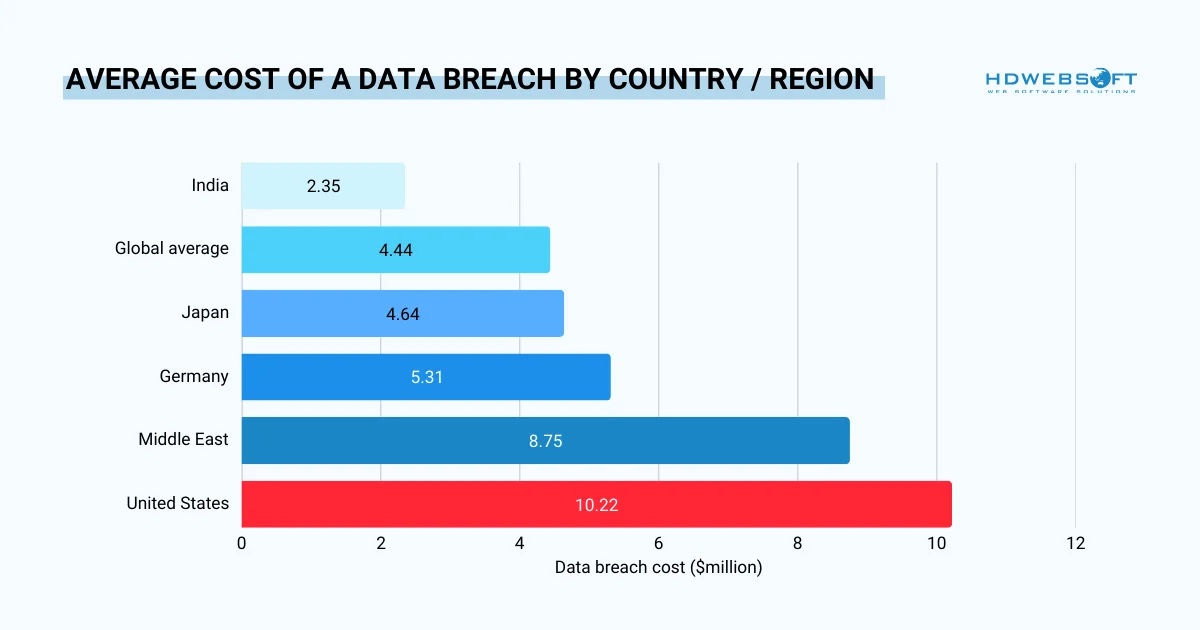
Molte aziende si rivolgono a servizi di sicurezza gestiti per integrare i team interni. Tuttavia, costruire il proprio programma dalle fondamenta è altrettanto critico. I numeri raccontano una storia drammatica. Secondo un recente report, il costo medio globale di una violazione ha raggiunto i $4,44 milioni. Inoltre, il report Verizon ha rilevato la presenza di ransomware nel 44% di tutte le violazioni subite dalle PMI.
Questa guida copre tutto ciò che la tua organizzazione deve sapere: cosa significa davvero gestire la sicurezza dei dati, perché la Triade CIA ne è alla base, le minacce più pericolose da contrastare e come costruire un programma che regga realmente.
Cos’è la Gestione della Sicurezza dei Dati?
Nella sua essenza, la gestione della sicurezza dei dati è la pratica organizzata di proteggere le informazioni sensibili da accessi non autorizzati, corruzione, furto e perdita, per l’intero ciclo di vita. Combina policy, tecnologie e processi umani in un programma coerente e continuativo, anziché una serie di misure isolate.
Cosa fondamentale, differisce dalla sicurezza IT generale. La sicurezza IT generale protegge l’infrastruttura, ad esempio reti, dispositivi e sistemi. La gestione della sicurezza dei dati, invece, è data-centrica. Il suo focus parte dal dato stesso: dove risiede, chi lo utilizza, come si muove e quando deve essere eliminato.
Le organizzazioni in genere formalizzano questo attraverso un sistema di gestione sicura dei dati. È un framework strutturato di controlli e governance che porta coerenza tra team, sedi e ambienti dati.
Tre pilastri sorreggono ogni programma efficace:
- Persone: formazione, responsabilità e una cultura della sicurezza al primo posto
- Processo: policy documentate, protocolli di accesso e piani di risposta agli incidenti
- Tecnologia: strumenti che applicano, monitorano e automatizzano i controlli
La Triade CIA: Fondamento della Sicurezza dei Dati
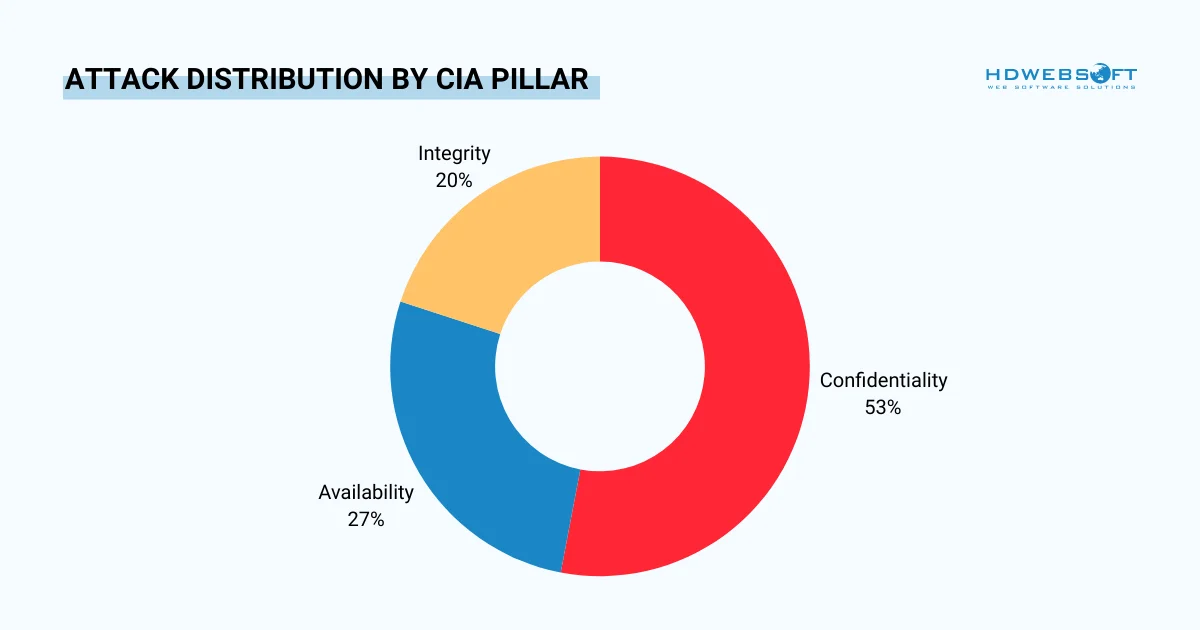
Ogni cyberattacco, senza eccezione, prende di mira almeno uno dei tre principi fondamentali. I team di gestione della sicurezza dei dati utilizzano questo framework per valutare vulnerabilità e progettare difese. Comprendere questi principi è quindi essenziale prima di scegliere strumenti o scrivere policy.
Riservatezza
Solo persone e processi autorizzati dovrebbero accedere o modificare i dati sensibili. Questo principio guida i controlli degli accessi, la crittografia e il modello dei minimi privilegi.
Integrità
I dati devono rimanere accurati, affidabili e privi di alterazioni non autorizzate. Ad esempio, i log di audit, i checksum e la gestione delle modifiche servono tutti questo principio.
Disponibilità
I dati sensibili devono essere accessibili a chi ne ha bisogno, quando ne ha bisogno. Ad esempio, le difese DDoS, la pianificazione della ridondanza e le strategie di backup proteggono questo pilastro.
Ogni componente, controllo e best practice trattati in questa guida si riconducono alla protezione di uno o più di questi tre principi. Quando valuti qualsiasi nuova minaccia o strumento, chiedi: quale pilastro colpisce?
Minacce e Vulnerabilità Comuni per la Sicurezza dei Dati
Comprendere il panorama delle minacce è un prerequisito per progettare difese efficaci. Le minacce si dividono in due ampie categorie, esterne e interne, e le statistiche 2025 sulla gestione della sicurezza dei dati mostrano che entrambe sono in aumento.
Minacce Esterne
Gli attori esterni causano la maggior parte delle violazioni. Tuttavia, le loro tattiche si evolvono rapidamente. Secondo il report Verizon, lo sfruttamento delle vulnerabilità è aumentato del 34% anno su anno, e il coinvolgimento di terze parti nelle violazioni è raddoppiato dal 15% al 30% in un solo anno.
| Tipo di Minaccia | Come Funziona | Pilastro CIA Bersagliato | Prevalenza 2025 |
|---|---|---|---|
| Ransomware | Crittografa i file e richiede un pagamento per l’accesso | Disponibilità, Riservatezza | 44% delle violazioni |
| Phishing / Social Engineering | Inganna gli utenti per rivelare credenziali o compiere azioni dannose | Riservatezza | 16% come vettore iniziale |
| Credenziali Rubate | Riutilizza o acquista dati di login compromessi | Riservatezza | 32% di tutti gli attacchi |
| Exploit Zero-Day | Sfrutta vulnerabilità prima che esista una patch | Tutti e tre | +34% YoY |
| Attacchi DDoS | Inonda i sistemi per negare l’accesso agli utenti legittimi | Disponibilità | 13% dei vettori iniziali |
| Attacchi alla Supply Chain | Sfrutta vulnerabilità nei fornitori di terze parti | Tutti e tre | 30% delle violazioni |
Minacce Interne
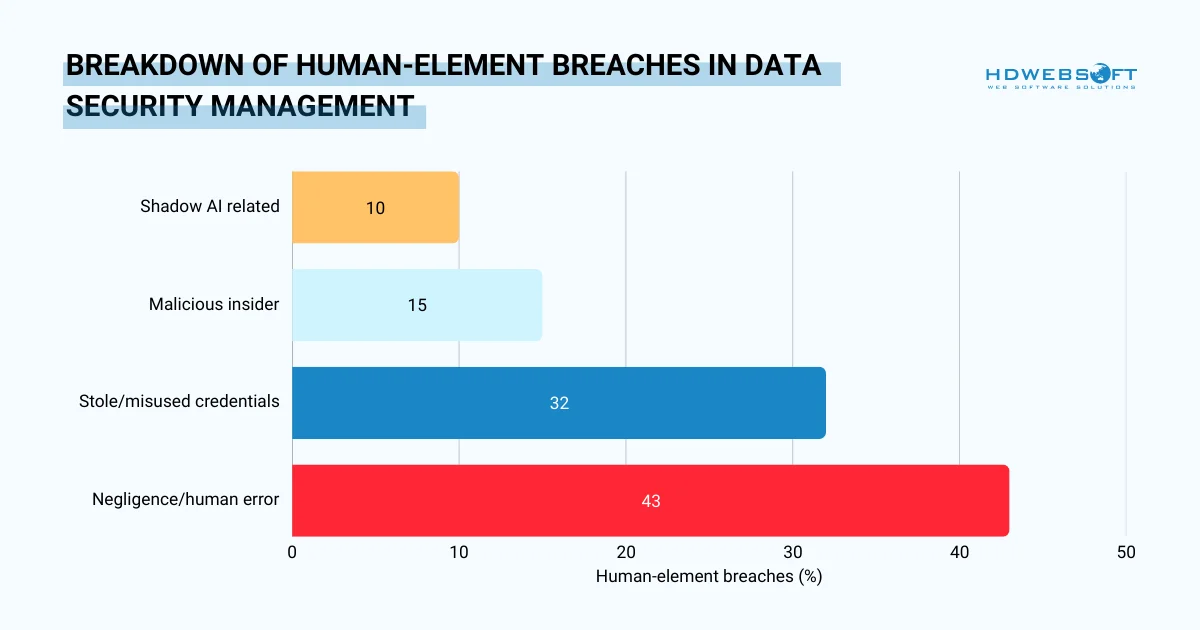
D’altra parte, i rischi interni alla gestione della sicurezza dei dati sono spesso sottovalutati, eppure sono tra i più costosi da rimediare. Di fatto, l’elemento umano rimane un fattore nel 60% di tutte le violazioni.
Insider Dolosi
Dipendenti, collaboratori o fornitori con accesso legittimo possono usarlo in modo doloso. Le minacce insider costano alle organizzazioni ben 17,4 milioni di dollari all’anno per azienda nel 2025. La loro profonda conoscenza dei sistemi interni, delle credenziali di accesso, delle posizioni dei dati e dei punti ciechi di sicurezza rende il rilevamento eccezionalmente difficile. A differenza degli attaccanti esterni, gli insider dolosi non devono superare le difese perimetrali perché sono già all’interno.
Inoltre, il rilevamento si basa fortemente sul monitoraggio comportamentale. Orari di accesso insoliti, download massivi di dati o accesso a sistemi al di fuori del normale ambito lavorativo sono tutti indicatori da segnalare. Pertanto, gli strumenti UEBA (User and Entity Behavior Analytics) sono progettati specificamente per far emergere queste anomalie prima che si aggravino.
Negligenza ed Errore Umano
Non tutte le minacce interne alla gestione della sicurezza dei dati sono intenzionali. Sistemi mal configurati, password riutilizzate, condivisione negligente dei dati ed esposizione accidentale tramite email inviate per errore possono essere altrettanto dannosi quanto un attacco mirato. Un dipendente ben intenzionato che invia un foglio di calcolo sensibile al destinatario sbagliato, o un amministratore IT che lascia un bucket di archiviazione cloud accessibile pubblicamente, può innescare conseguenze equivalenti a una violazione deliberata.
Inoltre, ridurre gli incidenti dovuti a negligenza richiede due sforzi paralleli. Primo, i controlli tecnici — strumenti DLP, avvisi email e restrizioni di accesso — creano attrito che intercetta gli errori prima che causino danni. Secondo, una forte cultura della sicurezza normalizza la gestione attenta dei dati come abitudine quotidiana, non solo come requisito di conformità.
Shadow AI
Emergente nel 2025 come distinta categoria di rischio insider, lo shadow AI si riferisce ai dipendenti che utilizzano strumenti di AI non autorizzati senza supervisione o approvazione IT. Ad esempio, includono chatbot pubblici, assistenti di scrittura AI e strumenti di generazione di codice. Senza un’adeguata gestione della sicurezza dei dati, le organizzazioni hanno poca visibilità su come le informazioni sensibili vengono condivise o elaborate attraverso questi strumenti.
Il rischio non risiede negli strumenti stessi, ma in ciò che vi viene inserito. I dipendenti incollano di routine dati dei clienti, documenti finanziari interni, codice sorgente o documenti legali in queste piattaforme. Lo fanno senza considerare che gli input possono essere usati per addestrare modelli o archiviati su server di terze parti.
Secondo IBM, lo shadow AI è stato un fattore contributivo nel 20% di tutte le violazioni studiate, aggiungendo in media $670.000 al costo totale della violazione.
Componenti Chiave di un Sistema di Gestione della Sicurezza dei Dati
Un sistema di gestione della sicurezza dei dati robusto non è un singolo prodotto. È piuttosto una combinazione a strati di controlli tecnici e processi di governance in cui ciascuno affronta un distinto punto di esposizione. Saltare anche un solo livello crea lacune che gli attaccanti cercano attivamente.
Discovery e Classificazione dei Dati
Prima di poter applicare qualsiasi controllo, le organizzazioni devono sapere quali dati possiedono e dove risiedono. La discovery consiste nell’inventariare sistematicamente le risorse dati su sistemi on-premise, piattaforme SaaS, database ed endpoint. Senza questo passaggio, le informazioni sensibili possono esistere in condivisioni di file dimenticate o sistemi shadow IT, completamente al di fuori di qualsiasi protezione.
La classificazione segue la discovery. Assegna a ciascuna risorsa dati un livello di sensibilità — tipicamente pubblico, interno, confidenziale e riservato — in base al danno che la sua esposizione causerebbe. Inoltre, la classificazione guida ogni decisione a valle: chi può accedere ai dati, come devono essere crittografati, per quanto tempo devono essere conservati e con quale rapidità una violazione che li coinvolge deve essere segnalata.
Governance e Conservazione dei Dati
La classificazione in un sistema di gestione della sicurezza dei dati da sola non basta. Le organizzazioni hanno anche bisogno di un livello di governance. Ovvero, policy che stabiliscono chi possiede ciascun tipo di dato, chi può approvare le richieste di accesso e per quanto tempo i dati devono essere conservati.
Pertanto, conservare i dati oltre la loro vita utile aumenta l’esposizione senza alcun beneficio. Secondo lo IAPP, il principio della minimizzazione dei dati stabilisce che le organizzazioni dovrebbero conservare le informazioni personali solo per il tempo necessario a soddisfare lo scopo dichiarato.
Controllo degli Accessi e Gestione delle Identità
L’accesso non autorizzato è la causa principale più comune delle violazioni dei dati. Credenziali rubate o usate in modo improprio rappresentano il 32% di tutti gli attacchi. Pertanto, un forte livello di controllo degli accessi affronta direttamente questo problema.
Il principio fondamentale è il minimo privilegio: gli utenti dovrebbero accedere solo ai dati e ai sistemi richiesti dal loro ruolo specifico, niente di più. Questo perché gli account con troppi permessi sono un rischio silenzioso. Quando le credenziali di un dipendente vengono compromesse, il minimo privilegio limita il raggio d’azione dell’attacco.
Controllo degli Accessi Basato sui Ruoli (RBAC)
Il RBAC in un sistema di gestione della sicurezza dei dati lega le autorizzazioni di accesso alle funzioni lavorative anziché ai singoli utenti. Quando i ruoli cambiano, per promozioni, trasferimenti o dimissioni, l’accesso può essere aggiornato o revocato con un’unica azione. Ecco perché le revisioni regolari degli accessi, almeno trimestrali, dovrebbero verificare che i permessi corrispondano ancora alle responsabilità attuali.
Autenticazione a Più Fattori (MFA) e SSO
Le password da sole sono insufficienti. La MFA richiede un secondo passaggio di verifica, rendendo il furto di credenziali molto meno utile per gli attaccanti. Abbinare la MFA al single sign-on (SSO) riduce l’affaticamento da password centralizzando la gestione dell’autenticazione. Secondo Microsoft, la MFA può bloccare oltre il 99% degli attacchi automatizzati di compromissione degli account.
Crittografia

La crittografia trasforma i dati leggibili in testo cifrato inutilizzabile senza la corretta chiave di decrittografia. Anche se un attaccante supera i controlli di accesso, i dati crittografati restano per lui privi di valore. Questo rende la crittografia un’ultima linea di difesa e un elemento non negoziabile di qualsiasi policy di un sistema di gestione della sicurezza dei dati.
Ci sono due aree di copertura più importanti. La crittografia a riposo protegge i dati archiviati — database, file system e backup — utilizzando standard come AES-256. Nel frattempo, la crittografia in transito protegge i dati in movimento attraverso le reti, tipicamente tramite TLS 1.2 o superiore. Entrambe devono essere in vigore; proteggere solo una lascia l’altra come bersaglio facile.
Gestione delle Chiavi
Di fatto, la crittografia è forte solo quanto la protezione delle chiavi di crittografia. Una cattiva gestione delle chiavi — archiviare le chiavi insieme ai dati che crittografano, o non ruotare regolarmente le chiavi — compromette l’intero controllo. Pertanto, le organizzazioni dovrebbero usare servizi dedicati di gestione delle chiavi (KMS), ruotare le chiavi secondo una pianificazione definita e verificare i log di accesso alle chiavi.
Prevenzione della Perdita di Dati (DLP)
Gli strumenti DLP monitorano il movimento dei dati su endpoint, email, canali web e applicazioni SaaS. Rilevano quando dati sensibili vengono copiati, caricati o inviati via email al di fuori dei canali autorizzati. La cosa migliore è che questi strumenti di gestione della sicurezza dei dati possono bloccare il trasferimento in tempo reale.
L’ascesa dello shadow AI ha reso la DLP più urgente. I dipendenti che incollano dati confidenziali in strumenti di AI pubblici rappresentano oggi uno dei vettori di esfiltrazione in più rapida crescita. Inoltre, le policy DLP possono essere configurate per segnalare o bloccare automaticamente questi trasferimenti, chiudendo una lacuna che gli strumenti di sicurezza perimetrale non possono affrontare.
Monitoraggio, Logging e Risposta agli Incidenti
Il monitoraggio continuo è ciò che separa le organizzazioni reattive da quelle resilienti. Senza di esso, le violazioni passano inosservate per settimane o mesi, costando molto di più alla fine. Pertanto, le organizzazioni con capacità di monitoraggio mature riducono significativamente quella finestra.
Inoltre, il logging centralizzato tramite una piattaforma SIEM (Security Information and Event Management) aggrega i dati di attività da tutto l’ambiente. Il rilevamento delle anomalie basato su machine learning può far emergere sottili cambiamenti di pattern — orari di accesso insoliti, esportazioni di dati di grandi dimensioni impreviste — che i sistemi basati su regole non rilevano.
Pianificazione della Risposta agli Incidenti
Il monitoraggio in un sistema di gestione della sicurezza dei dati intercetta le minacce; la risposta agli incidenti le contiene. Ogni organizzazione ha bisogno di un piano di risposta documentato prima che si verifichi un incidente, non dopo.
Il piano dovrebbe definire percorsi di escalation chiari, assegnare i ruoli e specificare le tempistiche di notifica richieste da GDPR, HIPAA o altre normative. Inoltre, regolari esercitazioni tabletop testano il piano contro scenari realistici.
Backup e Ripristino
Backup affidabili sono l’ultima rete di sicurezza, in particolare contro i ransomware, ora presenti nel 44% di tutte le violazioni. Senza backup testati, un’organizzazione colpita da ransomware affronta una scelta binaria: pagare il riscatto o perdere i dati. Nessun esito è accettabile.
Per vostra informazione, una strategia di backup efficace segue la regola 3-2-1: mantenere tre copie dei dati, su due diversi tipi di supporto, con una copia archiviata fuori sede o offline.
Cosa critica, i backup devono essere testati. Un backup che non è mai stato ripristinato non è un backup; è un’assunzione non verificata. Gli obiettivi di tempo di ripristino (RTO) e gli obiettivi di punto di ripristino (RPO) dovrebbero essere definiti e convalidati durante esercitazioni regolari.
Come Implementare la Gestione della Sicurezza dei Dati
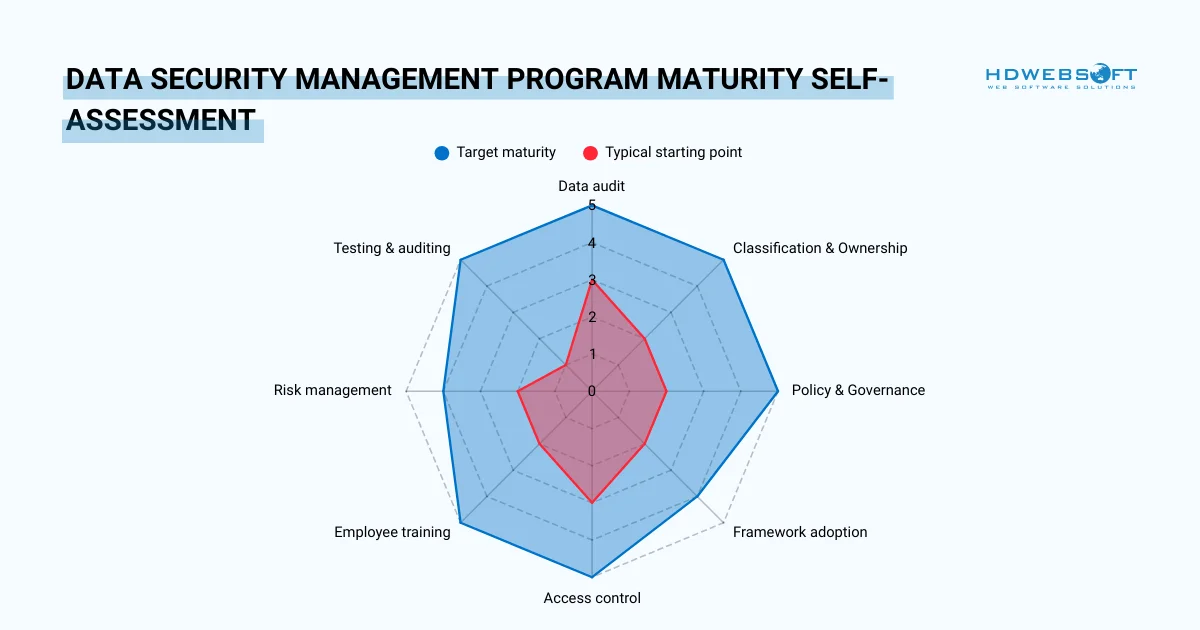
Avviare un programma di gestione della sicurezza dei dati richiede più che distribuire strumenti. Richiede un approccio strutturato e graduale. Uno che costruisca le policy prima della tecnologia e la governance prima dell’automazione.
I passaggi seguenti riflettono le best practice della sicurezza dei dati gestita validate da NIST, ISO 27001 e CIS Controls.
1. Condurre un Audit dei Dati
Classifica ciò che hai prima di applicare qualsiasi controllo. Ad esempio, identifica le risorse sensibili, dove risiedono e chi vi ha attualmente accesso.
2. Stabilire una Policy Formale
Documenta la policy del tuo sistema di gestione della sicurezza dei dati, poi ottieni l’approvazione dirigenziale e comunicala in tutta l’organizzazione.
3. Adottare un Framework Riconosciuto
Usa NIST CSF, ISO/IEC 27001, o CIS Controls come spina dorsale strutturale. Questo perché questi framework forniscono un punto di partenza collaudato e verificabile.
4. Applicare il Minimo Privilegio e i Controlli degli Accessi
Implementa RBAC, MFA e SSO su tutti i sistemi. Revisiona e revoca regolarmente le autorizzazioni di accesso non necessarie.
5. Formare i Dipendenti Continuamente
Le sessioni di onboarding una tantum sono insufficienti. Pertanto, è importante costruire una cultura di consapevolezza della sicurezza continua.
6. Eseguire un Processo di Gestione del Rischio Ciclico
Identificare i rischi → Valutare e analizzare → Implementare controlli → Monitorare → Ripetere. La gestione del rischio non è mai un’attività conclusa.
7. Testare e Verificare Regolarmente
I penetration test, le valutazioni delle vulnerabilità e gli audit interni mantengono il programma aggiornato.
Sulla Sicurezza dei Dati Gestita
Le organizzazioni che non dispongono di competenze interne si rivolgono spesso a provider di sicurezza dei dati gestita, noti anche come provider di servizi di sicurezza gestiti (MSSP). Questi servizi gestiscono esternamente il monitoraggio, il rilevamento delle minacce e la risposta agli incidenti. Il compromesso è costo versus controllo — ma per team di sicurezza snelli, un modello gestito può ridurre drasticamente il tempo medio per contenere una violazione.
Framework e Strumenti per la Gestione della Sicurezza dei Dati
Scegliere i framework e gli strumenti giusti dà struttura e scala al tuo programma di sicurezza dei dati gestita. I framework forniscono il “cosa e perché” — gli strumenti gestiscono il “come”.
Framework di Sicurezza
Tre framework costituiscono costantemente la spina dorsale dei programmi aziendali di gestione della sicurezza dei dati. Sono complementari, non in competizione.
| Framework | Ideale Per | Punto di Forza Chiave |
|---|---|---|
| NIST CSF | Tutte le organizzazioni | Si articola in cinque funzioni core: Identificare, Proteggere, Rilevare, Rispondere, Ripristinare |
| ISO/IEC 27001 | Aziende che cercano certificazione internazionale | Riconosciuto a livello globale; fornisce evidenza verificabile di un ISMS formale |
| CIS Controls | PMI e team con risorse limitate | Controlli priorizzati e azionabili classificati per impatto |
Strumenti per Categoria
La tecnologia supporta il tuo programma; tuttavia, non sostituisce le policy o la formazione. Pertanto, distribuire strumenti strategicamente attraverso queste categorie è necessario:
Rilevamento e Risposta
Le piattaforme SIEM come Splunk e Microsoft Sentinel forniscono logging centralizzato e avvisi in tempo reale. Ricorda di abbinarle a strumenti di endpoint detection and response (EDR) per un’ampia copertura su tutti i dispositivi.
Accesso e Identità
Le piattaforme IAM come Okta o Azure AD applicano le policy di controllo degli accessi su larga scala. Forniscono anche le tracce di audit richieste da HIPAA e GDPR. I gestori di password e le passkey resistenti al phishing riducono ulteriormente il rischio legato alle credenziali.
Protezione dei Dati
Le soluzioni DLP in un sistema di gestione della sicurezza dei dati prevengono il movimento non autorizzato dei dati su endpoint, email e canali web. Gli strumenti di crittografia proteggono i dati a riposo e in transito. Insieme, questi controlli affrontano direttamente la Riservatezza — il primo pilastro della Triade CIA.
Domande Frequenti
Cos’è la gestione della sicurezza dei dati?
La gestione della sicurezza dei dati si riferisce al processo di protezione dei dati da accessi non autorizzati, violazioni e perdite utilizzando strumenti come crittografia, controllo degli accessi, sistemi di monitoraggio e policy di sicurezza.
Qual è il costo di ignorare la gestione della sicurezza dei dati?
Il costo include perdite finanziarie, downtime, sanzioni normative, abbandono dei clienti e danni reputazionali a lungo termine. Questi costi spesso superano l’investimento necessario per sistemi di sicurezza adeguati.
Perché la sicurezza dei dati è importante per le aziende?
La sicurezza dei dati garantisce la continuità aziendale, protegge la fiducia dei clienti e previene rischi finanziari e legali. Negli ambienti digitali moderni, è fondamentale per mantenere un vantaggio competitivo.
Come possono le aziende migliorare la gestione della sicurezza dei dati?
Le aziende possono migliorare la sicurezza adottando strategie proattive come monitoraggio continuo, rilevamento delle minacce basato su AI, soluzioni di sicurezza cloud, e audit regolari dei sistemi.
Considerazione Finale
La sicurezza dei dati gestita non è un progetto con una data di scadenza. È un programma continuo che evolve insieme alle minacce, alla tecnologia e alle aspettative normative. Le organizzazioni che la trattano come fondamentale, non reattiva, sono quelle che contengono le violazioni più rapidamente, pagano meno quando si verificano incidenti e mantengono la fiducia dei clienti a lungo termine.
Il costo dell’inazione
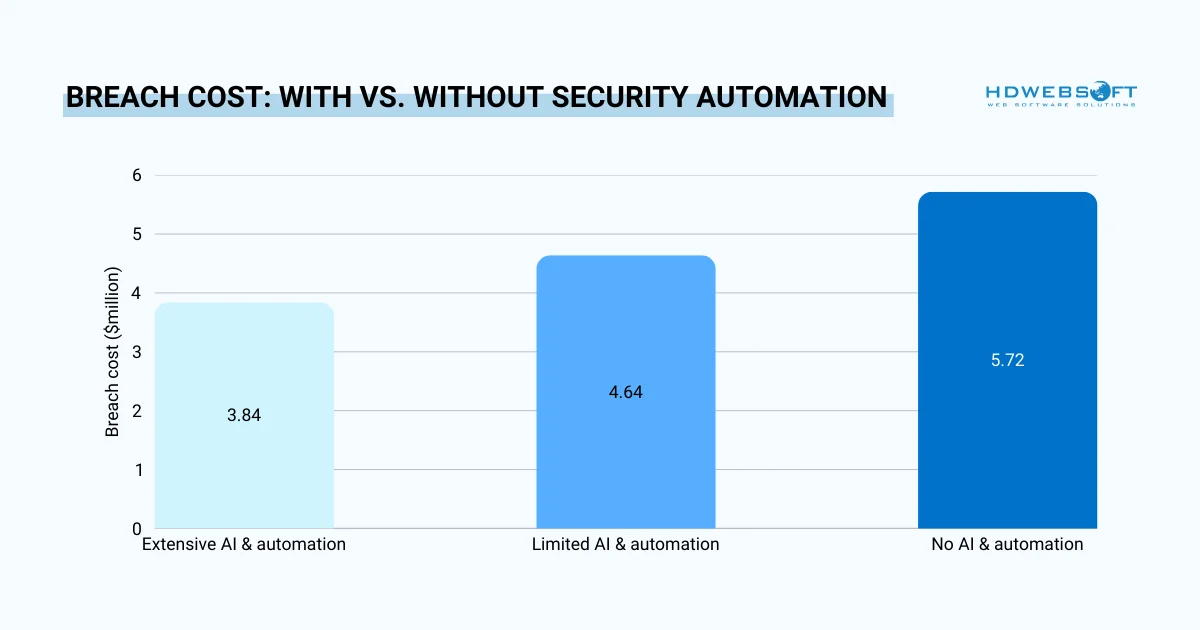
Il report IBM 2025 ha rilevato che le organizzazioni che usano ampiamente AI e automazione nella sicurezza hanno risparmiato in media 1,9 milioni di dollari per violazione rispetto a quelle che non lo facevano. L’investimento in un programma strutturato di gestione della sicurezza dei dati si ripaga molte volte.
Inizia con un audit dei dati. Costruisci la tua policy. Scegli un framework. Forma il tuo personale. Poi itera. Perché il panorama delle minacce non smette mai di cambiare, e nemmeno le tue difese dovrebbero. Collaborare con un provider di servizi di cybersecurity affidabile come HDWEBSOFT può aiutare le organizzazioni a implementare e mantenere strategie efficaci di sicurezza dei dati in ogni fase.
Pronto a rafforzare il tuo programma di gestione della sicurezza dei dati? Contatta HDWEBSOFT per una consulenza gratuita sulla costruzione di un framework di sicurezza dei dati sicuro, conforme e su misura per la tua organizzazione.