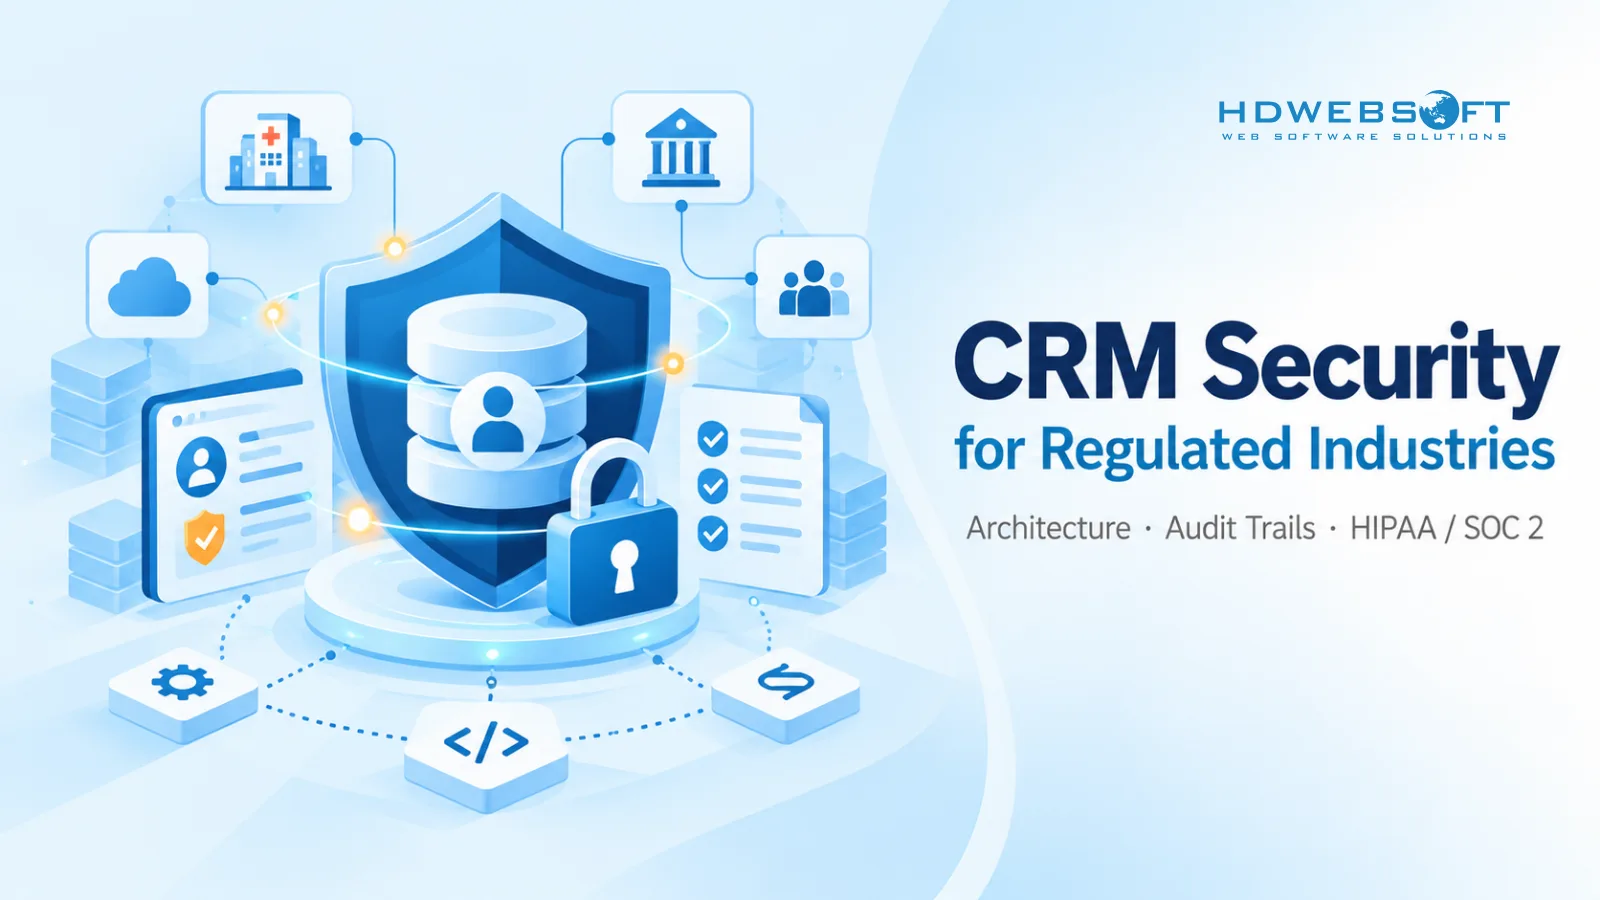
Sicurezza CRM per settori regolamentati: architettura personalizzata, audit trail e HIPAA/SOC 2
Sicurezza CRM per settori regolamentati: crittografia, RBAC, audit trail, controlli HIPAA/SOC 2 e integrazione sicura con i sistemi core.

Category
Sicurezza CRM per settori regolamentati: crittografia, RBAC, audit trail, controlli HIPAA/SOC 2 e integrazione sicura con i sistemi core.
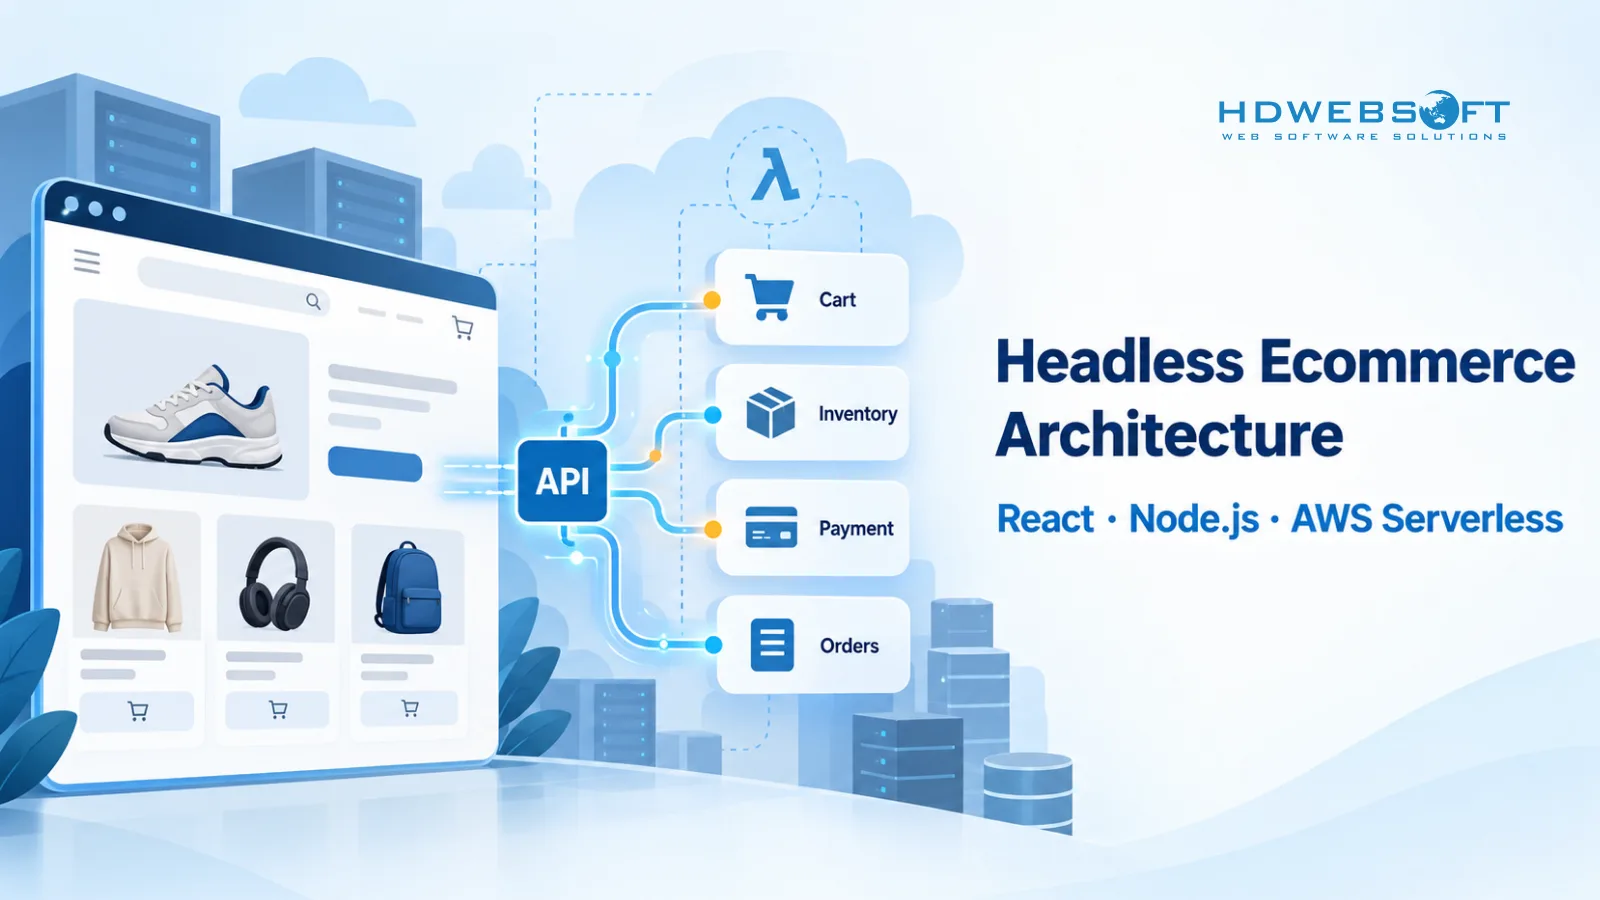
Architettura ecommerce headless con React, Node.js, GraphQL e AWS serverless: caricamenti sotto il secondo e oltre 100.000 utenti simultanei.
Richieste media
HDWEBSOFT accetta richieste dai media
Se sei un giornalista, blogger, influencer o relatore che si occupa di IT e innovazione digitale, i nostri esperti sono disponibili per condividere la loro esperienza diretta e le loro conoscenze per aiutarti a creare contenuti di valore per il tuo pubblico.
Rispondiamo solitamente entro un giorno lavorativo.
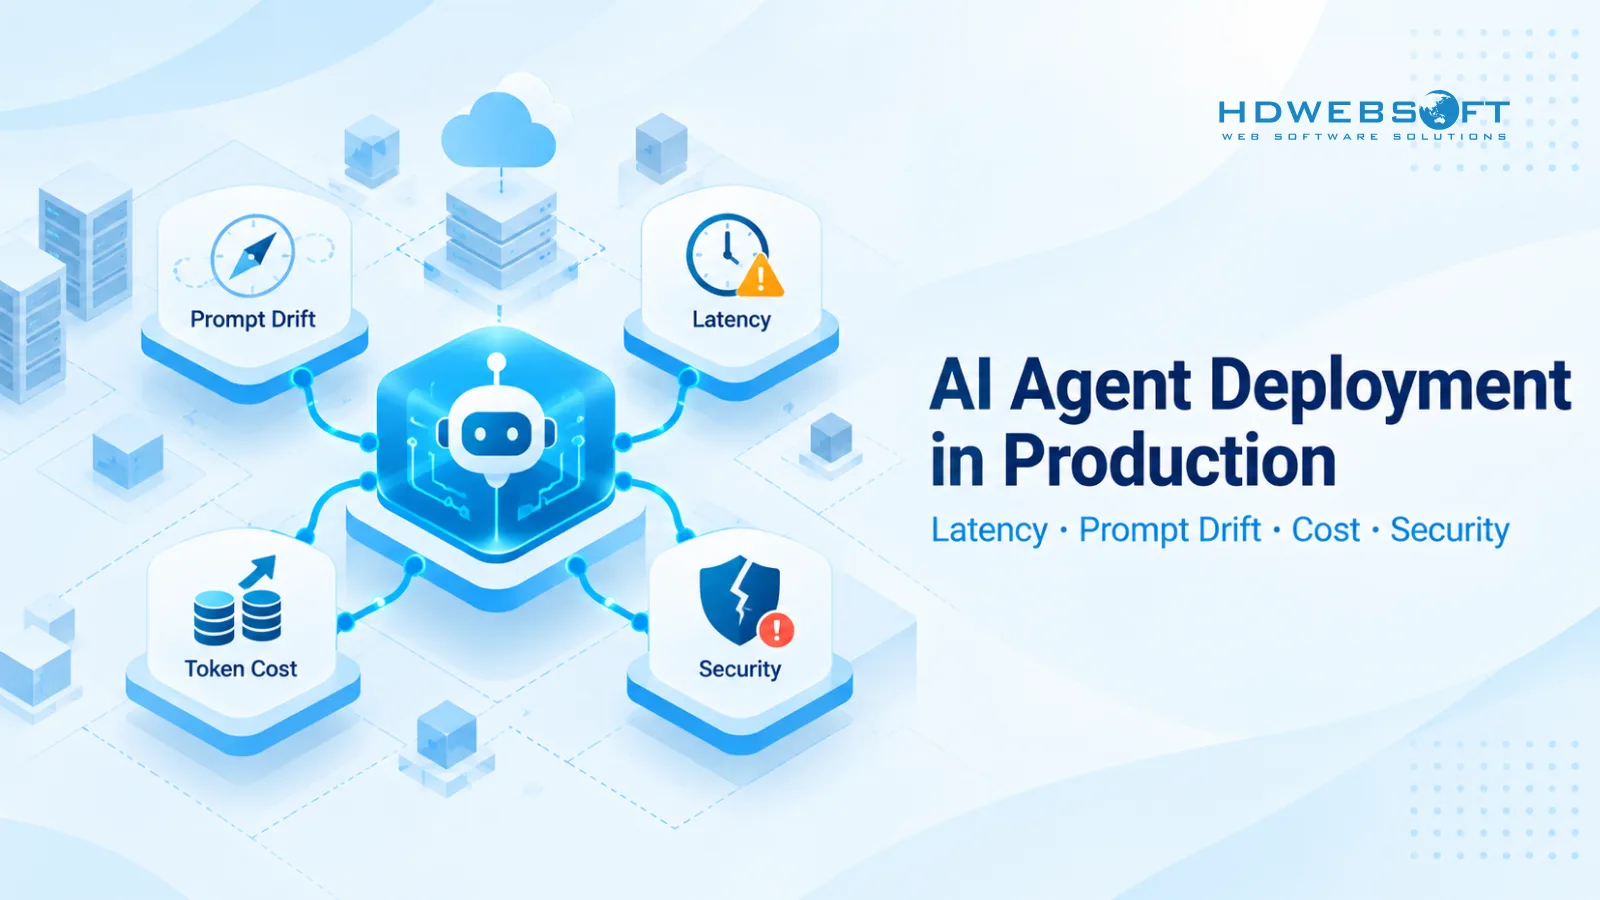
La distribuzione di agenti IA fallisce in produzione per deriva dei prompt, latenza, costi dei token e gap di sicurezza. Distribuiteli con guardrail a strati.
Un playbook tecnico per CTO per sostituire ERP monolitici legacy senza rischiare downtime operativo o perdita di dati — utilizzando lo Strangler Fig Pattern, la pulizia dei dati e il cutover progressivo verso microservizi cloud personalizzati.
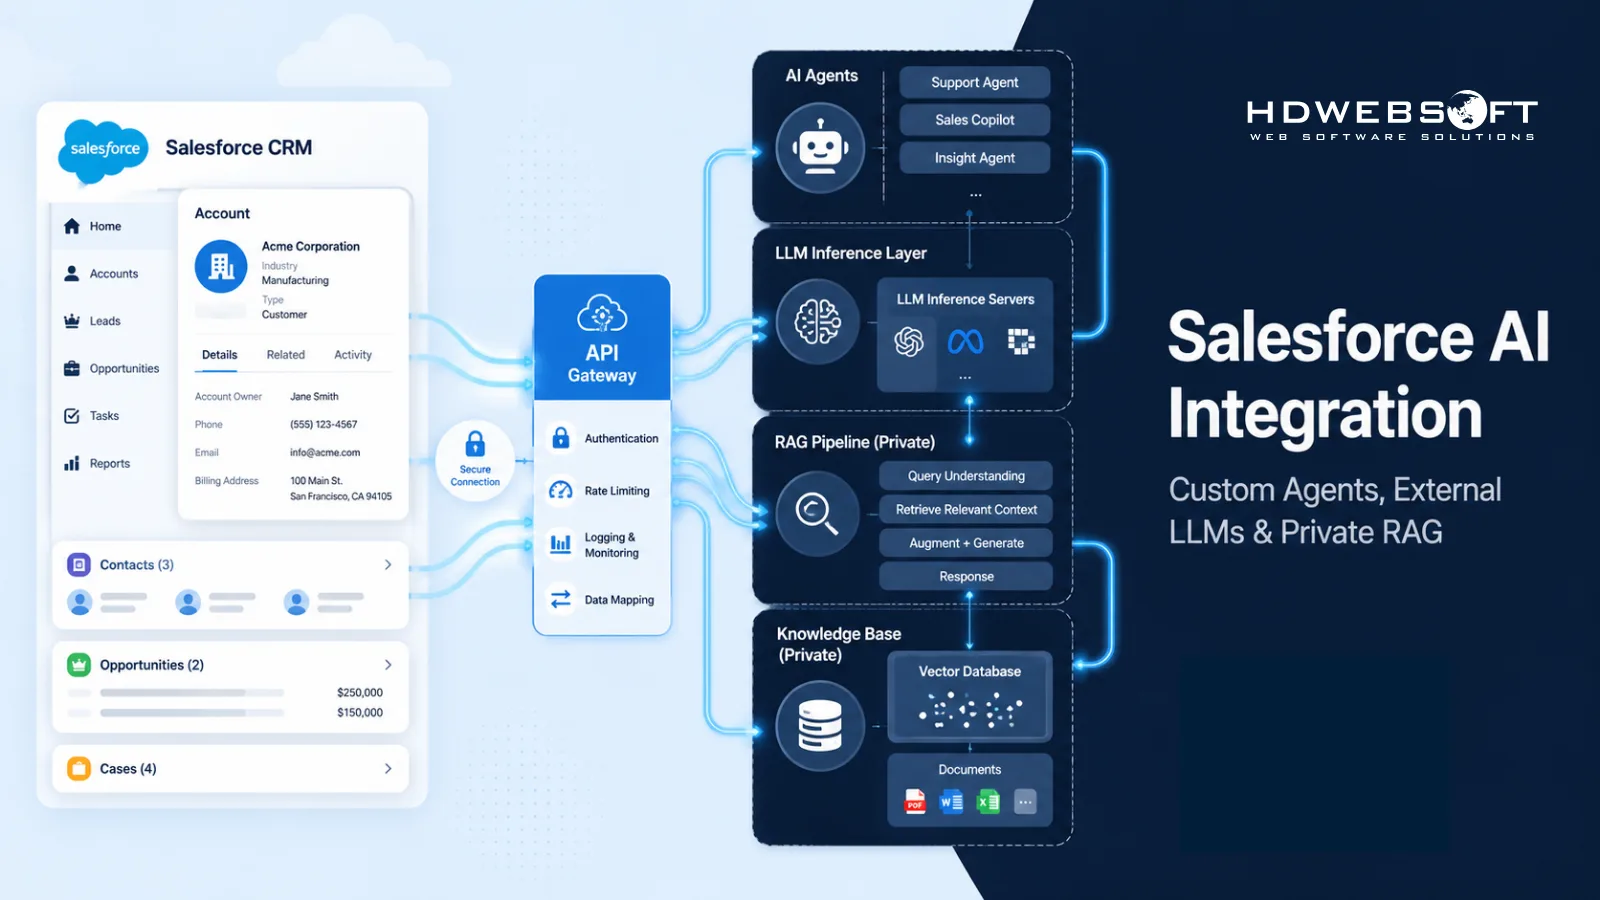
Come estendere Salesforce oltre le capacità native di Agentforce con agent AI personalizzati, LLM open-weight o self-hosted e pipeline RAG private — per le aziende che necessitano di maggiore controllo sui costi AI, sulla privacy dei dati, sulla scelta dei modelli e sull'infrastruttura.
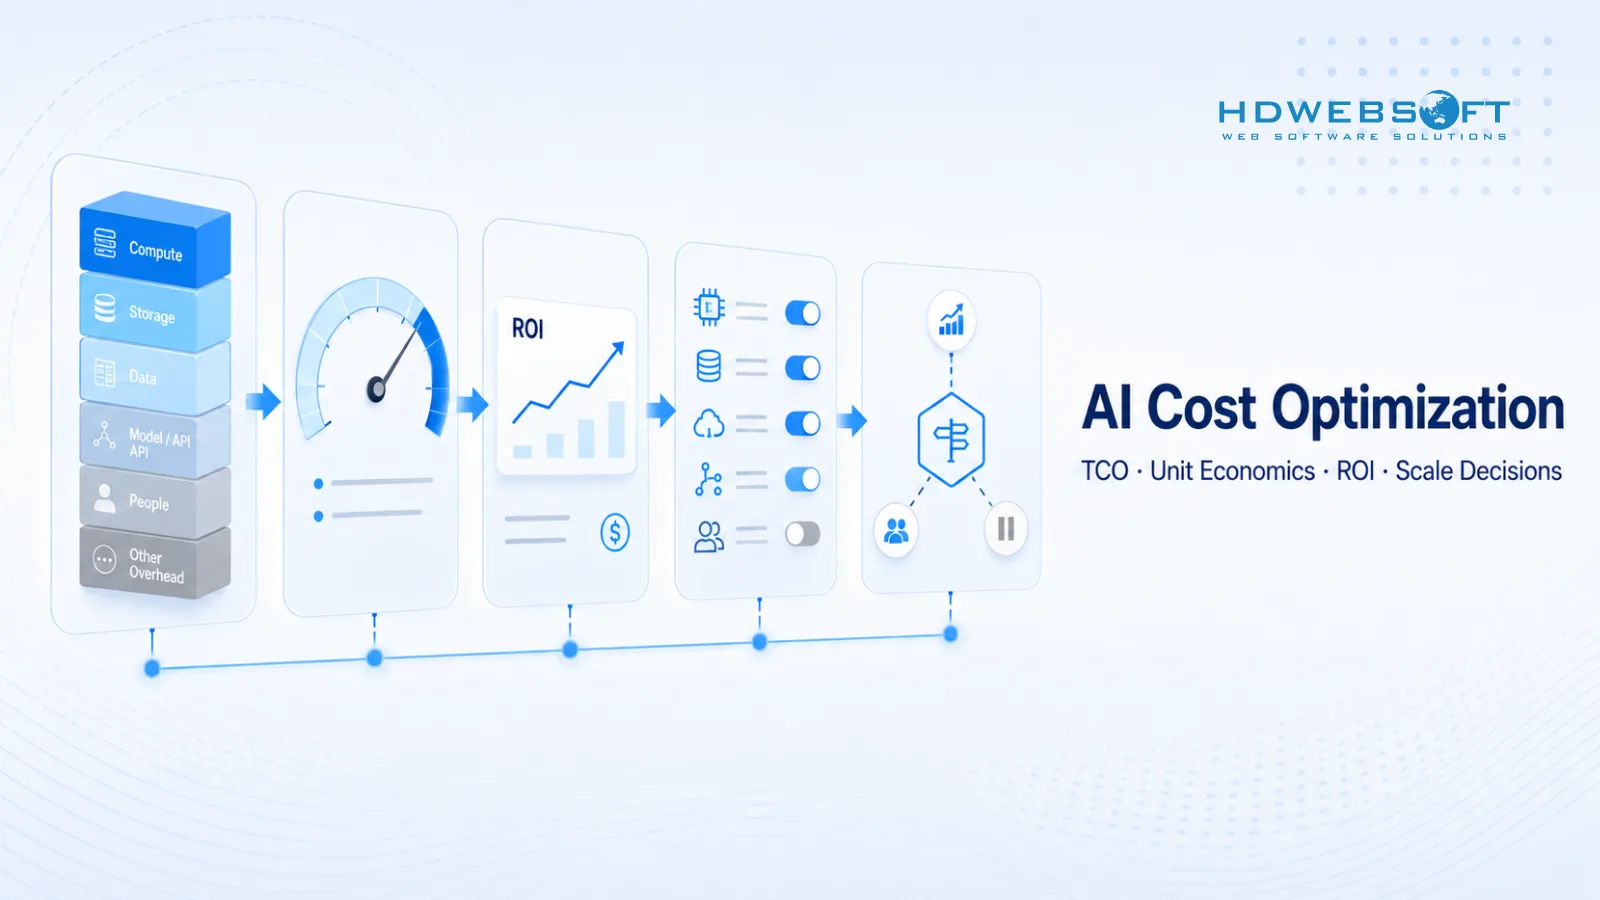
Un framework a livello C-level per controllare l'economia dell'enterprise AI: TCO reale, costo per risultato positivo, misurazione del ROI, sette leve di ottimizzazione e un framework decisionale pratico per scalare o non scalare i workload AI in produzione.
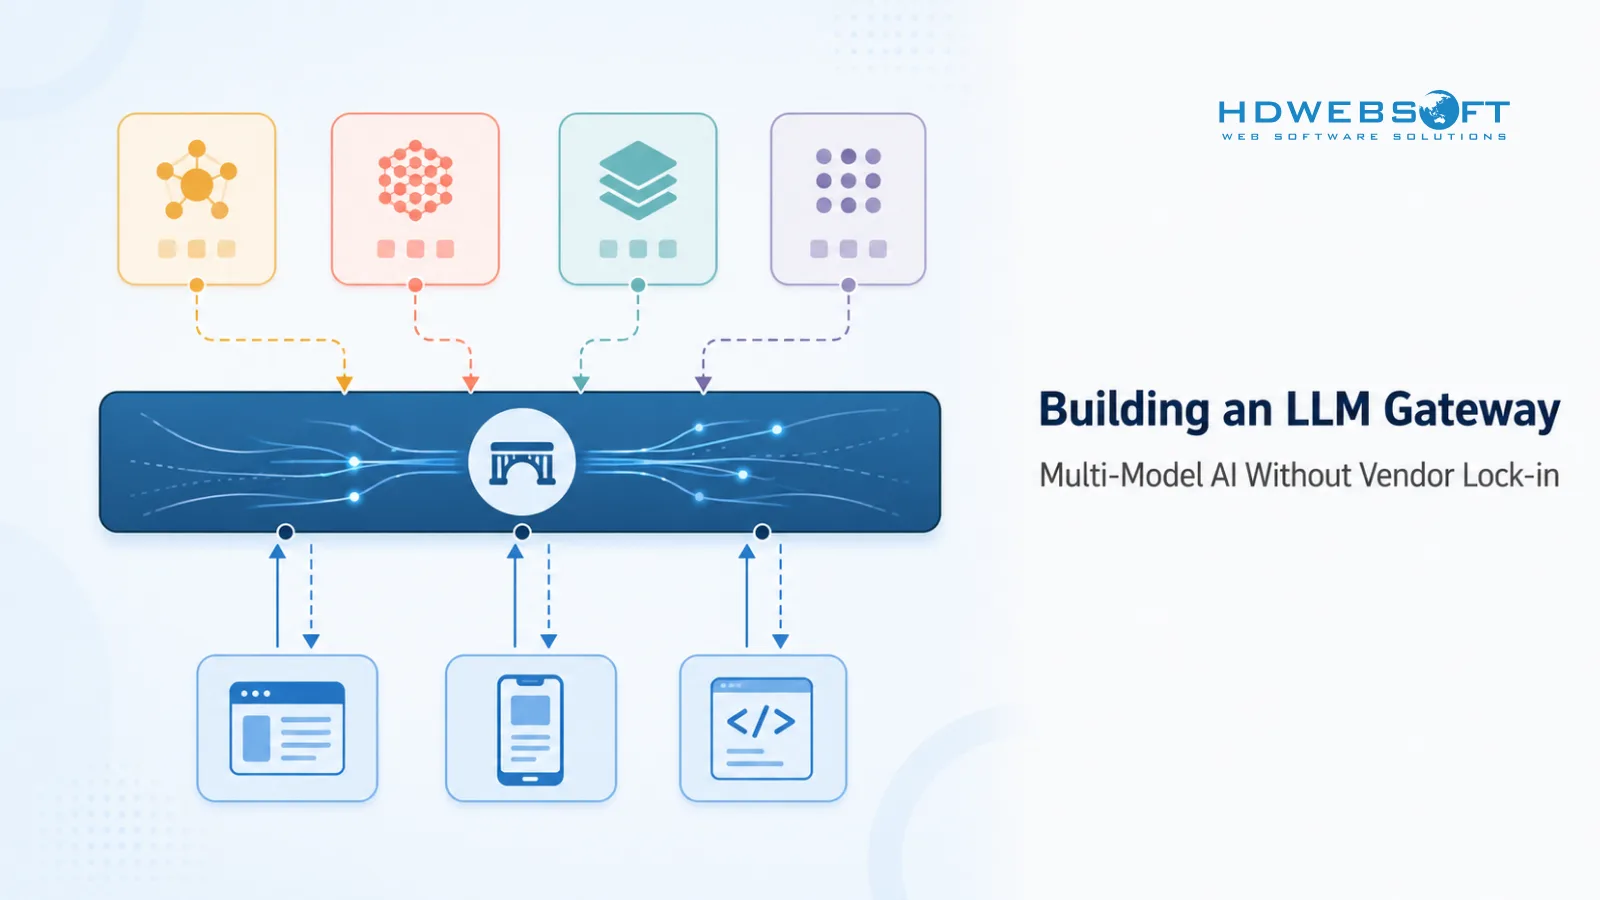
Costruisci un LLM gateway per routeare across OpenAI, Claude, Llama e SLM. Evita il vendor lock-in AI con un'architettura multi-modello per il 2026.
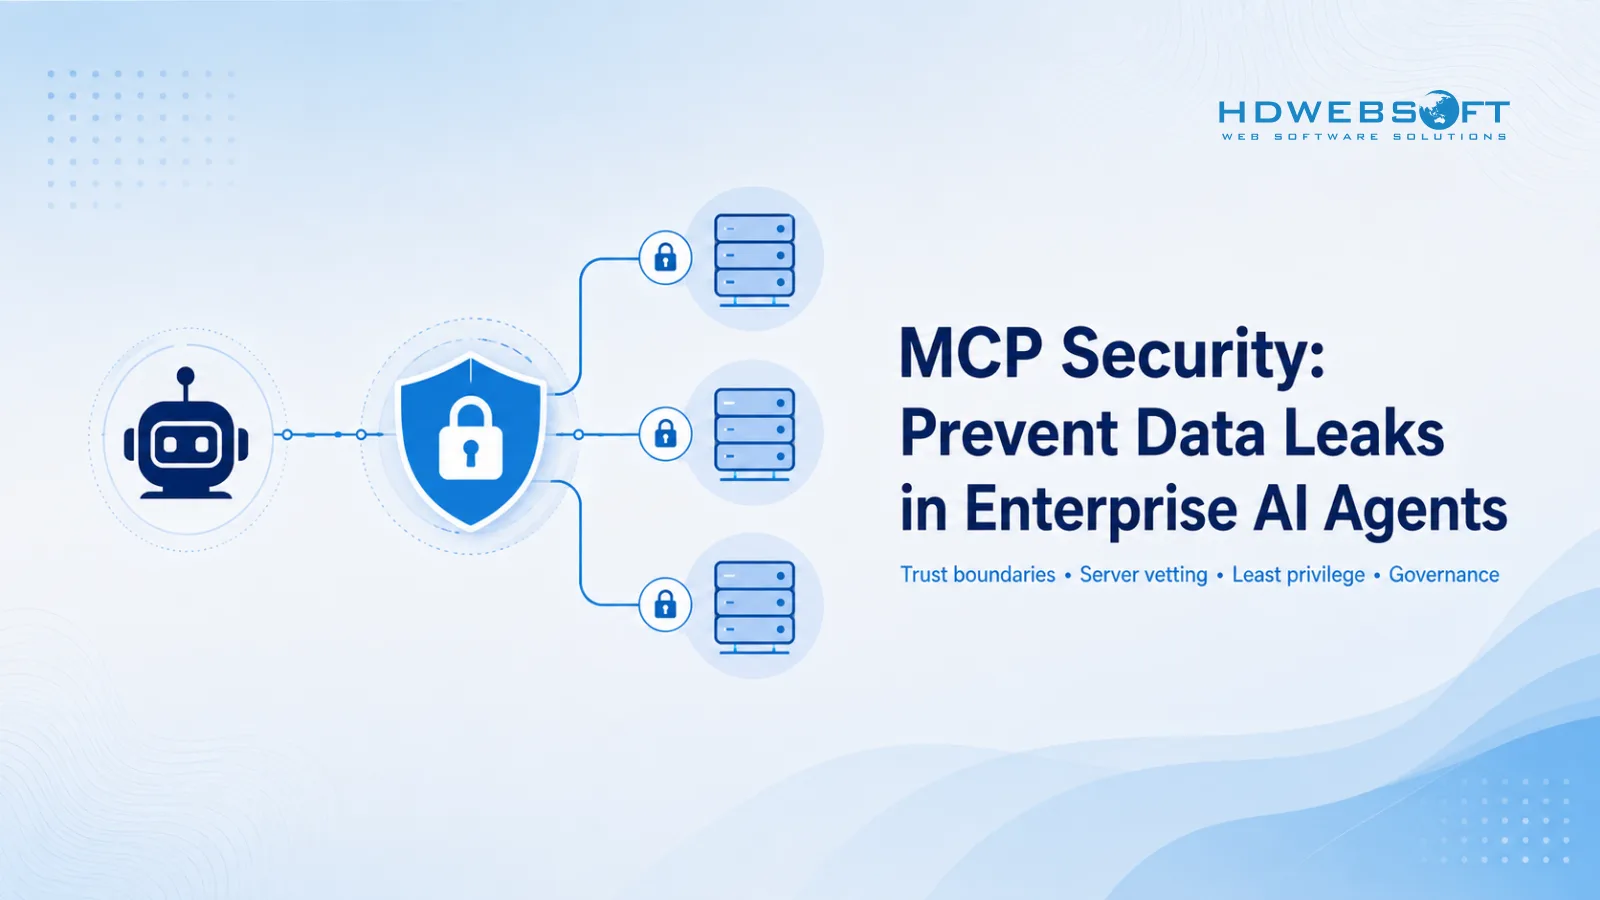
Best practice di sicurezza MCP per AI agent enterprise: vetting dei server, least privilege, prevenzione di prompt injection e data leak.
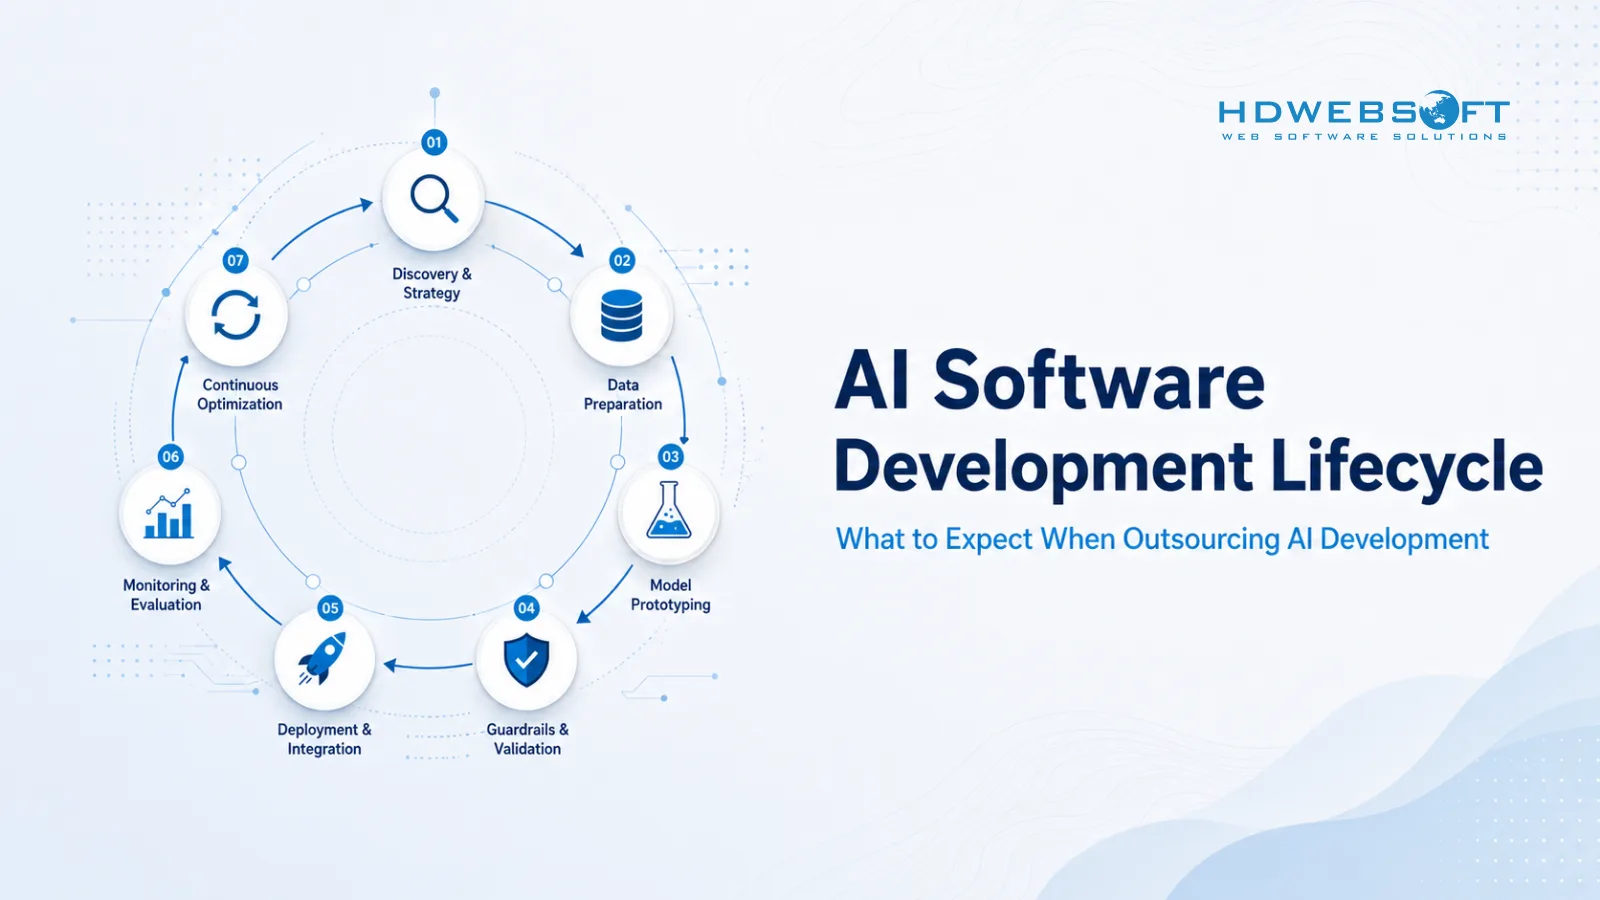
Cosa aspettarsi dall'outsourcing AI: il ciclo di vita dello sviluppo software AI, fasi, deliverable, proprietà, criteri di accettazione e modelli di ingaggio.
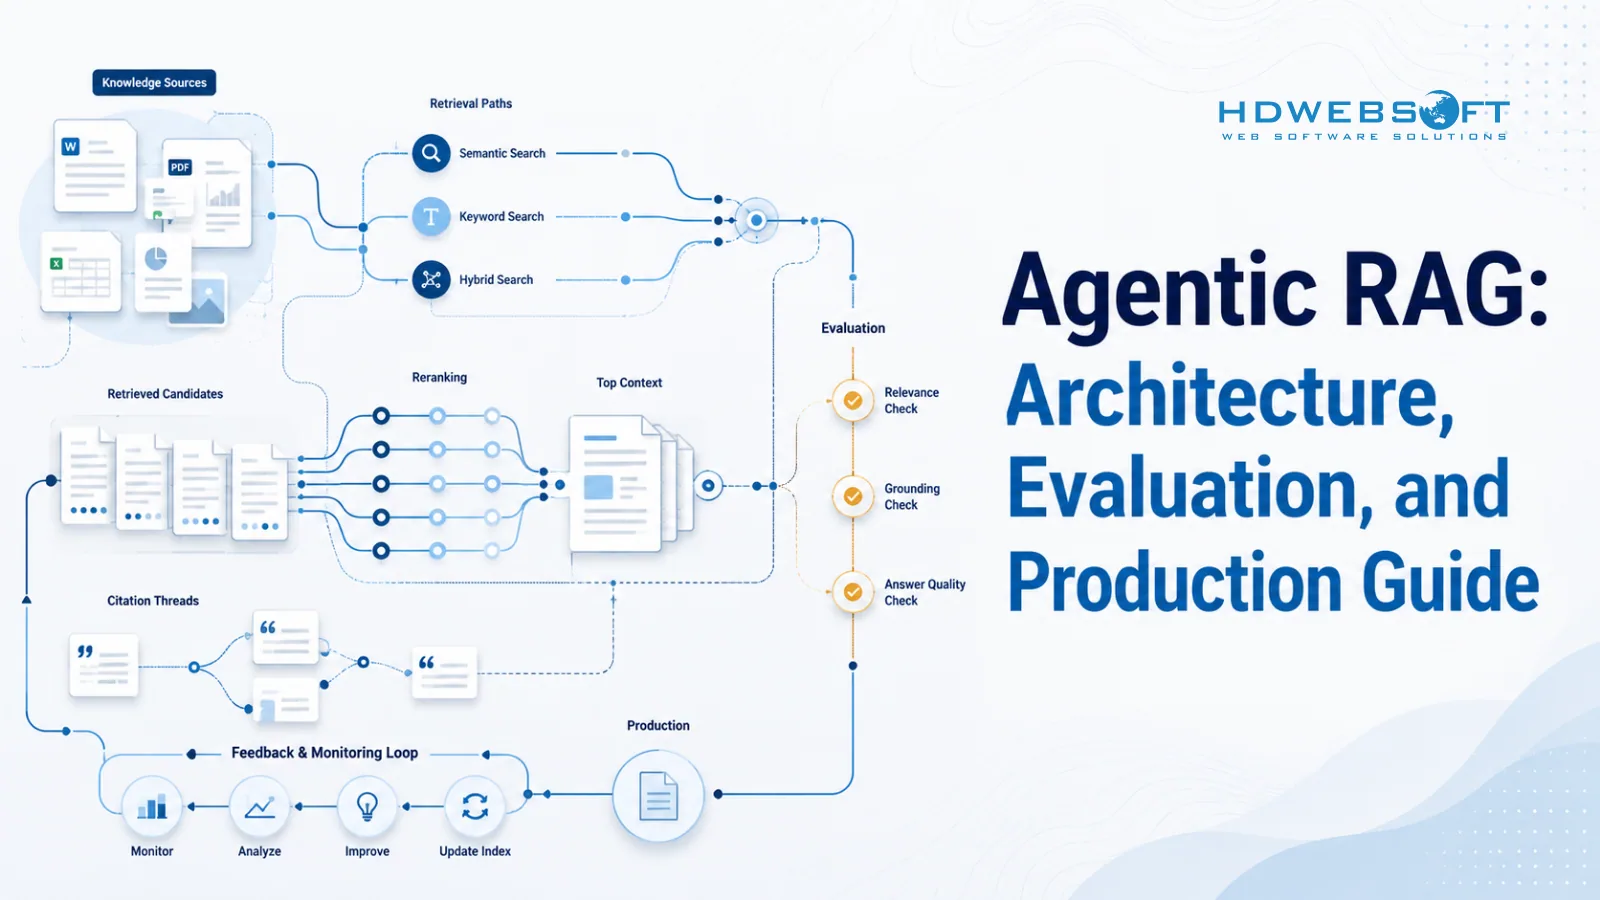
Impara l'architettura RAG agente, RAG vs fine tuning, valutazione, orchestrazione e operazioni di produzione per AI agent affidabili.
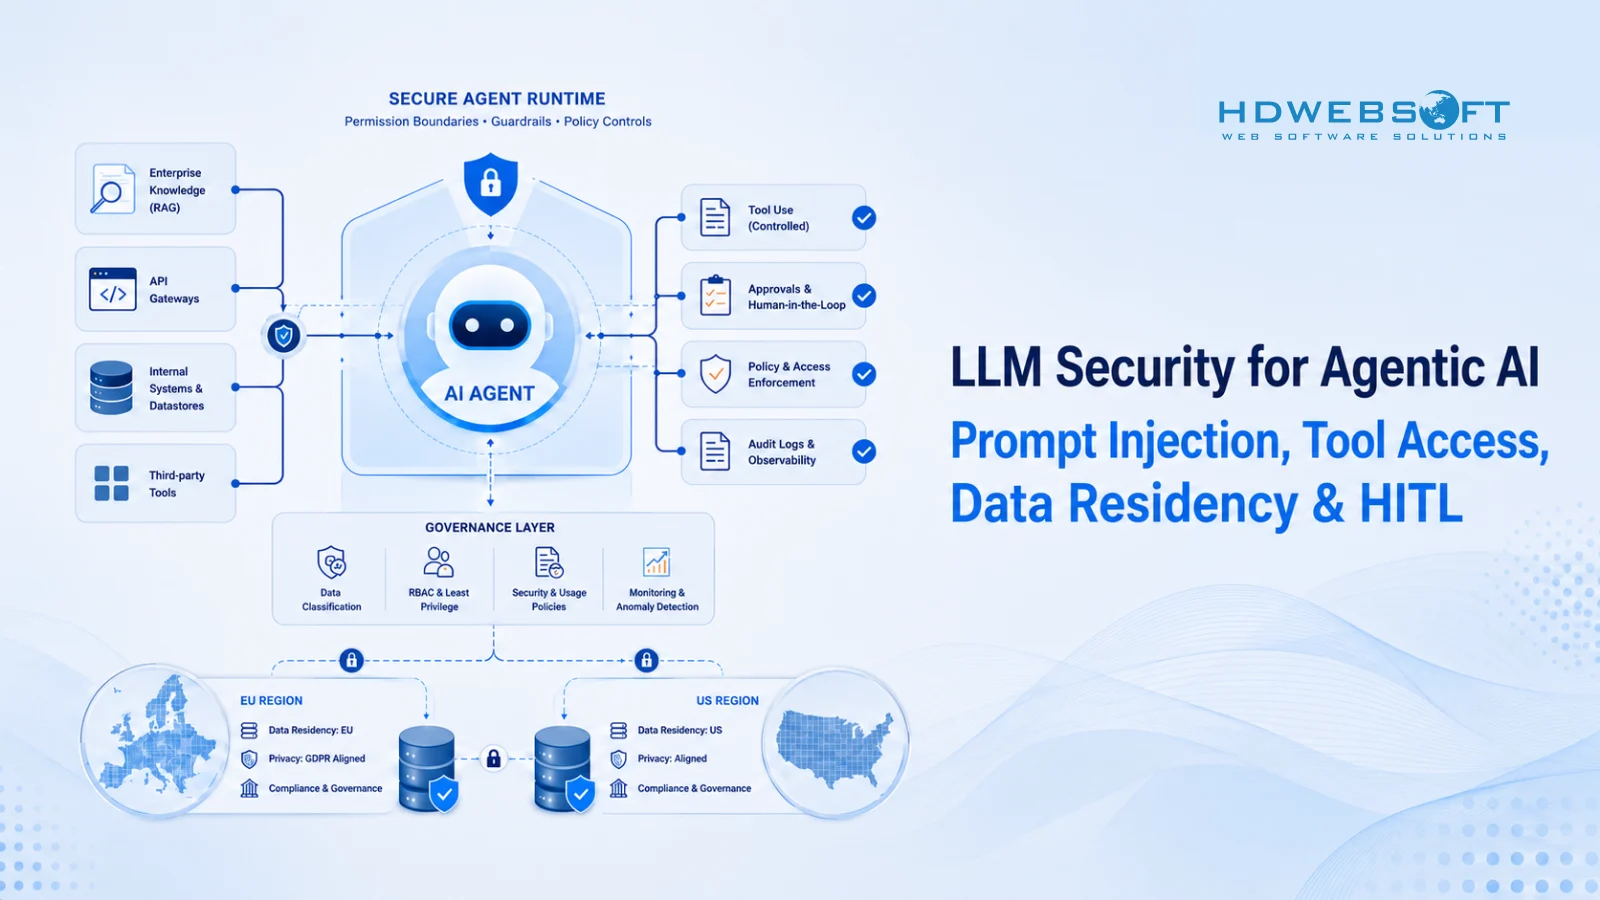
Impara i controlli di sicurezza LLM per AI agente: difesa da prompt injection, tool calling sicuro, data residency, HITL e testing di produzione.