การติดตั้ง AI Agent ใน Production: Latency, Prompt Drift, Cost & Security
การติดตั้ง AI agent ใน production ล้มเหลวจาก prompt drift, latency, token cost และช่องโหว่ด้านความปลอดภัย ติดตั้งอย่างน่าเชื่อถือด้วย layered guardrails

Tag
การติดตั้ง AI agent ใน production ล้มเหลวจาก prompt drift, latency, token cost และช่องโหว่ด้านความปลอดภัย ติดตั้งอย่างน่าเชื่อถือด้วย layered guardrails
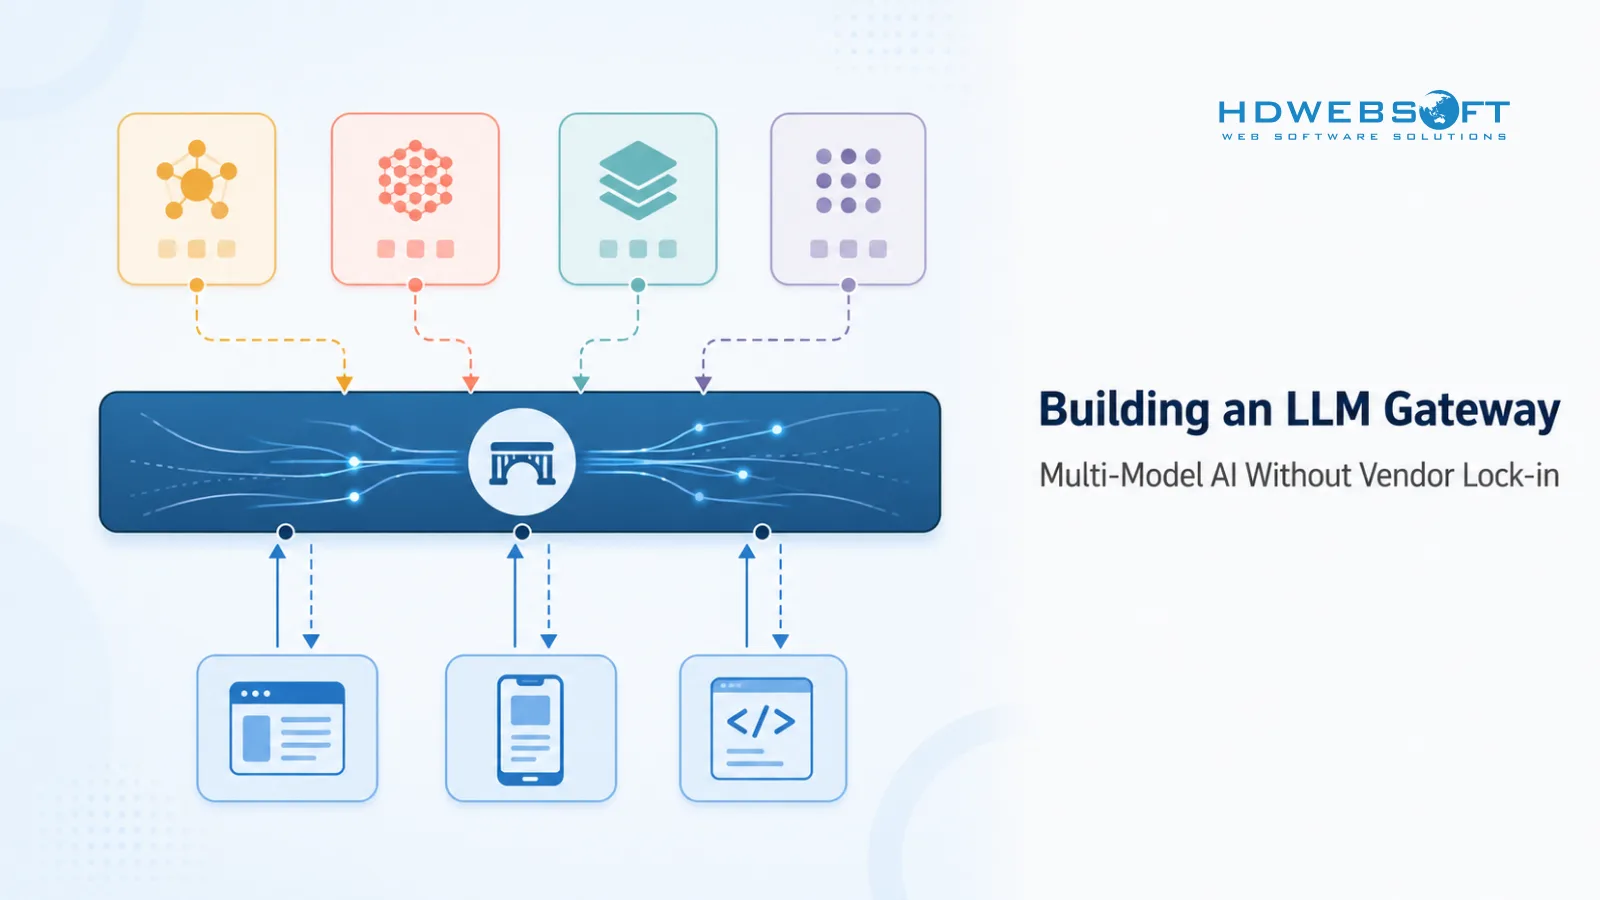
สร้าง LLM gateway เพื่อ route ข้าม OpenAI, Claude, Llama และ SLMs หลีกเลี่ยง AI vendor lock-in ด้วยสถาปัตยกรรม multi-model สำหรับปี 2026
สอบถามสื่อมวลชน
HDWEBSOFT ยินดีรับข้อสอบถามจากสื่อมวลชน
หากคุณเป็นนักข่าว บล็อกเกอร์ อินฟลูเอนเซอร์ หรือวิทยากรที่ทำเนื้อหาเกี่ยวกับ IT และนวัตกรรมดิจิทัล ทีมผู้เชี่ยวชาญของเราพร้อมแบ่งปันประสบการณ์ตรงและความรู้เพื่อช่วยให้คุณสร้างเนื้อหาที่มีคุณค่าสำหรับผู้ฟัง
เรามักตอบกลับภายใน 1 วันทำการ
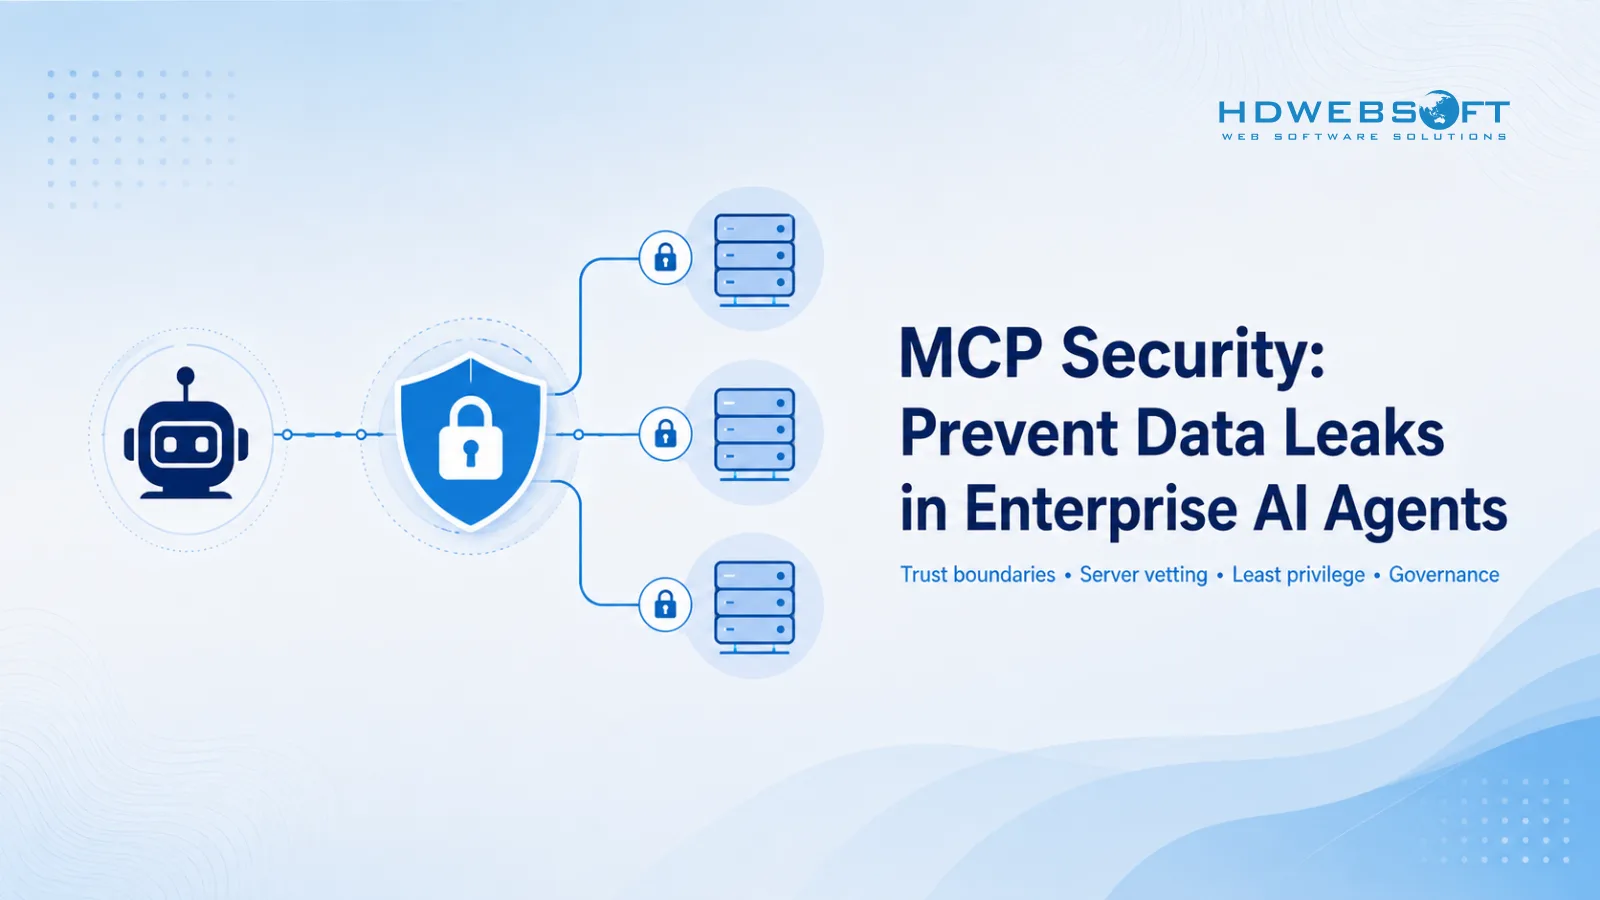
แนวปฏิบัติด้านความปลอดภัย MCP สำหรับ AI agent องค์กร: ตรวจสอบเซิร์ฟเวอร์, บังคับสิทธิ์น้อยที่สุด, ป้องกัน prompt injection และการรั่วไหลของข้อมูล
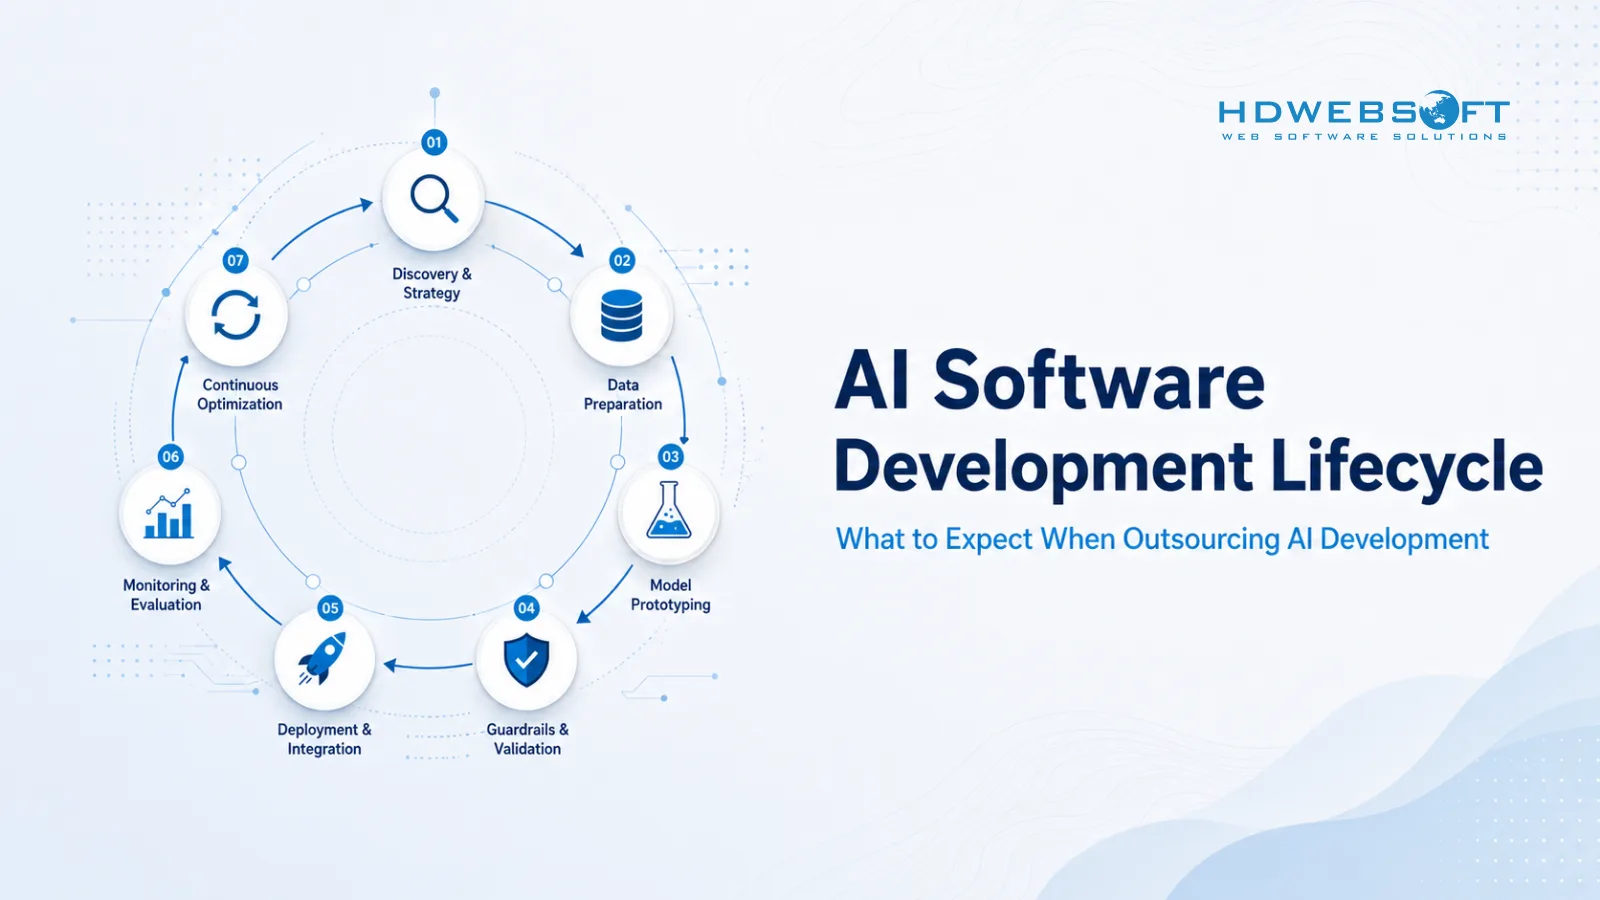
สิ่งที่คาดหวังเมื่อ outsourcing AI: AI software development lifecycle, ขั้นตอน, deliverables, ความเป็นเจ้าของ, acceptance criteria และ engagement models
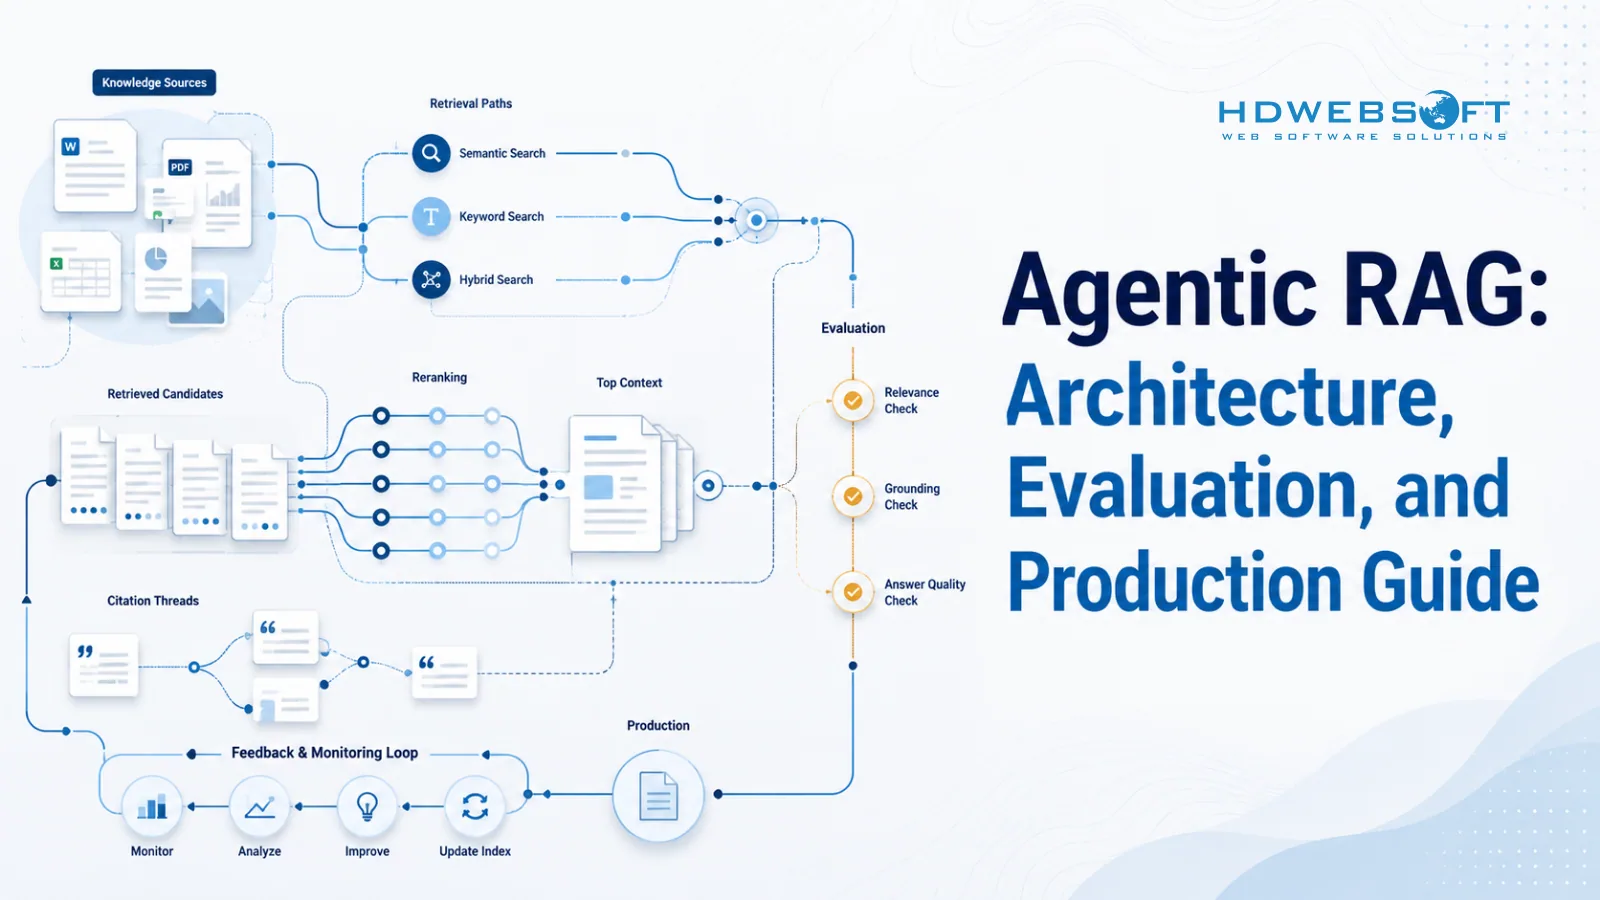
ทำความเข้าใจสถาปัตยกรรม Agentic RAG, RAG เทียบกับ Fine-tuning, การประเมิน การประสานงาน และการใช้งานจริงสำหรับ AI agent ที่น่าเชื่อถือ
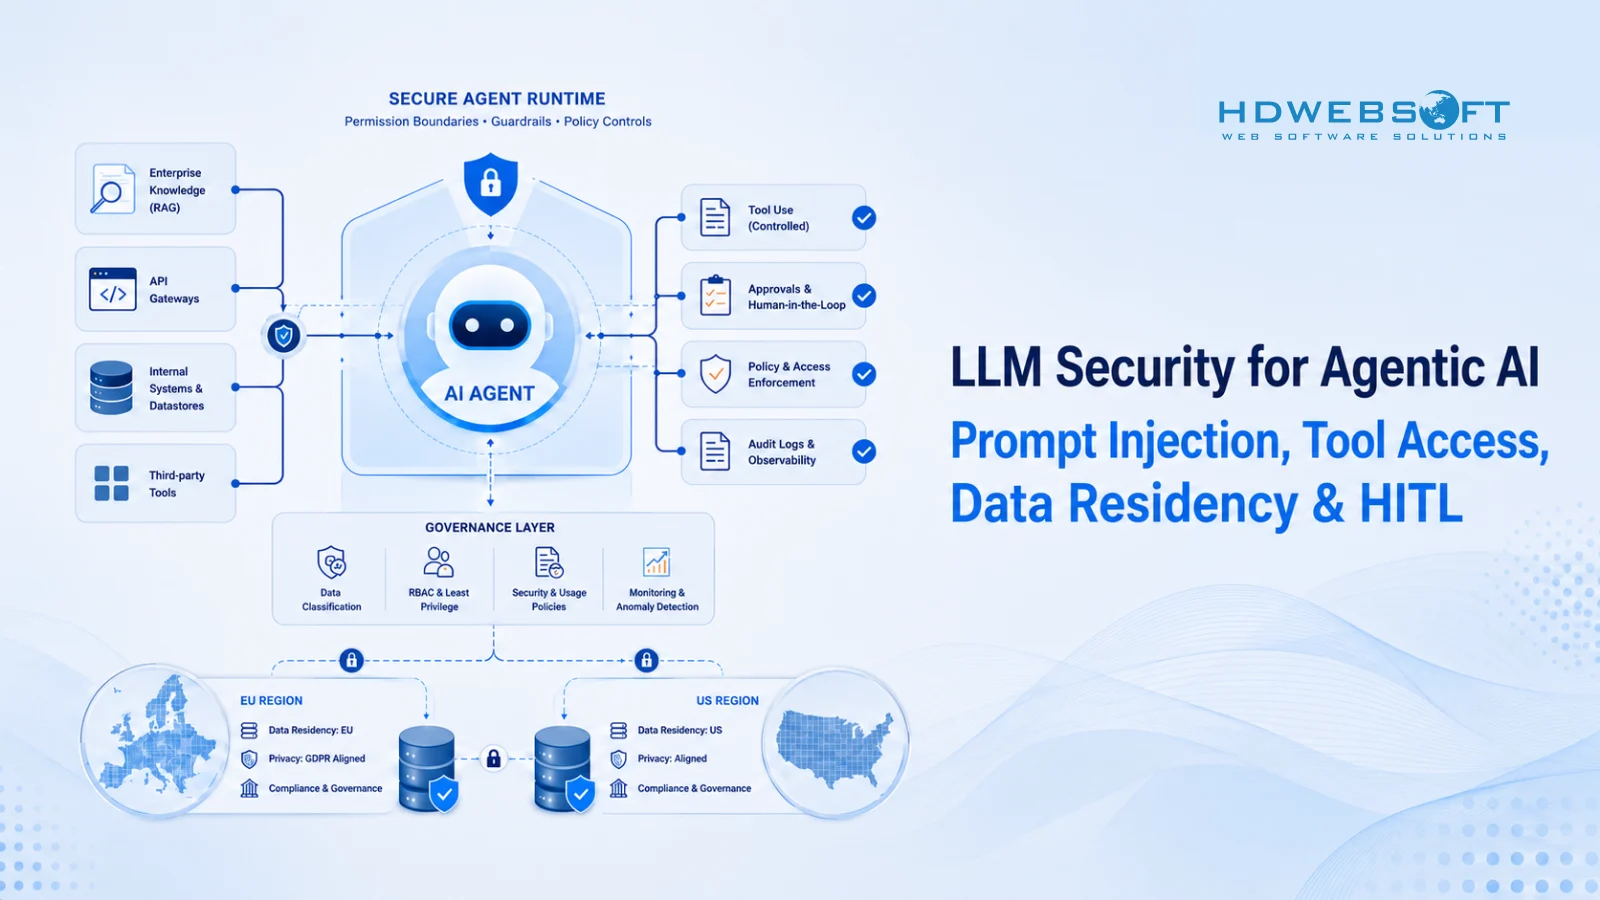
เรียนรู้การควบคุมความปลอดภัย LLM สำหรับ agentic AI: การป้องกัน prompt injection, secure tool calling, ที่อยู่ข้อมูล, HITL และการทดสอบการผลิต
แนวทางนำ Agentic AI ไปใช้ในระบบจริงให้สำเร็จ ครอบคลุมความท้าทายของ Pilot การสร้างหรือซื้อ การเลือกผู้ให้บริการ และรูปแบบการส่งมอบ
บทความนี้ให้ภาพรวมเกี่ยวกับวิธีสร้าง AI agent ครอบคลุมเทคนิค เครื่องมือ และกลยุทธ์เพื่อช่วยให้ธุรกิจใช้พลังของ AI ให้เกิดประโยชน์สูงสุด