I servizi di sicurezza cloud gestiti stanno trasformando il modo in cui le organizzazioni proteggono i propri asset digitali in un panorama di minacce sempre più complesso. Man mano che le minacce informatiche evolvono e i requisiti normativi si intensificano, le aziende si rivolgono a provider specializzati per una protezione completa. Questo cambiamento riflette una tendenza più ampia verso l’esternalizzazione delle funzioni di sicurezza critiche a esperti in grado di offrire monitoraggio 24/7 e risposta rapida.
Molte organizzazioni faticano con limitazioni delle risorse interne e carenze di competenze. Di conseguenza, collaborare con provider esperti offre accesso a una sicurezza di livello enterprise senza i costi generali della creazione di team interni. Inoltre, questi servizi si integrano perfettamente con i servizi di cybersecurity gestiti esistenti per creare strategie di difesa a più livelli.
Questa guida esplora come funzionano i servizi di sicurezza cloud gestiti, cosa proteggono e come scegliere il provider giusto per le Sue esigenze.
Cosa sono i Servizi di Sicurezza Cloud Gestiti?
Nella nostra precedente discussione sui servizi di cybersecurity gestiti, abbiamo esplorato come le organizzazioni esternalizzano le operazioni di sicurezza a provider specializzati. I servizi di sicurezza cloud gestiti rappresentano l’evoluzione naturale di questo modello, progettati specificamente per gli ambienti cloud. Mentre la sicurezza gestita tradizionale si concentra sull’infrastruttura on-premise, i servizi specifici per il cloud affrontano sfide uniche come la complessità multi-cloud e il ridimensionamento dinamico delle risorse.
Le organizzazioni che implementano servizi di sicurezza cloud gestiti ottengono accesso immediato a team di sicurezza specializzati e protezione di livello enterprise. Questi servizi monitorano i carichi di lavoro cloud su AWS, Azure, Google Cloud e altre piattaforme. Inoltre, forniscono rilevamento continuo delle minacce su misura per architetture cloud-native e applicazioni serverless.
Cosa includono i Servizi di Sicurezza Cloud Gestiti
Le operazioni di sicurezza richiedono un’attenzione continua che molte organizzazioni non riescono a mantenere internamente. Pertanto, i servizi di sicurezza gestiti per il cloud offrono una protezione completa attraverso team specializzati e strumenti avanzati. Le aziende beneficiano della caccia proattiva alle minacce e della risposta rapida agli incidenti.
Componenti principali del servizio
- Monitoraggio di sicurezza 24/7 e rilevamento delle minacce
- Risposta agli incidenti e analisi forense
- Valutazioni delle vulnerabilità e penetration testing
- Gestione della configurazione di sicurezza
- Reportistica di conformità e supporto alle audit
- Gestione di identità e accessi (IAM)
Questi servizi di sicurezza cloud gestiti operano attraverso una combinazione di competenze umane e tecnologie automatizzate. Inoltre, i provider sfruttano i feed di threat intelligence per mantenersi aggiornati sui nuovi vettori di attacco.
La Differenza tra Sicurezza Interna e Sicurezza Gestita
Sviluppare capacità di sicurezza interne richiede investimenti significativi sia in personale che in tecnologia. Al contrario, i provider di servizi gestiti per la sicurezza cloud offrono accesso immediato a professionisti esperti.
| Aspetto | Sicurezza Interna | Servizi Gestiti |
|---|---|---|
| Personale | Richiede assunzione, formazione, retention | Accesso immediato a team di esperti |
| Copertura | Limitata all’orario di lavoro | Monitoraggio 24/7/365 |
| Tecnologia | Spesa in conto capitale per strumenti | Inclusa nella tariffa del servizio |
| Scalabilità | Lento da scalare su/giù | Flessibile in base alle esigenze |
| Competenze | Limitate alle conoscenze del team | Accesso a specialisti diversi |
Quando Considerare l’Esternalizzazione della Sicurezza
Non ogni organizzazione ha bisogno di esternalizzare l’intera funzione di sicurezza. Tuttavia, scenari specifici rendono questi servizi particolarmente preziosi. Comprendere quando implementare i servizi di sicurezza cloud gestiti aiuta le aziende a massimizzare i propri investimenti in sicurezza.
Consideri i servizi gestiti se
- Mancano competenze di sicurezza interne o si fatica con le assunzioni
- Si necessita di monitoraggio 24/7 ma non si riescono a coprire i turni notturni
- Si affrontano requisiti di conformità rigorosi (HIPAA, PCI-DSS, SOC 2)
- Si gestiscono ambienti multi-cloud su AWS, Azure o GCP
- Si desiderano costi di sicurezza prevedibili rispetto a spese di personale variabili
Come i Servizi di Sicurezza Gestiti Affrontano le Sfide della Sicurezza Cloud
Le organizzazioni che migrano verso il cloud incontrano complessità di sicurezza uniche che differiscono significativamente dagli ambienti on-premise tradizionali. I servizi di sicurezza cloud gestiti affrontano queste sfide attraverso conoscenze specializzate e metodologie collaudate. Pertanto, la loro implementazione consente alle aziende di superare i vincoli di risorse mantenendo una protezione solida.
Complessità degli Ambienti Multi-Cloud
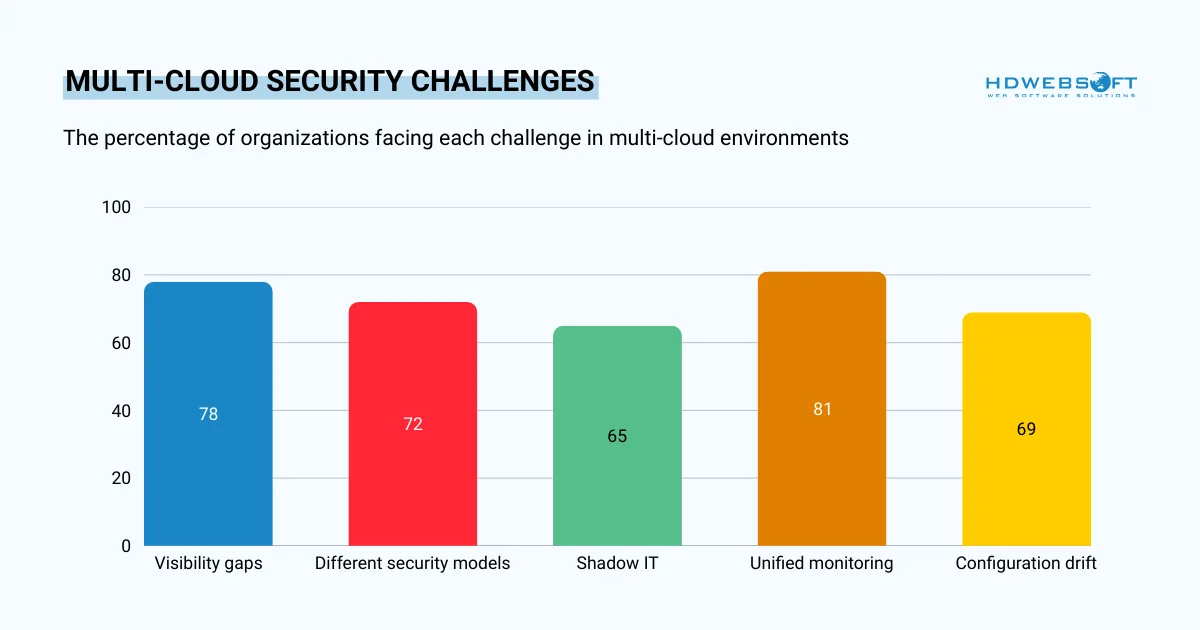
Operare su più piattaforme cloud crea lacune di visibilità che gli attaccanti possono sfruttare. Ogni provider utilizza controlli di sicurezza diversi, rendendo difficile una protezione unificata. Ad esempio, AWS, Azure e Google Cloud impiegano ciascuno modelli e terminologie di sicurezza distinti.
I provider di servizi di sicurezza cloud gestiti implementano un’orchestrazione di sicurezza centralizzata sull’intero footprint cloud. Inoltre, normalizzano i dati di sicurezza provenienti da fonti eterogenee in intelligence actionable. Questo approccio olistico garantisce che nessun asset sfugga ai controlli.
L’Shadow IT aggrava queste sfide quando i dipartimenti distribuiscono risorse cloud senza supervisione centrale. Questo è in parte il motivo per cui i team di sicurezza spesso scoprono carichi di lavoro non autorizzati solo dopo che si verificano incidenti. I provider utilizzano strumenti di cloud security posture management per mantenere inventari completi degli asset. Inoltre, stabiliscono framework di governance che prevengono distribuzioni cloud non autorizzate.
Monitoraggio e Risposta alle Minacce 24/7
Le minacce informatiche non seguono l’orario di lavoro, eppure molte organizzazioni non riescono a mantenere operazioni di sicurezza continue. Gli attaccanti lanciano spesso campagne durante i fine settimana e le festività quando le difese si indeboliscono.
Il monitoraggio continuo fornisce
- Rilevamento in tempo reale di attività sospette
- Risposta immediata agli incidenti per contenere le violazioni
- Caccia automatizzata alle minacce sui carichi di lavoro cloud
- Correlazione degli eventi di sicurezza su più sistemi
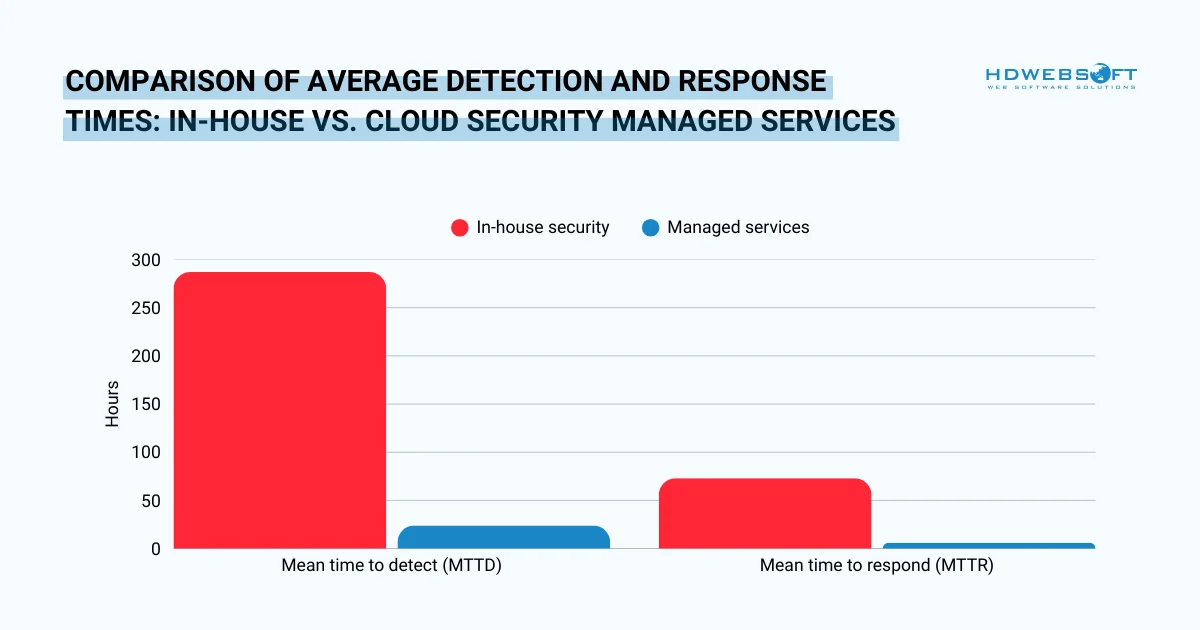
I Security Operations Center (SOC) gestiti da servizi di sicurezza cloud gestiti sorvegliano costantemente il Suo ambiente. Di conseguenza, il tempo medio di rilevamento (MTTD) e di risposta (MTTR) diminuiscono drasticamente.
Risolvere la Carenza di Competenze di Sicurezza
L’industria della cybersecurity affronta un enorme divario di talenti con 4,8 milioni di posizioni vacanti a livello globale. Pertanto, la competizione per professionisti della sicurezza scarsi fa aumentare i salari e allunga le tempistiche di assunzione.
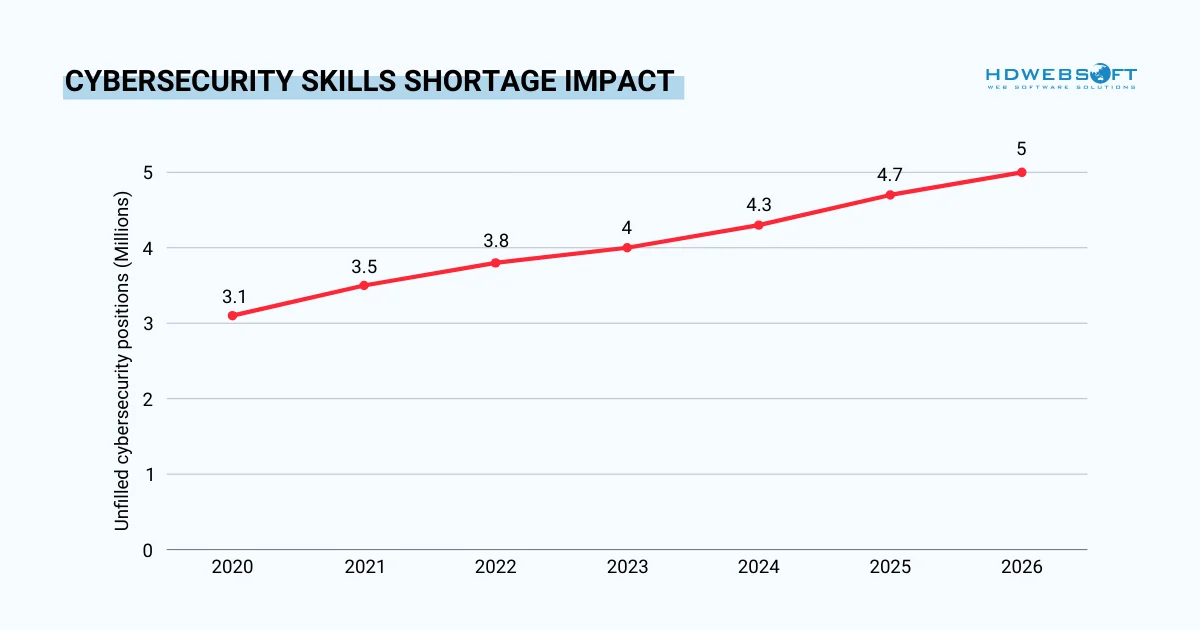
L’esternalizzazione elimina questa difficoltà fornendo accesso immediato a specialisti diversi. Inoltre, si ottengono competenze in aree come threat intelligence, analisi forense e conformità senza assunzioni individuali. Questi team si formano continuamente sulle minacce emergenti e sulle nuove tecnologie di sicurezza cloud.
Threat Intelligence e Difesa Proattiva
La sicurezza moderna richiede la comprensione di tattiche, tecniche e procedure (TTP) degli attaccanti prima che impattino il Suo ambiente. I provider di servizi gestiti per la sicurezza cloud mantengono estesi programmi di threat intelligence che alimentano le strategie difensive.
I provider si abbonano a feed di minacce commerciali contribuendo alle comunità di condivisione delle informazioni. Questa intelligence collettiva rivela pattern di attacco emergenti che colpiscono settori o tecnologie specifici. I team dei servizi di sicurezza cloud gestiti correlano questi indicatori con l’attività nel Suo ambiente per identificare potenziali compromissioni precocemente.
Inoltre, la threat hunting cerca proattivamente segni di attaccanti sofisticati che eludono il rilevamento automatizzato. A differenza del monitoraggio reattivo, i cacciatori assumono la violazione e cercano anomalie sottili che ne indicano la presenza. Esercizi di caccia settimanali esaminano il comportamento degli utenti, il traffico di rete e i log di sistema per pattern sospetti. Di conseguenza, questi sforzi spesso scoprono minacce che risiedono non rilevate per settimane o mesi.
Requisiti di Conformità e Normativi
Soddisfare le normative di settore richiede una conoscenza approfondita di framework complessi e documentazione continua. Il modo in cui i provider di servizi gestiti garantiscono un’archiviazione cloud sicura si concentra spesso sul mantenimento della conformità a più standard.
I provider aiutano con:
| Area di Conformità | Supporto del Servizio Gestito |
|---|---|
| Documentazione | Raccolta e reportistica automatica delle evidenze |
| Audit | Valutazioni pre-audit e guida alla remediation |
| Controlli | Implementazione dei controlli di sicurezza richiesti |
| Formazione | Programmi di consapevolezza della sicurezza per il personale |
| Monitoraggio | Validazione continua della conformità |
Prevedibilità dei Costi rispetto alla Costruzione Interna
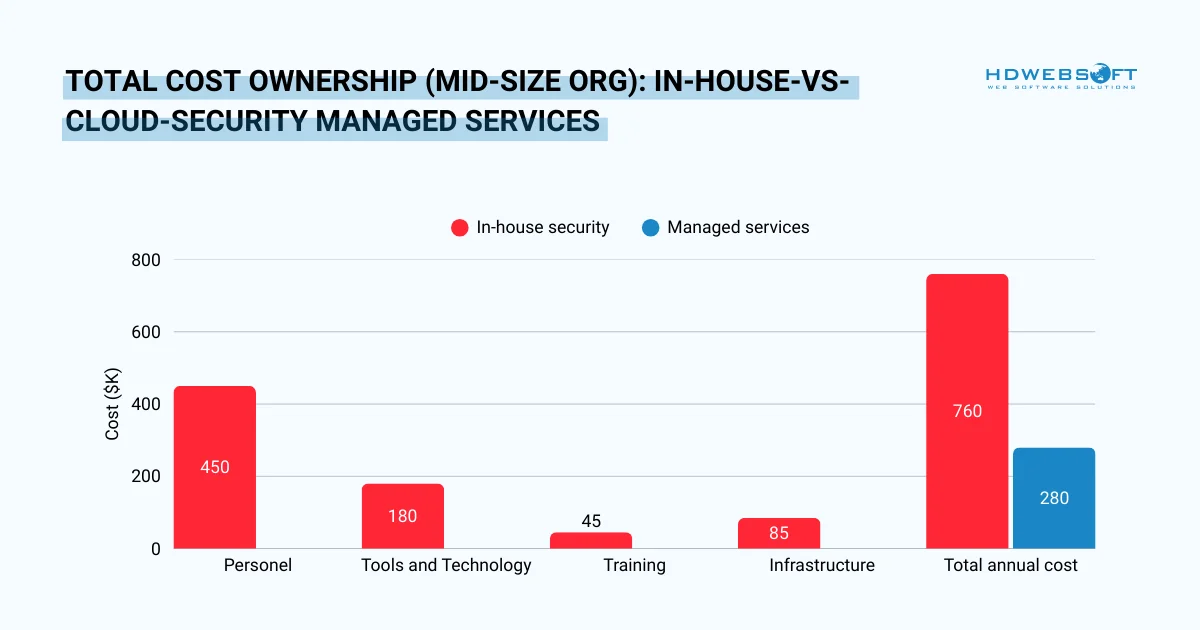
I team di sicurezza interni richiedono investimenti continui sostanziali oltre ai costi di assunzione iniziali. Turnover, formazione, strumenti e infrastruttura creano spese imprevedibili.
I servizi di sicurezza cloud gestiti operano con modelli di abbonamento con prezzi trasparenti. Pertanto, le organizzazioni possono preventivare accuratamente ed evitare costi a sorpresa. Inoltre, i provider assorbono i cicli di aggiornamento tecnologico e le licenze degli strumenti all’interno delle tariffe di servizio.
Come i MSP Garantiscono un’Archiviazione Cloud Sicura
La protezione dei dati costituisce la fondazione di qualsiasi strategia di servizi di sicurezza cloud gestiti. Nel frattempo, la sicurezza dell’archiviazione comprende più livelli che lavorano insieme per prevenire accessi non autorizzati e perdita di dati. Le organizzazioni che utilizzano questi servizi gestiti beneficiano di crittografia automatizzata, controlli degli accessi e monitoraggio continuo.
Standard di Crittografia e Implementazione
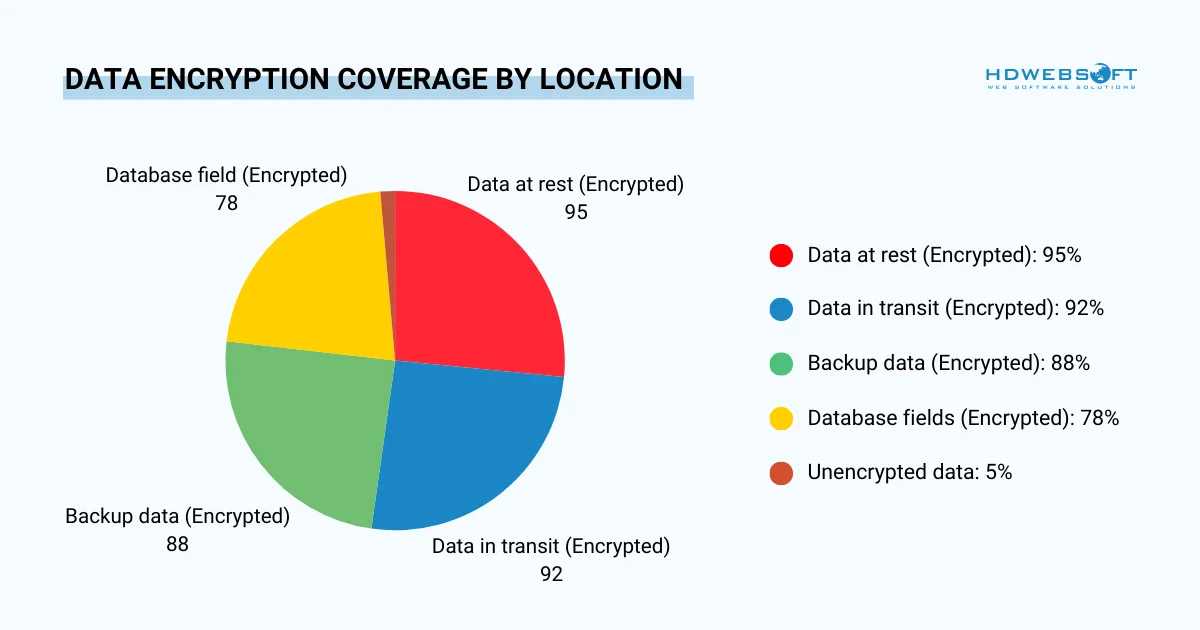
La crittografia dei dati protegge le informazioni sia quando archiviate che durante la trasmissione tra sistemi. I provider di servizi di sicurezza gestiti implementano la crittografia automaticamente su tutta l’infrastruttura cloud. Inoltre, i protocolli standard di settore garantiscono che i dati rimangano illeggibili anche se i supporti di archiviazione fisici cadono in mani sbagliate.
Pratiche di crittografia standard
- Crittografia AES-256 per i dati a riposo
- TLS 1.3 per i dati in transito
- Backup crittografati con gestione delle chiavi separata
- Crittografia lato client per dati altamente sensibili
- Crittografia a livello di database per dati strutturati
- Crittografia a livello di campo per attributi sensibili specifici
La gestione delle chiavi rappresenta un componente critico spesso trascurato dalle organizzazioni. Di conseguenza, i servizi di sicurezza cloud gestiti utilizzano moduli di sicurezza hardware (HSM) o servizi di gestione delle chiavi cloud-native per proteggere le chiavi di crittografia. Questo perché adeguate pianificazioni di rotazione delle chiavi rafforzano ulteriormente l’efficacia della crittografia. Inoltre, la separazione dei compiti garantisce che nessun singolo amministratore controlli sia i dati che le chiavi di crittografia.
Controlli degli Accessi e Gestione delle Identità
Limitare chi può accedere ai dati sensibili previene sia le violazioni esterne che le minacce interne. La gestione di identità e accessi (IAM) crea un controllo granulare sulle autorizzazioni delle risorse. Nel frattempo, le moderne architetture zero-trust assumono che nessun utente o sistema meriti automaticamente l’accesso.
I provider di sicurezza cloud gestita implementano principi di accesso con privilegi minimi in cui gli utenti ricevono solo le autorizzazioni necessarie. Inoltre, applicano l’autenticazione a più fattori (MFA) su tutti gli account amministrativi. Le revisioni regolari degli accessi garantiscono che le autorizzazioni rimangano aggiornate man mano che i ruoli cambiano. Infine, gli accessi basati sul tempo offrono sicurezza aggiuntiva revocando automaticamente le autorizzazioni elevate dopo periodi specificati.
Inoltre, il controllo degli accessi basato sui ruoli (RBAC) semplifica la gestione delle autorizzazioni nelle grandi organizzazioni. Su suggerimento dei servizi di sicurezza cloud gestiti, invece di assegnare autorizzazioni individuali, gli amministratori concedono ruoli predefiniti corrispondenti alle funzioni lavorative. Il controllo degli accessi basato sugli attributi (ABAC) offre una granularità ancora più fine basata su attributi utente, caratteristiche delle risorse e condizioni ambientali. E le soluzioni di privileged access management (PAM) aggiungono protezione extra per gli account amministrativi ad alto rischio.
Strategie di Prevenzione della Perdita di Dati
L’eliminazione accidentale, il ransomware e i guasti di sistema minacciano la disponibilità dei dati. Ecco perché una protezione completa richiede molteplici salvaguardie che lavorano in concerto.
Misure DLP
- Pianificazione automatizzata dei backup con policy di retention
- Archiviazione di backup immutabile per prevenire manomissioni
- Replica geografica su più regioni
- Test di ripristino regolari per convalidare l’integrità dei backup
- Controllo delle versioni che consente il ripristino a punti temporali specifici
Backup e Disaster Recovery
La continuità aziendale dipende da un ripristino rapido da eventi catastrofici. I provider di servizi gestiti per la sicurezza cloud progettano piani di disaster recovery (DR) su misura per i Suoi obiettivi di ripristino.
Il Recovery Time Objective (RTO) definisce quanto rapidamente i sistemi devono tornare in funzione. Nel frattempo, il Recovery Point Objective (RPO) determina la perdita di dati accettabile misurata in tempo. I servizi di sicurezza cloud gestiti progettano strategie di backup che soddisfano questi obiettivi specifici.
Valutazioni e Audit di Sicurezza Regolari
La validazione continua garantisce che i controlli di sicurezza funzionino come previsto e si adattino alle minacce emergenti. Di fatto, le valutazioni identificano le lacune prima che gli attaccanti possano sfruttarle.
Le scansioni trimestrali delle vulnerabilità rilevano debolezze nelle configurazioni e nelle applicazioni cloud. Inoltre, i penetration test annuali simulano attacchi reali contro il Suo ambiente. I Suoi provider correggono i risultati e monitorano i miglioramenti nel tempo.
Cloud Security Posture Management nei Servizi Gestiti
Mantenere configurazioni sicure in ambienti cloud dinamici mette alla prova anche i team più esperti. Gli strumenti di cloud security posture management (CSPM) automatizzano questa funzione critica nell’ambito del servizio. Per questo motivo, i moderni servizi di sicurezza cloud gestiti incorporano CSPM per garantire conformità continua e remediation rapida.
Cosa Monitorano gli Strumenti CSPM
Le risorse cloud cambiano costantemente man mano che i team distribuiscono nuovi carichi di lavoro e modificano le configurazioni esistenti. Le soluzioni CSPM scansionano continuamente il Suo ambiente alla ricerca di problemi di sicurezza.

Capacità chiave di monitoraggio
- Bucket di archiviazione mal configurati esposti a Internet pubblico
- Policy IAM eccessivamente permissive che concedono accessi eccessivi
- Crittografia disabilitata su database o volumi di archiviazione
- Gruppi di sicurezza di rete che consentono traffico in ingresso non limitato
- Violazioni della conformità rispetto ai benchmark CIS o policy personalizzate
Questi strumenti si integrano con le principali piattaforme cloud tra cui AWS, Azure e Google Cloud. Pertanto, forniscono visibilità unificata indipendentemente da dove vengono eseguiti i carichi di lavoro.
Come i Servizi Gestiti Sfruttano il CSPM
I servizi di sicurezza cloud gestiti incorporano piattaforme CSPM come parte di strategie di protezione complete. I provider configurano questi strumenti per corrispondere ai Suoi specifici requisiti di sicurezza e conformità.
Ad esempio, AWS Security Hub aggrega i risultati di più servizi di sicurezza e soluzioni di terze parti. I provider gestiti correlano questi avvisi con un contesto di minaccia più ampio per prioritarizzare la remediation. Analogamente, Azure Security Center fornisce raccomandazioni allineate con i framework di settore.
I team di esperti interpretano i risultati CSPM per separare i rischi critici dagli avvisi informativi. Inoltre, convalidano i rilevamenti automatizzati attraverso indagini manuali quando necessario.
Monitoraggio Continuo della Conformità
I framework normativi come SOC 2, ISO 27001 e GDPR richiedono evidenze continue dei controlli di sicurezza. Il monitoraggio manuale della conformità consuma risorse significative e introduce errori umani.
Le piattaforme CSPM mappano automaticamente le configurazioni cloud a specifici requisiti di conformità. Di conseguenza, le organizzazioni mantengono documentazione pronta per l’audit senza sforzo manuale. Le dashboard di conformità in tempo reale mostrano lo stato attuale rispetto a più framework simultaneamente.
Capacità di Remediation Automatizzata
Rilevare rapidamente i problemi di sicurezza serve a poco se la remediation richiede giorni o settimane. Pertanto, i servizi di sicurezza cloud gestiti sfruttano le capacità di risposta automatizzata all’interno degli strumenti CSPM per correggere immediatamente le configurazioni errate più comuni.
Esempi di remediation
| Problema Rilevato | Risposta Automatizzata |
|---|---|
| Bucket S3 pubblico | Applicazione di controlli di accesso privato |
| Crittografia mancante | Abilitazione della crittografia con chiavi gestite |
| Autorizzazioni eccessive | Riduzione ad accesso con privilegi minimi |
| Gruppo di sicurezza aperto | Restrizione a intervalli IP approvati |
| Risorse senza tag | Applicazione dello schema di tagging standard |
I flussi di approvazione manuale garantiscono che le modifiche critiche ricevano supervisione umana prima dell’implementazione. Pertanto, l’automazione bilancia velocità e controllo appropriato.
Scegliere il Giusto Provider di Servizi di Sicurezza Cloud Gestiti
Selezionare un provider di sicurezza cloud gestita richiede un’attenta valutazione di capacità, esperienza e adattamento culturale. La partnership giusta rafforza significativamente la Sua postura di sicurezza. Una cattiva selezione del provider, tuttavia, può creare nuove vulnerabilità mancando di affrontare i rischi esistenti.
La maturità del provider varia drasticamente nel panorama della sicurezza gestita. Alcuni offrono servizi completi di livello enterprise mentre altri forniscono monitoraggio di base con capacità di risposta limitate. Pertanto, comprendere queste differenze aiuta le organizzazioni a evitare costose discordanze tra esigenze e offerte del provider.
Criteri di Valutazione Chiave
La valutazione del provider dovrebbe esaminare sia le capacità tecniche che i fattori aziendali. In particolare, i servizi di sicurezza cloud gestiti variano ampiamente in ambito e qualità.

Fattori essenziali di selezione
- Certificazioni: SOC 2 Type II, ISO 27001, CSA STAR e certificazione ISO 27001.
- Competenza cloud: Esperienza dimostrata con le Sue specifiche piattaforme cloud.
- Conoscenza del settore: Comprensione dei requisiti normativi del Suo settore.
- Stack tecnologico: Strumenti di sicurezza moderni e capacità di threat intelligence.
- Impegni SLA: Tempi di risposta garantiti e percentuali di uptime.
- Scalabilità: Capacità di far crescere i servizi man mano che le esigenze si espandono.
I riferimenti dei clienti forniscono informazioni preziose sulle esperienze di partnership quotidiane. Inoltre, i case study dimostrano approcci di problem solving per sfide simili alle Sue.
Domande da Porre ai Potenziali Provider
Conversazioni di valutazione approfondite rivelano come i provider operano al di là dei materiali di marketing. Domande dirette ai Suoi servizi di sicurezza cloud gestiti aiutano a valutare l’allineamento culturale e le pratiche operative.
Operazioni di Sicurezza
- Quanti analisti di sicurezza monitoreranno il nostro ambiente?
- Qual è il Suo tempo medio di rilevamento e risposta per minacce critiche?
- Come gestite gli incidenti di sicurezza fuori orario e durante le festività?
Reportistica e Comunicazione
- Quali metriche e KPI fornite nei report regolari?
- Con quale frequenza ci incontreremo per revisionare la postura di sicurezza e i risultati?
- Chi funge da nostro punto di contatto principale per i problemi?
Tecnologia e Integrazione
- Quali strumenti e piattaforme di sicurezza utilizzate?
- Come si integrano i vostri sistemi con la nostra infrastruttura esistente?
- Possiamo accedere direttamente ai dati e alle dashboard di sicurezza?
Campanelli d’Allarme da Osservare
Esistono certi segnali di avvertimento che indicano che i provider potrebbero non fornire le capacità promesse. Pertanto, è importante riconoscere tempestivamente queste preoccupazioni per prevenire costosi errori.
Eviti provider che
- Non possono fornire riferimenti di clienti o case study dettagliati
- Offrono risposte vaghe sui loro strumenti e processi di sicurezza
- Promettono risultati irrealistici o prevenzione garantita delle violazioni
- Mancano di certificazioni pertinenti o attestazioni di conformità
- Utilizzano esclusivamente team offshore per funzioni di sicurezza critiche
- Richiedono contratti a lungo termine senza periodi di prova
La trasparenza nelle metodologie e la comunicazione onesta sulle limitazioni indicano partnership affidabili. Inoltre, i provider dovrebbero riconoscere che i servizi di sicurezza cloud gestiti riducono il rischio anziché eliminarlo del tutto.
Conclusione
I servizi di sicurezza cloud gestiti forniscono alle organizzazioni una protezione esperta contro minacce informatiche sempre più sofisticate. Esternalizzando le operazioni di sicurezza, le aziende ottengono monitoraggio 24/7, risposta rapida agli incidenti e accesso a competenze specializzate. Le implementazioni di successo riducono il rischio ottimizzando al contempo i budget di sicurezza.
Il provider giusto offre una protezione completa sull’intero ambiente cloud garantendo al contempo la conformità ai requisiti normativi. Inoltre, costi prevedibili e servizi scalabili rendono la sicurezza gestita accessibile a organizzazioni di tutte le dimensioni.
Pronto a rafforzare la Sua postura di sicurezza cloud? Contatti il nostro team per discutere come i servizi di cybersecurity di HDWEBSOFT possono proteggere gli asset e i dati critici della Sua organizzazione.