La cybersecurity delle auto connesse è una priorità assoluta mentre il settore automobilistico attraversa una trasformazione epocale. L’attenzione si sta spostando dalla pura eccellenza meccanica verso un ecosistema sofisticato, basato su dati, software e connettività onnipresente. Entrando rapidamente nel 2025, questi veicoli si stanno trasformando in computer complessi e in movimento, capaci di offrire comodità, sicurezza ed efficienza. Dai sistemi di infotainment avanzati e dalla navigazione in tempo reale ai fondamentali aggiornamenti over-the-air (OTA) e alle funzionalità di guida autonoma, i vantaggi sono innegabili.
Tuttavia, questa profonda interconnessione introduce anche una rete vasta e articolata di vulnerabilità, rendendo la cybersecurity un imperativo fondamentale. Una singola violazione potrebbe passare da un semplice inconveniente a una minaccia per la sicurezza degli occupanti e la fiducia del pubblico. In questo articolo esaminiamo le principali sfide di cybersecurity, i rischi potenziali e le misure necessarie che i produttori automobilistici devono adottare per garantire la sicurezza dei veicoli connessi.
Lo scenario delle minacce in evoluzione nella cybersecurity delle auto connesse
Con la rapida espansione del mercato delle auto connesse, i veicoli stanno diventando molto più che semplici mezzi di trasporto: sono sistemi complessi, basati sui dati e integrati con un ecosistema digitale più ampio.
L’immagine seguente evidenzia la crescita prevista del mercato delle auto connesse dal 2023 al 2034, riflettendo la crescente adozione e integrazione delle tecnologie automobilistiche intelligenti.
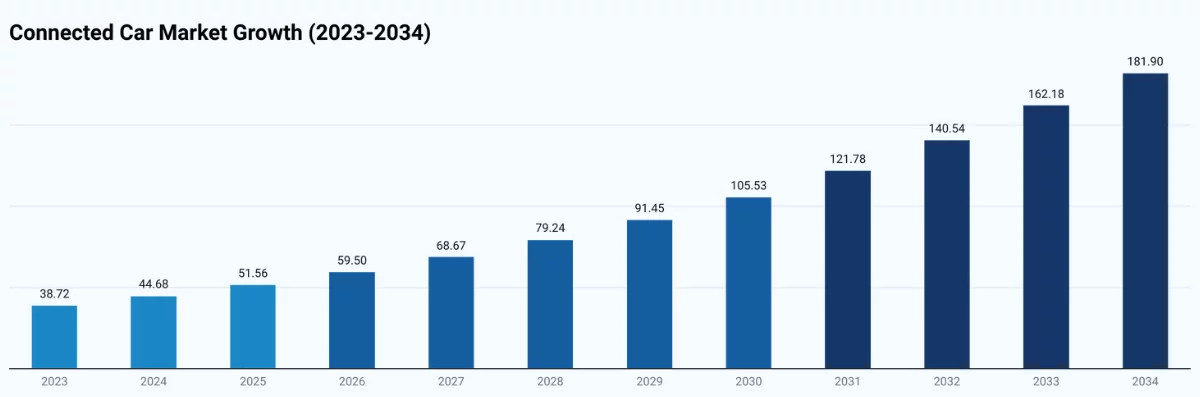
Dati raccolti da Precedence Research.
L’architettura articolata delle moderne auto connesse all’IoT, insieme alla loro interazione costante con reti e infrastrutture esterne, crea un terreno fertile per una vasta gamma di minacce informatiche. Comprendere questi vettori di attacco in evoluzione è il primo passo per rafforzare la cybersecurity delle auto connesse.
Superfici di attacco in espansione
Il volume degli scambi di dati e dei componenti presenti all’interno e intorno a un’auto connessa amplia significativamente la sua potenziale superficie di attacco:
Comunicazione Vehicle-to-Everything (V2X)
Questa è probabilmente la superficie di attacco più ampia. La tecnologia V2X consente alle auto di comunicare con altri veicoli (V2V) e con le infrastrutture (V2I), come i semafori intelligenti. Supporta inoltre la comunicazione con i pedoni (V2P) tramite dispositivi mobili e con le reti cloud (V2N).
Di conseguenza, lo sfruttamento delle vulnerabilità presenti in questi protocolli di comunicazione (ad esempio DSRC e C-V2X) potrebbe portare a diversi scenari malevoli, tra cui il blocco degli avvisi di sicurezza fondamentali e la manipolazione del flusso del traffico per ottenere profitti illeciti. Pertanto, tutti questi scenari rappresentano una minaccia diretta alla cybersecurity delle auto connesse.
Protocolli di rete interni al veicolo
I veicoli moderni sono vere e proprie mini-reti: spesso ospitano decine, e talvolta centinaia, di Electronic Control Unit (ECU) che controllano tutto, dalla gestione del motore agli alzacristalli elettrici. Queste ECU comunicano tramite protocolli come CAN bus, FlexRay, Automotive Ethernet e LIN.
Ecco perché la compromissione di una singola ECU potrebbe rappresentare una seria minaccia. L’iniezione di messaggi malevoli nella rete potrebbe consentire agli aggressori di ottenere il controllo non autorizzato di funzioni critiche del veicolo. Per questo, una cybersecurity robusta delle reti interne delle auto connesse è assolutamente indispensabile.
Interfacce esterne e moduli di connettività
Bluetooth, Wi-Fi, reti cellulari (4G/5G) e porte USB offrono punti di accesso comodi. Tuttavia, se gli aggressori sfruttano le vulnerabilità dei sistemi di infotainment o delle telematics control unit (TCU), possono stabilire un punto d’appoggio. Inoltre, le vulnerabilità della porta diagnostica (OBD-II) possono aprire la strada ad accessi non autorizzati o all’iniezione di malware.
Forse ti sei perso: Lo specialista della segnalazione di rete segnala problemi di sicurezza del 5G.
Applicazioni mobili e servizi cloud
Molte funzionalità delle auto connesse sono gestite tramite app per smartphone e servizi backend basati sul cloud. Le debolezze nell’infrastruttura cloud, nella sicurezza delle API o persino nei processi di autenticazione degli utenti possono portare all’accesso remoto al veicolo, al furto di dati o a violazioni della privacy.
Minacce informatiche sofisticate
La natura delle minacce informatiche rivolte alle auto connesse diventa sempre più sofisticata e richiede misure avanzate di cybersecurity:
Sfruttamento e manipolazione da remoto
Al di là del semplice furto di dati, la preoccupazione principale è la possibilità che gli aggressori controllino da remoto i sistemi del veicolo. Questo potrebbe significare disattivare i freni, accelerare, sterzare o persino chiudere gli occupanti all’interno, creando una minaccia esistenziale per la sicurezza.
Esfiltrazione dei dati e violazione della privacy
Le auto connesse raccolgono una quantità enorme di dati, tra cui cronologia delle posizioni, abitudini di guida, dati biometrici (provenienti da telecamere e sensori dell’abitacolo), utilizzo dell’infotainment e persino conversazioni dei passeggeri.
Di conseguenza, questi dati altamente sensibili sono un obiettivo redditizio per il furto d’identità, il ricatto o la rivendita sul dark web. In definitiva, la privacy dei dati è un pilastro fondamentale della cybersecurity delle auto connesse.
Attacchi ransomware e DoS
Immagina uno scenario in cui i sistemi di un’auto vengono bloccati da un ransomware, che richiede un pagamento per ripristinarne le funzionalità. In un altro caso, un attacco DoS potrebbe rendere inutilizzabile un’intera flotta di veicoli, causando una grave perturbazione economica.
Con la crescente concretezza di queste minacce, la cybersecurity delle auto connesse è una preoccupazione sempre più importante sia per i gestori di flotte sia per i proprietari privati.
Vulnerabilità della catena di fornitura
La catena di fornitura automobilistica è una rete globale e complessa che coinvolge numerosi livelli di fornitori di hardware e software. Una singola vulnerabilità introdotta in un punto qualsiasi della catena, che si trovi in un componente software di terze parti, in un chip integrato o in uno strumento diagnostico, può avere conseguenze gravi.
Una volta sfruttata, può propagarsi rapidamente a milioni di veicoli. Di conseguenza, crea un rischio sistemico diffuso che mette alla prova le tradizionali difese di cybersecurity delle auto connesse.
“Carjacking” attraverso mezzi digitali
Questa nuova forma di furto d’auto consiste nell’aggirare i sistemi di sicurezza tradizionali, come i telecomandi, tramite exploit digitali, nella clonazione dei segnali delle chiavi o nello sfruttamento delle vulnerabilità dei sistemi di accesso remoto.
Strategie fondamentali per una cybersecurity robusta delle auto connesse
Affrontare lo scenario delle minacce multifattoriale richiede un approccio completo e multilivello alla cybersecurity delle auto connesse. Il settore si sta concentrando su diversi pilastri strategici fondamentali:
Principi Security-by-Design e Shift-Left
Invece di correggere le vulnerabilità di cybersecurity delle auto connesse dopo lo sviluppo, il settore sta adottando sempre più una filosofia security-by-design.
- Integrare la sicurezza fin dall’inizio: significa incorporare le considerazioni di cybersecurity in ogni fase del ciclo di vita del veicolo. A ogni passaggio, architetti e ingegneri valutano le potenziali minacce e implementano tempestivamente le contromisure.
- Ciclo di vita sicuro dello sviluppo software (SSDLC): comprende rigorose revisioni del codice, analisi statiche e dinamiche, penetration test e valutazioni delle vulnerabilità durante l’intero processo di sviluppo software. In effetti, queste strategie riducono significativamente l’introduzione di vulnerabilità sfruttabili.
- Threat modeling e valutazione dei rischi: prima di costruire qualsiasi sistema, vengono creati modelli dettagliati delle minacce per identificare i potenziali vettori di attacco e valutare i rischi associati ai diversi componenti e alle loro interazioni. Questi modelli guidano quindi l’implementazione dei controlli appropriati.
Sicurezza a livello hardware e ancore di fiducia
Le fondamenta della cybersecurity delle auto connesse risiedono spesso nell’hardware stesso.
- Trusted Execution Environment (TEE): questi ambienti di elaborazione isolati all’interno di un chip offrono uno spazio sicuro per le operazioni sensibili. Questa separazione contribuisce a proteggerle dalle vulnerabilità del sistema operativo principale.
- Hardware Security Module (HSM): sono componenti hardware dedicati, progettati per archiviare e proteggere le chiavi crittografiche ed eseguire operazioni crittografiche. Garantiscono l’integrità e l’autenticità dei dati e del software.
- Secure boot e aggiornamenti del firmware: è fondamentale garantire che all’avvio venga caricato solo firmware autenticato e non compromesso. I meccanismi di secure boot verificano quindi la firma digitale di ogni elemento software prima della sua esecuzione, impedendo al codice malevolo di prendere il controllo.
Sistemi avanzati di rilevamento e prevenzione delle intrusioni (IDPS)
Il monitoraggio in tempo reale e la rapidità di risposta sono fondamentali per la cybersecurity delle auto connesse.
- IDPS a bordo del veicolo: sono sistemi che monitorano continuamente il traffico della rete interna (ad esempio il CAN bus), il comportamento delle ECU e l’esecuzione del software. Cercano anomalie che potrebbero indicare un’intrusione, svolgendo un ruolo essenziale nella cybersecurity delle auto connesse. Grazie all’AI e al machine learning, questi sistemi possono apprendere il comportamento normale del veicolo e segnalare le deviazioni.
- Monitoraggio e analisi basati sul cloud: i dati telematici trasmessi al cloud possono essere analizzati centralmente con strumenti di big data analytics e AI. Questo aiuta a identificare schemi di attacco diffusi, exploit zero-day o minacce coordinate in flotte intere.
- Risposta automatizzata alle minacce: oltre al rilevamento, l’obiettivo è abilitare risposte automatizzate, come isolare le ECU compromesse, registrare gli eventi o persino attivare un avviso per il conducente o per un centro operativo di sicurezza (SOC) remoto.
Il ruolo degli aggiornamenti over-the-air (OTA) e della privacy dei dati
Nel 2025, due aspetti critici influenzano profondamente la cybersecurity delle auto connesse: la gestione sicura degli aggiornamenti OTA e la solida protezione dei dati degli utenti.
Proteggere gli aggiornamenti OTA
Gli aggiornamenti OTA sono un’arma a doppio taglio. Da un lato offrono una comodità senza precedenti per distribuire correzioni di bug e nuove funzionalità. Dall’altro rappresentano anche un potenziale enorme vettore di attacco per la cybersecurity delle auto connesse se non vengono protetti con il massimo rigore.
Firme crittografiche e autenticazione
Ogni pacchetto di aggiornamento OTA deve essere firmato digitalmente dal produttore utilizzando chiavi crittografiche robuste. I veicoli devono quindi poter autenticare tali firme prima di accettare e installare qualsiasi aggiornamento.
Canali di comunicazione sicuri
Gli aggiornamenti devono essere distribuiti tramite canali di comunicazione crittografati e autenticati (ad esempio HTTPS e TLS) per impedirne l’intercettazione o la manomissione durante il trasferimento.
Meccanismi di rollback e sistemi di sicurezza
I sistemi OTA robusti sono progettati con misure di protezione che ne garantiscono l’affidabilità. Se un aggiornamento non riesce o introduce bug critici, includono meccanismi per ripristinare una versione software precedente e stabile. L’obiettivo finale è evitare che il veicolo diventi inutilizzabile.
Controllo granulare degli aggiornamenti
I produttori stanno sviluppando un controllo più granulare sugli aggiornamenti, che consente distribuzioni mirate a specifici modelli di veicolo o regioni. Inoltre, ora hanno la possibilità di mettere in pausa o interrompere immediatamente gli aggiornamenti se si verificano problemi. Questo è fondamentale per mantenere l’integrità della cybersecurity delle auto connesse.
Privacy dei dati e conformità
Considerata l’enorme quantità di dati generati dalle auto connesse, la privacy è una preoccupazione primaria per la cybersecurity delle auto connesse.
Minimizzazione dei dati
Significa raccogliere solo i dati assolutamente necessari per il funzionamento del veicolo o del servizio. Inoltre, i dati dovrebbero essere anonimizzati o pseudonimizzati ogni volta che è possibile, per rafforzare la protezione della privacy.
Gestione del consenso
I produttori devono fornire meccanismi chiari e trasparenti che permettano agli utenti di capire quali dati vengono raccolti e come saranno utilizzati. Inoltre, gli utenti dovrebbero poter concedere o revocare il consenso alla condivisione dei dati in qualsiasi momento.
Conformità alle normative
È necessario rispettare normative rigorose sulla protezione dei dati, come il GDPR e il CCPA, oltre alle nuove leggi sulla privacy specifiche per il settore automobilistico. Ciò comprende la garanzia della sovranità dei dati e la corretta gestione dei trasferimenti transfrontalieri.
Crittografia robusta
La crittografia end-to-end dovrebbe essere implementata sia per i dati in transito sia per quelli archiviati. In questo modo i dati vengono protetti dagli accessi non autorizzati, indipendentemente dal fatto che siano conservati nella memoria locale del veicolo o nei sistemi backend cloud.
Trasparenza e controllo da parte dell’utente
I conducenti dovrebbero poter utilizzare dashboard o app che consentano loro di visualizzare, consultare e gestire i dati raccolti. Dovrebbero inoltre avere la possibilità di cancellare tali dati, rafforzando la fiducia nelle pratiche di cybersecurity delle auto connesse.
Collaborazione, standard e futuro della cybersecurity delle auto connesse
La complessità della cybersecurity delle auto connesse fa sì che nessuna singola entità possa affrontarla da sola. La collaborazione, i framework standardizzati e l’innovazione continua sono essenziali per avere successo.
Collaborazione nel settore e condivisione delle informazioni
Automotive ISAC (Information Sharing and Analysis Center)
Organizzazioni come Auto-ISAC facilitano la condivisione di threat intelligence, best practice e informazioni sulle vulnerabilità tra produttori, fornitori e ricercatori di sicurezza. Questo approccio di difesa collettiva rafforza significativamente il livello generale di cybersecurity delle auto connesse.
Programmi di bug bounty
I produttori coinvolgono sempre più hacker etici attraverso programmi di bug bounty, offrendo ricompense per la divulgazione responsabile delle vulnerabilità. In questo modo sfruttano le competenze della comunità globale della sicurezza per identificare i difetti prima che gli attori malevoli possano sfruttarli.
Partnership con esperti di cybersecurity
La collaborazione con aziende specializzate in cybersecurity porta competenze approfondite in aree come penetration testing, risposta agli incidenti e progettazione dell’architettura di sicurezza. Questi partner non solo aiutano a identificare e mitigare le vulnerabilità, ma offrono anche una padronanza degli strumenti avanzati di cybersecurity. In questo modo garantiscono una protezione completa per i veicoli connessi.
Framework normativi e standard internazionali
I governi e gli organismi internazionali svolgono un ruolo sempre più attivo nel definire la cybersecurity delle auto connesse.
Regolamento ONU n. 155 (UN R155)
Questo regolamento innovativo della Commissione economica per l’Europa delle Nazioni Unite (UNECE) stabilisce un nuovo standard globale. Impone ai produttori di veicoli di istituire e implementare un Cybersecurity Management System (CSMS) certificato lungo l’intero ciclo di vita del veicolo. Nel complesso, rappresenta un passo importante verso la standardizzazione globale dei requisiti di cybersecurity per le auto connesse.
ISO/SAE 21434
Questo standard internazionale fornisce un framework per l’ingegneria della cybersecurity durante il ciclo di vita dei veicoli stradali e offre linee guida per la gestione dei rischi informatici. Inoltre, viene spesso utilizzato insieme alla UN R155 per garantire conformità e protezione complete.
Legislazione regionale
Oltre agli standard globali, singoli Paesi e blocchi regionali, come l’UE e gli Stati Uniti, stanno introducendo leggi e linee guida specifiche. Questi interventi mirano a rafforzare ulteriormente la cybersecurity e a migliorare la tutela dei consumatori.
Adattamento continuo e sfide future
La battaglia per la cybersecurity delle auto connesse è continua e richiede un adattamento costante.
Minacce del quantum computing
Con l’avanzare del quantum computing, gli algoritmi crittografici attuali sono esposti a una minaccia a lungo termine. Per questo, è già in corso la ricerca sulla crittografia post-quantistica, così da prepararsi alle future sfide della cybersecurity delle auto connesse.
Attacchi e difese basati sull’AI
L’AI può essere utilizzata da attaccanti e difensori nel campo della cybersecurity.
Ad esempio, gli aggressori potrebbero usarla per generare malware sofisticati o eludere i sistemi di rilevamento. I difensori, d’altra parte, possono sfruttare l’AI per il rilevamento delle anomalie, l’analisi predittiva e la risposta automatizzata.
Gemelli digitali e simulazione
L’utilizzo dei gemelli digitali, repliche virtuali di veicoli fisici, può migliorare notevolmente i test di cybersecurity e di AI. Consente iterazioni rapide e l’individuazione delle vulnerabilità in un ambiente simulato, senza mettere a rischio gli asset fisici.
La transizione verso la piena autonomia
Man mano che i veicoli raggiungono livelli di autonomia più elevati, il potenziale impatto di un attacco informatico diventa ancora più critico. Di conseguenza, la fiducia nell’integrità del sistema autonomo è fondamentale, esercitando una pressione enorme sulle soluzioni di cybersecurity delle auto connesse.
Conclusione
La rivoluzione delle auto connesse promette un futuro di comodità e sicurezza senza precedenti. Tuttavia, realizzare pienamente questo potenziale dipende da un impegno costante nella cybersecurity delle auto connesse. Non si tratta solo di proteggere i dati o prevenire i furti: significa proteggere le vite umane e preservare la fiducia in una tecnologia che sta diventando rapidamente centrale nella nostra quotidianità.
Con una forte attenzione alla protezione e alle prestazioni, HDWEBSOFT unisce competenze nello sviluppo software e servizi professionali di cybersecurity per aiutare le aziende a operare online con fiducia. Contattaci per scoprire come possiamo supportare le tue iniziative digitali.