
L’infrastruttura cloud native rappresenta la base per costruire e distribuire applicazioni moderne, resilienti e scalabili nell’attuale panorama digitale. Trasforma radicalmente il modo in cui le organizzazioni concepiscono, forniscono e gestiscono il proprio stack tecnologico sottostante, orientandosi verso ambienti dinamici, automatizzati e altamente distribuiti, ottimizzati per il cloud.
Per innovare rapidamente, le organizzazioni devono comprendere l’infrastruttura cloud-first e in cosa differisce dai modelli tradizionali. È altrettanto importante coglierne i principi fondamentali e le sfide che comporta. Questo articolo esplora questi aspetti chiave, offrendo una panoramica chiara su come costruire le fondamenta del software di nuova generazione.
Cos’è l’infrastruttura cloud native?

Nel suo nucleo, l’infrastruttura cloud native è l’approccio architetturale e l’insieme di tecnologie progettate per costruire, distribuire e gestire applicazioni ottimizzate per gli ambienti di cloud computing. Non si tratta semplicemente di dove risiede la tua infrastruttura, ma di come viene concepita, fornita e gestita. Allo stesso tempo, abbraccia immutabilità, API dichiarative, automazione e resilienza per fornire una piattaforma solida per le applicazioni cloud-native. Per tua informazione, queste sono costruite come microservizi, confezionate in container e gestite in modo dinamico.
Pensala come un’infrastruttura intrinsecamente consapevole e ottimizzata per la natura effimera, scalabile e distribuita delle applicazioni moderne. Fornisce i servizi essenziali di cui queste applicazioni hanno bisogno per prosperare, il tutto gestito attraverso approcci software-defined anziché processi manuali.
Questo cambio di paradigma consente alle organizzazioni di ottenere maggiore agilità, un time-to-market più rapido e una migliore efficienza dei costi. L’infrastruttura viene trattata come codice, consentendo ripetibilità, versionamento e distribuzione automatizzata. Ecco perché la configurazione manuale appartiene ormai in gran parte al passato.
Cosa non è l’infrastruttura cloud native?
Comprendere cosa è l’infrastruttura cloud native diventa spesso più chiaro capendo cosa non è. Non è semplicemente “infrastruttura nel cloud”. Molte organizzazioni iniziano il loro percorso con un “lift and shift” delle applicazioni monolitiche esistenti e della loro infrastruttura tradizionale su macchine virtuali cloud. Anche se questo sposta gli asset nel cloud, non cambia fondamentalmente l’architettura sottostante né il modello operativo. Questo approccio è talvolta definito “cloud-hosted”, ma manca delle caratteristiche dinamiche, automatizzate e resilienti di una vera infrastruttura cloud.
L’infrastruttura tradizionale, spesso caratterizzata da server fisici, provisioning manuale, allocazione statica delle risorse e distribuzioni di applicazioni monolitiche, rappresenta un contrasto netto. I cambiamenti sono lenti, la scalabilità è verticale e richiede downtime, mentre la resilienza si basa su hardware ridondante configurato manualmente. Il lift-and-shift senza riprogettare l’applicazione e senza adottare pratiche operative cloud-native non sblocca il pieno potenziale del cloud. Una vera infrastruttura cloud native è costruita da zero (o trasformata in modo significativo) per sfruttare servizi e pattern cloud-native. Dovrebbe supportare applicazioni progettate pensando a microservizi, containerizzazione e gestione automatizzata.
Scheduler vs Orchestrator
Una distinzione cruciale nell’ambito dell’infrastruttura cloud-first riguarda i ruoli di Scheduler e Orchestrator. Sebbene questi termini vengano talvolta usati in modo intercambiabile nelle conversazioni informali, svolgono funzioni distinte ma complementari nella gestione delle applicazioni containerizzate.
Cos’è uno Scheduler?
Uno Scheduler è come il dispatcher intelligente di un sistema cloud-native. Il suo compito è determinare dove un determinato carico di lavoro debba essere eseguito in un cluster di macchine.
Prende decisioni sulla base di diversi criteri, tra cui:
- Risorse di calcolo disponibili (CPU, memoria)
- Regole di affinità/anti-affinità dei nodi
- Taint e toleration
- Priorità dei carichi di lavoro
Pensalo come un allocatore di risorse che assegna i task ai nodi più adatti. In definitiva, questo contribuisce a garantire una distribuzione efficiente ed equilibrata nell’infrastruttura cloud native.
Esempio: in Kubernetes, è il kube-scheduler a gestire questo compito, valutando i requisiti di ogni pod e abbinandoli a un nodo adeguato.
Cos’è un Orchestrator?
Un Orchestrator è il manager di più alto livello. Non si limita a posizionare i carichi di lavoro: supervisiona il loro intero ciclo di vita e garantisce che ogni componente del sistema funzioni come previsto.
Le responsabilità di un orchestrator includono in genere:
- Scheduling dei carichi di lavoro (scheduler integrato)
- Provisioning e deployment
- Autoscaling (verso l’alto e verso il basso)
- Orchestrazione di rete e storage
- Bilanciamento del carico
- Health check e self-healing
- Rolling update e rollback
Kubernetes è l’orchestrator più utilizzato negli ambienti cloud-native. Aiuta a mantenere lo stato desiderato delle tue applicazioni rispondendo automaticamente a guasti o variazioni del traffico.
Differenze chiave tra Scheduler e Orchestrator

| Caratteristica | Scheduler | Orchestrator |
|---|---|---|
| Ruolo principale | Posizionamento dei task | Gestione completa del ciclo di vita |
| Area di focus | Allocazione delle risorse | Garantire disponibilità, scalabilità e stabilità delle app |
| Ambito | Ristretto | Ampio e a livello di sistema |
| Esempi | kube-scheduler | Kubernetes, Nomad, Apache Mesos |
| Self-healing? | ❌ No | ✅ Sì |
| Scaling? | ❌ No | ✅ Sì |
Sebbene un orchestrator includa funzionalità di scheduling, aggiunge livelli di automazione e intelligenza di sistema che vanno ben oltre il semplice posizionamento dei carichi di lavoro.
Principi fondamentali dell’infrastruttura cloud-first
Costruire un’infrastruttura cloud native efficace richiede l’aderenza a diversi principi fondamentali, quelli che determinano come le risorse vengono gestite e le applicazioni distribuite. Questi principi abilitano l’agilità, la resilienza e la scalabilità che definiscono il paradigma cloud-native.
Containerizzazione
Grazie a strumenti come Docker, la containerizzazione è diventata un elemento fondamentale dell’infrastruttura cloud moderna. I container confezionano le applicazioni e le loro dipendenze in unità isolate e portabili. Di conseguenza, le applicazioni possono funzionare in modo coerente in ambienti diversi, dal laptop di uno sviluppatore a un cluster cloud in produzione.
Astrando l’applicazione dall’infrastruttura sottostante, i container semplificano le pipeline di sviluppo, test e deployment. Gli standard dell’Open Container Initiative (OCI) garantiscono inoltre l’interoperabilità tra diversi strumenti e runtime per container, favorendo un ecosistema vivace.
Platform as a Service (PaaS)

Sfruttare le offerte PaaS è un altro principio chiave. Il PaaS fornisce servizi gestiti che astraggono l’infrastruttura sottostante, permettendo agli sviluppatori di concentrarsi sulla scrittura del codice anziché sulla gestione di database, code di messaggi o altro middleware.
I provider di infrastrutture cloud native offrono un’ampia gamma di opzioni PaaS: servizi Kubernetes gestiti (come GKE, EKS, AKS), database gestiti (come RDS, Cloud SQL, Cosmos DB) e funzioni serverless (come Lambda, Cloud Functions, Azure Functions). Utilizzando questi servizi, le organizzazioni riducono il carico operativo e accelerano i cicli di sviluppo, contribuendo in modo significativo all’efficienza del software.
Automazione dell’infrastruttura IT
L’automazione non è negoziabile in un mondo cloud-native. I processi manuali sono lenti, soggetti a errori e non riescono a stare al passo con la natura dinamica degli ambienti cloud. L’infrastruttura cloud si affida fortemente all’automazione per provisioning, gestione della configurazione, deployment e attività operative.
Inoltre, gli strumenti di Infrastructure as Code (IaC) come Terraform, CloudFormation e Ansible permettono di definire e gestire l’infrastruttura tramite codice. Consentono il versionamento, il testing e il deployment automatizzato delle modifiche all’infrastruttura. A sua volta, l’automazione garantisce coerenza e ripetibilità e riduce il rischio di configuration drift.
Autoscaling
La capacità di adeguare automaticamente le risorse in base alla domanda è una caratteristica critica dell’infrastruttura cloud native. L’autoscaling garantisce che le applicazioni possano gestire improvvisi picchi di traffico senza intervento manuale e ridurre le risorse nei periodi di bassa attività per ottimizzare i costi.
Per cominciare, può essere applicato a vari livelli: gli sviluppatori possono scalare il numero di istanze di container, i nodi di un cluster o persino servizi gestiti come i database. Le policy possono essere definite sulla base di diverse metriche di riferimento, come l’utilizzo della CPU, il consumo di memoria o il traffico di rete. In definitiva, l’infrastruttura può reagire dinamicamente alle esigenze dell’applicazione.
Ambienti di sviluppo paralleli
L’infrastruttura cloud-first facilita il provisioning rapido di ambienti coerenti e isolati per sviluppo, test e staging. I team di sviluppo sono liberi di lavorare in parallelo senza interferire l’uno con l’altro, accelerando il ciclo di vita dello sviluppo.

Con IaC e containerizzazione, ambienti identici possono essere creati su richiesta per feature branch, test o bug fix, riproducendo fedelmente l’ambiente di produzione dell’infrastruttura cloud native. Di conseguenza, si riduce il problema del “sul mio computer funzionava” e migliorano qualità e velocità del rilascio del software.
Bilanciamento del carico
Distribuire il traffico di rete in ingresso su più istanze di un’applicazione è essenziale per garantire alta disponibilità e prestazioni. Nell’infrastruttura cloud, il bilanciamento del carico è una funzionalità integrata, spesso fornita come servizio gestito dal cloud provider o gestita dalla piattaforma di orchestrazione.
I load balancer instradano il traffico verso le istanze sane dell’applicazione, prevenendo single point of failure e garantendo un utilizzo ottimale delle risorse. Questo è cruciale per gestire carichi di traffico fluttuanti e mantenere la reattività delle applicazioni.
Monitoraggio delle applicazioni
Un monitoraggio efficace è fondamentale per comprendere lo stato di salute e le prestazioni delle applicazioni e dell’infrastruttura sottostante. L’infrastruttura cloud native richiede un approccio a livelli al monitoraggio:
Monitoraggio a livello di infrastruttura
Il primo livello riguarda il monitoraggio dello stato e delle prestazioni dei componenti infrastrutturali sottostanti: risorse di calcolo (CPU, memoria), throughput di rete, I/O del disco e stato dei nodi in un cluster. Si tratta degli strumenti che raccolgono metriche e log dal livello infrastrutturale per individuare potenziali problemi.
Monitoraggio a livello di applicazione
Il livello successivo si concentra sulle prestazioni e sul comportamento dell’applicazione, inclusi tasso di richieste, latenza, tasso di errori e metriche specifiche dell’applicazione. Il distributed tracing e il logging strutturato sono cruciali per comprendere il flusso delle richieste attraverso più microservizi e per il debug dei problemi in un ambiente distribuito. Un monitoraggio completo su entrambi i livelli fornisce quindi la visibilità necessaria per individuare e risolvere i problemi in modo proattivo.
Secondo un report, il mercato globale del cloud computing dovrebbe superare i $5.150,92 miliardi entro il 2034. Il dato indica la scala enorme e la crescita continua dell’adozione del cloud, che rende indispensabile un’infrastruttura cloud native solida.
Le sfide principali dell’infrastruttura cloud-native
Sebbene i vantaggi dell’infrastruttura cloud native siano numerosi, implementarla e gestirla comporta sfide significative. Queste derivano spesso dalla complessità intrinseca dei sistemi distribuiti e dalla necessità di nuovi paradigmi operativi. Niente paura: per ogni sfida sono emerse soluzioni e strategie efficaci.
Complessità e sistemi distribuiti
Passare da applicazioni monolitiche eseguite su pochi server a sistemi distribuiti composti da molti piccoli microservizi interconnessi aumenta la complessità. Inoltre, questo passaggio, che si basa su un’infrastruttura dinamica, amplifica notevolmente le sfide coinvolte. Comprendere come questi servizi interagiscono, gestire le dipendenze e fare debug tra più componenti può essere scoraggiante.
Soluzioni
Per domare questa complessità, le organizzazioni devono investire in strumenti solidi e stabilire pratiche operative chiare. Ciò include l’adozione di tecnologie di service mesh, come Istio o Linkerd, per gestire la comunicazione tra servizi. Inoltre, implica l’uso di API gateway per la gestione degli accessi e di piattaforme di osservabilità per logging, metriche e tracing in tutto il sistema. Sono inoltre cruciali una documentazione solida, contratti di servizio chiari e una responsabilità condivisa tra i team DevOps nella costruzione dell’infrastruttura cloud native.
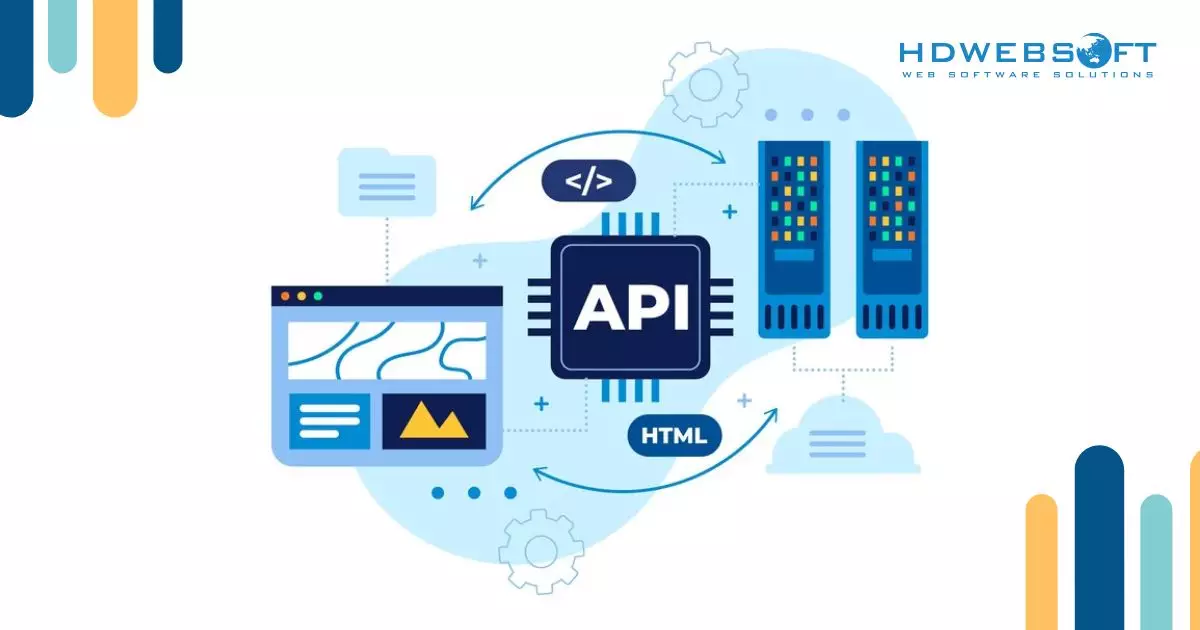
Monitoraggio e osservabilità in un mondo di microservizi
In un monolite tradizionale, il monitoraggio era relativamente semplice. Con i microservizi, una singola richiesta utente può attraversare più servizi. Diventa quindi difficile tracciare il flusso della richiesta, individuare i colli di bottiglia o individuare la causa radice di un problema. Gli strumenti di monitoraggio tradizionali fanno spesso fatica con la natura dinamica ed effimera di container e servizi.
Soluzioni
Ottenere un’osservabilità efficace in un’infrastruttura cloud-first richiede un passaggio dal semplice monitoraggio di metriche note alla capacità di porre domande arbitrarie sullo stato del sistema. Questo implica implementare:
- Logging unificato: centralizzare i log di tutti i servizi e dei componenti infrastrutturali in un’unica piattaforma per l’analisi e la ricerca.
- Distributed tracing: strumentare i servizi per tracciare il percorso di una richiesta attraverso il sistema, fornendo visibilità su latenza e dipendenze.
- Metriche complete: raccogliere metriche dettagliate da applicazioni e infrastruttura, aggregate e visualizzate in dashboard.
- AIOps: utilizzare AI e ML per analizzare i dati di monitoraggio, rilevare anomalie, prevedere potenziali problemi e automatizzare la risposta agli incidenti nell’infrastruttura cloud native.
Gestione dei dati e coerenza
Gestire i dati in un ambiente distribuito, dove servizi diversi possono utilizzare database o datastore diversi, presenta sfide significative, in particolare riguardo alla coerenza dei dati e all’integrità transazionale. Garantire la coerenza dei dati tra più servizi e gestire in modo affidabile le transazioni distribuite è quindi complesso.
Approcci
Diversi pattern e tecnologie possono aiutare ad affrontare le sfide di gestione dei dati nell’infrastruttura cloud-first. Tra questi:
- Eventual consistency: per molti casi d’uso non è richiesta una coerenza immediata e rigida. Abbracciare i pattern di coerenza finale, spesso facilitati da code di messaggi e piattaforme di event streaming come Kafka, consente ai servizi di rimanere disponibili mentre i dati si propagano nel sistema nel tempo.
- Saga pattern: per le transazioni distribuite che richiedono atomicità tra più servizi, il pattern Saga aiuta a gestire una sequenza di transazioni locali, includendo azioni di compensazione per annullare le modifiche se un passaggio fallisce.
- Servizi dati gestiti: sfruttare i servizi di database gestiti dei provider di infrastrutture cloud native può aiutarti con questa sfida. In particolare, livelli di caching e piattaforme di streaming possono scaricare un carico operativo significativo e fornire funzionalità integrate di scalabilità, resilienza e backup.
Abbracciare l’automazione e l’Infrastructure as Code
Sebbene IaC e automazione siano principi fondamentali, la sfida sta nella loro implementazione, adozione e manutenzione efficaci in tutta l’organizzazione. Ciò include la gestione dei file di stato degli strumenti IaC, la prevenzione del configuration drift e l’integrazione dell’automazione nelle pipeline CI/CD. Ancora più importante, tutti i team devono possedere le competenze necessarie.
Approcci
Per superare questa sfida, le organizzazioni devono:
- Applicare le pratiche IaC: renderle un requisito obbligatorio per tutto il provisioning e la configurazione dell’infrastruttura.
- Implementare workflow GitOps: usare Git come unica fonte di verità sia per il codice applicativo sia per il codice dell’infrastruttura, automatizzando i deployment sulla base dei commit Git.
- Automatizzare i test delle modifiche all’infrastruttura: trattare il codice infrastrutturale come il codice applicativo, implementando unit test, integration test e analisi statica.
- Investire nella formazione: i team di sviluppo e operations dell’infrastruttura cloud native dovrebbero essere formati sugli strumenti IaC e sulle best practice di automazione.
- Stabilire ownership e processi chiari: definire chiaramente chi è responsabile della gestione delle diverse parti del codice dell’infrastruttura e stabilire processi chiari per apportare modifiche.
Service discovery e networking per uno sviluppo più rapido
In un ambiente cloud-native dinamico, le istanze dei servizi vengono continuamente create, distrutte e spostate. I servizi hanno quindi bisogno di un modo affidabile per trovarsi e comunicare tra loro. La configurazione manuale degli endpoint di rete è impraticabile e ostacola la produttività degli sviluppatori.
Strategie
Un service discovery e un networking efficaci sono fattori abilitanti essenziali per uno sviluppo più rapido nell’infrastruttura cloud native. Comprendono:
- Meccanismi di service discovery: implementare registri di service discovery, spesso integrati negli orchestrator come Kubernetes. Consentono ai servizi di registrarsi e cercare le posizioni di rete degli altri servizi per nome.
- Service mesh: implementare una service mesh aggiunge un livello programmabile per gestire la comunicazione tra servizi. In particolare, fornisce funzionalità come bilanciamento del carico, instradamento del traffico, crittografia e autenticazione senza richiedere modifiche al codice applicativo.
- API gateway: fungono da punto di ingresso unico per il traffico esterno, instradando le richieste verso i servizi backend appropriati. Gestiscono inoltre aspetti come autenticazione, rate limiting e trasformazione dei dati.
- Networking dichiarativo: definire policy e configurazioni di rete tramite API dichiarative consente una gestione automatizzata della rete e l’applicazione automatica delle policy di sicurezza.
Dati recenti hanno rivelato un aumento significativo del 60% nell’adozione delle tecnologie cloud-native. In particolare, l’uso di Kubernetes continua a crescere fino al 96%. Come puoi vedere, c’è una dipendenza crescente da un’infrastruttura cloud native solida per alimentare le applicazioni moderne.
Qualche ultima parola…
L’infrastruttura cloud native è molto più di un insieme di tecnologie: è un approccio fondamentalmente diverso alla costruzione e alla gestione delle fondamenta delle applicazioni moderne. Sebbene la transizione presenti delle sfide, le soluzioni esistono ed evolvono costantemente. Il tuo investimento viene ripagato attraverso un’innovazione accelerata, una maggiore affidabilità e la capacità di rispondere rapidamente alle mutevoli esigenze del mercato.
Il percorso verso il cloud native è trasformativo, e costruire l’infrastruttura giusta è un passo fondamentale in questo cammino. Come azienda di Cloud Software Development, HDWEBSOFT si impegna a fornire solo infrastrutture di alta qualità che cresceranno con il tuo business. Contattaci e prenota una demo.
