บริการรักษาความปลอดภัยไซเบอร์แบบจัดการกลายเป็นสิ่งจำเป็นสำหรับธุรกิจที่ต้องรับมือกับภูมิทัศน์ภัยคุกคามอันซับซ้อนในปัจจุบัน ทุกวัน บริษัทต่าง ๆ เผชิญการโจมตีทางไซเบอร์ที่ซับซ้อนยิ่งขึ้น ซึ่งอาจทำให้การดำเนินงานหยุดชะงักภายในไม่กี่นาที ขณะเดียวกัน ต้นทุนการจ้างผู้เชี่ยวชาญด้านความปลอดภัยที่มีทักษะก็พุ่งสูงเกินกว่าที่องค์กรส่วนใหญ่จะรับไหว
สิ่งนี้ก่อให้เกิดภาวะกลืนไม่เข้าคายไม่ออก องค์กรต้องการการปกป้องที่แข็งแกร่ง แต่การสร้างทีมรักษาความปลอดภัยภายในองค์กรยังมีต้นทุนสูงเกินกว่าที่หลายองค์กรจะรับไหว นอกจากนี้ ภัยคุกคามทางไซเบอร์ยังพัฒนาอย่างรวดเร็ว จนมาตรการป้องกันของเมื่อวานอาจล้าสมัยไปแล้วในวันนี้ ผู้โจมตียังคงพัฒนาเทคนิคใหม่ ๆ เพื่อหลบเลี่ยงมาตรการรักษาความปลอดภัยแบบเดิม นี่คือจุดที่ บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมอบทางออกที่ใช้ได้จริง
ตลอดบทความนี้ คุณจะได้เรียนรู้พื้นฐานของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการ เราจะพิจารณาว่าทำไมธุรกิจในหลากหลายอุตสาหกรรมจึงหันมาใช้แนวทางเชิงกลยุทธ์นี้ และระบุสัญญาณที่ชัดเจนว่าองค์กรของคุณอาจได้รับประโยชน์จากบริการเหล่านี้
บริการรักษาความปลอดภัยไซเบอร์แบบจัดการคืออะไร?
ก่อนเลือกพันธมิตรด้านความปลอดภัย การทำความเข้าใจพื้นฐานของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการเป็นสิ่งสำคัญ ความรู้นี้ช่วยให้คุณตัดสินใจอย่างรอบคอบเกี่ยวกับการปกป้องสินทรัพย์ดิจิทัลของคุณ มาสำรวจว่าบริการเหล่านี้ครอบคลุมอะไรบ้างและทำงานอย่างไร
นิยามและแนวคิดหลัก
บริการรักษาความปลอดภัยไซเบอร์แบบจัดการเป็นแนวทางที่ครอบคลุมในการปกป้องโครงสร้างพื้นฐานดิจิทัลขององค์กร โดยพื้นฐานแล้ว บริการเหล่านี้คือการว่าจ้างผู้ให้บริการเฉพาะทางภายนอกให้รับผิดชอบการดำเนินงานด้านความปลอดภัยขององค์กร ซึ่งเรียกว่า MSSP (Managed Security Service Provider) แตกต่างจากโมเดลความปลอดภัยแบบดั้งเดิม แนวทางนี้ผสานเทคโนโลยีล้ำสมัยเข้ากับความเชี่ยวชาญของมนุษย์
ลองนึกภาพว่าคุณมีทีมรักษาความปลอดภัยเฉพาะทางโดยไม่ต้องแบกรับต้นทุนบุคลากรและโครงสร้างพื้นฐานเอง ผู้ให้บริการจัดการทุกอย่างตั้งแต่การเฝ้าระวังภัยคุกคามไปจนถึงการตอบสนองต่อเหตุการณ์ นอกจากนี้ ผู้ให้บริการยังอัปเดตเครื่องมือและกลยุทธ์อย่างต่อเนื่องเพื่อให้รับมือกับภัยคุกคามใหม่ ๆ ได้ก่อนใคร
โมเดลนี้แตกต่างจากการจัดการความปลอดภัยภายในองค์กรโดยพื้นฐาน แทนที่จะสร้างศูนย์ปฏิบัติการด้านความปลอดภัยของคุณเอง คุณสามารถใช้โครงสร้างพื้นฐานที่มีอยู่ของผู้ให้บริการได้ ดังนั้น คุณจึงเข้าถึงการรักษาความปลอดภัยระดับองค์กรได้ทันทีด้วยต้นทุนเพียงเศษเสี้ยว การประหยัดต่อขนาดที่ MSSP สร้างขึ้นทำให้บริการนี้เป็นไปได้สำหรับลูกค้าทั้งหมด
วิธีการทำงาน: สองแนวทางหลัก
การทำความเข้าใจรูปแบบการดำเนินงานของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการช่วยให้เห็นคุณค่าที่บริการเหล่านี้มอบให้ ปัจจุบันมีสองแนวทางหลักที่เป็นที่นิยมในตลาด โดยแต่ละแนวทางเหมาะกับความต้องการขององค์กรที่แตกต่างกัน

บริการที่มีการจัดการเต็มรูปแบบ
MSSP รับผิดชอบงานด้านความปลอดภัยทั้งหมด ตั้งแต่การตรวจจับภัยคุกคาม การตอบสนองและแก้ไขเหตุการณ์ ไปจนถึงการจัดทำรายงาน ทีมภายในของคุณจึงสามารถมุ่งเน้นงานหลักของธุรกิจได้อย่างเต็มที่
แนวทางนี้เหมาะที่สุดสำหรับองค์กรที่ไม่มีบุคลากรด้านความปลอดภัยโดยเฉพาะ นอกจากนี้ยังเหมาะสำหรับบริษัทที่ต้องการลดความซับซ้อนในการจัดการเครื่องมือรักษาความปลอดภัย ผู้ให้บริการจะรับผิดชอบสถานะด้านความปลอดภัยของคุณทั้งหมด และทำหน้าที่เสมือนส่วนขยายขององค์กรโดยไม่ต้องเพิ่มต้นทุนการจ้างบุคลากร
บริการที่มีการจัดการร่วม
บริการประเภทนี้ช่วยเสริมความสามารถด้านความปลอดภัยที่มีอยู่ของคุณ ทีมภายในยังคงรับผิดชอบงานบางส่วน ขณะที่ MSSP เข้ามาเติมเต็มช่องว่างสำคัญ โมเดลแบบผสมนี้มอบทั้งความยืดหยุ่นและการควบคุม พร้อมการดูแลรักษาความปลอดภัยตลอด 24 ชั่วโมงทุกวัน
องค์กรที่มีความเชี่ยวชาญด้านความปลอดภัยอยู่แล้วมักเลือกใช้บริการรักษาความปลอดภัยไซเบอร์แบบจัดการในรูปแบบนี้ ช่วยให้องค์กรยังคงกำกับดูแลเชิงกลยุทธ์ได้ พร้อมได้รับการสนับสนุนจากภายนอก นอกจากนี้ยังเหมาะอย่างยิ่งสำหรับการดูแลความปลอดภัยตลอด 24 ชั่วโมงโดยไม่ต้องจ้างพนักงานเพิ่ม คุณยังคงควบคุมการตัดสินใจสำคัญได้ ขณะเดียวกันก็ได้รับประโยชน์จากความช่วยเหลือของผู้เชี่ยวชาญ
ระบบนิเวศความปลอดภัยที่มีการจัดการ
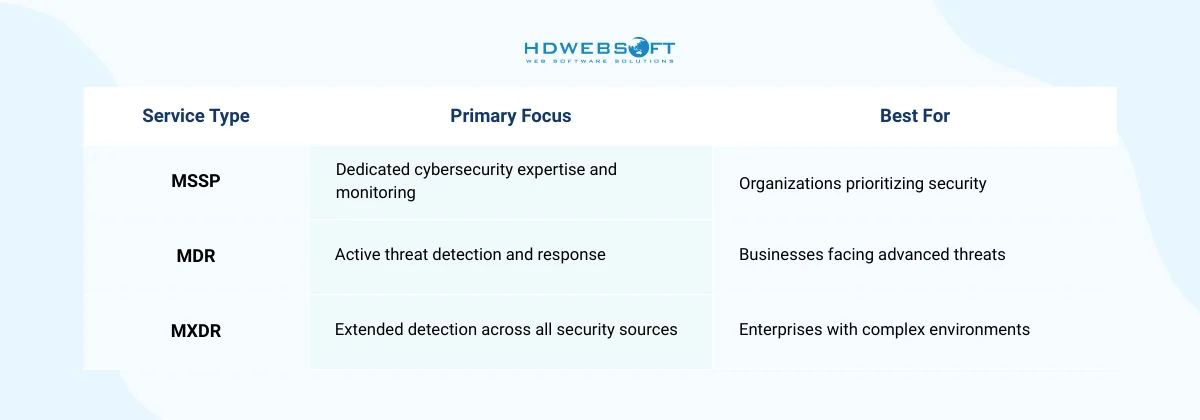
ระบบนิเวศของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการประกอบด้วยบริการเฉพาะทางหลายรูปแบบ แต่ละรูปแบบได้รับการออกแบบมาเพื่อรับมือกับความท้าทายด้านความปลอดภัยเฉพาะด้านที่องค์กรเผชิญอยู่ในปัจจุบัน
Managed Detection and Response (MDR)
บริการ MDR ผสานเทคโนโลยีเข้ากับการค้นหาภัยคุกคามโดยผู้เชี่ยวชาญ นักวิเคราะห์ด้านความปลอดภัยจะค้นหาภัยคุกคามเชิงรุกทั่วทั้งสภาพแวดล้อมของคุณ และเมื่อพบสิ่งผิดปกติ ก็จะตอบสนองทันทีเพื่อสกัดกั้นภัยคุกคาม
บริการ MDR ทำได้มากกว่าการสร้างการแจ้งเตือนทั่วไป นักวิเคราะห์จะตรวจสอบการแจ้งเตือนแต่ละรายการเพื่อยืนยันว่าเป็นภัยคุกคามจริงหรือไม่ และแยกแยะภัยคุกคามจริงออกจากความผิดปกติที่ไม่เป็นอันตราย ความเชี่ยวชาญของมนุษย์ช่วยลดผลบวกลวง (false positives) ที่ทำให้เสียเวลาได้อย่างมาก
Managed Extended Detection and Response (MXDR)
บริการประเภทนี้ต่อยอดจากแนวทางดังกล่าวด้วยการเชื่อมโยงข้อมูลจากเครื่องมือรักษาความปลอดภัยหลายประเภทเพื่อให้มองเห็นภาพรวมได้อย่างครอบคลุม แนวทางแบบองค์รวมนี้ถือเป็นมาตรฐานสูงสุดในปัจจุบันสำหรับโซลูชันบริการรักษาความปลอดภัยไซเบอร์แบบจัดการ
MXDR ผสานรวมข้อมูลด้านความปลอดภัยจากอุปกรณ์ปลายทาง เครือข่าย คลาวด์ และแอปพลิเคชัน มุมมองแบบรวมศูนย์นี้ช่วยให้ระบุภัยคุกคามได้รวดเร็วและแม่นยำยิ่งขึ้น ดังนั้น ทีมรักษาความปลอดภัยจึงสามารถติดตามภัยคุกคามได้อย่างราบรื่นทั่วทั้งโครงสร้างพื้นฐานของคุณ
ทำไมธุรกิจต้องการบริการความปลอดภัยไซเบอร์ที่มีการจัดการ
องค์กรสมัยใหม่เผชิญกับความท้าทายด้านความปลอดภัยที่ไม่เคยเกิดขึ้นมาก่อน ซึ่งทำให้บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมีความจำเป็นมากขึ้น ความท้าทายเหล่านี้เกิดจากปัจจัยหลายด้านที่มาบรรจบกันและส่งผลกระทบต่อธุรกิจทั่วโลก ดังนั้น การทำความเข้าใจปัจจัยเหล่านี้จะช่วยให้เห็นบริบทและคุณค่าของการว่าจ้างผู้ให้บริการด้านความปลอดภัยภายนอกได้ชัดเจนยิ่งขึ้น
ความท้าทายด้านความปลอดภัยไซเบอร์ที่ธุรกิจสมัยใหม่เผชิญ
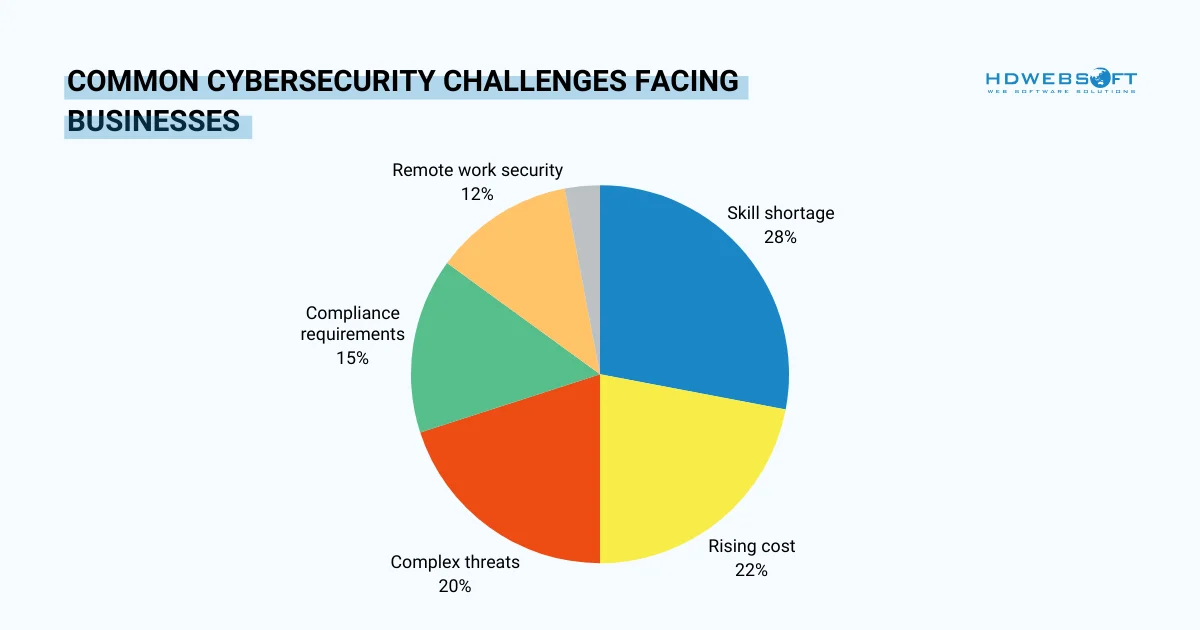
ภูมิทัศน์ภัยคุกคามในปัจจุบันเปลี่ยนแปลงไปอย่างมาก เนื่องจากอาชญากรไซเบอร์ดำเนินงานด้วยความซับซ้อนและเป็นระบบในระดับอุตสาหกรรม พวกเขาเปลี่ยนจากแฮ็กเกอร์รายบุคคลมาเป็นองค์กรอาชญากรรมที่ประสานงานกัน
ความซับซ้อนของการโจมตีที่เพิ่มขึ้น
วิธีการโจมตีมีความซับซ้อนเพิ่มขึ้นอย่างทวีคูณ แฮ็กเกอร์ใช้ปัญญาประดิษฐ์เพื่อค้นหาช่องโหว่ได้รวดเร็วยิ่งขึ้น นอกจากนี้ ในบางกรณี เวลาที่ผู้โจมตีใช้ในการเจาะระบบและแพร่ขยายการโจมตีก็ลดลงเหลือเพียงไม่กี่นาที
รายงานล่าสุดแสดงให้เห็นว่าการโจมตีโดยตรงเพื่อเจาะโครงสร้างพื้นฐานบนคลาวด์เพิ่มขึ้น 54% การเพิ่มขึ้นอย่างมากนี้แสดงให้เห็นว่าภัยคุกคามเปลี่ยนแปลงรวดเร็วเพียงใด ขณะเดียวกัน ธุรกิจก็ประสบปัญหาในการตามให้ทันการเปลี่ยนแปลงเหล่านี้
ยิ่งไปกว่านั้น การโจมตีด้วยแรนซัมแวร์ทวีความรุนแรงขึ้น เพราะองค์กรไม่ได้เผชิญเพียงการเข้ารหัสข้อมูลเท่านั้น แต่ยังเสี่ยงต่อการที่ข้อมูลจะรั่วไหลสู่สาธารณะด้วย ดังนั้น ความเสี่ยงจากการรักษาความปลอดภัยที่ไม่เพียงพอจึงไม่เคยสูงเท่านี้มาก่อน
การขาดแคลนบุคลากรทั่วโลก
ปัจจุบันทั่วโลกขาดแคลนบุคลากรด้านความปลอดภัยไซเบอร์ถึง 4 ล้านคน
ดังนั้น บริษัทต่าง ๆ จึงแข่งขันกันอย่างดุเดือดเพื่อแย่งชิงบุคลากรที่มีอยู่อย่างจำกัด เงินเดือนของผู้เชี่ยวชาญด้านความปลอดภัยที่มีประสบการณ์ก็พุ่งสูงขึ้นตามไปด้วย นี่คือเหตุผลที่ธุรกิจขนาดเล็กถึงขนาดกลางมักไม่สามารถแข่งขันกับแพ็กเกจค่าตอบแทนในระดับเดียวกับบริษัทขนาดใหญ่ได้
แม้องค์กรจะสามารถจ้างบุคลากรด้านความปลอดภัยได้สำเร็จ แต่การรักษาบุคลากรให้อยู่กับองค์กรก็ยังเป็นความท้าทายอีกประการหนึ่ง อัตราการหมดไฟในการทำงานด้านความปลอดภัยไซเบอร์ยังคงสูงมาก ในปี 2024 ความพึงพอใจในการทำงานของผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ลดลงเหลือ 66% หรือลดลงสี่จุดเปอร์เซ็นต์เมื่อเทียบกับปีก่อน ปัญหานี้ทำให้เกิดการเข้าออกของบุคลากรอยู่ตลอดและรบกวนความต่อเนื่องของการดำเนินงานด้านความปลอดภัย
ต้นทุนจากเหตุละเมิดข้อมูลที่เพิ่มขึ้น
ผลกระทบทางการเงินจากการโจมตีที่ประสบความสำเร็จได้พุ่งขึ้นถึงระดับที่น่าตกตะลึง ต้นทุนการละเมิดข้อมูลทั่วโลกปัจจุบันเฉลี่ยอยู่ที่ $4.4 ล้านต่อเหตุการณ์ ต้นทุนเหล่านี้สูงกว่าค่าใช้จ่ายในการแก้ไขปัญหาเบื้องต้นมาก และยังทำให้องค์กรต้องเผชิญกับค่าปรับจากหน่วยงานกำกับดูแล ค่าธรรมเนียมทางกฎหมาย และความเสียหายต่อชื่อเสียง ยิ่งไปกว่านั้น ธุรกิจจำนวนมากไม่สามารถฟื้นตัวได้อย่างเต็มที่จากเหตุการณ์ด้านความปลอดภัยครั้งใหญ่ เมื่อความไว้วางใจของลูกค้าถูกทำลายแล้ว การสร้างความไว้วางใจกลับคืนมาเป็นเรื่องยากอย่างยิ่ง
ยิ่งไปกว่านั้น ระยะเวลาในการฟื้นฟูก็เป็นต้นทุนแฝงที่สำคัญเช่นกัน การดำเนินงานอาจหยุดชะงักเป็นเวลาหลายสัปดาห์หรือหลายเดือน ในช่วงนี้ การสร้างรายได้จะหยุดลงโดยสิ้นเชิง ขณะที่ค่าใช้จ่ายยังคงพอกพูนขึ้น ดังนั้น ผลกระทบสะสมอาจคุกคามความอยู่รอดขององค์กรได้
พื้นผิวการโจมตีที่ซับซ้อน
การดำเนินงานของธุรกิจสมัยใหม่ทำให้พื้นผิวการโจมตีมีความซับซ้อนขึ้นเรื่อย ๆ การเปลี่ยนไปทำงานทางไกลทำให้จำนวนช่องทางเข้าสู่ระบบที่อาจถูกโจมตีเพิ่มขึ้นอย่างทวีคูณ เครือข่ายภายในบ้านของพนักงานแต่ละคนจึงกลายเป็นช่องโหว่ที่อาจถูกใช้โจมตีได้
การนำคลาวด์มาใช้เพิ่มชั้นความซับซ้อนอีก องค์กรปัจจุบันจัดการข้อมูลบนแพลตฟอร์มคลาวด์หลายแห่ง แต่ละแพลตฟอร์มต้องการการกำหนดค่าความปลอดภัยและแนวทางการตรวจสอบที่แตกต่าง การรักษาความสอดคล้องในสภาพแวดล้อมแบบไฮบริดนี้เป็นเรื่องท้าทายแม้แต่สำหรับทีมที่มีประสบการณ์
ยิ่งไปกว่านั้น การแพร่กระจายของอุปกรณ์เชื่อมต่อขยายพื้นผิวการโจมตีเพิ่มเติม ตัวอย่างเช่น อุปกรณ์ IoT โทรศัพท์มือถือ และแท็บเล็ตทั้งหมดต้องการการปกป้อง การจัดการความปลอดภัยในระบบนิเวศที่หลากหลายนี้ทำให้แนวทางแบบเดิมรับมือไม่ไหว
เหตุผลในการว่าจ้างผู้ให้บริการภายนอกด้านความปลอดภัย
จากความท้าทายเหล่านี้ การว่าจ้างผู้ให้บริการภายนอกให้ดำเนินงานด้านความปลอดภัยจึงมีเหตุผลทางธุรกิจที่น่าสนใจ บริการรักษาความปลอดภัยไซเบอร์แบบจัดการสามารถแก้ไขปัญหาสำคัญแต่ละด้านได้อย่างมีประสิทธิภาพ พร้อมมอบประโยชน์เชิงกลยุทธ์เพิ่มเติม
ประสิทธิภาพทางการเงิน
การสร้างทีมรักษาความปลอดภัยภายในองค์กรต้องใช้เงินลงทุนจำนวนมาก ทั้งเงินเดือน การฝึกอบรม เครื่องมือ และโครงสร้างพื้นฐาน นอกจากนี้ บริษัทยังต้องแบกรับต้นทุนต่อเนื่องสำหรับการอัปเดตเทคโนโลยีและการพัฒนาบุคลากร
ในทางตรงกันข้าม โซลูชันรักษาความปลอดภัยไซเบอร์แบบจัดการมีค่าบริการรายเดือนที่คาดการณ์ได้ ซึ่งช่วยขจัดค่าใช้จ่ายลงทุนก้อนใหญ่ เปลี่ยนต้นทุนด้านความปลอดภัยที่คาดการณ์ไม่ได้ให้เป็นค่าใช้จ่ายดำเนินงานที่บริหารจัดการได้ นอกจากนี้ คุณยังเข้าถึงความสามารถด้านความปลอดภัยที่พัฒนาเต็มที่ได้ทันที โดยไม่ต้องใช้เวลานานในการจัดตั้งระบบ
ประโยชน์จากการประหยัดต่อขนาดที่ MSSP ได้รับทำให้สิ่งนี้เป็นไปได้ พวกเขาสามารถกระจายต้นทุนโครงสร้างพื้นฐานไปยังลูกค้าหลายราย ดังนั้น ลูกค้าแต่ละรายจึงได้รับประโยชน์จากเครื่องมือระดับองค์กรที่บริการรักษาความปลอดภัยไซเบอร์แบบจัดการจัดหาให้ ในราคาเพียงเศษเสี้ยวของต้นทุน
การปกป้องต่อเนื่อง
ผู้โจมตีมักเลือกลงมือในช่วงสุดสัปดาห์และนอกเวลาทำการโดยเฉพาะ เนื่องจากเป็นช่วงที่ทีมรักษาความปลอดภัยมักมีบุคลากรไม่เพียงพอหรือไม่พร้อมให้บริการ
นอกจากนี้ บริการรักษาความปลอดภัยไซเบอร์แบบจัดการยังเฝ้าระวังตลอด 24 ชั่วโมง โดยไม่จำเป็นต้องให้บุคลากรทำงานเป็นกะ ศูนย์ปฏิบัติการรักษาความปลอดภัยทำงานอย่างต่อเนื่องในหลายเขตเวลา ดังนั้น องค์กรของคุณจึงได้รับการปกป้องไม่ว่าจะเป็นเวลาใดหรือวันใด
การเฝ้าระวังอย่างต่อเนื่องนี้มีคุณค่าเป็นพิเศษในการตรวจจับภัยคุกคามที่แนบเนียน การโจมตีที่ซับซ้อนจำนวนมากค่อย ๆ ดำเนินไปเป็นเวลาหลายวันหรือหลายสัปดาห์ การเฝ้าติดตามอย่างต่อเนื่องช่วยให้มั่นใจว่าการโจมตีที่ค่อย ๆ ดำเนินไปเหล่านี้จะถูกตรวจพบตั้งแต่เนิ่น ๆ ยิ่งตรวจพบภัยคุกคามได้เร็วเท่าใด ความเสียหายที่เกิดขึ้นก็จะยิ่งน้อยลงเท่านั้น
การตามให้ทันภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ
MSSP ติดตามภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ ซึ่งเป็นภารกิจหลักของธุรกิจ พวกเขาลงทุนอย่างมากในข่าวกรองภัยคุกคามและการวิจัย นอกจากนี้ ยังเข้าร่วมเวทีในอุตสาหกรรมและเครือข่ายแลกเปลี่ยนข้อมูล
องค์ความรู้ร่วมนี้เป็นประโยชน์ต่อลูกค้าทุกรายที่ใช้บริการรักษาความปลอดภัยไซเบอร์แบบจัดการพร้อมกัน เมื่อลูกค้ารายหนึ่งเผชิญภัยคุกคามใหม่ ลูกค้ารายอื่น ๆ ก็จะได้รับการปกป้องทันที ดังนั้น อานิสงส์จากเครือข่ายนี้จึงมอบข้อได้เปรียบด้านความปลอดภัยที่องค์กรแต่ละแห่งไม่อาจเข้าถึงได้ด้วยตนเอง
ยิ่งไปกว่านั้น ผู้เชี่ยวชาญด้านความปลอดภัยของ MSSP พบเห็นการโจมตีในหนึ่งเดือนมากกว่าที่ทีมภายในขององค์กรส่วนใหญ่พบเห็นตลอดหลายปี ประสบการณ์จากการพบเห็นการโจมตีจำนวนมากนี้ช่วยพัฒนาทักษะการจดจำรูปแบบที่มีคุณค่าอย่างยิ่ง และแปลเป็นการปกป้ององค์กรของคุณที่ดียิ่งขึ้นโดยตรง
ประโยชน์หลักของบริการความปลอดภัยไซเบอร์ที่มีการจัดการ
องค์กรที่ร่วมมือกับ MSSP เพื่อใช้บริการรักษาความปลอดภัยไซเบอร์แบบจัดการจะได้รับประโยชน์เชิงกลยุทธ์มากมาย ประโยชน์เหล่านี้มีมากกว่าการป้องกันภัยคุกคามขั้นพื้นฐาน และช่วยเปลี่ยนแนวทางที่ธุรกิจใช้ในการจัดการด้านความปลอดภัย
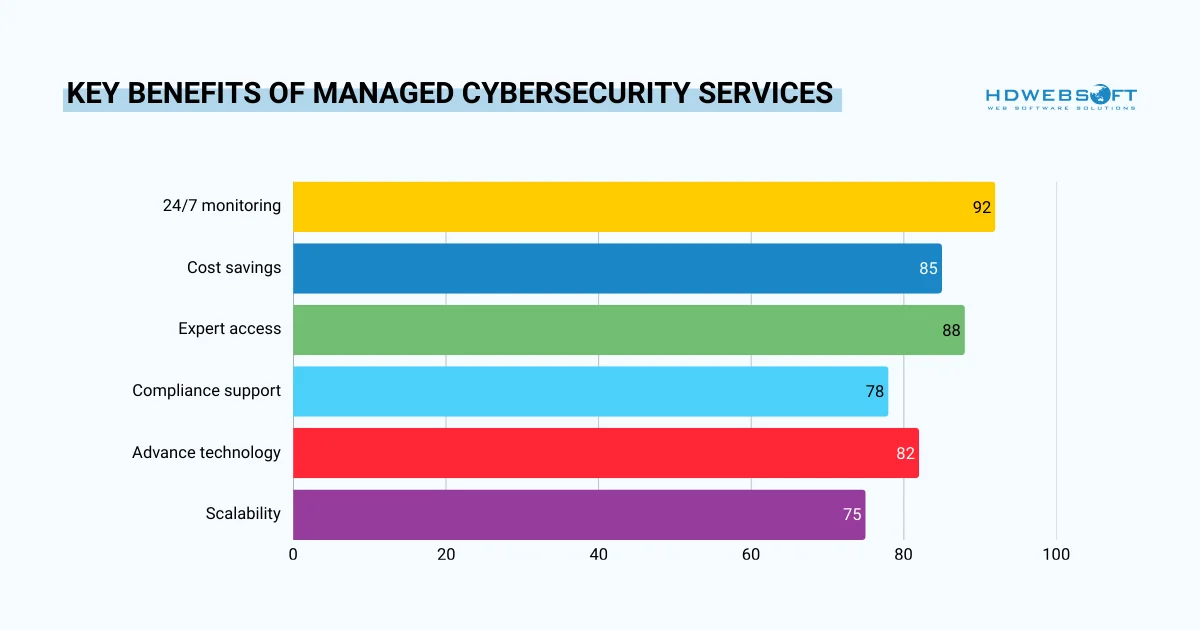
การเข้าถึงความเชี่ยวชาญเฉพาะทาง
งานด้านความปลอดภัยต้องอาศัยความรู้เชิงลึกเฉพาะทางที่ต้องใช้เวลาหลายปีในการสั่งสม โซลูชันรักษาความปลอดภัยไซเบอร์แบบจัดการช่วยให้เข้าถึงความเชี่ยวชาญดังกล่าวได้ทันที โดยไม่ต้องเผชิญความท้าทายในการสรรหาบุคลากร
MSSP จ้างทีมผู้เชี่ยวชาญด้านความปลอดภัยที่ผ่านการรับรองและมีความเชี่ยวชาญเฉพาะทางหลากหลายด้าน ผู้เชี่ยวชาญเหล่านี้มุ่งเน้นงานด้านความปลอดภัยทางไซเบอร์โดยเฉพาะ ต่างจากบุคลากร IT ทั่วไป ตัวอย่างเช่น งานประจำวันของพวกเขาคือการรับมือกับภัยคุกคามล่าสุดในสภาพแวดล้อมของลูกค้าหลายราย
ประสบการณ์ที่สั่งสมจากบริการรักษาความปลอดภัยไซเบอร์แบบจัดการสร้างความเชี่ยวชาญที่ไม่มีใครเทียบได้ นักวิเคราะห์ MSSP เพียงคนเดียวอาจจัดการเหตุการณ์ด้านความปลอดภัยในแต่ละเดือนได้มากกว่าจำนวนเหตุการณ์ที่ทีมภายในพบเห็นตลอดทั้งปี ดังนั้น พวกเขาจึงพัฒนาทักษะการจดจำรูปแบบและการตอบสนองที่มีคุณค่าอย่างยิ่ง
ผู้เชี่ยวชาญที่ได้รับการรับรองและการฝึกอบรมต่อเนื่อง
นอกจากนี้ ผู้เชี่ยวชาญเหล่านี้ยังมีใบรับรองวิชาชีพในอุตสาหกรรมหลายรายการ ใบรับรองอย่าง CISSP, CISM และ CEH แสดงให้เห็นถึงความมุ่งมั่นในการทำงานอย่างเป็นเลิศ องค์กรของคุณจึงได้รับประโยชน์จากความเชี่ยวชาญนี้โดยไม่ต้องรับภาระค่าใช้จ่ายในการขอใบรับรอง
การฝึกอบรมอย่างต่อเนื่องที่ MSSP จัดให้ช่วยให้ทักษะยังคงเฉียบคมและความรู้ทันสมัยอยู่เสมอ ผู้เชี่ยวชาญด้านความปลอดภัยเข้าร่วมการประชุมและเวิร์กช็อปในอุตสาหกรรมเป็นประจำ นอกจากนี้ พวกเขายังเข้าร่วมแบบฝึกหัดจำลองภัยคุกคามและการแข่งขัน Capture the Flag การพัฒนาอย่างต่อเนื่องนี้ช่วยให้พวกเขาตามทันภัยคุกคามใหม่ ๆ
ยิ่งไปกว่านั้น MSSP ที่มีประสบการณ์ยังเข้าใจรายละเอียดเฉพาะของแต่ละอุตสาหกรรมอย่างถ่องแท้ พวกเขาเคยช่วยองค์กรจำนวนมากรับมือกับความท้าทายที่คล้ายกัน ความรู้เชิงบริบทนี้มีคุณค่าอย่างยิ่งเมื่อออกแบบกลยุทธ์ด้านความปลอดภัยให้เหมาะกับภาคธุรกิจของคุณ
การเฝ้าติดตามภัยคุกคามตลอด 24 ชั่วโมงทุกวันและการตอบสนองอย่างรวดเร็ว
การเฝ้าระวังอย่างต่อเนื่องเป็นรากฐานของความปลอดภัยทางไซเบอร์ที่มีประสิทธิภาพ และบริการรักษาความปลอดภัยไซเบอร์แบบจัดการให้บริการดังกล่าวผ่านศูนย์ปฏิบัติการด้านความปลอดภัยที่ใช้เทคโนโลยีขั้นสูง
SOC สมัยใหม่ทำหน้าที่เป็นศูนย์บัญชาการด้านความปลอดภัยไซเบอร์ที่ใช้เทคโนโลยีขั้นสูง คอยตรวจสอบเหตุการณ์ด้านความปลอดภัยจำนวนมหาศาล นักวิเคราะห์เฝ้าติดตามกิจกรรมที่น่าสงสัยในทุกระบบของคุณพร้อมกัน ขณะที่เครื่องมือวิเคราะห์และเชื่อมโยงข้อมูลขั้นสูงช่วยระบุรูปแบบที่บ่งชี้ถึงการโจมตี
การเฝ้าติดตามอย่างต่อเนื่องนี้ช่วยตรวจจับภัยคุกคามที่การประมวลผลแบบ batch อาจพลาด การวิเคราะห์แบบเรียลไทม์ช่วยให้ตอบสนองต่อสถานการณ์ที่กำลังพัฒนาได้ทันที ดังนั้น เหตุละเมิดความปลอดภัยที่อาจเกิดขึ้นจึงถูกหยุดยั้งก่อนสร้างความเสียหายอย่างมีนัยสำคัญ
การล่าภัยคุกคามเชิงรุกและการตอบสนองต่อเหตุการณ์อย่างรวดเร็ว
นอกเหนือจากการเฝ้าระวังเชิงรับแล้ว นักวิเคราะห์ที่มีทักษะยังค้นหาภัยคุกคามที่ซ่อนอยู่อย่างแข็งขัน แนวทางเชิงรุกนี้ช่วยค้นพบการโจมตีที่ซับซ้อนซึ่งออกแบบมาเพื่อหลบเลี่ยงการตรวจจับอัตโนมัติ นักล่าภัยคุกคามใช้เทคนิคขั้นสูงเพื่อระบุความผิดปกติเล็กน้อย
พวกเขาตรวจสอบสภาพแวดล้อมของคุณโดยใช้มุมมองและวิธีการแบบเดียวกับผู้โจมตี การคิดเช่นเดียวกับฝ่ายตรงข้ามช่วยให้ค้นพบช่องโหว่ก่อนที่อาชญากรจะใช้ประโยชน์จากช่องโหว่เหล่านั้น ดังนั้น แนวทางเชิงรุกของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการที่มีประสบการณ์จึงช่วยเสริมความแข็งแกร่งให้กับการป้องกันของคุณอย่างมีนัยสำคัญ
เมื่อตรวจพบภัยคุกคาม ความเร็วเป็นตัวกำหนดผลลัพธ์ คู่มือปฏิบัติการที่กำหนดไว้ล่วงหน้าจะชี้แนะนักวิเคราะห์ตลอดขั้นตอนการกักกันและแก้ไขปัญหา การตอบสนองภายในไม่กี่นาทีช่วยป้องกันไม่ให้ภัยคุกคามแพร่กระจาย ขณะที่มาตรการกักกันอัตโนมัติจะแยกระบบที่ได้รับผลกระทบได้ทันที
เทคโนโลยีและเครื่องมือขั้นสูง
ความปลอดภัยไซเบอร์ที่มีประสิทธิผลต้องใช้เทคโนโลยีที่ซับซ้อน ซึ่งองค์กรส่วนใหญ่ไม่สามารถให้เหตุผลด้านความคุ้มค่าในการจัดซื้อได้ MSSP ช่วยให้องค์กรเข้าถึงเครื่องมือเหล่านี้ได้โดยเป็นส่วนหนึ่งของบริการ
บริการรักษาความปลอดภัยไซเบอร์แบบจัดการรวมการเข้าถึงแพลตฟอร์มรักษาความปลอดภัยระดับพรีเมียมไว้ด้วย เครื่องมือระดับองค์กรเหล่านี้อาจมีค่าใช้จ่ายหลายแสนต่อปีหากจัดซื้อโดยตรง แต่บริการแบบจัดการช่วยให้คุณได้รับประโยชน์จากเครื่องมือเหล่านี้ในราคาเพียงเศษเสี้ยว
แพลตฟอร์มเหล่านี้ผสานฟังก์ชันด้านความปลอดภัยหลายอย่างเข้าเป็นโซลูชันแบบครบวงจร เช่น การป้องกันอุปกรณ์ปลายทาง การเฝ้าระวังเครือข่าย และข่าวกรองภัยคุกคามที่ทำงานร่วมกันได้อย่างราบรื่น การผสานรวมนี้ช่วยเพิ่มทั้งประสิทธิผลและประสิทธิภาพในการดำเนินงาน
นอกจากนี้ ภัยคุกคามสมัยใหม่ยังต้องใช้วิธีการตรวจจับที่ทันสมัยไม่แพ้กัน ซึ่งเป็นความเชี่ยวชาญของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการ โดยทั่วไป AI และแมชชีนเลิร์นนิง (ML) สามารถระบุรูปแบบการโจมตีที่แยบยลได้อย่างยอดเยี่ยม เพราะเทคโนโลยีเหล่านี้วิเคราะห์เหตุการณ์นับพันล้านรายการเพื่อค้นหาความผิดปกติที่มนุษย์อาจมองข้ามได้ ยิ่งไปกว่านั้น โมเดล ML ยังพัฒนาอย่างต่อเนื่องเมื่อประมวลผลข้อมูลมากขึ้นและเรียนรู้รูปแบบพฤติกรรมปกติของสภาพแวดล้อมเฉพาะของคุณ การเบี่ยงเบนจากค่าพื้นฐานเหล่านี้จะทำให้เกิดการแจ้งเตือนเพื่อให้มนุษย์ตรวจสอบ
ความคุ้มค่าด้านต้นทุนและการจัดทำงบประมาณที่คาดการณ์ได้
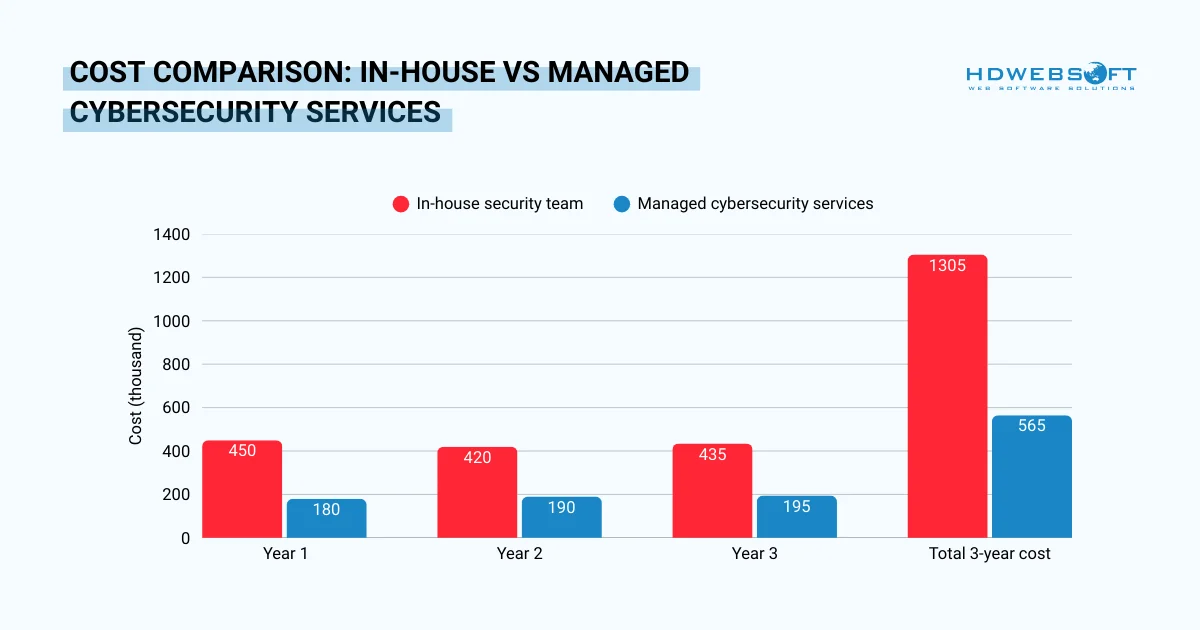
การสร้างความสามารถภายในที่เทียบเท่าต้องใช้เงินลงทุนจำนวนมาก เครื่องมือรักษาความปลอดภัย โครงสร้างพื้นฐาน และต้นทุนบุคลากรจะเพิ่มขึ้นอย่างรวดเร็ว นอกจากนี้ คุณยังต้องรับผิดชอบการบำรุงรักษาและการอัปเกรดอย่างต่อเนื่อง
บริการแบบจัดการเปลี่ยนค่าใช้จ่ายด้านทุนเหล่านี้ให้เป็นต้นทุนดำเนินงานที่คาดการณ์ได้ ค่าบริการรายเดือนครอบคลุมทั้งเทคโนโลยี โครงสร้างพื้นฐาน และความเชี่ยวชาญ ด้วยเหตุนี้ จึงช่วยลดการพุ่งสูงของงบประมาณและปรับปรุงการวางแผนทางการเงิน
ความแน่นอนของงบประมาณช่วยให้วางแผนเชิงกลยุทธ์และจัดสรรทรัพยากรได้ดีขึ้น บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมักใช้รูปแบบค่าบริการรายเดือนแบบคงที่ วิธีนี้ช่วยขจัดความไม่แน่นอนทางการเงินที่เกี่ยวข้องกับการจัดการความปลอดภัย ทำให้คุณทราบแน่ชัดว่าต้องใช้งบประมาณด้านความปลอดภัยเท่าใดในแต่ละเดือน
การสนับสนุนการปฏิบัติตามกฎระเบียบ
การรับมือกับข้อกำหนดด้านการปฏิบัติตามกฎระเบียบที่ซับซ้อนเป็นความท้าทายสำหรับองค์กรในทุกภาคส่วน บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมีความเชี่ยวชาญที่ช่วยลดภาระนี้
กฎระเบียบที่แตกต่างกันกำกับดูแลอุตสาหกรรมต่าง ๆ ด้วยข้อกำหนดเฉพาะ ได้แก่ HIPAA สำหรับการดูแลสุขภาพ PCI-DSS สำหรับการประมวลผลการชำระเงิน และ GDPR สำหรับการคุ้มครองข้อมูลในยุโรป ดังนั้น การปฏิบัติตามกรอบข้อกำหนดเหล่านี้ทั้งหมดจึงต้องอาศัยความรู้เฉพาะทาง
ยิ่งไปกว่านั้น MSSP ที่มีประสบการณ์ยังเข้าใจกฎระเบียบเหล่านี้อย่างถ่องแท้ พวกเขาได้นำโปรแกรมรักษาความปลอดภัยที่สอดคล้องกับข้อกำหนดมาใช้กับองค์กรจำนวนมาก ประสบการณ์นี้ช่วยให้การปฏิบัติตามข้อกำหนดเป็นไปได้รวดเร็วและน่าเชื่อถือยิ่งขึ้น
การตรวจประเมินตามกฎระเบียบต้องใช้เอกสารจำนวนมากเกี่ยวกับมาตรการควบคุมและกระบวนการด้านความปลอดภัย การรวบรวมหลักฐานดังกล่าวใช้เวลาและทรัพยากรอย่างมาก รวมถึงการจัดทำบันทึกและรายงานอย่างครบถ้วน กิจกรรมด้านความปลอดภัยทั้งหมดจะถูกบันทึกโดยอัตโนมัติในรูปแบบที่พร้อมสำหรับการตรวจประเมิน
5 สัญญาณชัดเจนว่าธุรกิจของคุณต้องการบริการรักษาความปลอดภัยไซเบอร์แบบจัดการ
การพิจารณาว่าบริการรักษาความปลอดภัยไซเบอร์แบบจัดการเหมาะสมกับองค์กรของคุณหรือไม่ จำเป็นต้องประเมินสถานการณ์อย่างตรงไปตรงมา สัญญาณที่ชัดเจนหลายประการบ่งชี้ว่าการว่าจ้างผู้ให้บริการภายนอกเป็นทางเลือกเชิงกลยุทธ์ที่เหมาะสม
1. ทรัพยากรหรือความเชี่ยวชาญด้านความปลอดภัยภายในมีจำกัด
องค์กรส่วนใหญ่ประสบปัญหาในการรักษาความสามารถด้านความปลอดภัยภายในให้เพียงพอ ทีม IT ขนาดเล็กมักต้องรับผิดชอบหลายด้านพร้อมกัน เช่น ดูแลเครือข่าย สนับสนุนผู้ใช้ บำรุงรักษาแอปพลิเคชัน และยังต้องรับมือกับงานด้านความปลอดภัยอีกด้วย
การแบ่งความสนใจเช่นนี้ทำให้การรักษาความปลอดภัยได้รับความสำคัญไม่เพียงพอ นอกจากนี้ ผู้เชี่ยวชาญด้าน IT ทั่วไปมักขาดความรู้เฉพาะทางด้านความปลอดภัย พวกเขาเข้าใจแนวคิดพื้นฐาน แต่ไม่เชี่ยวชาญด้านการตรวจจับและตอบสนองต่อภัยคุกคามขั้นสูง
สถานการณ์จะยิ่งเลวร้ายลงเมื่อบุคลากรหลักออกจากองค์กร ความรู้ด้านความปลอดภัยทั้งหมดก็จากองค์กรไปพร้อมกับพวกเขา ดังนั้น การหาผู้มาทดแทนความเชี่ยวชาญนี้จึงอาจใช้เวลาหลายเดือน ทำให้องค์กรมีช่องว่างด้านความปลอดภัยที่เป็นอันตราย บริการรักษาความปลอดภัยไซเบอร์แบบจัดการช่วยแก้ปัญหาเหล่านี้ด้วยการให้เข้าถึงผู้เชี่ยวชาญด้านความปลอดภัยเชิงลึกได้ทันที
2. ดำเนินงานในอุตสาหกรรมที่มีความเสี่ยงสูงหรืออยู่ภายใต้การกำกับดูแล
ภาคสาธารณสุข การเงิน กฎหมาย และการศึกษาต่างเผชิญความท้าทายเหล่านี้เป็นพิเศษ โดยเฉพาะเมื่อต้องพึ่งพาทีมภายในแทนการใช้บริการรักษาความปลอดภัยไซเบอร์แบบจัดการ
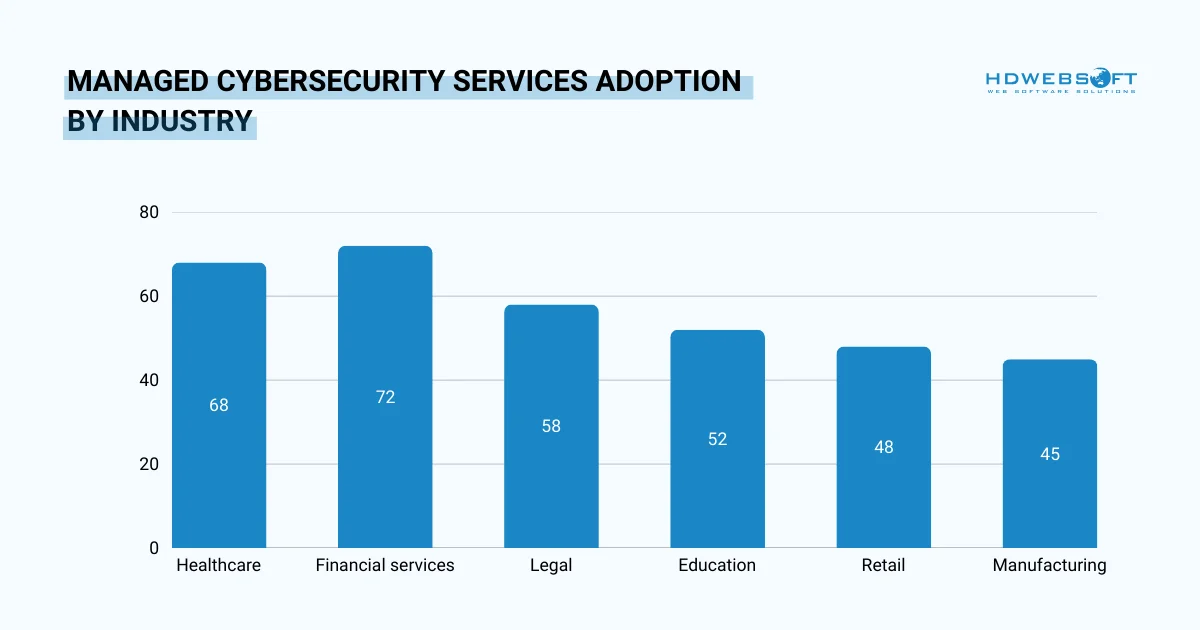
- ข้อมูลทางการแพทย์เป็นเป้าหมายที่มีคุณค่าอย่างยิ่งสำหรับอาชญากรไซเบอร์ เวชระเบียนผู้ป่วยถูกนำไปขายในตลาดดาร์กเว็บในราคาสูง นอกจากนี้ ระบบสาธารณสุขไม่อาจยอมให้การดำเนินงานหยุดชะงัก เพราะอาจเป็นอันตรายต่อชีวิต
- การปฏิบัติตาม HIPAA เพิ่มความซับซ้อนขึ้นอีกระดับ กฎด้านความเป็นส่วนตัวกำหนดอย่างเข้มงวดว่าข้อมูลผู้ป่วยจะถูกจัดเก็บและส่งต่ออย่างไร และการละเมิดอาจส่งผลให้เกิดค่าปรับจำนวนมากรวมถึงความเสียหายต่อชื่อเสียง
- สถาบันการเงินเผชิญการโจมตีอย่างต่อเนื่อง เพราะเป็นแหล่งเงิน ธนาคาร สหกรณ์เครดิต และบริษัทลงทุนต้องป้องกันการฉ้อโกงด้วยวิธีการที่ซับซ้อน การปฏิบัติตาม PCI-DSS กำหนดวิธีการจัดการข้อมูลบัตรชำระเงิน
- บริษัทกฎหมายดูแลข้อมูลที่ละเอียดอ่อนของลูกค้า การละเมิดความลับอาจทำลายชื่อเสียงในวิชาชีพได้ ยิ่งไปกว่านั้น เอกสิทธิ์ระหว่างทนายความกับลูกความทำให้ความล้มเหลวด้านความปลอดภัยมีความร้ายแรงเป็นพิเศษ หน่วยงานกำกับดูแลกำลังตรวจสอบแนวปฏิบัติด้านความปลอดภัยของบริษัทกฎหมายอย่างเข้มงวดยิ่งขึ้น
บริการรักษาความปลอดภัยไซเบอร์แบบจัดการที่เชี่ยวชาญในภาคส่วนเหล่านี้เข้าใจแรงกดดันเฉพาะของแต่ละอุตสาหกรรม และนำมาตรการควบคุมที่ตอบโจทย์ทั้งด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบมาใช้พร้อมกัน
3. พื้นผิวการโจมตีที่ซับซ้อนหรือกำลังขยายตัว
การดำเนินธุรกิจสมัยใหม่ก่อให้เกิดความท้าทายด้านความปลอดภัยที่ซับซ้อนขึ้นเรื่อย ๆ บริการรักษาความปลอดภัยไซเบอร์แบบจัดการชี้ให้เห็นแนวโน้มหลายประการที่ขยายพื้นผิวการโจมตีขององค์กรอย่างมาก
- การเปลี่ยนไปทำงานทางไกล เปลี่ยนภูมิทัศน์ความปลอดภัยในชั่วข้ามคืน พนักงานเข้าถึงทรัพยากรบริษัทจากเครือข่ายบ้านที่มักขาดการควบคุมความปลอดภัยพื้นฐาน พนักงานทางไกลแต่ละคนจึงเป็นช่องทางเข้าสู่ระบบที่อาจถูกโจมตีได้
- องค์กร ย้ายแอปพลิเคชันและข้อมูลไปยังแพลตฟอร์มคลาวด์ มากขึ้น การเปลี่ยนแปลงนี้ช่วยเพิ่มความยืดหยุ่น แต่ก็สร้างความท้าทายด้านความปลอดภัยใหม่ ผู้ให้บริการคลาวด์แต่ละรายใช้โมเดลและมาตรการควบคุมความปลอดภัยที่แตกต่างกัน
- กลยุทธ์มัลติคลาวด์ เพิ่มความซับซ้อนนี้อย่างทวีคูณ ข้อมูลและแอปพลิเคชันกระจายอยู่บน AWS, Azure, Google Cloud และแพลตฟอร์มอื่น ๆ ดังนั้น การรักษาความปลอดภัยที่สม่ำเสมอข้ามแพลตฟอร์มเหล่านี้จึงเป็นเรื่องที่ท้าทายอย่างยิ่ง
- ระบบนิเวศเทคโนโลยีทางธุรกิจที่ขยายตัวอย่างต่อเนื่อง สมาร์ทโฟน แท็บเล็ต อุปกรณ์ IoT และแล็ปท็อปล้วนต้องการการรักษาความปลอดภัย อุปกรณ์แต่ละชนิดจึงเป็นเวกเตอร์การโจมตีเพิ่มเติมที่ต้องเฝ้าระวังและปกป้อง
- การจัดการความปลอดภัยในระบบนิเวศที่หลากหลายนี้ ทำให้แนวทางแบบเดิมรับมือไม่ไหว บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมอบการมองเห็นและการควบคุมที่ครอบคลุมทั่วทั้งอุปกรณ์ปลายทางและแอปพลิเคชัน
4. ความกังวลเกี่ยวกับต้นทุนความปลอดภัยไซเบอร์และ ROI
ข้อจำกัดงบประมาณกระทบองค์กรทุกขนาด การสร้างความสามารถความปลอดภัยภายในต้องการการลงทุนที่สำคัญ เงินเดือนสำหรับผู้เชี่ยวชาญที่มีคุณสมบัติเหมาะสมเพิ่มขึ้นอย่างมาก ต้นทุนเหล่านี้ดำเนินต่อไปอย่างไม่มีกำหนดโดยไม่รับประกันการปกป้องที่เพียงพอ องค์กรอาจลงทุนมากแต่ยังทนการละเมิด
บริการความปลอดภัยไซเบอร์ที่มีการจัดการนำเสนอต้นทุนที่คาดเดาได้กับผลลัพธ์ที่วัดได้ ค่าธรรมเนียมรายเดือนครอบคลุมทุกด้านของการดำเนินงานความปลอดภัย ยิ่งไปกว่านั้น service level agreement รับประกันมาตรฐานประสิทธิภาพเฉพาะ
นอกจากนี้ ROI ชัดเจนและทันทีมากขึ้น เนื่องจากคุณหลีกเลี่ยงต้นทุนการละเมิดที่มากกว่าค่าใช้จ่ายความปลอดภัย นอกจากนี้ คุณกำจัดค่าใช้จ่ายการสร้างความสามารถภายใน
5. ความต้องการความปลอดภัยเชิงรุก ไม่ใช่ปฏิกิริยา
องค์กรจำนวนมากดำเนินงานในโหมดปฏิกิริยาตลอดเวลาเนื่องจากพวกเขาตอบสนองเหตุการณ์หลังความเสียหายเกิดขึ้น การตามทันภัยคุกคามตลอดเวลาสร้างความเครียดองค์กร
ทีม IT ทำงานชั่วโมงมากตอบสนองเหตุฉุกเฉิน ในขณะเดียวกัน การดำเนินงานธุรกิจทนการรบกวนและความล่าช้า ต้นทุนความปลอดภัยแบบปฏิกิริยาสะสมเร็ว
อันที่จริง องค์กรไม่สามารถรับการหยุดทำงานในสภาพแวดล้อมธุรกิจปัจจุบัน แม้การหยุดสั้นส่งผลให้เสียรายได้และความไม่พอใจของลูกค้า การหยุดขยายอาจคุกคามการอยู่รอดขององค์กร
บริการรักษาความปลอดภัยไซเบอร์แบบจัดการเน้นการป้องกันภัยคุกคามเชิงรุกผ่านการล่าภัยคุกคามอย่างแข็งขัน ทีมรักษาความปลอดภัยค้นหาและรับมือกับภัยคุกคามก่อนที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่ แนวทางเชิงรุกนี้ช่วยลดเหตุการณ์และต้นทุนที่เกี่ยวข้อง
บริการหลักของบริการรักษาความปลอดภัยไซเบอร์แบบจัดการ
การเข้าใจบริการที่พร้อมใช้งานช่วยองค์กรเลือกบริการความปลอดภัยไซเบอร์ที่มีการจัดการที่เหมาะสม MSSP มักนำเสนอความสามารถหลักหลายอย่างที่สามารถรวมตามความต้องการ
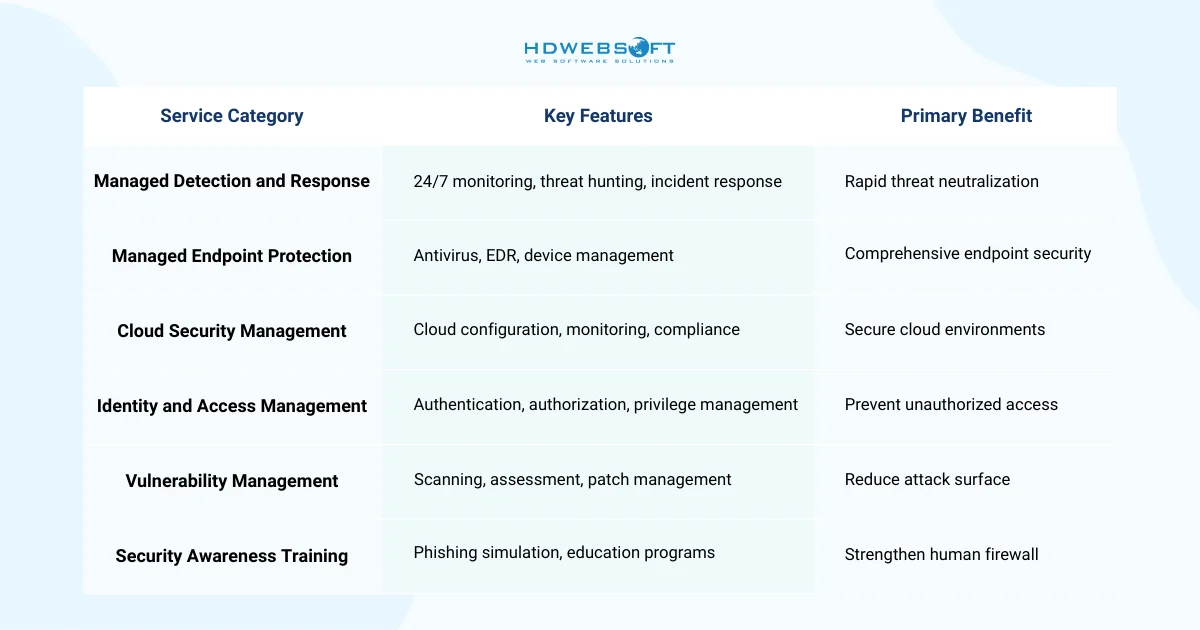
ป้องกันอนาคตธุรกิจของคุณกับ HDWEBSOFT
ภูมิทัศน์ความปลอดภัยไซเบอร์ยังคงพัฒนาในอัตราที่ไม่เคยมีมาก่อน ทำให้บริการรักษาความปลอดภัยไซเบอร์จำเป็นสำหรับธุรกิจสมัยใหม่ การผสมผสานระหว่างการขาดแคลนบุคลากรทั่วโลก ต้นทุนจากเหตุละเมิดข้อมูลที่เพิ่มขึ้น และภัยคุกคามที่ซับซ้อนมากขึ้นทำให้การจัดการความปลอดภัยภายในไม่เป็นไปได้สำหรับองค์กรส่วนใหญ่ ในขณะเดียวกัน บริการรักษาความปลอดภัยไซเบอร์แบบจัดการมอบการปกป้องระดับองค์กร พร้อมความเชี่ยวชาญเฉพาะทาง เทคโนโลยีขั้นสูง และการเฝ้าติดตามตลอด 24 ชั่วโมงในราคาที่เข้าถึงได้
HDWEBSOFT เข้าใจความท้าทายด้านความปลอดภัยเฉพาะที่องค์กรสมัยใหม่เผชิญ บริการรักษาความปลอดภัยไซเบอร์ของเราผสานเทคโนโลยีล้ำสมัยเข้ากับความเชี่ยวชาญเชิงลึกที่สั่งสมจากการทำงานในหลากหลายอุตสาหกรรม ไม่ว่าคุณจะเผชิญข้อจำกัดด้านทรัพยากร แรงกดดันด้านกฎระเบียบ หรือเพียงต้องการการปกป้องที่ดียิ่งขึ้น ทีมของเราพร้อมประเมินสถานะด้านความปลอดภัยในปัจจุบันของคุณและแนะนำโซลูชันที่เหมาะสม