Il miglioramento continuo ISO rappresenta un cambiamento fondamentale: smettere di considerare la certificazione come un traguardo per abbracciarla come punto di partenza. Troppe organizzazioni celebrano il conseguimento della certificazione ISO e poi archiviano la documentazione. Perdono così il potere trasformativo dell’ottimizzazione continua. Comprendere cos’è ISO aiuta le organizzazioni a riconoscere che questi framework non sono requisiti statici. Sono sistemi dinamici progettati per il miglioramento continuo.
Questo articolo esplora come il miglioramento continuo trasforma tre aree aziendali critiche. Scoprirete cicli di processo specifici, esempi concreti e metriche pratiche. Soprattutto, capirete come la coerenza della qualità, la riduzione dei rischi di sicurezza e il miglioramento della delivery operativa si colleghino tra loro attraverso il miglioramento sistematico. Vediamo come le organizzazioni trasformano i framework ISO in motori di progresso duraturo.
Comprendere il Miglioramento Continuo negli Standard ISO
Le organizzazioni spesso fraintendono ciò che il processo di miglioramento continuo ISO comporta realmente. Non si tratta di perfezione o di ristrutturazioni massive. Si concentra invece su miglioramenti sistematici e incrementali che si accumulano nel tempo. Ogni miglioramento si basa su quello precedente, creando uno slancio verso l’alto.
Cosa Significa Realmente il Miglioramento Continuo ISO
Il miglioramento continuo ISO differisce fondamentalmente dalla semplice conformità. La conformità significa soddisfare standard minimi in un momento specifico. Il miglioramento, invece, significa diventare migliori ogni mese, ogni trimestre e ogni anno. Il framework ISO fornisce la struttura per questo percorso continuo.
Pensate alla certificazione ISO come al conseguimento della patente di guida. La patente dimostra che soddisvate gli standard minimi di sicurezza. Tuttavia, i guidatori esperti migliorano continuamente le proprie abilità attraverso la pratica e il feedback. Allo stesso modo, le organizzazioni certificate ISO dovrebbero affinare costantemente i propri processi. Identificano punti deboli, implementano soluzioni e verificano i risultati.
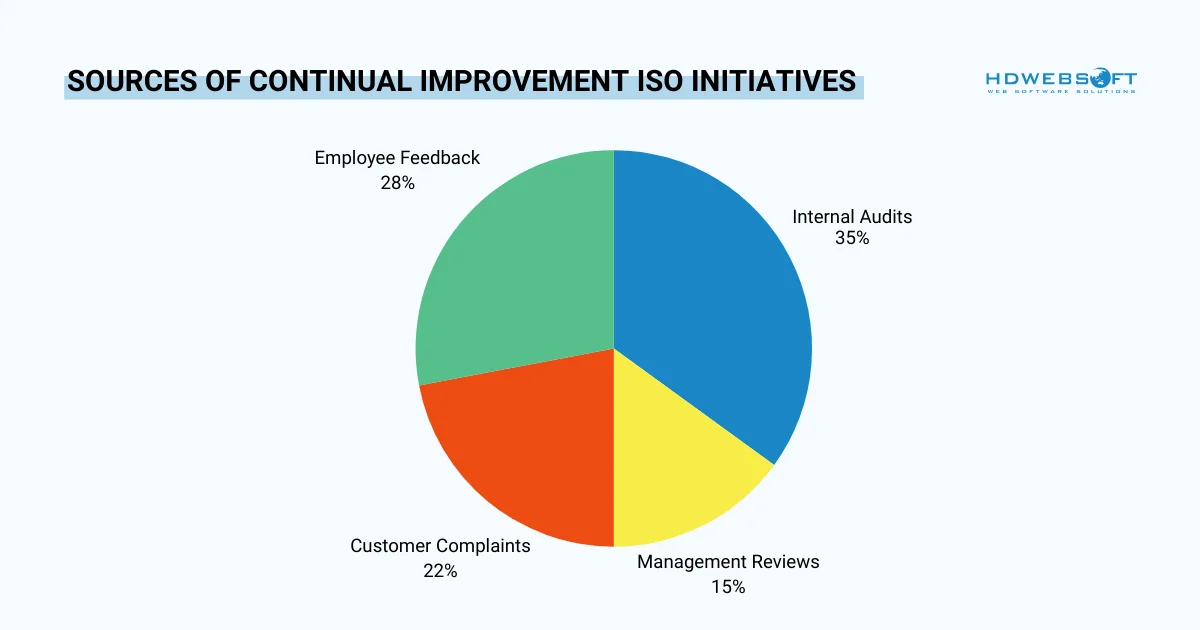
Questa filosofia trasforma ISO da un onere a un vantaggio aziendale. Invece di considerare gli audit come minacce, le organizzazioni li vedono come opportunità. Ogni audit rivela aree di miglioramento e ogni azione correttiva rafforza le operazioni. Di conseguenza, il ciclo non si ferma mai, e nemmeno i benefici.
Il Processo di Miglioramento Continuo ISO
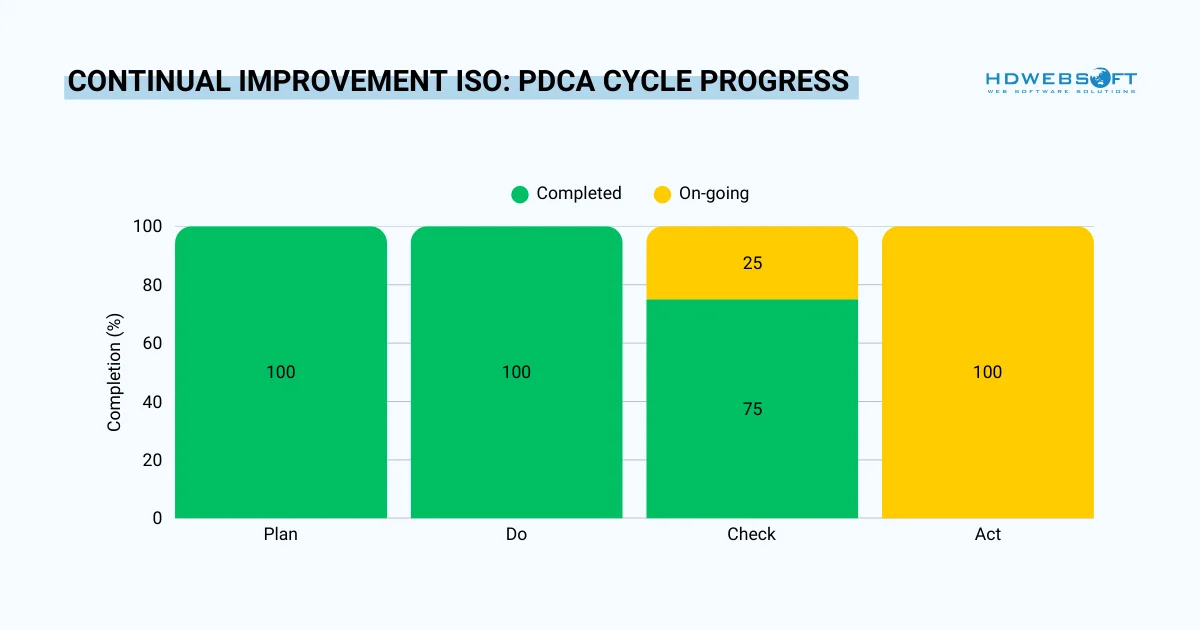
Il ciclo Plan-Do-Check-Act (PDCA) forma la spina dorsale del processo di miglioramento continuo ISO. Questo approccio in quattro fasi trasforma la risoluzione reattiva dei problemi in ottimizzazione proattiva. Comprendere ogni fase aiuta le organizzazioni a massimizzare i propri sforzi di miglioramento.
Plan (Pianificare)
Questa fase consiste nell’identificare le opportunità attraverso l’analisi dei dati e la valutazione dei rischi. I team esaminano le metriche, i risultati degli audit e il feedback dei clienti, poi individuano le aree specifiche in cui i processi non raggiungono gli obiettivi. Successivamente, sviluppano iniziative di miglioramento mirate con obiettivi e tempistiche chiari.
Do (Fare)
Questo significa implementare le modifiche in ambienti controllati, poiché le organizzazioni testano i miglioramenti prima su piccola scala. Questo approccio minimizza i rischi raccogliendo dati preziosi. In particolare, i programmi pilota rivelano sfide impreviste prima del deployment su larga scala, mentre la documentazione cattura le lezioni apprese per riferimento futuro.
Check (Verificare)
Questa fase richiede il monitoraggio dei risultati attraverso KPI e indicatori di prestazione, mentre i team confrontano i risultati effettivi con i miglioramenti previsti. Identificano anche le lacune tra aspettative e realtà. L’analisi statistica aiuta a separare il segnale dal rumore e le revisioni regolari assicurano che i miglioramenti perdurino nel tempo invece di svanire.
Act (Agire)
L’ultima fase del processo di miglioramento continuo ISO standardizza le modifiche di successo e affronta le lacune rimanenti. I miglioramenti efficaci diventano le nuove baseline operative. I team aggiornano le procedure, formano il personale e comunicano i nuovi standard. Il ciclo poi riparte, puntando alla successiva opportunità di miglioramento. Nel complesso, questo ritmo crea una cultura di miglioramento continuo.
Meccanismi Centrali del Miglioramento Continuo ISO
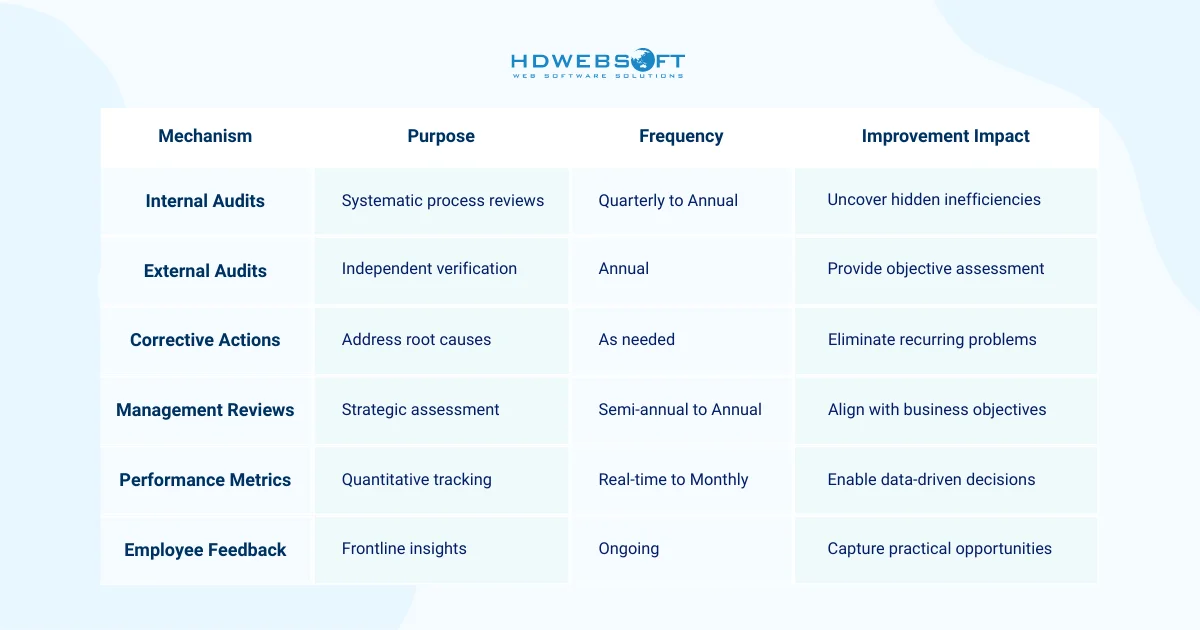
Oltre al PDCA, diversi meccanismi specifici guidano il miglioramento continuo all’interno dei framework ISO. Ciascuno svolge un ruolo distinto nell’identificazione e nell’implementazione dei miglioramenti. Questi meccanismi lavorano insieme per creare un ecosistema di miglioramento completo, formando un sistema solido per il miglioramento sostenuto.
Miglioramento Continuo ISO per la Gestione della Qualità
La gestione della qualità rappresenta l’applicazione più matura dei principi di miglioramento continuo ISO per la gestione della qualità. ISO 9001 ha affinato questi approcci nel corso di decenni, creando framework che guidano miglioramenti di qualità misurabili.
Come ISO 9001 Integra il Miglioramento Continuo
ISO 9001 non si limita a raccomandare il miglioramento: lo richiede. La Clausola 10.3 specificamente impone alle organizzazioni di migliorare continuamente l’adeguatezza, l’idoneità e l’efficacia del proprio sistema di gestione della qualità.
Il pensiero basato sul rischio permea i moderni standard di miglioramento continuo ISO 9001. Le organizzazioni devono identificare i potenziali problemi di qualità prima che si verifichino. Valutano i rischi a livello di processo e implementano controlli preventivi. Questo approccio proattivo sostituisce il vecchio modello reattivo di attesa dei fallimenti.
Inoltre, la soddisfazione del cliente funge da driver principale per i miglioramenti della qualità. Le organizzazioni raccolgono e analizzano sistematicamente il feedback dei clienti. Monitorano metriche come il Net Promoter Score, i tassi di reclamo e la fedeltà dei clienti.
Esempi di Miglioramento dei Processi di Qualità
Riduzione dei Difetti di Produzione
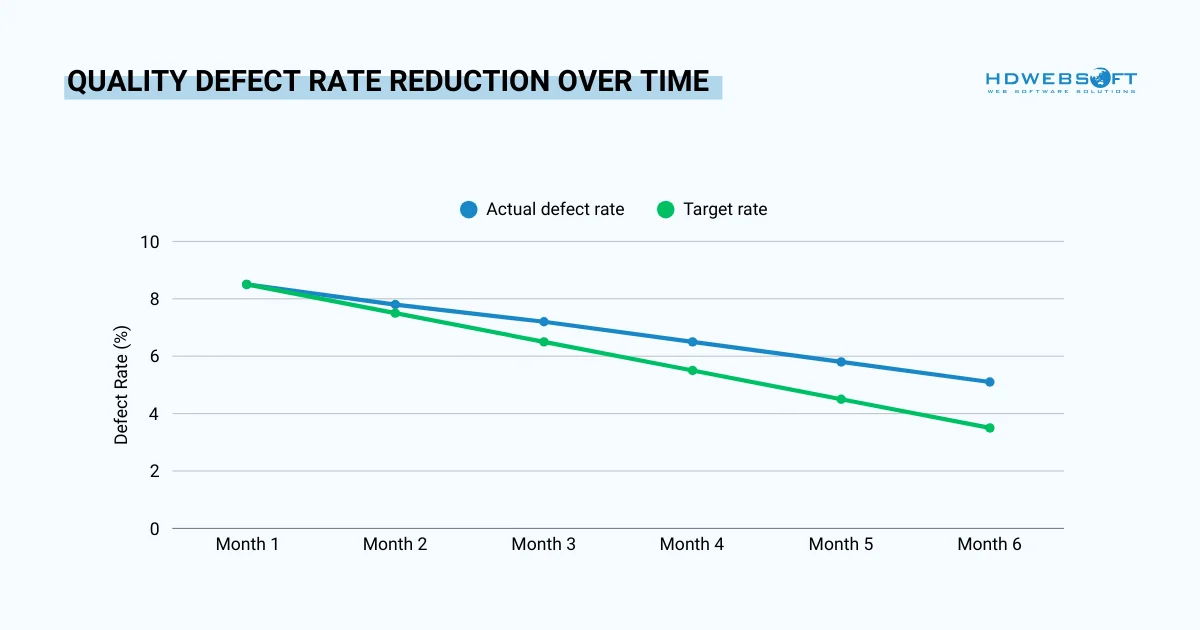
Gli ambienti di produzione dimostrano il miglioramento continuo ISO per la gestione della qualità in modo particolarmente efficace. Considerate un fornitore di medio livello di parti automobilistiche che lottava con i tassi di difetti. A tal fine, gli audit iniziali rivelarono pattern nelle incoerenze dei materiali provenienti da fornitori specifici.
L’organizzazione avviò un processo CAPA strutturato. Nello specifico, implementarono ispezioni sui materiali in entrata e collaborarono con i fornitori per il miglioramento dei processi. Metriche mensili monitoravano i tassi di difetti per fornitore e tipo di materiale. Di conseguenza, entro sei mesi, i difetti si ridussero del 40 percento.
Coerenza nella Delivery dei Servizi
Infatti, le organizzazioni di servizi beneficiano egualmente dagli approcci di miglioramento continuo ISO per la gestione della qualità. Un’azienda di sviluppo software analizzò i reclami dei clienti e scoprì lacune comunicative durante le fasi di avvio dei progetti. I clienti si sentivano confusi riguardo alle tempistiche e ai deliverable.
Il team revisionò la documentazione di onboarding e creò riunioni di kickoff strutturate. Implementarono un checkpoint di soddisfazione del cliente al 30° giorno di ogni progetto. Di conseguenza, i Net Promoter Scores migliorarono da 32 a 68 entro un anno.
Metriche Chiave per la Qualità
Il miglioramento efficace della qualità richiede una misurazione solida:
- I tassi di difetto forniscono feedback immediato sulle prestazioni del processo.
- Il monitoraggio di questi tassi nel tempo rivela se i miglioramenti funzionano.
- La segmentazione per linea di prodotto, turno o operatore identifica aree problematiche specifiche.
COPQ
Il costo della scarsa qualità (COPQ) quantifica l’impatto finanziario dei problemi di qualità. Include scarti, rilavorazioni, richieste di garanzia e resi dei clienti. Man mano che le organizzazioni migliorano i processi, il COPQ diminuisce. Pertanto, i risparmi spesso superano il costo dei sistemi di gestione della qualità stessi.
Soddisfazione del Cliente
I punteggi di soddisfazione del cliente chiudono il ciclo di feedback nel processo di miglioramento continuo ISO. Validano se le metriche di qualità interne contano davvero per i clienti. In effetti, la combinazione di metriche interne ed esterne guida progressi significativi.
Miglioramento Continuo ISO per i Processi di Sicurezza
Le minacce alla sicurezza evolvono costantemente, rendendo il miglioramento continuo ISO per i processi di sicurezza essenziale anziché opzionale. I controlli adeguati di ieri potrebbero essere insufficienti domani. Pertanto, le organizzazioni devono valutare, adattare e migliorare continuamente la propria postura di sicurezza per restare ahead dei rischi emergenti.
ISO 27001 e Gestione Adattiva della Sicurezza
In effetti, ISO 27001 tratta la sicurezza come un ciclo continuo di valutazione dei rischi e affinamento dei controlli. Lo standard richiede revisioni regolari dei rischi per la sicurezza delle informazioni. Ecco perché le aziende devono valutare se i controlli esistenti rimangono efficaci contro le minacce attuali. Questo impedisce ai programmi di sicurezza di diventare artefatti obsoleti.
Affinamento Continuo dei Controlli di Sicurezza
I controlli dell’Allegato A forniscono un framework di sicurezza completo che copre 93 controlli specifici. Tuttavia, l’implementazione non è un’operazione una tantum. Le organizzazioni dovrebbero rivalutare regolarmente quali controlli si applicano al proprio profilo di rischio attuale. Questo perché nuove tecnologie, modelli di business o vettori di minaccia potrebbero richiedere controlli aggiuntivi. L’approccio del miglioramento continuo ISO per i processi di sicurezza assicura che i controlli evolvano con l’organizzazione.
Inoltre, i piani di trattamento dei rischi subiscono un affinamento continuo. Man mano che le organizzazioni implementano controlli e acquisiscono esperienza, identificano lacune e inefficienze. Forse un controllo si rivela troppo restrittivo per le operazioni aziendali, o magari un rischio richiede mitigazione aggiuntiva. Così, il ciclo di valutazione, trattamento, monitoraggio e revisione mantiene le misure di sicurezza pratiche ed efficaci.
Esempi di Miglioramento dei Processi di Sicurezza
Ottimizzazione del Controllo degli Accessi
Un’azienda di servizi finanziari scoprì debolezze nel controllo degli accessi durante un audit interno. Le autorizzazioni degli utenti si erano accumulate nel tempo: il classico problema del “privilege creep”. I dipendenti che avevano cambiato ruolo mantenevano gli accessi delle posizioni precedenti.
Come azione pratica, l’organizzazione implementò revisioni trimestrali degli accessi come azione correttiva. Ogni responsabile di dipartimento certificò che i membri del proprio team avevano le autorizzazioni appropriate. Entro tre mesi, revocarono oltre 300 autorizzazioni non necessarie, con il risultato che il potenziale di esposizione dei dati diminuì drasticamente.
Miglioramento della Risposta agli Incidenti
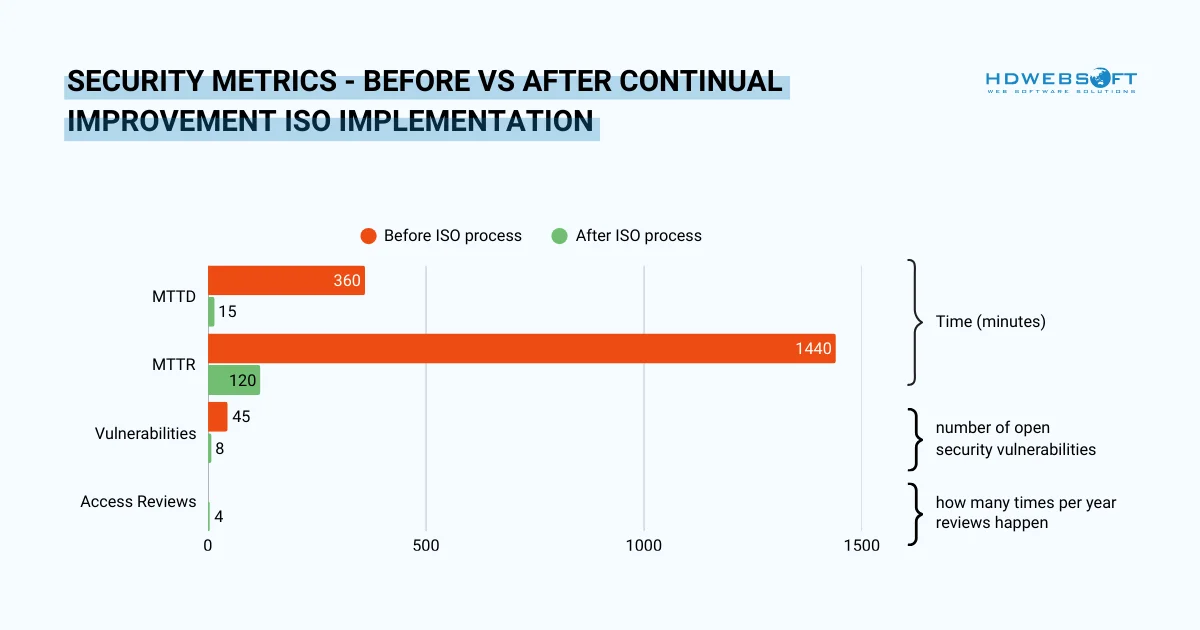
Un’altra organizzazione utilizzò gli standard di miglioramento continuo ISO per i processi di sicurezza per migliorare la risposta agli incidenti. La loro analisi iniziale degli eventi di sicurezza rivelò ritardi di rilevazione preoccupanti. In media, gli incidenti potenziali impiegavano sei ore per raggiungere il team di sicurezza.
Per risolvere il problema, implementarono un sistema SIEM (Security Information and Event Management) con avvisi automatici. Il sistema correlava gli eventi tra fonti multiple e segnalava immediatare pattern sospetti. Di conseguenza, il tempo medio di rilevamento scese da sei ore a 15 minuti.
Metriche di Sicurezza per la Riduzione dei Rischi
Misurare l’Efficacia di Rilevamento e Risposta
Il tempo medio di rilevamento (MTTD) e il tempo medio di risposta (MTTR) sono metriche di sicurezza critiche. Insieme, misurano la velocità con cui le organizzazioni identificano e affrontano gli eventi di sicurezza. Il processo di miglioramento continuo ISO si concentra sulla riduzione di entrambe le metriche nel tempo. In sostanza, un rilevamento e una risposta più rapida minimizzano i potenziali danni.
Monitorare le Prestazioni di Remediation nel Tempo
I tassi di remediation delle vulnerabilità tracciano la velocità con cui le organizzazioni patchano le debolezze identificate. Nel processo di miglioramento continuo ISO, i benchmark di settore suggeriscono che le vulnerabilità critiche dovrebbero essere patchate entro 24 ore. Parallelamente, i problemi ad alta severità entro sette giorni.
Inoltre, la misurazione regolare rivela se i processi di gestione delle vulnerabilità sono adeguati. I trend indicano anche se l’organizzazione sta migliorando o regredendo.
Valutare i Near-Miss e gli Esiti di Sicurezza
Il confronto tra incidenti di sicurezza e near-miss fornisce informazioni preziose. Se non si ha familiarità con il termine, i near-miss sono eventi che sarebbero potuti diventare incidenti ma sono stati intercettati in tempo. Pertanto, un alto tasso di near-miss potrebbe sembrare preoccupante ma in realtà indica un rilevamento efficace.
L’obiettivo è massimizzare il rilevamento dei near-miss minimizzando gli incidenti effettivi, poiché questo rapporto dimostra l’efficacia del programma di sicurezza.
Monitorare i Progressi di Chiusura delle Lacune di Conformità
Il tracciamento della chiusura delle lacune di conformità monitora i progressi verso l’implementazione completa dei controlli. Le organizzazioni raramente raggiungono il 100 percento di conformità immediatamente. Prioritizzano le lacune in base a rischio e risorse. Il monitoraggio dei tassi di chiusura mostra lo slancio e identifica le iniziative bloccate. Il management può allocare risorse per accelerare i miglioramenti critici.
Miglioramento Continuo ISO e Delivery Operativa
Il miglioramento continuo ISO e la delivery operativa creano una combinazione potente per l’eccellenza aziendale. Tuttavia, molte organizzazioni trascurano come i miglioramenti di qualità e sicurezza accelerino direttamente la delivery.
Come il Miglioramento Continuo ISO Guida l’Eccellenza nella Delivery
La standardizzazione dei processi abilita un’esecuzione più rapida riducendo l’affaticamento decisionale e la variabilità. Quando i team seguono procedure collaudate, passano meno tempo a capire cosa fare. Di conseguenza, la prevedibilità permette una migliore pianificazione e allocazione delle risorse.
La gestione dei rischi prevenisce i ritardi nella delivery identificando e mitigando i potenziali ostacoli prima che si verifichino. Considerate il change management nelle operazioni IT, poiché le modifiche pianificate male causano interruzioni e rollback. I processi di change management basati su ISO valutano i rischi, testano approfonditamente e pianificano i rollback.

Esempi di Ottimizzazione della Delivery
Cicli di Deployment Software
Un’azienda software lottava con cicli di deployment lunghi e frequenti rollback. I cicli di rilascio iniziali richiedevano due settimane e fallivano il 30 percento delle volte. I fallimenti significavano fix di emergenza, straordinari e clienti frustrati.
Implementarono un processo di change management basato sul miglioramento continuo ISO con gate e criteri chiari. Il team monitorava le metriche sui tassi di successo dei deployment e il tempo di produzione. Entro sei mesi, i cicli di rilascio si ridussero a una settimana con un tasso di successo del 95 percento.
Affidabilità della Supply Chain
Un’azienda manifatturiera affrontava tempi di delivery dei fornitori imprevedibili. I lead time variavano fino al 60 percento per lo stesso fornitore. Questa variabilità forzava eccesso di inventario e interrompeva le pianificazioni di produzione.
L’organizzazione avviò un programma di audit dei fornitori basato sui principi di qualità ISO. Valutarono i processi dei fornitori, i controlli di qualità e le capacità di delivery. Come risultato desiderabile, la variabilità dei lead time diminuì del 60 percento entro un anno.
Metriche di Prestazione della Delivery
Ridurre le Tempistiche di Delivery End-to-End
Il cycle time misura quanto tempo richiede un lavoro dall’inizio alla fine. Il lead time traccia la durata dalla richiesta del cliente alla delivery. Entrambe le metriche rivelano opportunità di efficienza. Il processo di miglioramento continuo ISO si concentra sulla riduzione di entrambe mantenendo la qualità.
Migliorare le Prestazioni di Delivery Puntuale
La percentuale di delivery puntuale indica affidabilità e soddisfazione del cliente. Al contempo, mancare gli impegni di delivery danneggia relazioni e reputazione. Le organizzazioni che monitorano questa metrica spesso scoprono problemi sistemici nella stima, nell’allocazione delle risorse o nell’esecuzione dei processi. Nel frattempo, affrontare le cause principali migliora la metrica e i risultati aziendali simultaneamente.
Aumentare il Successo di Deployment e Rilascio
Il tasso di successo si applica in particolare alle operazioni IT e allo sviluppo di prodotto. Quale percentuale di modifiche, deployment o rilasci ha successo senza problemi? Tassi di successo elevati indicano processi maturi, mentre tassi bassi suggeriscono gestione dei rischi o testing inadeguati. Il monitoraggio dei trend rivela se le iniziative di miglioramento funzionano.
Ottimizzare l’Utilizzo delle Risorse in Modo Sostenibile
L’efficienza di utilizzo delle risorse bilancia produttività e sostenibilità. Le organizzazioni possono ottenere output elevato attraverso la forza bruta e gli straordinari. Tuttavia, questo approccio non è sostenibile. Un utilizzo efficiente significa ottenere di più con le stesse risorse attraverso il miglioramento dei processi. Pertanto, le metriche di miglioramento continuo ISO per l’efficienza operativa come output per ora-dipendente o progetti per membro del team rivelano i trend di efficienza.
Integrare il Miglioramento Continuo ISO tra Qualità, Sicurezza e Delivery
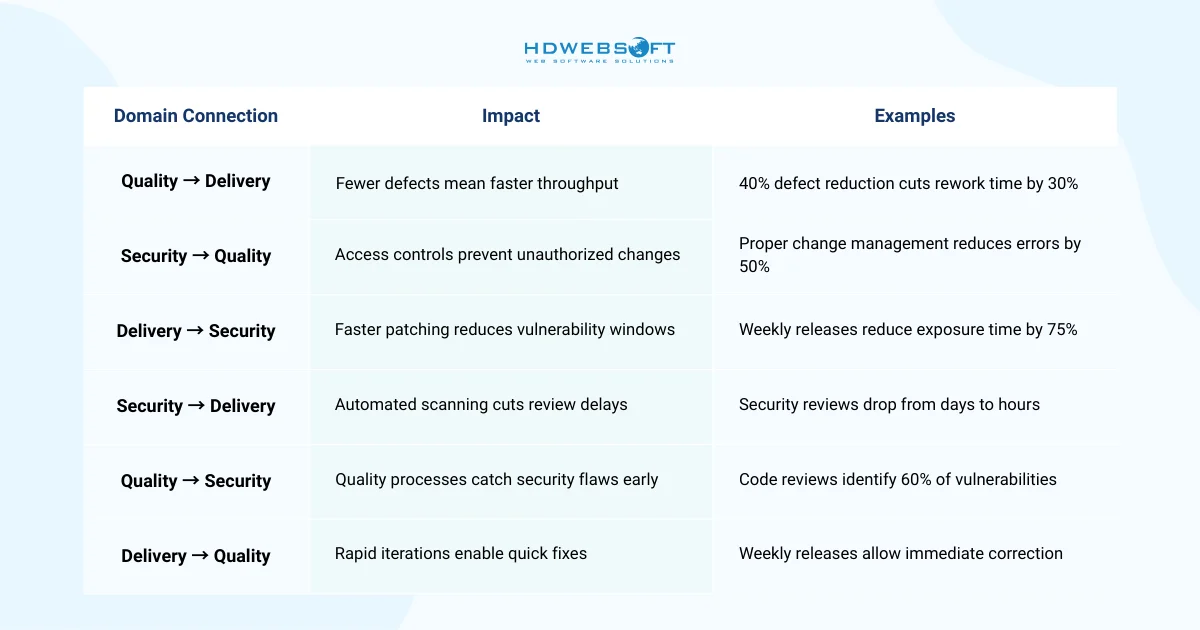
La vera potenza degli standard ISO per il miglioramento continuo emerge quando le organizzazioni integrano gli sforzi in tutti e tre i domini. Qualità, sicurezza e delivery non sono preoccupazioni separate; sono sistemi interconnessi. I miglioramenti in un’area creano effetti a cascata in tutta l’organizzazione.
Comprendere la Natura Interconnessa
I problemi di qualità creano frequentemente vulnerabilità di sicurezza. Una scarsa qualità del codice porta a bug che gli attaccanti sfruttano. Un controllo di qualità inadeguato nella gestione dei fornitori crea rischi di sicurezza nella supply chain. Non solo, ma la connessione è pervasiva in tutti i settori.
Come gli Incidenti Interrompono il Flusso della Delivery
- Gli incidenti di sicurezza interrompono drasticamente le pianificazioni di delivery.
- Un attacco ransomware blocca la produzione.
- Una violazione dei dati attiva risposta di emergenza e indagini.
- Le revisioni di sicurezza ritardano i lanci di prodotto quando condotte all’ultimo minuto.
- Integrare la sicurezza nei processi di delivery previene queste interruzioni.
- La sicurezza diventa un abilitante anziché un collo di bottiglia.
Come l’Esecuzione Frettolosa Erode la Qualità
Processi di delivery scadenti compromettono la qualità attraverso lavoro frettoloso e testing inadeguato, il che va contro i processi di miglioramento continuo ISO. Quando le organizzazioni spingono per rispettare scadenze arbitrarie, si verificano scorciatoie: il testing viene compresso, i controlli di qualità vengono saltati.
Il risultato è prevedibile: i difetti raggiungono i clienti. Quindi, una velocità di delivery sostenibile richiede processi di qualità solidi in tutto il pipeline.
Costruire una Cultura di Miglioramento Continuo
Definire il Ton per il Miglioramento Continuo
L’impegno del management determina se il miglioramento continuo ha successo o diventa solo carta. I leader devono supportare visibilmente le iniziative di miglioramento con tempo, risorse e attenzione. Dovrebbero celebrare i successi di miglioramento e trattare i fallimenti come opportunità di apprendimento, poiché il loro comportamento definisce il tono per l’intera organizzazione.
Abilitare Miglioramenti Guidati dal Frontline
L’empowerment dei dipendenti sblocca il potenziale di miglioramento dal frontline. I lavoratori più vicini ai processi vedono problemi e opportunità che il management non coglie. Le organizzazioni dovrebbero creare canali affinché i dipendenti suggeriscano miglioramenti. Soprattutto, dovrebbero agire su quei suggerimenti e implementare le idee che dovrebbero essere riconosciute e premiate. Questo crea un ciclo virtuoso di coinvolgimento e miglioramento.
Abbattere i Silos Attraverso Team Cross-Funzionali
I team cross-funzionali di miglioramento continuo ISO abbattere i silos che inibiscono il progresso. I team di qualità, sicurezza e operazioni spesso lavorano indipendentemente. Tuttavia, i migliori miglioramenti richiedono collaborazione. I team misti portano prospettive ed expertise diverse; identificano connessioni e opportunità che i team specializzati trascurano. Di conseguenza, il tutto diventa maggiore della somma delle parti.
Sostenere il Progresso Attraverso Vittorie Incrementali
Celebrare le vittorie incrementali mantiene lo slancio e il coinvolgimento. Non ogni miglioramento sarà drammatico o trasformativo. Anche le piccole vittorie contano.
Secondo Gallup, raddoppiare i dipendenti che concordano fortemente di aver ricevuto recentemente riconoscimento potrebbe produrre un ~9% di miglioramento della produttività e una diminuzione del ~22% di assenteismo e incidenti di sicurezza. In particolare, il riconoscimento non richiede budget elevati, poiché l’acknowledgment nelle riunioni di team o nelle newsletter aziendali spesso basta. Lo slancio si costruisce dal progresso costante.
Iniziare con il Miglioramento Continuo ISO
Le organizzazioni pronte ad abbracciare il miglioramento continuo ISO hanno bisogno di punti di partenza pratici. Il viaggio inizia con la valutazione e l’istituzione di una baseline.

Passi di Azione Immediati
Innanzitutto, stabilire metriche di baseline tra qualità, sicurezza e delivery prima di implementare miglioramenti. Documentare gli attuali tassi di difetto, la frequenza degli incidenti di sicurezza e le tempistiche di delivery. Queste baseline forniscono punti di riferimento oggettivi per misurare i progressi.
Quindi, istituire riunioni regolari di revisione del management per mantenere focus e slancio. Le revisioni mensili o trimestrali dovrebbero valutare i progressi di miglioramento e le esigenze di risorse. Inoltre, queste revisioni dimostrano l’impegno del management all’intera organizzazione.
Infine, creare un semplice sistema di tracciamento CAPA per gestire le iniziative di miglioramento. I fogli di calcolo funzionano bene inizialmente, e software sofisticati può arrivare dopo. Il sistema dovrebbe tracciare i problemi identificati, le cause principali, le azioni pianificate e i responsabili. Di conseguenza, nulla cade tra le fessure.
Sostenere il Successo a Lungo Termine
Una volta che i passi iniziali sono a posto, investire costantemente in formazione e consapevolezza in tutta l’organizzazione come parte del processo di miglioramento continuo ISO. Le persone devono capire perché il miglioramento conta e come contribuiscono. Inoltre, la formazione non dovrebbe essere unica durante la preparazione alla certificazione, poiché richiede un rinforzo continuo.
In parallelo, usare la tecnologia per automatizzare il monitoraggio e liberare l’attenzione umana per l’analisi. La raccolta manuale dei dati è tediosa e soggetta a errori. Al contrario, i sistemi automatizzati catturano le metriche in modo continuo e accurato, abilitando tempi di risposta più rapidi.
Inoltre, condurre regolarmente audit interni oltre i requisiti di certificazione. Audit interni trimestrali di diverse aree forniscono feedback continuo. Di conseguenza, identificano problemi emergenti prima che diventino problemi seri che richiedono remediation estesa.
Conclusione
Il miglioramento continuo ISO trasforma la certificazione da un traguardo statico a una capacità dinamica. Il miglioramento continuo ISO per la gestione della qualità, i processi di sicurezza e la delivery operativa non sono iniziative separate. Sono aspetti interconnessi dell’eccellenza organizzativa. L’intero sistema migliora insieme.
In HDWEBSOFT, integriamo i principi ISO nei nostri processi di sviluppo software e delivery. Il nostro impegno verso il miglioramento continuo assicura che ogni progetto benefichi delle pratiche di gestione della qualità, dei controlli di sicurezza e dei cicli di delivery ottimizzati. Che tu stia costruendo software personalizzato o scalando la tua infrastruttura digitale, il nostro approccio allineato a ISO garantisce risultati coerenti. Collabora con HDWEBSOFT, un’azienda che tratta l’eccellenza come un processo, non come una destinazione.