Cos’è ISO nel contesto dello sviluppo software e della tecnologia? Nel panorama tecnologico competitivo di oggi, le aziende affrontano una pressione crescente per consegnare prodotti di qualità mantenendo al contempo una solida sicurezza. Gli standard ISO forniscono il quadro per raggiungere entrambi gli obiettivi in modo sistematico. Queste certificazioni internazionalmente riconosciute aiutano le organizzazioni a semplificare i processi, ridurre i rischi e costruire la fiducia dei clienti.
Questa guida completa esplora cosa sia esattamente ISO, esamina gli standard ISO 9001 per la gestione della qualità e analizza ISO 27001 per la sicurezza delle informazioni. Scoprirete come questi standard si applicano specificamente allo sviluppo software e perché sono diventati essenziali per le aziende tecnologiche in tutto il mondo.
Cos’è ISO? Comprendere le Basi
Le organizzazioni di tutto il mondo si rivolgono agli standard internazionali per migliorare le proprie operazioni e credibilità. ISO sta per Organizzazione Internazionale per la Standardizzazione, fondata nel 1947 e con sede a Ginevra, Svizzera. Nonostante il nome in inglese, l’acronimo deriva dalla parola greca “isos”, che significa uguale. Questa scelta riflette la missione dell’organizzazione di creare standard uniformi tra nazioni e settori.
L’Organizzazione ISO e il Suo Impatto Globale
Per comprendere appieno cos’è ISO, dobbiamo prima comprendere le sue operazioni.
Attualmente, ISO comprende 168 paesi membri che collaborano allo sviluppo di standard basati sul consenso. Questi membri includono gli enti di standardizzazione nazionali di ogni nazione partecipante. L’organizzazione ha pubblicato oltre 25.000 standard internazionali che coprono quasi ogni settore immaginabile. Dalla manifattura alla sanità, dalla finanza alla tecnologia, gli standard ISO modellano il modo in cui le imprese operano a livello globale.
Tuttavia, l’organizzazione non applica gli standard né rilascia certificazioni direttamente. Al contrario, organismi di certificazione indipendenti verificano le aziende rispetto ai requisiti ISO. Di conseguenza, questa verifica di terze parti garantisce l’oggettività e mantiene la credibilità delle certificazioni ISO in tutto il mondo.
Cosa Comprendono gli Standard ISO

Gli standard ISO servono a molteplici scopi critici per le aziende moderne. In primo luogo, forniscono quadri e best practice internazionalmente riconosciuti che le aziende possono implementare. Questi quadri garantiscono coerenza, qualità e sicurezza tra diversi settori e posizioni geografiche. Inoltre, gli standard facilitano il commercio internazionale creando un linguaggio comune per i processi e i requisiti aziendali.
Per le aziende di sviluppo software in particolare, la domanda cos’è ISO diventa importante, poiché gli standard ISO offrono diversi vantaggi. Aiutano a stabilire processi ripetibili che scalano con la crescita delle organizzazioni. Inoltre, forniscono differenziazione competitiva in mercati affollati dove i clienti richiedono prova degli impegni in materia di qualità e sicurezza.
Contrariamente alle errate convinzioni comuni, ISO non è solo questione di documentazione. Riguarda il raggiungimento dell’eccellenza operativa attraverso approcci sistematici.
Tipi di Standard ISO per lo Sviluppo Software
Il catalogo ISO include vari standard rilevanti per le aziende tecnologiche. Tuttavia, due standard spiccano come particolarmente critici per le organizzazioni di sviluppo software:
- ISO 9001 si concentra sui Sistemi di Gestione della Qualità (QMS). Aiuta le aziende a garantire che i loro prodotti e servizi soddisfino costantemente i requisiti dei clienti. Lo standard enfatizza il miglioramento continuo e la soddisfazione del cliente.
- ISO 27001 affronta i Sistemi di Gestione della Sicurezza delle Informazioni (ISMS). Questo standard fornisce un approccio sistematico alla gestione delle informazioni aziendali sensibili e alla loro protezione dalle minacce. Vista la crescente frequenza degli attacchi informatici, ISO 27001 è diventato essenziale per le aziende software.
Nelle discussioni su cos’è ISO, le organizzazioni incontrano spesso altri standard rilevanti, come ISO 20000 per la gestione dei servizi IT e ISO 14001 per la gestione ambientale. Tuttavia, ISO 9001 e ISO 27001 rimangono la base per la maggior parte delle organizzazioni di sviluppo software che perseguono la certificazione.
Cosa Sono gli Standard ISO 9001? Quadro per la Gestione della Qualità
La gestione della qualità costituisce la base dello sviluppo software di successo. Gli standard ISO 9001 forniscono la struttura necessaria per consegnare costantemente prodotti che soddisfano le aspettative dei clienti. La versione attuale, ISO 9001:2015, enfatizza il pensiero basato sul rischio e l’attenzione al cliente.
Componenti Fondamentali di ISO 9001
Lo standard si basa su un approccio basato sui processi per la gestione delle operazioni. Invece di concentrarsi esclusivamente sui risultati finali, esamina come le organizzazioni raggiungono i risultati. Questo approccio si rivela particolarmente prezioso nello sviluppo software, dove i processi influiscono direttamente sulla qualità del prodotto.
La versione 2015 adotta il ciclo Plan-Do-Check-Act (PDCA) come modello operativo. Le organizzazioni pianificano i propri processi e obiettivi, eseguono i piani, verificano i risultati rispetto alle aspettative e agiscono sui risultati per migliorare. Di conseguenza, questo ciclo continuo guida il miglioramento costante dei sistemi di gestione della qualità.
I Sette Principi della Gestione della Qualità
Quando si esplora cos’è ISO 9001, un concetto chiave è che sette principi fondamentali sono alla base di tutti i requisiti di gestione della qualità:
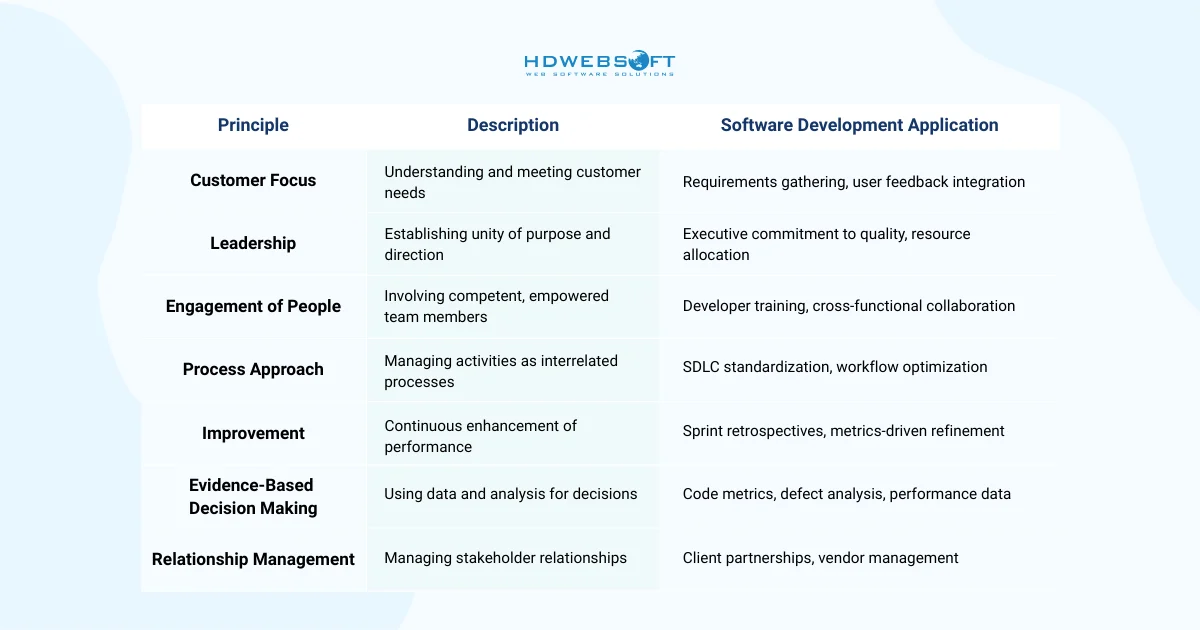
Questi principi lavorano insieme per creare una cultura della qualità completa. Pertanto, le organizzazioni che li abbracciano trovano maggiore efficienza e soddisfazione dei clienti. Inoltre, questi principi si allineano naturalmente con le moderne metodologie di sviluppo software come Agile e DevOps.
Applicazione di ISO 9001 allo Sviluppo Software
Lo sviluppo software coinvolge processi complessi che beneficiano significativamente dei sistemi di gestione della qualità. Il quadro si applica all’intero ciclo di vita dello sviluppo software.
Pianificazione e Gestione dei Requisiti
La gestione della qualità inizia con la comprensione di ciò che ISO 9001 richiede in merito alla gestione dei requisiti. Le organizzazioni devono determinare i requisiti dei clienti e tradurli in specifiche di prodotto. Nello sviluppo software, questo significa una raccolta e documentazione rigorosa dei requisiti. Inoltre, lo standard impone la revisione dei requisiti per garantire che l’organizzazione possa soddisfarli prima di impegnarsi nella consegna.
Controllo della Progettazione e dello Sviluppo
Questo requisito illustra cos’è ISO 9001 in pratica, poiché la gestione della qualità presta particolare attenzione al processo di progettazione e sviluppo. Le organizzazioni devono pianificare le fasi di progettazione, definire input e output e condurre revisioni a intervalli appropriati. Per i team software, questo si traduce in processi di sviluppo strutturati con gate e punti di controllo chiari.
Inoltre, la verifica della progettazione garantisce che gli output soddisfino i requisiti di input, confermando che il prodotto finale soddisfi le esigenze degli utenti. In definitiva, queste attività complementari individuano i problemi precocemente, riducendo i costosi rifacimenti successivi nel ciclo di sviluppo.
Test e Controllo del Rilascio
Prima di rilasciare il software ai clienti, le organizzazioni devono verificare che soddisfi i requisiti specificati. Gli standard ISO 9001 impongono procedure di rilascio documentate e criteri di accettazione. I test devono essere pianificati, eseguiti e registrati sistematicamente, e solo i prodotti che superano i criteri definiti dovrebbero raggiungere i clienti.
Gestione delle Non Conformità
Nessun processo di sviluppo è perfetto. Bug, difetti e deviazioni dai requisiti si verificano nonostante i migliori sforzi. Pertanto, gli standard di qualità richiedono alle organizzazioni di identificare, controllare e affrontare gli output non conformi. Ciò significa disporre di processi per tracciare i bug, valutarne l’impatto e implementare correzioni o azioni correttive secondo necessità.
Cosa Sono gli Standard ISO 27001? Quadro per la Sicurezza delle Informazioni
Quando si esamina cos’è ISO 27001 nel contesto della sicurezza, la sua importanza nello sviluppo software diventa chiara. Le violazioni dei dati e gli attacchi informatici possono devastare le aziende e i loro clienti. ISO 27001 fornisce un approccio sistematico alla gestione dei rischi per la sicurezza delle informazioni. La versione attuale, ISO/IEC 27001:2022, riflette l’evoluzione del panorama delle minacce e le moderne pratiche di sicurezza.
Comprendere la Gestione della Sicurezza delle Informazioni
A differenza dei quadri di qualità che si concentrano sulla conformità del prodotto, gli standard di sicurezza affrontano la protezione delle risorse informative. Queste risorse includono codice sorgente, dati dei clienti, proprietà intellettuale e informazioni aziendali. Lo standard adotta un approccio basato sul rischio, riconoscendo che la sicurezza assoluta è impossibile e che le risorse devono essere allocate in base alle minacce reali.
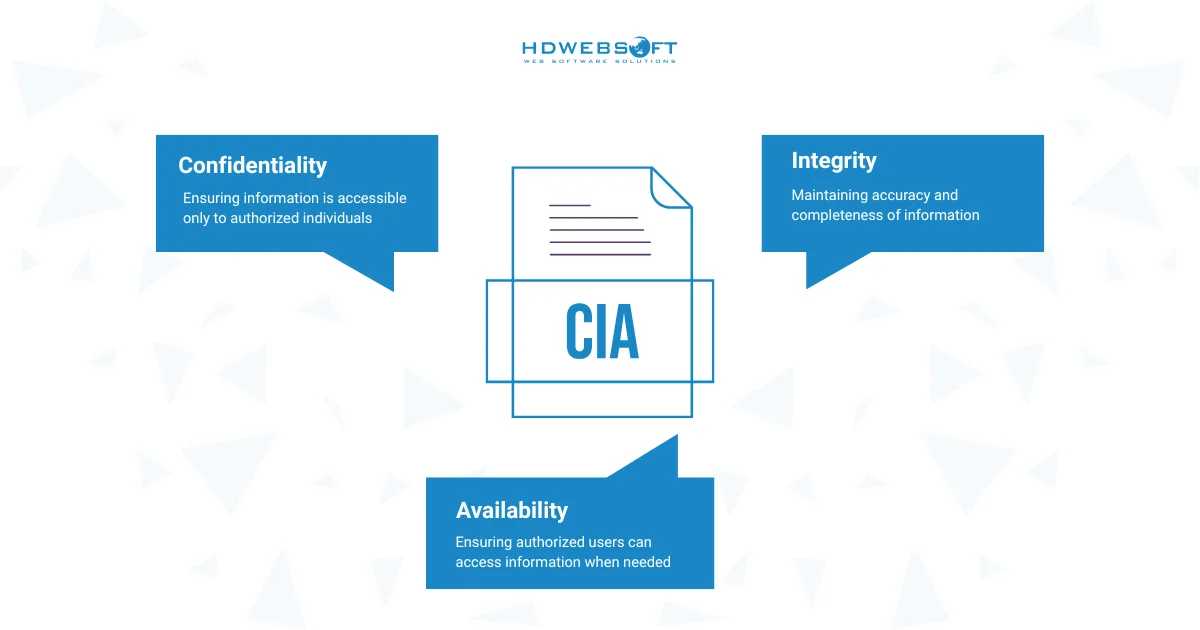
Un Sistema di Gestione della Sicurezza delle Informazioni (ISMS) comprende policy, procedure e controlli. Insieme, questi elementi proteggono la riservatezza, l’integrità e la disponibilità delle informazioni. Questa triade CIA costituisce la fondazione della sicurezza delle informazioni:
Componenti Chiave di ISO 27001
In pratica, cos’è ISO enfatizza la necessità per le organizzazioni di stabilire un ISMS completo. Questo sistema deve affrontare i rischi specifici che l’organizzazione affronta, piuttosto che implementare un approccio universale.
Valutazione e Trattamento dei Rischi
Le organizzazioni devono identificare le proprie risorse informative e le minacce che affrontano. Questa valutazione dei rischi esamina le potenziali vulnerabilità e la probabilità di sfruttamento. Successivamente, i piani di trattamento dei rischi delineano come affrontare i rischi identificati attraverso varie strategie: evitarli, trasferirli, accettarli o mitigarli.
Il Dichiarazione di Applicabilità (SoA) documenta quali controlli l’organizzazione implementa e perché. Questo documento critico giustifica le selezioni dei controlli in base alla valutazione dei rischi dell’organizzazione. Inoltre, spiega perché alcuni controlli non sono applicabili, fornendo trasparenza nell’approccio alla sicurezza.
Quadro dei Controlli dell’Allegato A
La versione 2022 include 93 controlli organizzati in quattro temi:
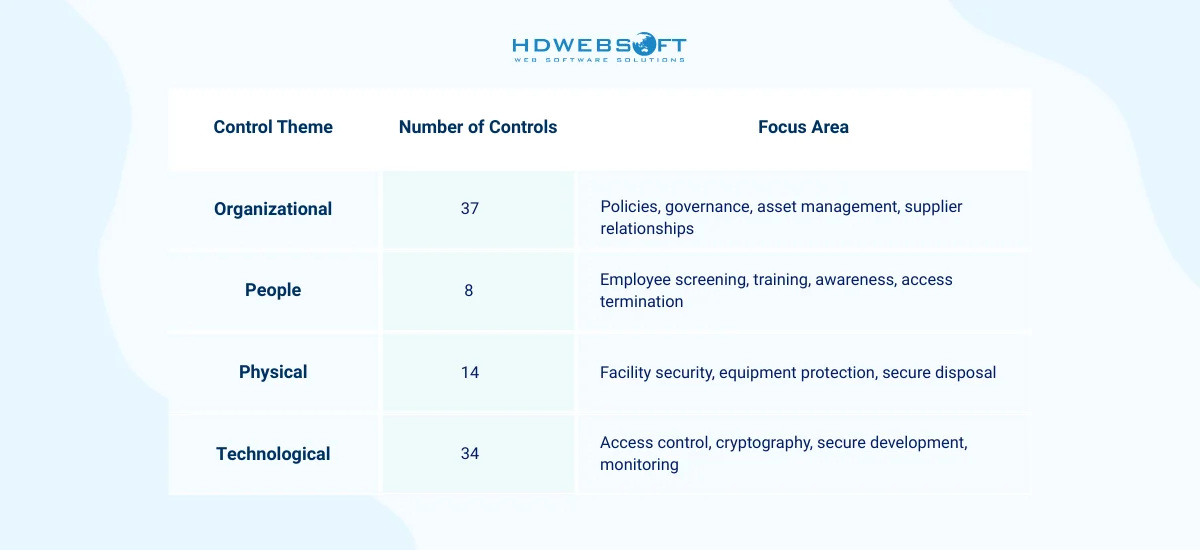
Le organizzazioni non devono implementare tutti i controlli. Al contrario, selezionano i controlli in base alla propria valutazione dei rischi e al contesto aziendale. Questa flessibilità consente allo standard di scalare dalle piccole startup alle grandi imprese.
ISO 27001 nel Contesto dello Sviluppo Software
Comprendendo cos’è ISO 27001 nell’ambito dello sviluppo software, la gestione della sicurezza svolge un ruolo chiave nell’affrontare i rischi specifici del settore. Il codice sorgente rappresenta una proprietà intellettuale preziosa che richiede protezione. Inoltre, il software elabora spesso dati sensibili dei clienti, creando obblighi legali ed etici.
Ciclo di Vita dello Sviluppo Sicuro
Gli standard di sicurezza impongono considerazioni di sicurezza lungo tutto il processo di sviluppo. Ciò include requisiti per pratiche di codifica sicura, revisioni del codice e test di sicurezza. In particolare, gli ambienti di sviluppo devono essere protetti e separati dai sistemi di produzione. Le modifiche al codice devono seguire processi controllati che includono valutazioni dell’impatto sulla sicurezza.
Inoltre, i sistemi di controllo versione richiedono controlli di accesso per prevenire modifiche non autorizzate. La scansione automatica della sicurezza dovrebbe identificare le vulnerabilità prima che il codice raggiunga la produzione. Nel complesso, queste pratiche si allineano con i principi DevSecOps, integrando la sicurezza nel flusso di lavoro di sviluppo.
Controllo degli Accessi e Autenticazione
Proteggere sistemi e dati richiede meccanismi robusti di controllo degli accessi. Pertanto, i quadri di sicurezza richiedono alle organizzazioni di implementare il principio del minimo privilegio. Gli utenti ricevono solo l’accesso minimo necessario per i loro ruoli. Inoltre, metodi di autenticazione robusti devono proteggere i sistemi e i dati sensibili.
Quando si spiega cos’è ISO 27001, il controllo degli accessi è spesso uno degli aspetti più rilevanti per i team di sviluppo software. L’autenticazione a più fattori è diventata standard per l’accesso ai sistemi critici, mentre le revisioni regolari degli accessi garantiscono che le autorizzazioni rimangano appropriate quando i ruoli cambiano. L’accesso deve essere revocato tempestivamente quando i dipendenti lasciano o cambiano posizione.
Risposta agli Incidenti e Continuità Aziendale
Nonostante i migliori sforzi di prevenzione, si verificheranno incidenti di sicurezza. Gli standard richiedono procedure di risposta agli incidenti documentate, che delineano come rilevare, segnalare, valutare e rispondere agli eventi di sicurezza. Inoltre, i test regolari garantiscono che l’organizzazione possa eseguire queste procedure in modo efficace sotto pressione.
I piani di continuità aziendale e di disaster recovery garantiscono che le operazioni continuino nonostante le interruzioni. Pertanto, i sistemi di backup devono essere testati regolarmente per verificare che i dati possano essere ripristinati. Queste preparazioni riducono al minimo i tempi di inattività e la perdita di dati quando si verificano incidenti.
Implementazione degli Elementi Essenziali dei Requisiti ISO
Sia gli standard di qualità che di sicurezza condividono requisiti di implementazione comuni. Quindi, comprendere cosa richiede ISO alle organizzazioni aiuta le aziende a prepararsi per la certificazione. Esaminiamo cosa le organizzazioni devono stabilire per soddisfare gli standard internazionali.
Requisiti Generali del Sistema di Gestione
Tutti i sistemi di gestione seguono il ciclo PDCA poiché questo approccio sistematico garantisce il miglioramento continuo. Inoltre, diversi requisiti fondamentali si applicano indipendentemente dallo standard che si sta implementando.
Contesto e Definizione dell’Ambito
Le organizzazioni devono comprendere il proprio contesto interno ed esterno. Ciò include l’analisi dei fattori che influenzano la loro capacità di raggiungere i risultati previsti. In particolare, le parti interessate rilevanti (stakeholder) e i loro requisiti devono essere identificati e compresi.
Inoltre, l’ambito definisce quali parti dell’organizzazione copre il sistema di gestione. Questo confine deve essere chiaramente documentato e giustificato. Tutte le attività nell’ambito definito devono conformarsi ai requisiti dello standard.
Impegno della Leadership e Policy

La dirigenza deve dimostrare leadership e impegno verso il sistema di gestione. Questo non è delegabile esclusivamente ai responsabili della qualità o della sicurezza. Pertanto, i dirigenti devono partecipare attivamente, allocare risorse e promuovere l’importanza del sistema di gestione.
Da una prospettiva di conformità, la spiegazione di cos’è ISO si riflette innanzitutto nella sua dichiarazione di policy. Una dichiarazione di policy articola l’impegno e la direzione dell’organizzazione, e deve essere adeguata allo scopo e al contesto dell’organizzazione. Inoltre, deve essere comunicata alle parti interessate e disponibile per gli stakeholder interessati.
Requisiti ISO 9001: Specifiche della Gestione della Qualità
La gestione della qualità si basa sulle fondamenta del sistema di gestione generale. Questi requisiti specifici ISO 9001 garantiscono che le organizzazioni mantengano sistemi di gestione della qualità efficaci. Esploriamo le clausole chiave e cosa richiedono alle aziende di sviluppo software.
Pianificazione della Qualità
Le organizzazioni devono stabilire obiettivi di qualità a funzioni e livelli pertinenti. Questi obiettivi devono essere misurabili, monitorati, comunicati e aggiornati secondo necessità. La pianificazione deve affrontare come raggiungere questi obiettivi e integrare la gestione della qualità nei processi aziendali.
La valutazione di rischi e opportunità costituisce una parte critica della pianificazione. Le organizzazioni devono identificare i rischi per l’efficacia del sistema di gestione della qualità. Devono anche identificare le opportunità di miglioramento. Le azioni per affrontare questi rischi e opportunità devono essere pianificate e implementate.
Controllo Operativo ed Esecuzione
Una visione pratica di cos’è ISO 9001 si vede in come i quadri di qualità impongono l’esecuzione controllata dei processi. Questo controllo operativo si applica lungo l’intero ciclo di vita dello sviluppo software.
Determinazione e Revisione dei Requisiti
I requisiti dei clienti devono essere determinati prima dell’impegno a fornire prodotti. Ciò include requisiti specificati, normative applicabili e requisiti non dichiarati ma necessari. Pertanto, le organizzazioni devono revisionare questi requisiti per garantire di poterli soddisfare prima di accettare ordini o contratti.
Quando i requisiti cambiano, le informazioni documentate pertinenti devono essere modificate e le persone interessate devono essere informate dei requisiti modificati. Ciò impedisce ai team di lavorare verso specifiche obsolete.
Processo di Progettazione e Sviluppo

Lo sviluppo software rientra nei requisiti di progettazione e sviluppo. Quindi, le organizzazioni devono pianificare e controllare questi processi, considerando la natura e la complessità delle attività.
- Input di Progettazione devono essere determinati e documentati. Includono requisiti funzionali, criteri di prestazione, requisiti normativi e potenziali conseguenze di guasto. Devono essere adeguati, univoci e privi di conflitti.
- Output di Progettazione devono consentire la verifica rispetto agli input. Devono includere requisiti per il corretto funzionamento del prodotto, essere adeguati per i processi successivi e fare riferimento ai criteri di accettazione. Nel contesto di cos’è ISO, la documentazione del codice, le specifiche e i piani di test servono come output di progettazione definiti nello sviluppo software.
- Verifica della Progettazione garantisce che gli output soddisfino i requisiti di input, tipicamente attraverso revisioni del codice, unit test e test di integrazione. La validazione della progettazione garantisce che il prodotto risultante soddisfi le esigenze degli utenti. Inoltre, i test di accettazione degli utenti e i programmi beta servono come attività di validazione.
- Modifiche di Progettazione devono essere controllate attraverso un processo formale di gestione delle modifiche. Le modifiche devono essere riviste, autorizzate e documentate prima dell’implementazione. Inoltre, l’impatto su componenti e sistemi dipendenti deve essere valutato.
Valutazione delle Prestazioni e Miglioramento
Gli standard di qualità impongono monitoraggio e misurazione sistematici. Le organizzazioni devono determinare cosa monitorare, i metodi da utilizzare e quando analizzare i risultati.
Monitoraggio della Soddisfazione del Cliente
Le organizzazioni devono monitorare le percezioni dei clienti sul fatto che i loro bisogni e aspettative siano stati soddisfatti. Devono essere determinati i metodi per ottenere e utilizzare queste informazioni. È possibile scegliere tra sondaggi, ticket di supporto, Net Promoter Score e tassi di rinnovo poiché forniscono dati sulla soddisfazione del cliente.
Audit Interni
Un modo per vedere cos’è ISO oltre la teoria è attraverso gli audit interni che verificano la conformità ai requisiti formali e agli standard interni. Questi audit devono essere condotti a intervalli pianificati utilizzando un programma stabilito. Criteri, ambito, frequenza e metodi di audit devono essere definiti. È importante che gli auditor siano oggettivi e imparziali.
Inoltre, i risultati dell’audit devono essere riportati alla direzione competente; le non conformità devono essere corrette e le azioni correttive intraprese senza indebito ritardo. Non da ultimo, le attività di follow-up verificano l’efficacia delle correzioni e delle azioni correttive.
Processo di Azione Correttiva
Quando si verificano non conformità, le organizzazioni devono reagire per controllarle e correggerle. Devono valutare la necessità di azioni per eliminare le cause e prevenire la ricorrenza. Di conseguenza, le tecniche di analisi delle cause profonde aiutano a identificare i problemi sottostanti piuttosto che trattare i sintomi.
Le azioni correttive devono essere adeguate agli effetti delle non conformità riscontrate, mentre l’efficacia di queste azioni deve essere riesaminata. Anche le modifiche al sistema di gestione della qualità devono essere apportate quando necessario in base ai risultati delle azioni correttive.
Requisiti ISO 27001: Specifiche della Gestione della Sicurezza
Quando si spiega cos’è ISO 27001 per la sicurezza delle informazioni, i requisiti di gestione della sicurezza si concentrano sulla salvaguardia di dati e sistemi. Pur condividendo la struttura generale del sistema di gestione, questi requisiti affrontano problematiche di sicurezza uniche. Esaminiamo le richieste specifiche per ottenere la certificazione della sicurezza delle informazioni.
Gestione dei Rischi per la Sicurezza delle Informazioni
La valutazione dei rischi costituisce il cuore della gestione della sicurezza. Ecco perché le organizzazioni devono stabilire e applicare un processo di valutazione dei rischi che identifichi i rischi per la riservatezza, l’integrità e la disponibilità delle informazioni.
Processo di Valutazione dei Rischi
La valutazione dei rischi deve identificare le risorse nell’ambito dell’ISMS. Per ogni risorsa, le organizzazioni identificano le minacce e le vulnerabilità applicabili. La probabilità e le potenziali conseguenze dei rischi devono essere analizzate. Infine, i rischi sono valutati e classificati in ordine di priorità per il trattamento.
In particolare, questo processo deve essere ripetuto a intervalli pianificati e quando si verificano cambiamenti significativi. I cambiamenti possono includere nuove tecnologie, minacce emergenti o riorganizzazioni aziendali. Pertanto, la rivalutazione regolare garantisce che l’ISMS rimanga rilevante ed efficace.
Piani di Trattamento dei Rischi
Nell’ambito dei requisiti di cos’è ISO 27001, il trattamento dei rischi richiede alle organizzazioni di scegliere risposte appropriate per ogni rischio identificato. Queste opzioni includono l’applicazione di controlli di sicurezza, l’accettazione dei rischi, l’evitamento dei rischi o il trasferimento dei rischi. La SoA documenta le selezioni e le giustificazioni dei controlli.
Pertanto, i proprietari dei rischi devono essere assegnati per ogni rischio identificato. Sono responsabili del monitoraggio e della gestione dei rischi assegnati. I piani di trattamento devono essere approvati da loro prima dell’implementazione.
Implementazione dei Controlli di Sicurezza
L’Allegato A contiene 93 controlli in quattro temi e le organizzazioni implementano i controlli in base alle decisioni di trattamento dei rischi. Esaminiamo le categorie di controllo chiave rilevanti per lo sviluppo software.

Controlli Organizzativi
Questi controlli stabiliscono il quadro di governance e gestione per la sicurezza delle informazioni.
- Policy di Sicurezza delle Informazioni deve essere stabilita, documentata e comunicata. Questa policy definisce la direzione e i principi generali per la sicurezza delle informazioni. Quindi, deve essere rivista regolarmente e aggiornata secondo necessità.
- Gestione delle Risorse richiede l’identificazione e la documentazione delle risorse informative. I proprietari devono essere assegnati per ogni risorsa. Inoltre, le policy di uso accettabile definiscono come le risorse devono essere utilizzate e protette.
- Relazioni con i Fornitori devono affrontare i requisiti di sicurezza. Gli accordi con i fornitori dovrebbero includere i pertinenti requisiti di sicurezza. Pertanto, le organizzazioni devono monitorare la conformità dei fornitori e gestire gli incidenti di sicurezza che coinvolgono i fornitori.
Controlli delle Persone
Una categoria chiave di cos’è ISO 27001 coinvolge controlli che affrontano i fattori umani nella sicurezza delle informazioni.
- I processi di Verifica dovrebbero verificare i precedenti dei candidati per posizioni sensibili. L’estensione della verifica dipende dai requisiti aziendali e dalle leggi applicabili.
- Sensibilizzazione, Educazione e Formazione sulla Sicurezza garantiscono che i dipendenti comprendano le loro responsabilità di sicurezza. Tutti i dipendenti dovrebbero ricevere un’adeguata formazione di sensibilizzazione. E quelli con specifiche responsabilità di sicurezza necessitano di formazione specialistica aggiuntiva.
- Il Processo Disciplinare deve affrontare le violazioni di sicurezza da parte dei dipendenti. Dovrebbero esistere procedure chiare per indagare le violazioni e intraprendere azioni appropriate.
Controlli Tecnologici
Le aziende di sviluppo software devono prestare particolare attenzione ai controlli tecnologici.
- Controllo degli Accessi: Implementare il principio del minimo privilegio e l’autenticazione a più fattori. Condurre revisioni regolari degli accessi per verificare le autorizzazioni appropriate.
- Crittografia: Proteggere i dati sensibili a riposo e in transito. Sviluppare policy per la gestione delle chiavi crittografiche.
- Sviluppo Sicuro: Integrare la sicurezza in tutto il ciclo di vita dello sviluppo. Seguire standard di codifica sicura e separare gli ambienti di sviluppo, test e produzione.
- Gestione delle Vulnerabilità: Tracciare le divulgazioni di vulnerabilità e implementare tempestivamente le patch. Condurre scansioni regolari delle vulnerabilità.
- Registrazione e Monitoraggio: Registrare le attività degli utenti e gli eventi di sicurezza. Proteggere i log da manomissioni e revisionarli regolarmente.
- Backup: Stabilire procedure di backup testate con controlli di sicurezza equivalenti. Documentare e testare regolarmente le procedure di ripristino.
Monitoraggio e Revisione della Sicurezza
Gli standard di sicurezza impongono il monitoraggio continuo dell’efficacia dell’ISMS, dimostrando cos’è ISO in azione. Questa vigilanza continua garantisce che la sicurezza rimanga appropriata man mano che minacce e circostanze evolvono.
Valutazione delle Prestazioni
Le organizzazioni devono determinare cosa deve essere monitorato e misurato per la sicurezza delle informazioni. Ad esempio, le metriche di sicurezza potrebbero includere i tempi di risposta agli incidenti, il tempo per patchare le vulnerabilità e i tassi di completamento delle revisioni degli accessi. I risultati dovrebbero essere analizzati per valutare le prestazioni dell’ISMS.
Audit di Sicurezza Interni
Come per i requisiti di qualità, i quadri di sicurezza impongono audit interni a intervalli pianificati. Questi audit verificano la conformità ai requisiti e valutano l’efficacia dell’ISMS poiché questi risultati guidano gli sforzi di miglioramento e le azioni correttive.
Inoltre, gli audit focalizzati sulla sicurezza esaminano l’efficacia dei controlli, non solo l’esistenza della documentazione. Gli auditor potrebbero testare i controlli di accesso, esaminare i log o tentare di identificare vulnerabilità. Nel complesso, questo approccio pratico garantisce che i controlli funzionino come previsto.
Integrazione di ISO 9001 e ISO 27001
Questo approccio a una visione pratica di cos’è ISO mostra perché molte organizzazioni di sviluppo software perseguono simultaneamente le certificazioni di qualità e sicurezza. Un Sistema di Gestione Integrato (IMS) combina più standard in un quadro unificato, offrendo vantaggi significativi rispetto al mantenimento di sistemi separati.
Vantaggi dell’Integrazione
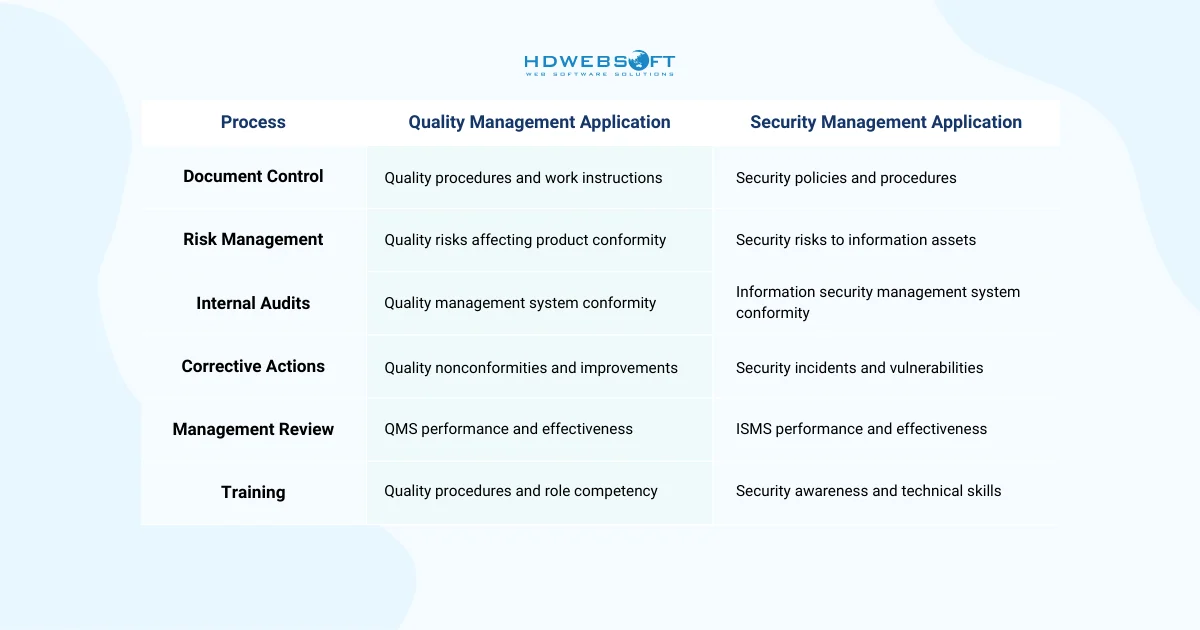
I sistemi integrati eliminano la duplicazione degli sforzi. Le procedure di controllo della documentazione servono sia le esigenze di qualità che di sicurezza, mentre gli audit interni possono valutare più standard simultaneamente. Nel frattempo, le revisioni della direzione affrontano sia le prestazioni di qualità che di sicurezza. Di conseguenza, le organizzazioni riducono il carico amministrativo mantenendo la conformità.
L’integrazione migliora anche la coerenza in tutta l’organizzazione. I dipendenti imparano un solo sistema di gestione invece di navigare tra quadri di qualità e sicurezza separati. In essence, questo approccio unificato rafforza la cultura di gestione generale.
Processi e Documentazione Condivisi
Diversi processi supportano naturalmente entrambi gli standard. Esaminiamo le aree chiave in cui l’integrazione fornisce il massimo valore.
Esempio Pratico di Integrazione
Considerate la gestione delle modifiche nello sviluppo software. I quadri di qualità richiedono modifiche controllate alla progettazione con valutazione dell’impatto e approvazione. Simultaneamente, gli standard di sicurezza richiedono la valutazione di sicurezza delle modifiche per prevenire l’introduzione di vulnerabilità. Un processo di gestione delle modifiche integrato unisce entrambi i requisiti, rafforzando cos’è l’integrazione ISO in azione.
Quando gli sviluppatori propongono modifiche al codice, il processo valuta sia l’impatto sulla qualità che sulla sicurezza. Questa modifica influirà sulla funzionalità del prodotto o sui requisiti dei clienti? Introduce vulnerabilità di sicurezza o influisce sui controlli esistenti? Un comitato consultivo per le modifiche unificato considera entrambi gli aspetti prima di approvare l’implementazione.
Pertanto, questo approccio integrato è più efficiente rispetto a processi di modifica separati per qualità e sicurezza. Garantisce inoltre che né le considerazioni di qualità né di sicurezza vengano trascurate.
Conclusione
Cos’è ISO? È più di semplici acronimi e documentazione; è un quadro per l’eccellenza operativa. La gestione della qualità fornisce la struttura per una consegna coerente, mentre la gestione della sicurezza offre approcci sistematici alla protezione delle informazioni. Insieme, questi standard affrontano le sfide fondamentali che le aziende di sviluppo software affrontano. Comprendere questi quadri rappresenta il primo passo verso la certificazione.
Le aziende di sviluppo software che abbracciano gli standard internazionali ottengono vantaggi competitivi attraverso maggiore credibilità, efficienza operativa e riduzione dei rischi. In HDWEBSOFT, abbiamo ottenuto entrambe le certificazioni ISO 9001 e ISO 27001, dimostrando il nostro impegno verso la gestione della qualità e l’eccellenza nella sicurezza delle informazioni. Che stiate esplorando cosa significa ISO per il vostro progetto o che abbiate bisogno di un partner di sviluppo con comprovati standard di qualità e sicurezza, contattateci per scoprire come le nostre pratiche certificate possono beneficiare la vostra azienda.